







Przekazywanie
- SPF192.0.2.80 nie ma w SPF domeny example.com
- DKIMpodpis nienaruszony
Raport pokazujespf=fail dkim=pass → pass
Podpisuj wszystko DKIM; DKIM przetrwa przekazywanie. ARC (RFC 8617) pomaga przekazującym poręczyć za wiadomość.
Motyw
Sprawdź rekord DMARC dowolnej domeny tak, jak czyta go odbierający serwer poczty: gdzie znajduje się polityka, co dzieje się z pocztą, która nie przechodzi, czy raporty do kogoś docierają i czego potrzebują SPF i DKIM, zanim zaczniesz egzekwować politykę.
Wpisz domenę powyżej: narzędzie pyta DNS o rekord TXT w _dmarc. plus domena, a gdy go nie ma, idzie w górę do domeny organizacyjnej (RFC 9989 §4.10) i pokazuje, co odbierający serwer robi z pocztą, która nie przechodzi.
Ręcznie zapytaj o tę samą nazwę: dig +short TXT _dmarc.paypal.com albo nslookup -type=TXT _dmarc.paypal.com w Windows. Jedna odpowiedź zaczynająca się od v=DMARC1 to rekord; dwie odpowiedzi oznaczają, że odbiorcy nie używają żadnej z nich (RFC 9989 §4.10).
dig na tym kończy. Nie idzie w górę od subdomeny, nie sprawdza, czy adresy raportów przyjmują raporty, i nie mówi, którego RFC trzyma się odbiorca. To właśnie dodaje to narzędzie.
dig +short TXT _dmarc.example.comKażda odpowiedź pod tą nazwą. Ta zaczynająca się od v=DMARC1 to rekord.
Co pokazuje dig, a czego nie
$ dig +short TXT _dmarc.paypal.com 1
"v=DMARC12; p=reject; rua=mailto:d@rua.agari.com,mailto:dmarc_agg@vali.email; ruf=mailto:d@ruf.agari.com,mailto:MTc4Mzcw@ruf.vali.email3"
$ dig TXT _dmarc.mail.google.com | grep status 4
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
Najpierw odpowiedź, jednym zdaniem. Pod nią dowody: rekord tak, jak czytają go odbiorcy, każdy tag podświetlony nad dokładnymi znakami, a na granacie droga, którą odbierający serwer przechodzi dla tej domeny, kończąca się tym, co robi z pocztą, która nie przechodzi.
Bez punktacji: polityka na none to etap, nie porażka, a drabina pod drogą mówi, czego wymaga następny krok.
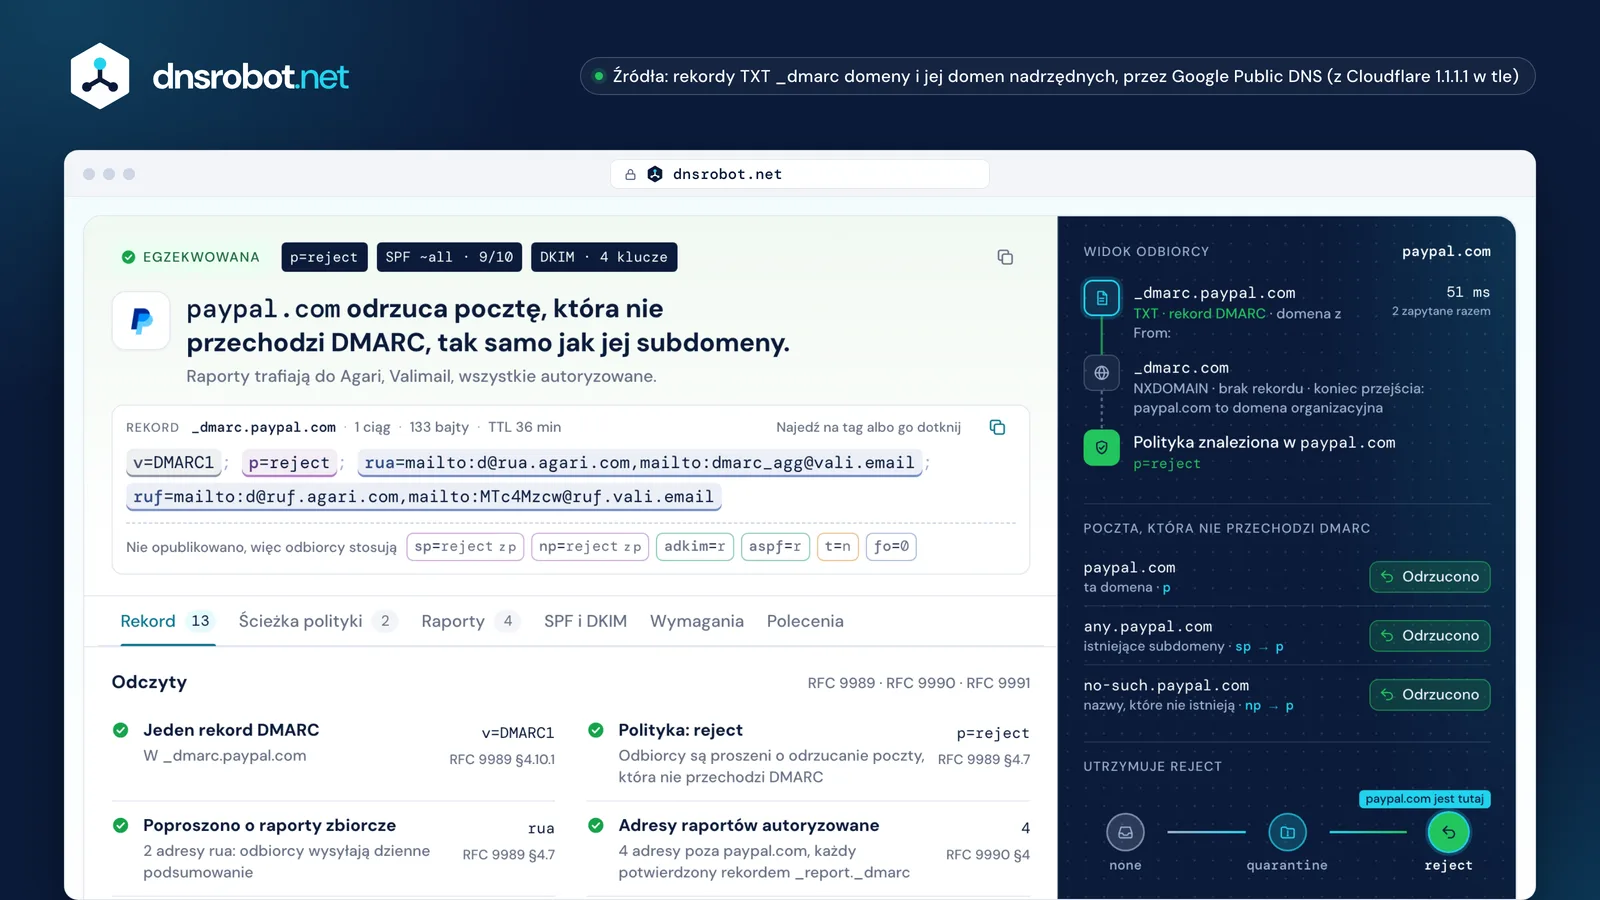
 WerdyktJedno zdanie o tym, co odbiorcy robią z pocztą, która nie przechodzi, z polityką, SPF i DKIM w skrócie.RekordKażdy tag podświetlony nad swoimi znakami: najedź na któryś albo go dotknij, żeby zobaczyć, co robi. Wartości domyślne pod spodem.Widok odbiorcyKażde zapytanie DNS, które odbierający serwer zadaje dla tej domeny, po kolei, z odpowiedzią.Poczta, która nie przechodzi DMARCCo odbiorcy robią dla domeny, jej istniejących subdomen i nazw, które nie istnieją.Drabina egzekwowaniaGdzie domena stoi między none a reject i czego wymaga następny krok.
DMARC mówi odbierającym serwerom poczty, co zrobić z wiadomościami, które używają twojej domeny w wierszu From:, ale nie potrafią udowodnić, że pochodzą od ciebie, i dokąd wysyłać raporty o nich (RFC 9989 §4.7).
Dowodem jest SPF lub DKIM, zgodny (aligned) z domeną z From:: SPF przechodzący dla domeny zwrotnej z tej samej organizacji albo podpis DKIM z d= twojej domeny. Wystarczy jedno zgodne zaliczenie (RFC 9989 §5.3.5); cała reszta nie przechodzi DMARC, a o dalszym losie decyduje polityka z rekordu: dostarczyć, folder spamu albo odrzucić.
Raporty to druga połowa. Odbiorcy honorujący rua wysyłają dzienne podsumowanie każdego serwera, który wysyłał jako twoja domena, i tak znajdujesz prawowitych nadawców, o których zapomniano, zanim zaczniesz egzekwować politykę.
Dwie wiadomości, jeden wiersz From:
Twoja faktura, wysłana przez usługę pocztyprzez usługę z własnym DKIM, więc podpisuje d=example.com
Sfałszowana faktura z 203.0.113.9serwer, którego example.com nigdy nie autoryzowała
550 5.7.1 Email rejected per DMARC policy for example.com
Jutrzejszy raport zbiorczy dla dmarc@example.com: 1 wiadomość z 203.0.113.9, SPF fail, DKIM none, disposition reject.
p=none prosi odbiorców, by dostarczali pocztę, która nie przechodzi, jak zwykle i tylko o niej raportowali; quarantine prosi, by traktowali ją jako podejrzaną, zwykle kierując do spamu; reject prosi, by odrzucali ją w trakcie rozmowy SMTP.
None to etap, nie porażka: RFC 9989 §7.4 sugeruje co najmniej miesiąc na nim z płynącymi raportami i drugie tyle na quarantine, zanim przejdziesz na reject. Domeny, z których ludzie piszą na listy mailingowe, powinny zatrzymać się na quarantine.
Więksi dostawcy skrzynek też to dzielą: gmail.com i outlook.com publikują p=none dla samej domeny i sp=quarantine dla subdomen, a google.com, yahoo.com i microsoft.com publikują reject.
Gdzie ląduje sfałszowana wiadomość
Dostarczonop=none
apache.orggmail.comsamsung.com
23 z 192
Folder spamup=quarantine
github.comapple.comamazon.com
30 z 192
Odrzuconop=reject
google.compaypal.commicrosoft.com
139 z 192
Tak, jeśli wysyłasz masowo do Gmaila, Yahoo lub Outlook.com: wszystkie trzy wymagają rekordu DMARC, a p=none wystarcza, by spełnić tę regułę. Egzekwowanie (quarantine lub reject) powstrzymuje innych przed wysyłaniem jako twoja domena, a logo BIMI go wymaga.
Gmail wymaga go od nadawców wysyłających ponad 5000 wiadomości dziennie na konta Gmail (wymóg od: 1 lutego 2024); Yahoo wymaga go, nie podając wolumenu (wymóg od: luty 2024); Outlook.com wymaga go powyżej 5000 dziennie (wymóg od: 5 maja 2025). Bez rekordu Gmail odpowiada 4.7.31 (a 4.7.32, gdy From: nie jest zgodny), a Outlook.com odrzuca z 550 5.7.515.
Dla domeny, która nic nie wysyła, DMARC to najtańsza ochrona, jaka istnieje: p=reject, null MX i v=spf1 -all, tak jak publikuje example.com (M3AAWG).
Czego każdy dostawca skrzynek oczekuje od nadawców masowych
4.7.31 · 4.7.32DMARC musi przejść550 5.7.515✓Wymagane: rekord, p=none lub ostrzejszyiOchrona: quarantine lub reject
Znajdź źródło, które nie przechodzi, w raportach zbiorczych i napraw je u nadawcy: podpisz je DKIM dla własnej domeny albo przenieś je na domenę zwrotną w twojej organizacji. Trzy przyczyny wyjaśniają większość niepowodzeń.
Przekazywanie zachowuje podpis DKIM, ale psuje SPF, więc zaliczenie niesie DKIM. Listy mailingowe, które edytują wiadomość, psują oba. A usługa poczty, która podpisuje własną domeną, zalicza DKIM dla siebie, nie dla ciebie: włącz jej własny DKIM (zwykle CNAME w rodzaju s1._domainkey) i własną ścieżkę zwrotną.
Trzy niepowodzenia, co pokazuje raport i jak to naprawić
Raport pokazujespf=fail dkim=pass → pass
Podpisuj wszystko DKIM; DKIM przetrwa przekazywanie. ARC (RFC 8617) pomaga przekazującym poręczyć za wiadomość.
Raport pokazujespf=fail dkim=fail → fail
Listy, które przepisują From:, to naprawiają; domeny, z których ludzie piszą na listy, zostają na quarantine (RFC 9989 §7.4).
Raport pokazujedkim=pass(esp.example) → fail
Włącz własny DKIM dostawcy: s1 i s2 domeny paypal.com to CNAME do SendGrid, który podpisuje jako paypal.com.
Subdomena bez własnego rekordu dostaje politykę swojej domeny organizacyjnej: sp dla subdomen, które istnieją, np dla nazw, które nie istnieją, każde z powrotem do p (RFC 9989 §4.7).
Subdomena, która publikuje własny rekord, używa go dla siebie. Ale rekord między nazwą a jej domeną organizacyjną nigdy nie jest używany dla tej nazwy: pokazuje to drzewo berkeley.edu, gdzie sp=none z eecs.berkeley.edu nie sięga do www.eecs.berkeley.edu (RFC 9989 §4.10.1).
np to tania wygrana: nazwy, które nie istnieją, nie wysyłają prawdziwej poczty, więc np=reject blokuje fałszerstwa z nich nawet wtedy, gdy p jest jeszcze na none. Odbiorcy z RFC 7489 nie znają np i używają sp.
Drzewo berkeley.edu tak, jak czyta je odbiorca
sp=none z eecs.berkeley.edu nigdy nie jest stosowane: rekord między nazwą a jej domeną organizacyjną nie jest dla niej używany (RFC 9989 §4.10.1). Narzędzie oznacza go jako rekord, który nie jest używany.
Raport zbiorczy to dzienny plik XML od każdego odbiorcy, który wymienia każdy serwer wysyłający pocztę jako twoja domena, ile wiadomości i czy SPF, DKIM i DMARC przeszły (RFC 9990).
Czytaj według źródła: twoje własne serwery i usługi powinny pokazywać zgodne zaliczenie; znana usługa, która nie przechodzi, potrzebuje własnego DKIM; nieznany adres, który nie przechodzi przy p=reject, to podszywanie się, zatrzymane. Serwis raportów (dmarcian, Valimail, EasyDMARC, Postmark i inne) zamienia tysiące plików w taką listę.
Raporty na adres w innej domenie docierają tylko wtedy, gdy ta domena się zgodzi: publikuje yourdomain._report._dmarc.its-host z v=DMARC1 (RFC 9990 §4). Narzędzie pyta za ciebie i podaje dokładny rekord, gdy go brakuje.
Jeden raport, czytany wiersz po wierszu
<org_name>google.com</org_name>1
<date_range>23 paź, 00:00 UTC – 24 paź, 00:00 UTC</date_range>
<policy_published>example.com · p=reject</policy_published>2
<source_ip>198.51.100.24</source_ip> <count>412</count> dkim=pass spf=fail → none3
<source_ip>203.0.113.9</source_ip> <count>37</count> dkim=fail spf=fail → reject4
paypal.com._report._dmarc.rua.agari.com TXT "v=DMARC1;"✓ autoryzowany: raporty płynąSerwisy raportów rozpoznawane przez narzędziedmarcianValimailEasyDMARCPostmarkCloudflareMimecastProofpointAgariRed SiftPowerDMARC+6 więcej
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Weryfikuj rekordy DKIM z automatycznym wykrywaniem selektorów
Sprawdź rekordy BIMI, logo SVG Tiny PS, certyfikaty VMC i skrzynki, które je pokazują
Zbuduj rekord DMARC zgodny z RFC 9989, zaczynając od tego, który publikujesz teraz, i zobacz, co odbiorcy zrobią z pocztą, która nie przechodzi.
Analizuj surowe nagłówki e-mail i śledź drogę wiadomości
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego