











Checker nagłówków HTTP
Sprawdź nagłówki HTTP dowolnego URL dokładnie tak, jak wysyła je serwer, po kolei i ze wszystkimi duplikatami, z oceną bezpieczeństwa według własnych testów Mozilla HTTP Observatory i poprawką dla nginx, Apache, IIS, Cloudflare, Vercel, Netlify lub Express. Do tego cache, cookies i dane serwera.
Idziemy za przekierowaniami do strony końcowej i oceniamy właśnie ją. Nagłówki każdego skoku są w widoku Przekierowania.
Czym są nagłówki HTTP?
Nagłówki HTTP to linie, które serwer wysyła przed samą stroną: linia statusu, potem jedno pole name: value w linii, potem pusta linia i treść (RFC 9110). Nazwy nie rozróżniają wielkości liter; wartości należą do serwera.
Nagłówki odpowiedzi mówią przeglądarce, czym jest treść, jak długo może trzymać kopię, które cookies zapisać i jakie zasady bezpieczeństwa egzekwować. Ten checker pokazuje je dokładnie tak, jak wysłano, w kolejności i ze wszystkimi duplikatami, a każdą linię podświetla według funkcji.
Jak sprawdzić nagłówki HTTP strony?
Wpisz URL powyżej i wybierz Sprawdź nagłówki: checker prosi o niego z naszego serwera, idzie za przekierowaniami do strony końcowej i pokazuje nagłówek odpowiedzi tej strony linia po linii, z oceną bezpieczeństwa obok. Wybierz HEAD w polu metody, aby poprosić tylko o nagłówek.
Wybierz dowolną linię, aby zobaczyć, co robi i co znaczy jej wartość. Widoki poniżej porządkują ustalenia: Bezpieczeństwo z poprawką dla każdego serwera, Cache, Cookies, Serwer i protokół oraz Przekierowania.
Checker nagłówków: odpowiedź dokładnie tak, jak wysłana
Oryginalna wielkość liter i kolejność, duplikaty zachowane, odczyt przez HTTP/1.1; długie wartości są zawijane, wartości cookies nigdy się nie pokazują. Serwis za Cloudflare jest czytany przez sieć Cloudflare, a wynik o tym informuje.
Sprawdź nagłówki bezpieczeństwa testami Mozilla Observatory
Te same 12 testów i punkty co w kodzie Observatory, obie rundy wyliczone w kolumnie wyniku, i link do skanu hosta przez Mozillę.
Checker nagłówka Server: oprogramowanie, CDN i protokół
Server i X-Powered-By z każdą wersją, którą zdradzają, CDN i jego status cache, wersja TLS, HTTP/2 i HTTP/3.
Checker HSTS i gotowość do preload
max-age, includeSubDomains i preload czytane według zasad hstspreload.org, jako informacja: preload jest opcjonalny.
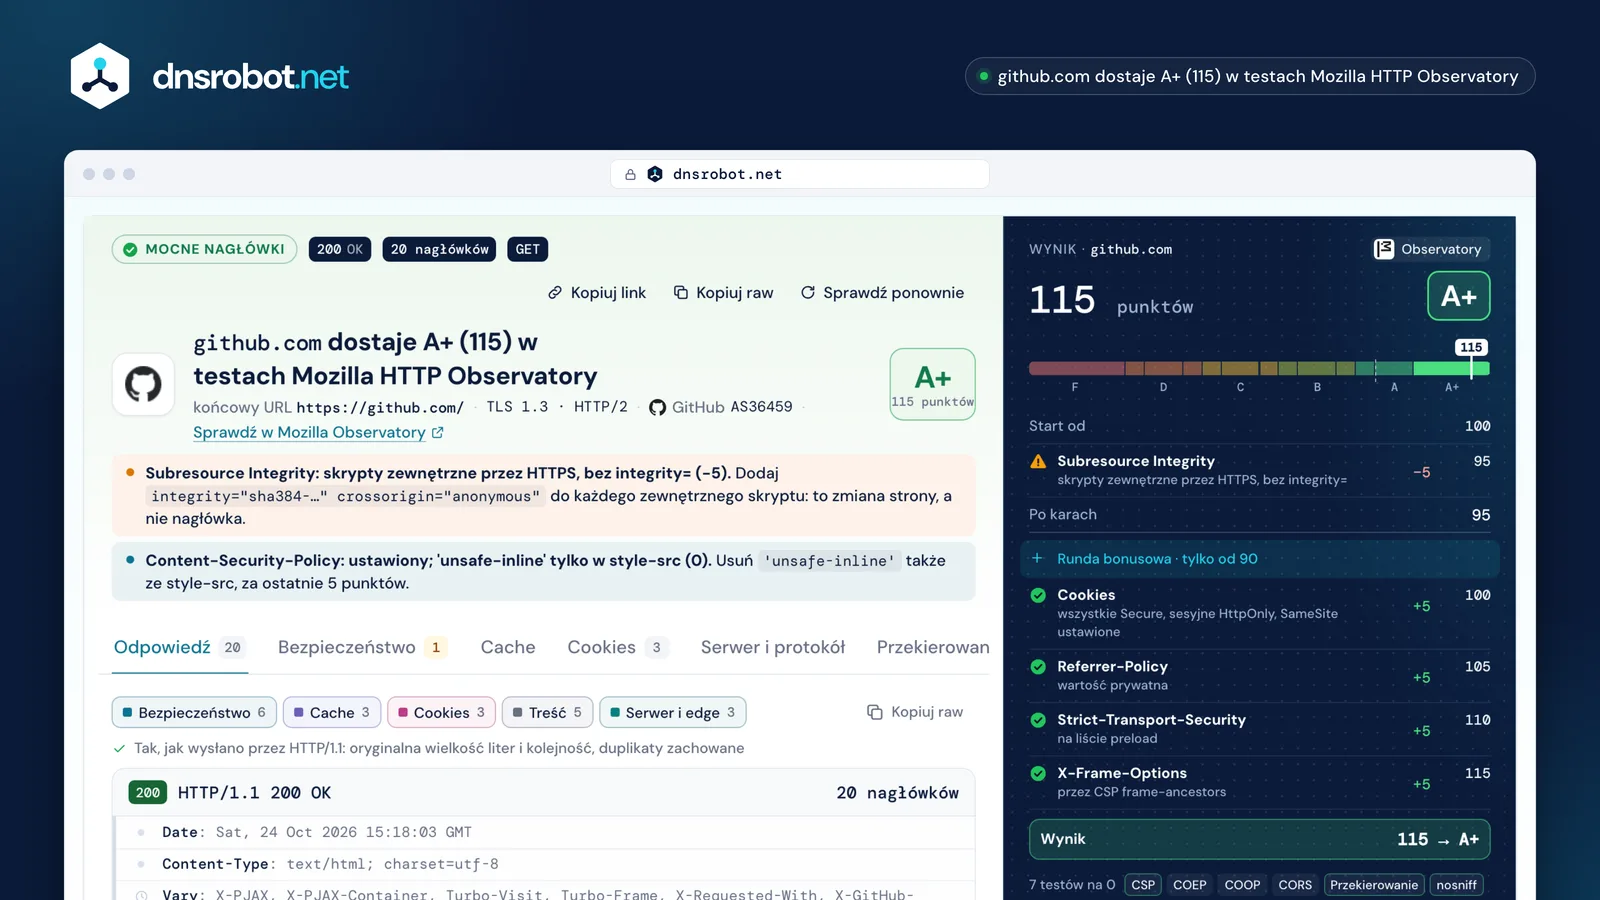
 Ocena i werdyktOcena i punkty Observatory dla strony końcowej, najpierw poprawki warte najwięcej.Linia nagłówka w oryginaleKażda linia w wielkości liter i kolejności serwera; znak na marginesie to wynik testu tego nagłówka.Runda bonusowaBonusy liczą się tylko wtedy, gdy po wszystkich karach wynik wciąż wynosi 90 lub więcej: dwie rundy Observatory.WidokiBezpieczeństwo z poprawką dla każdego serwera, potem cache, cookies, serwer i protokół oraz przekierowania.
Jakie nagłówki bezpieczeństwa powinien wysyłać każdy serwis?
Zacznij od czterech: Content-Security-Policy, Strict-Transport-Security, ochrony przed osadzaniem w ramce (X-Frame-Options lub CSP frame-ancestors) i X-Content-Type-Options: nosniff. Ich brak kosztuje najwięcej punktów w ocenie Mozilla HTTP Observatory.
Referrer-Policy i polityki cross-origin (COOP, COEP i CORP) dają punkty bonusowe, gdy podstawy są w porządku. Permissions-Policy warto ustawić, ale czytają ją tylko przeglądarki Chromium, a Observatory jej nie ocenia.
| Nagłówek | Chroni przed | Brak | Dobrze | Działa w |
|---|---|---|---|---|
| Content-Security-Policy | wstrzykniętymi skryptami | −25 | +5 / +10 | |
| Strict-Transport-Security | obniżeniem do http:// | −20 | +5 w preload | |
| X-Frame-Options · frame-ancestors | clickjackingiem w ukrytej ramce | −20 | +5 | |
| X-Content-Type-Options | uruchamianiem plików jako zły typ | −5 | 0 | |
| Referrer-Policy | wyciekiem pełnych URL do innych serwisów | 0 | +5 | |
| Cross-Origin-Opener-Policy | sięganiem przez inne okna | 0 | +10 | |
| Cross-Origin-Embedder-Policy | ładowaniem tego, co nie wyraziło zgody | 0 | +10 | |
| Cross-Origin-Resource-Policy | osadzaniem twoich plików przez inne serwisy | 0 | +10 | |
| Permissions-Policy | osadzeniami używającymi kamery, mikrofonu, lokalizacji | — | nie oceniany | tylko |

Jak jest liczona ocena bezpieczeństwa?
Idziemy za metodą Mozilla HTTP Observatory test po teście: zaczynamy od 100, odejmujemy każdą karę i dopiero jeśli wynik wciąż wynosi 90 lub więcej, dodajemy bonusy. Wynik zamienia się potem na ocenę od F do A+ (dokumentacja punktacji Observatory).
Ta druga runda zaskakuje: serwis z jednym kosztownym błędem nie zachowuje żadnych bonusów. Po dodaniu COOP i COEP w 2026 roku kod Observatory dopuszcza do 165 punktów, podczas gdy jego dokumentacja 24 października 2026 wciąż podawała 145; idziemy za kodem. Każdy wynik linkuje do skanu hosta przez Mozillę, więc możesz porównać.
github.comA+

- Start100
- Brak SRI dla zewnętrznych skryptów−595
- 90 lub więcej: runda bonusowa się liczy
- Cookies: Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS w preload+5
- Ramki przez CSP+5
- Wynik115
www.mozilla.orgB+


- Start100
- CSP dopuszcza 'unsafe-inline'−2080
- poniżej 90: runda bonusowa jest pomijana
- COOP same-origin+10
- Referrer-Policy+5
- Ramki przez CSP+5
- Wynik80
Czym jest HSTS i czy warto go dodać do preload?
Strict-Transport-Security mówi przeglądarkom, by używały tylko https:// dla hosta przez max-age sekund, a includeSubDomains rozciąga to na każdą subdomenę (RFC 6797). Przeglądarki ignorują go przez zwykłe http://, a liczy się tylko pierwszy taki nagłówek. Observatory odejmuje 20 punktów za jego brak i 10, gdy max-age jest krótszy niż sześć miesięcy.
Preload jest opcjonalny: hstspreload.org pisze teraz, że HSTS jest zalecany, a preload nie, bo Chrome i Safari już podnoszą nawigację do HTTPS, a wyjście z listy trwa miesiące. Jeśli mimo to chcesz się zgłosić, potrzebujesz max-age co najmniej roku, includeSubDomains, preload i HTTPS na każdej subdomenie; najpierw podnoś max-age stopniowo.
github.comna liście preload
- Ważny certyfikat
- najpierw http:// na https:// na tym samym hościehttp://github.com → https://github.com/
- www też po HTTPS
- max-age 31536000 lub więcejmax-age=31536000
- includeSubDomains
- preload
- HSTS także na przekierowaniu https://
mozilla.orgnie ma na liście
- Ważny certyfikat
- najpierw http:// na https:// na tym samym hoście302 → https://mozilla.org:443/
- www też po HTTPS
- max-age 31536000 lub więcejmax-age=60
- includeSubDomains
- preload · niewysłany
- HSTS także na przekierowaniu https://
Podnoszenie max-age, jak sugeruje hstspreload.org
- 3005 min · do testu
- 6048007 dni
- 259200030 dni
- 31536000365 dni · minimum dla preload
Żaden z wyników nie jest błędem: hstspreload.org pisze, że preload nie jest zalecany większości serwisów, a HSTS bez niego chroni każdego odwiedzającego po pierwszej wizycie.
Co robi Content-Security-Policy?
Content-Security-Policy wylicza, skąd strona może ładować skrypty, style, obrazy i ramki, więc skrypt wstrzyknięty przez atakującego z jakiegokolwiek innego miejsca się nie uruchomi. Jej dyrektywa frame-ancestors mówi też, kto może osadzać stronę w ramce, i zastępuje X-Frame-Options (CSP Level 3).
'unsafe-inline' w script-src niweczy większość tej ochrony, dlatego Observatory odejmuje za to 20 punktów; użyj zamiast tego nonce lub hashy (gdy jedno z nich jest na liście, przeglądarki ignorują 'unsafe-inline'). Nagłówek Content-Security-Policy-Report-Only niczego nie blokuje, tylko raportuje, więc to bezpieczny sposób na wypróbowanie nowej polityki.
github.com
default-srcwszystko, czego nie ma poniżej'none'base-uri<base href> strony'self'script-srcskąd można ładować skryptygithub.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-srcarkusze stylów'unsafe-inline' github.githubassets.comimg-srcobrazy'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestorskto może osadzać tę stronę'none'form-actiondokąd formularze mogą wysyłać dane'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src na www.mozilla.org'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none' i zezwala na każde źródło z nazwy. Gdy na liście jest nonce lub hash, przeglądarki ignorują 'unsafe-inline'; Observatory wtedy też go nie liczy.Cache-Control wyjaśnione: jak długo można używać kopii?
Tyle sekund, ile mówi jej max-age: Cache-Control mówi przeglądarkom i CDN, jak długo mogą używać odpowiedzi bez ponownego pytania serwera, a s-maxage ustala osobny czas dla cache współdzielonych, takich jak CDN (RFC 9111).
no-cache nie znaczy „nie cache'uj”: znaczy zapisz, ale przed każdym użyciem sprawdź z serwerem; no-store trzyma odpowiedź poza każdym cache. Nagłówek Age mówi, jak stara jest już kopia w CDN, a bez Cache-Control przeglądarka może zgadnąć czas życia około 10% czasu od Last-Modified.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


Cache współdzielone (CDN)s-maxage=86400 · 24 godz.zostało 21 godz. i 39 min
Przeglądarkimax-age=3600 · 1 godz.nieświeża
| no-store | nigdy nie zapisuj do żadnego cache |
|---|---|
| no-cache | zapisz, ale pytaj serwer przed każdym użyciem |
| max-age=N | świeża przez N sekund (Expires jest wtedy ignorowany) |
| s-maxage=N | to samo, tylko dla cache współdzielonych |
| private | tylko przeglądarki, nigdy CDN |
| immutable | nie sprawdzaj ponownie przy odświeżeniu (Chrome ignoruje) |
Flagi cookies wyjaśnione: Secure, HttpOnly i SameSite
Secure wysyła cookie tylko przez HTTPS, HttpOnly ukrywa je przed skryptami, a SameSite decyduje, czy niosą je żądania z innych serwisów: Strict nigdy, Lax tylko przy linkach najwyższego poziomu, None zawsze, a wtedy musi być Secure.
Cookies sesji i logowania potrzebują wszystkich trzech. Tylko Chrome i Edge traktują cookie bez SameSite jako Lax; Firefox i Safari nadal wysyłają je w żądaniach cross-site, więc ustaw to sam. Checker wypisuje nazwę, długość i flagi każdego cookie: wartości nigdy nie są pokazywane ani zapisywane.
| Cookie | Secure | HttpOnly | SameSite | Partitioned | Czas życia |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180 dni | |||
| GPS | — | — | 30 minut | ||
| YSC | None | do zamknięcia przeglądarki | |||
| __Secure-YEC | Lax | — | usuwa | ||
| VISITOR_INFO1_LIVE | None | 180 dni | |||
| VISITOR_PRIVACY_METADATA | None | 180 dni | |||
| __Secure-ROLLOUT_TOKEN | None | 180 dni |
__Secure-YEC jest czyszczone, a nie zachowane.Które nagłówki HTTP są przestarzałe?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy i P3P nie robią już niczego użytecznego w obecnych przeglądarkach. X-XSS-Protection powinien mieć 0 albo nie występować, bo stary filtr sam mógł otwierać luki (OWASP).
Numery wersji w Server i każdy nagłówek X-Powered-By nie są przestarzałe, ale RFC 9110 i OWASP odradzają je: mówią atakującym, jakie znane błędy wypróbować (RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=blockwyślij 0 albo nic
Chrome 78 i Safari 15.4 usunęły swoje filtry XSS; Firefox nigdy go nie miał. github.com i www.google.com wysyłają 0.
Expect-CTusuń go
Przestarzały od Chrome 107: Certificate Transparency i tak jest egzekwowane.
ChromePublic-Key-Pinsusuń go
Usunięty w Chrome 72; żadna obecna przeglądarka go nie obsługuje.
ChromeFeature-Policyużyj Permissions-Policy
Zmieniono nazwę: stary nagłówek jest przestarzały.
ChromeP3Pusuń go
Martwy standard prywatności, którego nie czyta żadna obecna przeglądarka; www.youtube.com wciąż go wysyła.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12usuń wersję
Przykład wymyślony: RFC 9110 i OWASP mówią, że ten szczegół pomaga tylko atakującym.
Apache
Jak zobaczyć nagłówki HTTP w Chrome lub przez curl?
W Chrome otwórz DevTools (F12), wybierz Sieć, odśwież, kliknij pierwszy wiersz i otwórz Nagłówki. W curl polecenie curl -sI https://example.com wypisuje nagłówek odpowiedzi; dodaj --http1.1, aby zobaczyć pisownię samego serwera.
Przez HTTP/2 i HTTP/3 każda nazwa nagłówka z zasady jest pisana małymi literami (RFC 9113 §8.2.1), więc DevTools pokazuje strict-transport-security, tam gdzie serwer mógł napisać Strict-Transport-Security. Ten checker czyta przez HTTP/1.1 i zachowuje nagłówek dokładnie tak, jak wysłano.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › Sieć › wiersz dokumentu › Nagłówki. Zaznacz Nieprzetworzone, aby zobaczyć linie tak, jak odebrano. Przez HTTP/2 każda nazwa przychodzi małymi literami; --http1.1 pokazuje pisownię samego serwera.
Checker nagłówków HTTP: najczęstsze pytania
Jaka jest dobra ocena nagłówków bezpieczeństwa?
Dlaczego moja ocena różni się od securityheaders.com?
Czy nagłówki bezpieczeństwa mogą zepsuć mój serwis?
Czy mogę sprawdzić nagłówki HTTP żądaniem HEAD?
Czy X-XSS-Protection jest jeszcze potrzebny?
Co robi X-Content-Type-Options: nosniff?
Dlaczego nazwy nagłówków w Chrome DevTools są małymi literami?
Jak dodać nagłówki bezpieczeństwa w nginx lub Cloudflare?
Czym jest nagłówek Server i czy powinienem go ukrywać?
Czy checker nagłówków zapisuje nagłówki lub cookies?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Powiązane narzędzia dla stron
Sprawdzanie Przekierowań
Sprawdź przekierowania URL, łańcuchy przekierowań i kody statusu HTTP dla SEO
Sprawdzanie Certyfikatu SSL
Weryfikuj ważność certyfikatu SSL i szczegóły bezpieczeństwa
Czy strona działa?
Awaria dla wszystkich czy tylko u Ciebie? Sprawdź dowolną stronę z 11 miejsc i ze swojego łącza, ze zrzutem ekranu na żywo
Detektor CMS
Jaki CMS, motyw, wtyczki i technologie ma strona, z dowodem dla każdego
Analiza Linków
Analizuj wszystkie linki na stronie z wykrywaniem dofollow/nofollow i sprawdzaniem statusu HTTP
Sprawdzanie hostingu
Sprawdź, kto hostuje dowolną stronę: hosting, CDN, CMS, dostawca poczty, rejestrator i wystawca SSL
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Wyszukiwarka Subdomen
Odkryj wszystkie subdomeny dowolnej domeny