











77.100.51.198.bl.spamcop.net
→ 127.0.0.2
→ 127.0.0.2
Na liście SpamCop
Lista ma ten adres. Kod mówi dlaczego, a notatka TXT listy często prowadzi do jej strony na ten temat.
Motyw
Sprawdź reputację IP: porównaj adres IP, serwer poczty lub domenę z 28 czarnymi listami na żywo. Zobacz, która lista odrzuciła nasze zapytanie, dlaczego adres jest na blackliście i jak go z niej usunąć.
IPv4 lub IPv6. Dla domeny lub adresu e-mail sprawdzamy jej serwery poczty i adres WWW.
Wysyłane do list poniżej jako zapytania DNS, przez DNS Google i Cloudflare. Przechowywane 10 minut, potem usuwane.
Czarna lista IP, czyli DNSBL (lista blokad oparta na DNS), to lista adresów, które wysyłały spam, atakowały serwery albo nie powinny wysyłać poczty bezpośrednio. Jest publikowana jako strefa DNS, więc każdy serwer poczty sprawdzi adres w kilka milisekund. Serwery odbierające pytają jedną lub kilka list przy każdym połączeniu, a gdy adres jest na liście, odrzucają wiadomość albo podnoszą jej ocenę spamu.
Zapytanie to adres zapisany od tyłu przed strefą listy: aby sprawdzić 198.51.100.77 w SpamCop, serwer pyta o 77.100.51.198.bl.spamcop.net. Brak takiej nazwy (NXDOMAIN) oznacza brak na liście; adres z 127.0.0.0/8 oznacza wpis na liście, a jego ostatnia liczba mówi dlaczego. Adresy IPv6 są odpytywane jako 32 odwrócone cyfry szesnastkowe (RFC 5782).
Same listy niczego nie blokują: administrator każdego serwera odbierającego decyduje, którym listom ufać i ile wpis kosztuje wiadomość. Każda lista musi mieć na sobie 127.0.0.2 i nigdy 127.0.0.1 – to jej wbudowany test, o który to narzędzie pyta przy każdym sprawdzeniu.
bl.spamcop.net77.100.51.198.bl.spamcop.net A ?Dwie możliwe odpowiedzi
127.0.0.2Kod SpamCop: zgłoszony jako spam w ciągu ostatnich 24 godzin
NXDOMAINNazwa nie istnieje: adresu nie ma na liście
Test każdej listy: 2.0.0.127.bl.spamcop.net musi odpowiadać 127.0.0.2
Wpisz adres w pole powyżej albo użyj Twój IP. Każda lista odpowiada na jeden z sześciu sposobów, a tylko dwa mówią coś o adresie: na liście i brak na liście. Lista, która odmawia albo milczy, nic ci nie mówi, więc nigdy nie liczy się jako czysta.
Werdykt najpierw wymienia ważne listy. Wykres pod nim pokazuje każdą listę jako komórkę o szerokości jej wagi, więc jeden wpis w SpamCop od razu przeważa trzy małe, a wynik porównuje wagę list z wpisem z wagą list, które odpowiedziały.
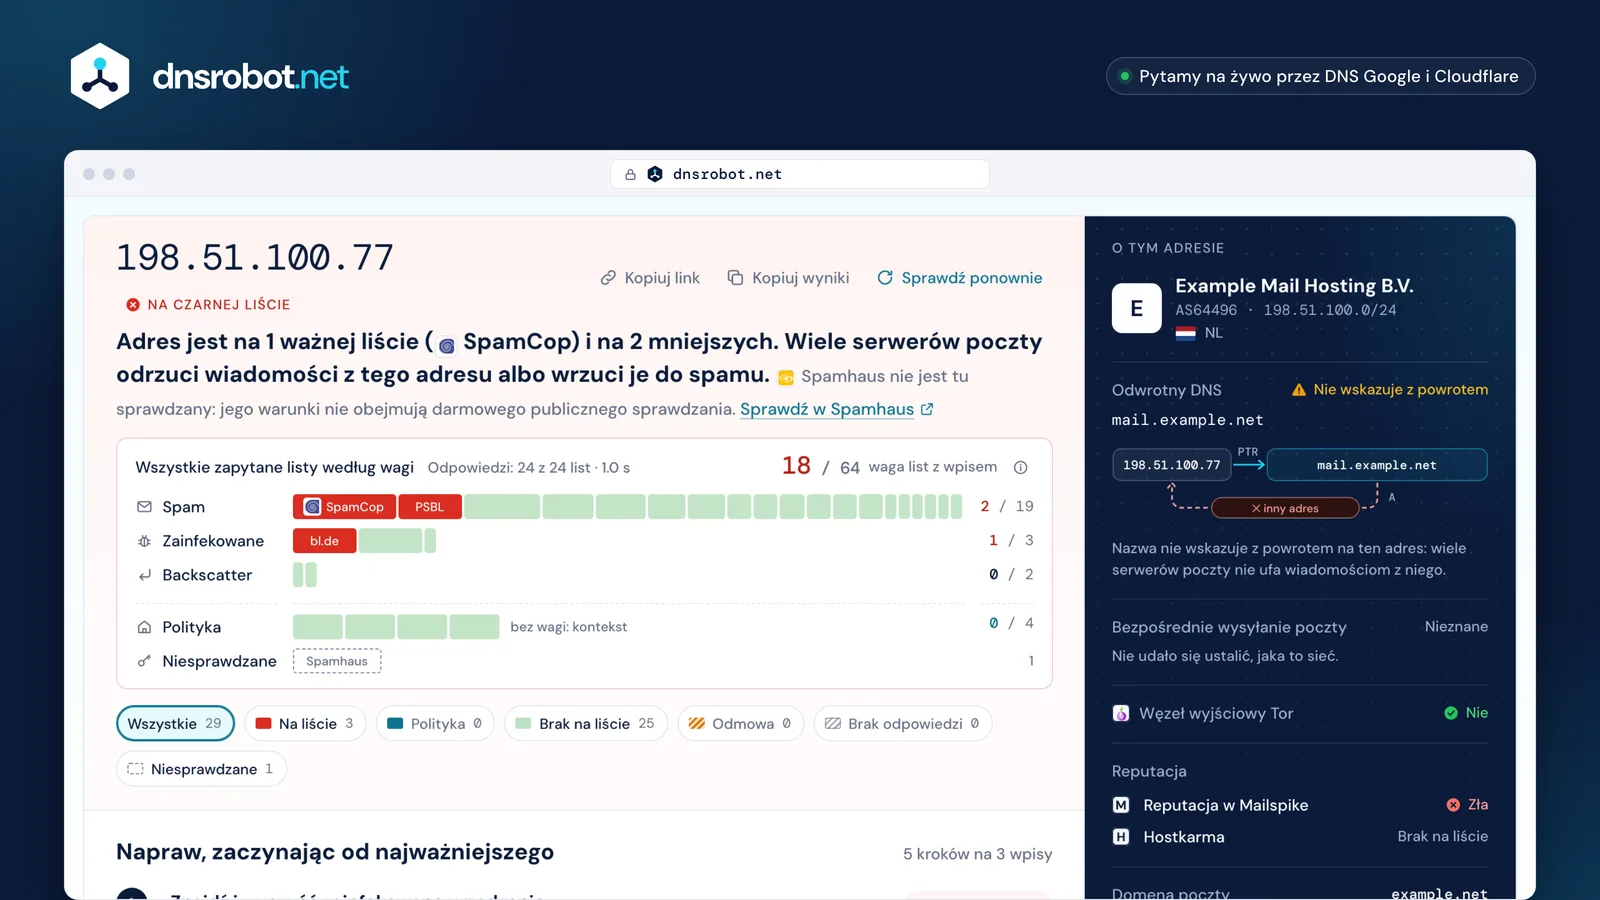
 WerdyktNajpierw ważne listy z ich logo, potem mniejsze, potem uwagi z list polityki i link do własnego narzędzia sprawdzania Spamhaus.Wykres wagKażda lista jako komórka o rozmiarze jej wagi: czerwona – na liście, zielona – brak na liście, niebieska – polityka, kreskowana – odmowa lub brak odpowiedzi.Plan naprawyZbudowany z wpisów: najpierw przyczyna, potem krok usunięcia z każdej listy i ile trwa.O tym adresieSieć, nazwa odwrotnego DNS i to, czy wskazuje z powrotem, zakres domowy, Tor oraz SPF i DMARC domeny poczty.SpamCop
Lista ma ten adres. Kod mówi dlaczego, a notatka TXT listy często prowadzi do jej strony na ten temat.
 PSBL
Lista odpowiedziała i nie ma tego adresu. Liczy się tylko wtedy, gdy odpowiedział też wpis testowy tej listy.
Fakt o adresie, a nie oskarżenie: zakres domowy, cała jego sieć, węzeł wyjściowy Tor. Nigdy nie liczy się jako spam.
 Spamhaus
Lista odmówiła odpowiedzi. Spamhaus odpowiada tak dużym publicznym resolverom; narzędzia, które czytają to jako „brak na liście”, się mylą.
Nic nie wróciło na czas ani przez Google, ani przez Cloudflare. Wynik nieznany, nigdy czysty: sprawdź ponownie za minutę.
SpamhausLista, którą wymieniamy, ale o nią nie pytamy: jej warunki nie pozwalają na darmowe publiczne sprawdzanie albo nie ma strefy dla IPv6.
Spamhaus odmawia publicznym resolverom kodem 127.255.255.254, a resolverom Google w ogóle nie odpowiada, i wprost pisze, że tego kodu nie wolno czytać jako wpisu na liście. Narzędzia, które pytają przez Google lub Cloudflare i pokazują to jako „brak na liście”, dają fałszywe „wszystko czyste” akurat dla listy, która liczy się najbardziej.
Te, których naprawdę używają serwery odbierające. Domyślne reguły SpamAssassin pytają Spamhaus ZEN, SpamCop, PSBL i Mailspike; reguły Rspamd – Spamhaus ZEN, Mailspike, Spam Eating Monkey i blocklist.de. Outlook.com i Yahoo wymieniają Spamhaus w swoich odrzuceniach. Wpis na jednej z tych list kosztuje cię pocztę; wpis na małej prywatnej liście rzadko.
Stąd waga każdej listy: kto domyślnie filtruje z jej pomocą, co wymieniają dostawcy poczty i jaki jest zasięg samej listy. Listy o wadze 6 lub więcej są ważne. Listy polityki nic nie ważą: opisują adres, a nie go oskarżają.
SpamhausSpamhaus ZEN: lista, której używa większość serwerów. Nie sprawdzamy jej tutaj (warunki); sprawdź ją w Spamhaus.NiesprawdzanaSpamCopSpam · Cisco8–PSBLSpam · Passive Spam Block List (surriel.com)5– blocklist.deAtaki · blocklist.de5–
 DroneBLAtaki · The DroneBL Team5––
 UCEPROTECT Level 1Spam · UCEPROTECT-Network4––
 InterServer RBLSpam · InterServer2––
 NordSpamSpam · The NordSpam Project2––
 SPFBLSpam · SPFBL.net2––
 ZapBLSpam · ZapBL2––
 0spamSpam · The 0spam Project2––
 anonmails.deSpam · anonmails.de1––BackscattererZwrotki · UCEPROTECT-Network1––UCEPROTECT Level 2Polityka · UCEPROTECT-NetworkBez wagi: tylko kontekst––UCEPROTECT Level 3Polityka · UCEPROTECT-NetworkBez wagi: tylko kontekst––
 Tor exits (dan.me.uk)Polityka · dan.me.ukBez wagi: tylko kontekst––
Bo coś pod tym adresem zrobiło to, czego pilnuje lista. Przyczyna decyduje o naprawie: prośba o usunięcie bez naprawy przyczyny sprawi tylko, że adres znowu trafi na listę.
Malware na komputerze, telefonie lub routerze za tym adresem wysyła spam albo atakuje inne serwery; złamane hasło do poczty wysyła przez twój własny serwer.
blocklist.deDroneBLStare, zebrane ze stron lub kupione bazy adresów trafiają w adresy, które nigdy się na nic nie zapisywały: to pułapki prowadzone przez same listy.
PSBLUCEPROTECT Level 1ZapBLSpamCop wpisuje adresy, które zgłaszają jego użytkownicy; Mailspike i GBUdb oceniają to, co widzą w wielu skrzynkach.
SpamCopSerwer, który przyjmuje spam i odbija go później albo odpowiada na niego automatycznie, wysyła pocztę do ludzi, którzy nic nie napisali: to backscatter.
BackscattererSerwery poczty oczekują, że zakresy domowe i komórkowe wysyłają przez serwer dostawcy. Listy polityki oznaczają takie zakresy; to nie jest wpis za spam.
SPFBLCały blok sieci albo dostawca trafia na listę, gdy zbyt wiele jego adresów wysyła spam, łącznie ze sprawdzonym przez ciebie adresem.
UCEPROTECT Level 2UCEPROTECT Level 3Wspólne punkty wyjścia przenoszą cudzy ruch: węzły wyjściowe Tor trafiają na listy za to, czym są, a nadużywane VPN i otwarte proxy – za to, co przez nie przeszło.
Tor exits (dan.me.uk)DroneBLNajpierw usuń przyczynę, potem zrób to, czego wymaga każda lista. Większość wpisów wygasa sama w ciągu kilku dni, gdy przyczyna ustanie; reszta ma formularz.
Usuń przyczynę
Wyczyść zainfekowane urządzenie, zmień skradzione hasło, zamknij otwarty relay, przestań odsyłać zwrotki.
Sprawdź ponownie tutaj
Wpisy, które wygasają same, znikają z wyniku, gdy kolejne listy je zdejmują.
Poproś o usunięcie tam, gdzie lista tego wymaga
Użyj linku do usunięcia w wierszu listy: jej własnego formularza albo strony sprawdzania.
Daj temu czas
Czas każdej listy jest na osi czasu. Prośba przed naprawą sprawi, że adres znowu trafi na listę.
PSBLOkoło 30 minOkoło 30 minTor exits (dan.me.uk)W ciągu godziny od wyłączenia przekaźnika TorW ciągu godziny od wyłączenia przekaźnika TorNordSpam1–48 h1–48 hSpamCop24 h po ostatnim zgłoszeniu24 h po ostatnim zgłoszeniublocklist.de48 h bez ataków48 h bez atakówInterServer RBL5 dni5 dniUCEPROTECT Level 17 dni po ostatnim spamie7 dni po ostatnim spamieBackscatterer4 tygodnie4 tygodnieNigdy nie płać pośrednikom za usunięcie: Spamhaus mówi, że żadne usunięcie nie kosztuje pieniędzy, a każda oferta usunięcia wpisu za opłatą to oszustwo. UCEPROTECT sprzedaje ekspresowe usunięcie, ale jego wpisy Level 1 wygasają za darmo 7 dni po ostatnim spamie: naprawienie przyczyny i czekanie nic nie kosztuje.
Sprawdzenie poczty na czarnych listach to to samo sprawdzenie, wykonane dla adresu, z którego wychodzi twoja poczta: jego IP, a nie twojego adresu e-mail. Wpisz domenę albo adres e-mail, a narzędzie znajdzie jej serwery poczty (MX) i sprawdzi je razem z adresem WWW domeny.
Brak na listach to połowa pracy. Gmail wymaga, by IP nadawcy miał nazwę PTR wskazującą z powrotem na ten IP (odwrotny DNS potwierdzony w przód, FCrDNS), a Yahoo prosi o nazwę znaczącą, a nie ogólną. Prawa kolumna wyniku sprawdza oba warunki, a gdy nazwa ma domenę – także to, czy jej SPF dopuszcza ten adres i czy domena publikuje DMARC.
Potwierdzony w przód
Brak odwrotnego DNS
Wszystkie trzy oceniają nadawców przede wszystkim po własnych danych o reputacji. Publiczne listy wciąż się liczą: Google radzi nadawcom, by na nie nie trafiać, a Outlook.com i Yahoo wymieniają Spamhaus, gdy odrzucają pocztę.
Decyduje własna reputacja IP w Gmailu, a bardzo niska kończy się odrzucaniem poczty. Mimo to wytyczne Google dla nadawców wciąż każą upewnić się, że wspólny IP nie jest na żadnej internetowej liście blokad, i wymagają zgodnego DNS w przód i odwrotnego.
Microsoft prowadzi własną listę zablokowanych nadawców: zwrotka zawiera 550 5.7.606–649, a rozwiązaniem jest portal usuwania na sender.office.com. Blokada OU-001 w Outlook.com odsyła po usunięcie do Spamhaus.

Yahoo wymienia wpis w Spamhaus jako przyczynę trwałych odrzuceń 5xx, opóźnia pocztę z adresów lub zakresów o słabej reputacji i prosi o znaczące, a nie ogólne nazwy odwrotnego DNS.
Dwa z trzech wymieniają Spamhaus, o który ta strona nie może pytać: sprawdź adres na własnej stronie Spamhaus, przechodząc z jego wiersza w wyniku.
Wpisz domenę albo adres e-mail, a narzędzie znajdzie jej serwery poczty (rekordy MX), zamieni je na adresy, doda adres WWW domeny i sprawdzi do czterech adresów na wszystkich listach.
Listy domen (Spamhaus DBL, SURBL, URIBL) wpisują nazwy domen zauważone w spamie, a nie adresy. Dziś żadna z nich nie pozwala na publiczne zapytania przez resolvery Google lub Cloudflare: DBL podlega warunkom Spamhaus, SURBL wymaga umowy i prosi, by nie używać jej do adresów nadawców, URIBL odmawia publicznym resolverom. Dlatego wynik mówi, że nie są sprawdzane, zamiast nazywać domenę czystą.
Zakresy ip4: w SPF mogą obejmować tysiące adresów, zbyt wiele, by sprawdzać je po kolei: sprawdź serwery, które naprawdę wysyłają.
Spamhaus DBL URIBL
Każdy adres na wszystkich listach
Zapytaj strefę listy o adres zapisany od tyłu: odpowiedź z 127.0.0.0/8 oznacza wpis na liście, NXDOMAIN – brak. Wypróbuj to na wpisie testowym, który każda lista musi mieć:
Twój resolver ma znaczenie: przez Google lub Cloudflare Spamhaus odpowiada 127.255.255.254 albo wcale. Pytaj Spamhaus przez resolver we własnej sieci albo na jego stronie.
dig +short 2.0.0.127.bl.spamcop.net AmacOS i Linux. Zamień A na TXT, aby przeczytać notatkę listy.
$ dig +short 2.0.0.127.bl.spamcop.net A
127.0.0.2
$ dig +short 2.0.0.127.bl.spamcop.net TXT
"Blocked - see https://www.spamcop.net/bl.shtml?127.0.0.2"
$ dig +short 77.100.51.198.bl.spamcop.net A
(nothing: NXDOMAIN, not listed)Wolimy wymienić listę, niż pokazać wynik, za który nie możemy ręczyć. To listy, które inne narzędzia wciąż pokazują, i powód, dla którego to ich nie pokazuje.
| Lista | Status | Dlaczego |
|---|---|---|
| Spamhaus ZEN i DBL | Warunki | Za darmo tylko do użytku niekomercyjnego; odmawia resolverom Google i Cloudflare. Wynik prowadzi do własnego sprawdzania Spamhaus. |
 Barracuda BRBL | Rejestracja | Odpowiada tylko serwerom DNS zarejestrowanym w Barracuda; publicznych resolverów nie da się zarejestrować. |
 Abusix Mail Intelligence | Wymaga klucza | Wymaga klucza API w każdym zapytaniu; wszystkim innym odmawia. |
 SpamRATS | Warunki | Tylko użytek niekomercyjny, klucz API i „nie używaj darmowej usługi DNS”. |
 Validity Sender Score | Rejestracja | Odpowiada tylko zarejestrowanym użytkownikom; wszystkim innym 127.255.255.255. |
 DNSWL | Warunki | Bez pisemnej zgody zabrania dalszego rozpowszechniania; publiczne resolvery dostają 127.0.0.255. |
 V4BL | Warunki | Zabrania przekazywania komukolwiek jakiejkolwiek części swoich list. |
| SURBL i URIBL | Lista domen | Listy domen: SURBL wymaga umowy i nie służy do adresów nadawców; URIBL odmawia publicznym resolverom. |
 SORBS | Wyłączona2024-06-05 | Zamknięta przez Proofpoint; każde zapytanie odpowiada teraz NXDOMAIN. |
| NNiX Spam | Wyłączona2025-01-16 | Wyłączona; jej serwery nazw wskazują na adresy do dokumentacji. |
| CBL | Wyłączona2021 | Włączona do Spamhaus XBL; pytanie obu liczy jeden wpis dwa razy. |
| WWPBL | Wyłączona2024 | Zamknięta; stare serwery poczty wciąż wysyłają do niej miliony zapytań dziennie. |
| KKISA-RBL | Wyłączona2024-01-31 | Krajowa lista Korei Południowej zakończyła działanie. |
| IINPS | Wyłączona2020 | Zamknięta; mówi o tym jej delegacja. |
| AAHBL i emailbasura | Niewiarygodna | Od zamknięcia odpowiadają „na liście” dla każdego adresu. |
| FFabelsources | Wyłączona | Jej domena nie jest zarejestrowana: każdy mógłby ją kupić i sprawić, że lista obejmie każdy adres. |
| JJustSpam | Niewiarygodna | Ma na liście resolver Cloudflare 1.1.1.1. |
| BBrukalai (lista black) | Niewiarygodna | Ma na liście resolver Google 8.8.8.8. |
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Sprawdź politykę DMARC i ustawienia wyrównania dla dowolnej domeny
Znajdź nazwy hostów powiązane z dowolnym adresem IP przez rekordy PTR
Analizuj surowe nagłówki e-mail i śledź drogę wiadomości
Wyszukaj geolokalizację adresu IP, ISP i szczegóły sieci natychmiast
Przetestuj dowolny serwer poczty: STARTTLS, certyfikat, AUTH i open relay

