











Reverse DNS Lookup — sprawdź rekord PTR
Znajdź nazwę hosta za dowolnym adresem IPv4 lub IPv6. Ten reverse DNS lookup pokazuje każdy rekord PTR prosto z serwerów nazw strefy odwrotnej, to, czy każda nazwa wskazuje z powrotem na adres (FCrDNS), kto obsługuje strefę i czy adres spełnia zasady Gmaila, Yahoo i Microsoftu dla serwerów poczty.
IPv4 lub IPv6 w dowolnym zapisie, nazwa hosta (najpierw zamieniana na adres) albo nazwa in-addr.arpa.
Co to jest odwrotny DNS (reverse DNS, rDNS)?
Odwrotny DNS zamienia adres IP z powrotem na nazwę hosta: to odwrotność zwykłego zapytania (w przód), które zamienia nazwę na adres. Odpowiedzią jest rekord PTR, który właściciel adresu publikuje w części DNS przeznaczonej dla adresów.
Nazwy DNS czyta się od prawej do lewej, więc aby sprawdzić adres, zapisuje się go od tyłu: 8.8.8.8 staje się 8.8.8.8.in-addr.arpa, a 203.0.113.7 staje się 7.113.0.203.in-addr.arpa. Gdy część sieciowa stoi po prawej, każdy blok adresów można przekazać temu, kto go posiada (RFC 1035 §3.5).
IPv6 używa ip6.arpa i wszystkich 32 cyfr szesnastkowych (nibbli) adresu, od ostatniej cyfry: :: jest rozwijane przed odwróceniem cyfr, więc 2001:4860:4860::8888 ma nazwę z 32 etykiet (RFC 3596 §2.5). Narzędzie już w trakcie pisania pokazuje pod polem nazwę, o którą zapyta, a w ścieżce odwrotnej obok wyniku wypisuje wszystkie 32 nibble.
Adres IPv4OpenDNS


Jego nazwa odwrotna, pytana o PTRresolver1.opendns.com +3


Adres IPv6 zapisany w całościGoogle
2001:
32 nibble, od ostatniej cyfry
Końcowe 8888 idzie na początek, blok /32 Google 2001:4860 na koniec, a 16 zer ukrytych przez :: zostaje wypisanych.
:: pozostawione w skrócie: inna nazwa i NXDOMAINJak sprawdzić reverse DNS adresu IP
Wpisz adres powyżej i naciśnij Sprawdź PTR. Narzędzie schodzi od serwera głównego do własnego serwera nazw strefy odwrotnej i pyta go bezpośrednio, a potem porównuje kopie w cache Google i Cloudflare. W terminalu to samo robią dig -x 8.8.8.8 w macOS i Linuksie, nslookup 8.8.8.8 w Windows albo host 8.8.8.8.
dig -x sam buduje nazwę in-addr.arpa lub ip6.arpa; dodaj @ i serwer nazw strefy z +norecurse (dig -x 8.8.8.8 @ns1.google.com +norecurse), aby zamiast cache odczytać odpowiedź samej strefy i jej pełny TTL. Dla PowerShell udokumentowana przez Microsoft forma przekazuje odwróconą nazwę: Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR.
dig -x 8.8.8.8 +noall +answerdig sam buduje 8.8.8.8.in-addr.arpa. Liczba przed IN to TTL, który pozostał w twoim resolverze.
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- Status. NOERROR z jedną odpowiedzią. NXDOMAIN oznaczałby, że PTR nie jest ustawiony; SERVFAIL – uszkodzoną strefę odwrotną.
- Pytanie. dig zbudował 8.8.8.8.in-addr.arpa z adresu i zapytał o PTR tej nazwy.
- TTL. W cache Google zostało jeszcze 14 003 s. Własny serwer strefy podaje pełny TTL 86 400, czyli jedną dobę.
- Nazwa hosta. Wartość PTR. Kropka na końcu kończy nazwę.
- Kto odpowiedział. 8.8.8.8, czyli cache. W drugiej odpowiedzi flaga
aaoznacza własny serwer strefy.
+norecurse, odpowiada za strefę z pełnym TTL.Jak czytać wynik
Nagłówek jednym zdaniem mówi, jaką nazwę ma adres i czy ta nazwa wskazuje z powrotem, z TTL strefy i serwerem, który odpowiedział. Kolorowe notatki pod nim mówią, kto może zmienić nazwę i co jest w niej nietypowego.
Widok PTR wymienia każdą nazwę z TTL i sprawdzeniem w przód; Poczta ocenia ją według zasad odbiorców; Delegacja pokazuje każdy pytany serwer; Kopie porównuje odpowiedzi z cache Google i Cloudflare; Polecenia podają to samo sprawdzenie dla terminala. Po prawej ścieżka odwrotna rysuje całą drogę.
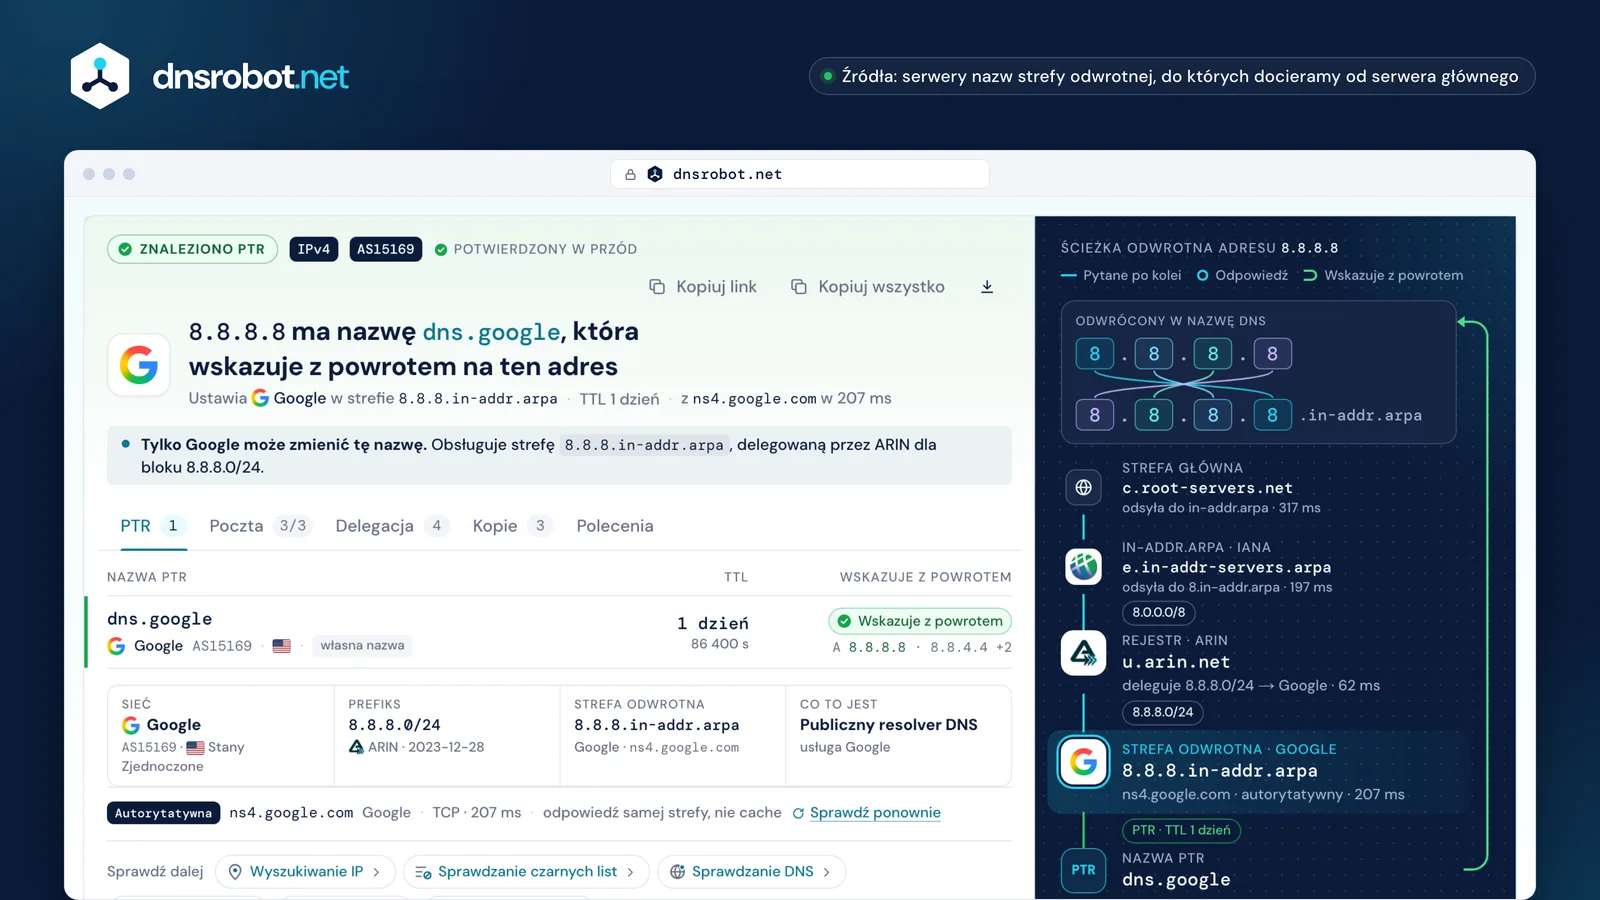
 WerdyktJaką nazwę ma adres, czy ta nazwa wskazuje z powrotem i kto ją ustawił, z TTL i serwerem, który odpowiedział.Rekordy PTRKażda nazwa, którą strefa ma dla adresu, z TTL i adresami zwróconymi przez zapytanie w przód.WidokiZasady poczty, delegacja krok po kroku, kopie w cache z odliczaniem i polecenia.Ścieżka odwrotnaAdres odwrócony w nazwę DNS, potem serwer główny, IANA, rejestr i strefa, która odpowiedziała.
Co to jest rekord PTR?
Rekord PTR (pointer, czyli wskaźnik), typ DNS 12, zawiera jedną nazwę hosta dla adresu, pod którym się znajduje: 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. To zwykłe dane: w odróżnieniu od CNAME nie kieruje nigdzie dalej (RFC 1035 §3.3.12).
Zapisuje go właściciel adresu, a nie właściciel nazwy, która w nim jest: strefa odwrotna Google mówi, że 8.8.8.8 to dns.google, a w drugą stronę mówi to tylko rekord A w strefie dns.google. Jeden adres może mieć kilka rekordów PTR (RFC 2181 §10.2): 208.67.222.222 ma cztery. Nazwa musi być prawdziwą nazwą hosta, nigdy aliasem.
PTR zawiera nazwę i nic więcej: żadnego właściciela, kraju ani miasta. Miejsce pokazane obok wyniku pochodzi ze słów, które operator wpisał w nazwę, albo z osobnej bazy danych.
Obsługiwana przez ns1.zdns.google dla właściciela dns.google
Delegowana przez ARIN do Google, obsługiwana przez ns1.google.com

Co to jest odwrotny DNS potwierdzony w przód (FCrDNS)?
Odwrotny DNS potwierdzony w przód oznacza, że nazwa z PTR rozwiązuje się z powrotem na ten sam adres: 8.8.8.8 → dns.google → 8.8.8.8. Serwery poczty nazywają tę kontrolę iprev (RFC 8601 §3): sprawdź nazwy PTR adresu, sprawdź rekordy A lub AAAA każdej nazwy i zalicz, gdy adres jest wśród nich.
Drugi krok ma znaczenie, bo kto ma adres, może wpisać do jego PTR dowolną nazwę, nawet google.com. Nazwa coś dowodzi dopiero wtedy, gdy właściciel domeny kieruje ją z powrotem na ten adres. Narzędzie sprawdza każdą nazwę PTR, do dziesięciu, i rysuje pętlę po prawej: zieloną, gdy się zamyka, bursztynową, gdy nazwa wskazuje gdzie indziej.
Przy kilku rekordach PTR wystarczy jeden, który wskazuje z powrotem. Nazwa, której rekord A zawiera też inne adresy, nadal przechodzi, o ile ten adres jest jednym z nich.

Sprawdzanie reverse DNS serwera poczty: czego wymagają Gmail, Yahoo i Outlook.com
Wszystkie trzy wymagają rekordu PTR na każdym IP wysyłającym. Gmail wymaga też, by nazwa rozwiązywała się z powrotem na ten sam IP, a Yahoo wymaga „prawidłowego rekordu DNS w przód i odwrotnego”; oba od lutego 2024 roku dla każdego nadawcy. Polityka Outlook.com wymaga prawidłowego odwrotnego DNS i nic nie mówi o kroku w przód.
Ogólna nazwa, taka jak ec2-3-80-0-1.compute-1.amazonaws.com, nie łamie żadnej zasady: Yahoo tylko zaleca znaczącą, nieogólną nazwę, która odzwierciedla twoją domenę. Outlook.com ostrzega, że połączenia z dynamicznej przestrzeni adresów IP mogą nie być akceptowane, co dotyczy nazw z puli dostawcy internetu, a nie statycznej nazwy domyślnej serwera w chmurze. Widok Poczta pokazuje takie przypadki jako ostrzeżenia, a wymagania jako zaliczone lub niezaliczone; kontrola, która się nie zakończyła, nie jest ani jednym, ani drugim.
Dwie rzeczy nigdy nie są błędem: kilka rekordów PTR, na które pozwala RFC 2181, oraz PTR inny niż nazwa HELO serwera: RFC 5321 §4.1.4 mówi, że serwerowi nie wolno z tego powodu odrzucić poczty. Gmail ogranicza tempo kodem 421 4.7.0 lub 451 4.7.23 i blokuje kodem 550 5.7.25, gdy PTR brakuje albo nie wskazuje z powrotem.
| Kontrola | Gmailwytyczne dla nadawców | Yahoo Maildobre praktyki dla nadawców | Outlook.compolityka postmastera |
|---|---|---|---|
| Ma rekord PTR | wymagane | wymagane | wymagane |
| Nazwa wskazuje z powrotem | wymagane | wymagane | nie określono |
| Nie ogólna ani dynamiczna | nie określono | zaleca | może odrzucić dynamiczne IP |
| Cztery prawdziwe serwery wysyłające, sprawdzone na żywo | |||
| mail-sor-f41.google.com209.85.220.41 · własny serwer wychodzący Gmaila | zaliczone | zaliczone | zaliczone |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · domyślna nazwa AWS | zaliczone | zaliczoneostrzeżenie | zaliczoneostrzeżenie |
| dns.adguard-dns.com94.140.14.14 · wskazuje na 185.113.30.30 | niezaliczone | niezaliczone | zaliczone |
| Brak PTR104.18.0.1 · NXDOMAIN | niezaliczone | niezaliczone | niezaliczone |


Odpowiedzi Gmaila
Kto kontroluje odwrotny DNS i jak ustawić rekord PTR
Właściciel bloku adresów, nigdy właściciel domeny. IANA deleguje strefę odwrotną każdego bloku do jego regionalnego rejestru internetowego, a rejestr – do sieci, która ma te adresy; ta obsługuje strefę albo przekazuje ją dalej (RFC 3172). Posiadanie example.com nie pozwala ci nazwać adresu: musi to zrobić twój hosting lub dostawca internetu.
Chmury pozwalają klientom ustawić PTR, każda z własną zasadą: AWS wymaga najpierw rekordu A w przód, Azure ustawia tylko IPv4 i nie w swoim portalu, DigitalOcean buduje PTR z nazwy Dropleta, a Google Cloud każe udowodnić własność domeny. Na łączu domowym własny PTR dostaje zwykle tylko plan biznesowy ze statycznym IP: zapytaj dostawcę internetu. Bloki mniejsze niż /24 są często przekazywane dalej przez CNAME (RFC 2317), za którymi narzędzie podąża, dokądkolwiek prowadzą.
Zmiana dociera do wszystkich, gdy cache porzucą starą odpowiedź: decyduje TTL starego rekordu albo czas przechowywania odpowiedzi „brak PTR”, jeśli rekordu nie było (RFC 2308), a nie stałe 24 do 48 godzin. Vultr podaje, że jego własne zmiany trwają od 6 do 12 godzin.
- in-addr.arpaAdministrowana przez IANA, obsługiwana przez serwery od a do f.in-addr-servers.arpa
- 8.in-addr.arpa · 208.in-addr.arpaRegionalny rejestr bloku: ARIN dla 8.0.0.0/8 i 208.0.0.0/8ARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpaWłaściciel 8.8.8.0/24: Google zapisuje PTR, na serwerach od ns1 do ns4.google.com


| Dostawca | Jak ustawić | Ograniczenia |
|---|---|---|
| AWSDokumentacja | Tylko adresy Elastic IP. Opublikuj dla swojej nazwy rekord A wskazujący na Elastic IP, potem EC2 console › Elastic IPs › adres › Actions › Update reverse DNS albo aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.com. | Najpierw musi istnieć rekord A w przód. Dopóki Elastic IP ma rekord odwrotny, jest zablokowany na twoim koncie. W GovCloud (US) może go ustawić tylko AWS Support. Limity portu 25 znosi się osobnym wnioskiem. |
| Microsoft AzureDokumentacja | Ustaw ReverseFqdn publicznego IP: az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com. (nazwa kończy się kropką) albo Set-AzPublicIpAddress w PowerShell. | Tylko IPv4: adresy IPv6 należące do Azure nie dostają PTR. Nie w portalu Azure. Nazwa musi rozwiązywać się na ten IP albo należeć do twojej subskrypcji. Jeden PTR na adres, domyślnie żaden, i żaden dla App Service ani Application Gateway. |
| Google CloudDokumentacja | Najpierw zweryfikuj domenę (Search Console albo rekord A wskazujący na zewnętrzny IP maszyny wirtualnej). Potem VM instances › instancja › Edit › główny interfejs sieciowy › Public DNS PTR record albo gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.com. | Tylko główny interfejs sieciowy; brak PTR dla load balancerów i Cloud NAT. PTR dla IPv6 wymaga podsieci dual-stack lub tylko IPv6 z zewnętrznym IPv6. Domyślna nazwa to <reversed-ip>.bc.googleusercontent.com. |
| HetznerDokumentacja | Cloud: Hetzner Console › serwer (albo Primary IP, Floating IP) › Networking › edytuj rDNS obok IP; dla IPv6 wpisz tylko część interfejsu, np. ::1. Serwery dedykowane: Robot › serwer › IPs, pole obok każdego IP. | Strefę odwrotną obsługuje Hetzner. Uznaje wpis rDNS za prawidłowy tylko wtedy, gdy rozwiązuje się w obie strony (FCrDNS). Domyślna nazwa to static.<reversed-ip>.clients.your-server.de. |
| DigitalOceanDokumentacja | Nie ma edytora PTR: nazwij Droplet (albo zmień jego nazwę) pełną nazwą, którą chcesz, np. mail.example.com, a DigitalOcean utworzy z niej PTR. | Nazwa musi być poprawną nazwą FQDN (my-droplet nie daje PTR). PTR dostaje tylko pierwszy adres IPv6 Dropleta. PTR nie da się utworzyć ręcznie. |
| OVHcloudDokumentacja | Najpierw skieruj rekord A lub AAAA na ten IP. Potem Control Panel › Network › Public IP Addresses › przycisk akcji w wierszu IP › Configure the reverse DNS (Public Cloud: twój projekt › Public IPs). | OVHcloud od razu sprawdza, czy nazwa wskazuje z powrotem na ten sam IP, więc rekord musi już działać. Nazwa musi być zapisana małymi literami i kończyć się kropką. |
| VultrDokumentacja | Products › Compute › instancja › Settings › IPv4 lub IPv6 › Public Network: kliknij nazwę w kolumnie Reverse DNS, wpisz pełną nazwę i zapisz. | Vultr prosi, by nazwa rozwiązywała się z powrotem na ten sam IP, i podaje, że zmiany pojawiają się po 6 do 12 godzinach. Domyślna nazwa to <ip>.vultrusercontent.com. |
| Akamai Cloud (Linode)Dokumentacja | Najpierw dodaj rekord A (i AAAA). Potem Cloud Manager › Linodes › Linode › Network › menu z wielokropkiem przy IP › Edit RDNS i wpisz pełną nazwę; puste pole przywraca nazwę domyślną. | Kończy się błędem, dopóki rekord A nie zgadza się z IP. Zakresy IPv6: Edit rDNS na zakresie, potem na każdym adresie. Domyślne: <ip-with-dashes>.ip.linodeusercontent.com, starsze li<n>-<n>.members.linode.com. |
| Oracle CloudDokumentacja | Najpierw utwórz rekord A lub AAAA, potem otwórz zgłoszenie serwisowe (service request) z IP, nazwą, którą chcesz w PTR, i nazwą rekordu w przód; Oracle to sprawdza i tworzy PTR. | Jeden PTR na IP, tylko przez zgłoszenie do supportu; rekord w przód musi rozwiązywać się na ten IP. |
| Twój dostawca internetuRFC 8501 | Zapytaj swojego dostawcę internetu: tylko dostawca, do którego należy adres, może ustawić jego PTR. W praktyce wymaga to statycznego IP w planie biznesowym. | Łącza domowe mają nazwę z puli dostawcy, a odbiorcy tacy jak Comcast traktują takie nazwy jako dynamiczne i odrzucają z nich bezpośrednią pocztę. |



Dlaczego większość adresów IPv6 nie ma rekordu PTR
Bo jest ich za dużo, by nazywać je po kolei. Dostawca internetu może z góry nadać PTR każdemu adresowi IPv4, który przydziela, ale jeden blok /48 zawiera 2⁸⁰ adresów, a urządzenia wybierają własne, często krótkotrwałe (RFC 8501).
RFC 8501 wymienia opcje dostawcy: odpowiadać NXDOMAIN (brak PTR, najdokładniejsze), PTR z symbolem wieloznacznym (wildcard) dla prefiksu każdego klienta, dynamiczny DNS, delegowanie strefy klientowi albo generowanie pasujących rekordów PTR i AAAA w locie. Tylko wildcard psuje sprawdzenie w przód; dla użytkowników domowych czyste NXDOMAIN jest w porządku, przekroczenie czasu – nie.
Serwery wysyłające pocztę przez IPv6 nadal potrzebują PTR potwierdzonego w przód: Gmail odrzuca pocztę IPv6 bez niego komunikatem 550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authentication. Azure w ogóle nie daje PTR swoim adresom IPv6.
Długość paska: bity przestrzeni adresowej. Każdy bit podwaja liczbę adresów.
Przy 1000 rekordów PTR na sekundę blok /48 nadal nie byłby gotowy po 38 bilionach lat (RFC 8501).
Opcje dostawcy według RFC 8501
Serwer poczty nadal potrzebuje własnego PTR, potwierdzonego w przód:2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Jak zweryfikować Googlebota i inne crawlery
Sprawdź adres odwiedzającego, upewnij się, że nazwa PTR kończy się udokumentowaną domeną crawlera, a potem sprawdź tę nazwę w przód i potwierdź, że zwraca ten sam adres: 66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1. Możesz też porównać adres z listą opublikowaną przez operatora (metoda Google).
Udokumentowane domeny: googlebot.com i google.com dla Google, search.msn.com dla Bingbota, applebot.apple.com dla Applebota, yandex.ru, yandex.net i yandex.com dla Yandexa. DuckDuckBot publikuje tylko listę adresów.
googleusercontent.com sam niczego nie dowodzi: każda maszyna wirtualna Google Compute Engine domyślnie dostaje w nim nazwę, więc narzędzie uznaje taką nazwę za Google tylko wtedy, gdy adres jest na opublikowanych listach Google. Nazwa z właściwą końcówką, która nie wskazuje z powrotem, to fałszywka, i narzędzie mówi to wprost.
- Zapytanie odwrotnePTR adresu odwiedzającego.66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Domena Google?Kończy się na googlebot.com. Nazwa w googleusercontent.com wymagałaby też adresu na listach Google.
- Zapytanie w przódcrawl-66-249-66-1.googlebot.com → 66.249.66.1Ten sam adres: prawdziwy Googlebot.
| Crawler | Nazwa PTR kończy się na | Opublikowana lista IP |
|---|---|---|
| GooglebotPTR i zapytanie w przód albo lista | googlebot.com | common-crawlers.json |
| Specjalne crawlery GooglePTR i zapytanie w przód albo lista | rate-limited-proxy-….google.com | special-crawlers.json |
| Pobieranie przez Google na żądanie użytkownikaPTR i zapytanie w przód albo lista | google-proxy-….google.com….gae.googleusercontent.comtylko z listą | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTR i zapytanie w przód albo lista | search.msn.com | bingbot.json |
| ApplebotPTR i zapytanie w przód albo lista | applebot.apple.com | applebot.json |
| YandexBotPTR i zapytanie w przód | yandex.ruyandex.netyandex.com | brak |
| DuckDuckBottylko lista IP | brak | duckduckbot.json |

Dziś na żywo, każdy wskazuje z powrotem:crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
Błędy odwrotnego DNS: co oznaczają
NXDOMAIN oznacza, że nazwa odwrotna nie istnieje: nikt nie ustawił PTR dla adresu. NOERROR bez odpowiedzi (NODATA) oznacza, że nazwa istnieje, ale nie zawiera PTR. Resolvery przechowują każdą z tych odpowiedzi przez czas odpowiedzi negatywnej z SOA strefy (RFC 2308), więc tyle może potrwać, zanim pojawi się nowy PTR.
SERVFAIL oznacza, że strefa jest uszkodzona, najczęściej przez wadliwą delegację (lame delegation): serwery wskazane dla strefy jej nie obsługują i każdy resolver się poddaje. REFUSED pochodzi od serwera, który w ogóle nie chce odpowiadać za strefę. Adresy prywatne i do dokumentacji nigdy nie dostają publicznego PTR: narzędzie odpowiada na nie z rejestru IANA, nikogo nie pytając.
Reverse DNS lookup: najczęstsze pytania
Co to jest reverse DNS lookup?
Jak sprawdzić rekord PTR poleceniem dig lub nslookup?
Dlaczego mój adres IP nie ma odwrotnego DNS?
Jak ustawić lub zmienić rekord PTR?
Ile trwa zmiana rekordu PTR?
Czy adres IP może mieć więcej niż jeden rekord PTR?
Co to jest FCrDNS?
Czy do wysyłania poczty potrzebuję odwrotnego DNS?
Co oznacza komunikat „reverse DNS is not a valid hostname”?
Czy reverse DNS to to samo co reverse IP lookup?
Czy odwrotny DNS działa z IPv6?
Dlaczego prywatny adres IP nie ma PTR?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi DNS, IP i poczty
IP na Hostname
Konwertuj adresy IP na nazwy hostów przez odwrotne DNS
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Wyszukiwanie IP
Wyszukaj geolokalizację adresu IP, ISP i szczegóły sieci natychmiast
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego
Sprawdzanie Czarnej Listy IP
Sprawdź, czy adres IP jest na czarnych listach spamu lub złośliwego oprogramowania
Sprawdzanie Rekordu SPF
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Test SMTP
Przetestuj dowolny serwer poczty: STARTTLS, certyfikat, AUTH i open relay
Domena na IP
Konwertuj dowolną nazwę domeny na adres IP z geolokalizacją i wykrywaniem CDN