











Reverse DNS — Tra Cứu DNS Ngược
Tìm hostname đứng sau mọi địa chỉ IPv4 hoặc IPv6 bằng tra cứu reverse DNS: mọi bản ghi PTR lấy thẳng từ nameserver của chính vùng ngược, từng tên có trỏ ngược về địa chỉ hay không (FCrDNS), ai vận hành vùng, và địa chỉ có đạt các quy tắc của Gmail, Yahoo và Microsoft dành cho máy chủ email không.
IPv4 hoặc IPv6 ở mọi cách viết, một hostname (được phân giải trước) hoặc một tên in-addr.arpa.
Reverse DNS (rDNS) là gì?
Reverse DNS (DNS ngược) chuyển một địa chỉ IP trở lại thành hostname: ngược với tra cứu thông thường (tra cứu xuôi), vốn chuyển tên thành địa chỉ. Câu trả lời là một bản ghi PTR mà bên nắm giữ địa chỉ công bố trong một phần của DNS dành riêng cho địa chỉ.
Tên DNS được đọc từ phải sang trái, nên một địa chỉ được viết ngược để tra cứu: 8.8.8.8 thành 8.8.8.8.in-addr.arpa và 203.0.113.7 thành 7.113.0.203.in-addr.arpa. Khi phần mạng nằm bên phải, mỗi khối địa chỉ có thể được giao cho bên đang nắm giữ nó (RFC 1035 §3.5).
IPv6 dùng ip6.arpa và cả 32 chữ số hex (nibble) của địa chỉ, chữ số cuối cùng trước: :: được khai triển trước khi các chữ số bị đảo ngược, nên 2001:4860:4860::8888 có tên gồm 32 nhãn (RFC 3596 §2.5). Công cụ hiển thị tên sẽ được hỏi ngay dưới ô nhập khi bạn gõ, và viết ra đủ 32 nibble trong đường đi ngược bên cạnh kết quả.
Địa chỉ IPv4OpenDNS


Tên ngược của nó, được hỏi bản ghi PTRresolver1.opendns.com +3


Địa chỉ IPv6, viết đầy đủGoogle
2001:
32 nibble, chữ số cuối cùng trước
8888 ở cuối đứng đầu, /32 2001:4860 của Google đứng cuối, và 16 số 0 mà :: che đi được viết ra đủ.
:: ở dạng rút gọn: ra tên khác, và NXDOMAINCách tra cứu DNS ngược
Nhập một địa chỉ ở trên và nhấn Tra cứu PTR. Công cụ lần từ một máy chủ gốc xuống đến nameserver của chính vùng ngược và hỏi trực tiếp, rồi so sánh với bản sao lưu đệm của Google và Cloudflare. Từ terminal, dig -x 8.8.8.8 trên macOS và Linux, nslookup 8.8.8.8 trên Windows, hoặc host 8.8.8.8 đều làm được việc tương tự.
dig -x tự dựng tên in-addr.arpa hoặc ip6.arpa cho bạn; thêm @ và nameserver của vùng cùng +norecurse (dig -x 8.8.8.8 @ns1.google.com +norecurse) để đọc câu trả lời của chính vùng với TTL đầy đủ thay vì bộ nhớ đệm. Với PowerShell, dạng được Microsoft ghi trong tài liệu truyền vào tên đã đảo ngược: Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR.
dig -x 8.8.8.8 +noall +answerdig tự dựng 8.8.8.8.in-addr.arpa. Con số trước IN là TTL mà bộ phân giải của bạn còn lại.
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- Trạng thái. NOERROR với một câu trả lời. NXDOMAIN nghĩa là chưa đặt PTR; SERVFAIL nghĩa là vùng ngược bị lỗi.
- Câu hỏi. dig dựng 8.8.8.8.in-addr.arpa từ địa chỉ và hỏi PTR của nó.
- TTL. Còn 14.003 giây trong bộ nhớ đệm của Google. Máy chủ của chính vùng cho TTL đầy đủ 86.400, tức một ngày.
- Hostname. Giá trị của PTR. Dấu chấm cuối kết thúc tên.
- Ai trả lời. 8.8.8.8, một bộ nhớ đệm. Trong câu trả lời thứ hai, cờ
aađánh dấu máy chủ của chính vùng.
+norecurse, trả lời thay mặt vùng với TTL đầy đủ.Cách đọc kết quả
Phần đầu cho biết trong một câu địa chỉ phân giải ngược thành gì và tên đó có trỏ ngược lại không, kèm TTL của vùng và máy chủ đã trả lời. Các ghi chú tô màu bên dưới cho biết ai có thể đổi tên và điều gì bất thường ở nó.
Chế độ xem PTR liệt kê mọi tên kèm TTL và kiểm tra xuôi; Email chấm điểm theo quy tắc của các bên nhận thư; Ủy quyền hiển thị từng máy chủ đã được hỏi; Bản sao so sánh câu trả lời lưu đệm của Google và Cloudflare; Lệnh đưa ra cùng lần tra cứu cho terminal. Bên phải, đường đi ngược vẽ ra toàn bộ quá trình.
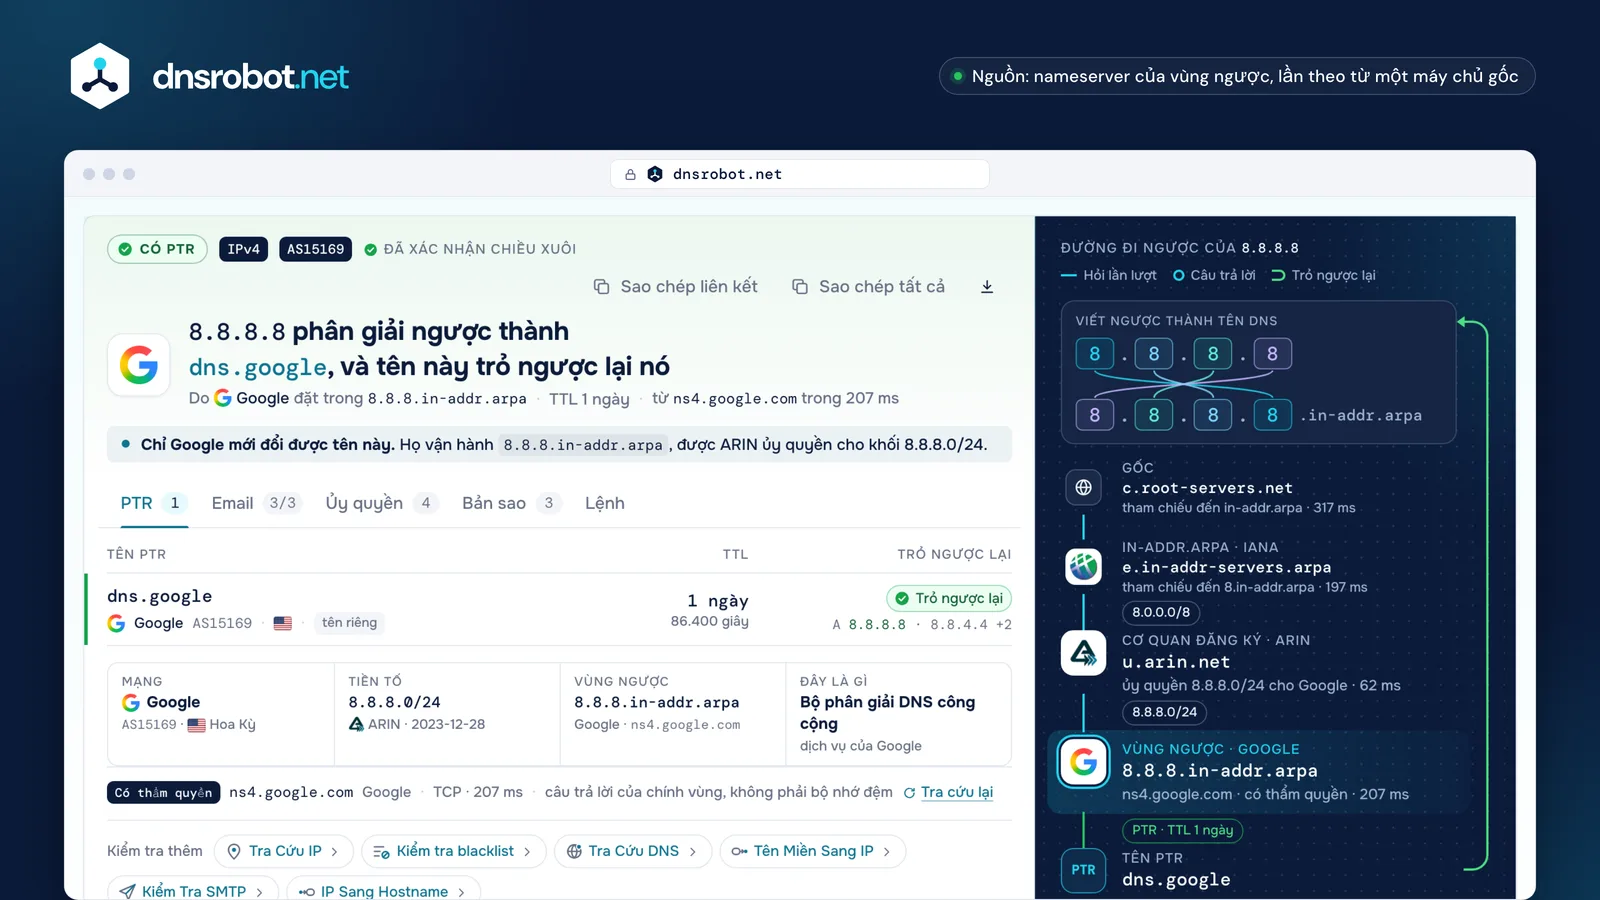
 Kết luậnĐịa chỉ phân giải ngược thành gì, tên đó có trỏ ngược lại không và ai đặt nó, kèm TTL và máy chủ đã trả lời.Các bản ghi PTRMọi tên mà vùng giữ cho địa chỉ, kèm TTL và các địa chỉ mà tra cứu xuôi của tên trả về.Các chế độ xemQuy tắc email, đường ủy quyền từng chặng, các bản sao lưu đệm với thời gian đếm ngược, và các lệnh.Đường đi ngượcĐịa chỉ được viết ngược thành tên DNS, rồi máy chủ gốc, IANA, cơ quan đăng ký và vùng đã trả lời.
Bản ghi PTR là gì?
Bản ghi PTR (pointer, con trỏ), loại DNS số 12, chứa một hostname cho địa chỉ mà nó nằm dưới: 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. Đó chỉ là dữ liệu thuần: khác với CNAME, nó không chuyển hướng đi đâu cả (RFC 1035 §3.3.12).
Bên nắm giữ địa chỉ ghi nó, không phải chủ sở hữu của tên bên trong: vùng ngược của Google nói 8.8.8.8 là dns.google, và chỉ bản ghi A trong vùng dns.google mới nói chiều ngược lại. Một địa chỉ có thể mang nhiều bản ghi PTR (RFC 2181 §10.2): 208.67.222.222 có bốn. Tên phải là hostname thật, không bao giờ là bí danh.
PTR chứa một tên và không gì khác: không có chủ sở hữu, quốc gia hay thành phố. Vị trí hiển thị bên cạnh một lần tra cứu đến từ những từ mà đơn vị vận hành đặt vào tên, hoặc từ một cơ sở dữ liệu riêng.
Được ns1.zdns.google phục vụ cho bên nắm giữ dns.google
ARIN ủy quyền cho Google, được ns1.google.com phục vụ

DNS ngược được xác nhận chiều xuôi (FCrDNS) là gì?
DNS ngược được xác nhận chiều xuôi nghĩa là tên trong PTR phân giải về lại đúng địa chỉ đó: 8.8.8.8 → dns.google → 8.8.8.8. Máy chủ email gọi bước kiểm tra này là iprev (RFC 8601 §3): tra các tên PTR của địa chỉ, tra bản ghi A hoặc AAAA của từng tên, và đạt khi địa chỉ nằm trong số đó.
Bước thứ hai quan trọng vì bên nắm giữ một địa chỉ có thể ghi bất kỳ tên nào vào PTR của nó, kể cả google.com. Tên chỉ chứng minh được điều gì đó khi chủ sở hữu tên miền trỏ nó ngược lại. Công cụ kiểm tra mọi tên PTR, tối đa mười tên, và vẽ vòng lặp ở bên phải: màu xanh khi vòng khép lại, màu hổ phách khi tên trỏ đi nơi khác.
Khi có nhiều bản ghi PTR, chỉ cần một tên trỏ ngược lại là đủ. Một tên có bản ghi A liệt kê thêm các địa chỉ khác vẫn đạt, miễn là địa chỉ này nằm trong số đó.

Kiểm tra DNS ngược cho máy chủ email: Gmail, Yahoo và Outlook.com yêu cầu gì
Cả ba đều muốn mọi IP gửi thư có bản ghi PTR. Gmail còn yêu cầu tên đó phân giải về lại đúng IP, và Yahoo yêu cầu "bản ghi DNS xuôi và ngược hợp lệ", cả hai áp dụng cho mọi người gửi từ tháng 2 năm 2024. Chính sách của Outlook.com yêu cầu DNS ngược hợp lệ và không nói gì về bước kiểm tra xuôi.
Một tên chung chung như ec2-3-80-0-1.compute-1.amazonaws.com không vi phạm quy tắc nào: Yahoo chỉ khuyến nghị một tên có ý nghĩa, không chung chung, phản ánh tên miền của bạn. Outlook.com cảnh báo rằng kết nối từ dải IP động có thể không được chấp nhận, điều này nhắm vào tên pool của nhà mạng, không phải tên mặc định tĩnh của máy chủ đám mây. Chế độ xem Email hiển thị những điểm đó là cảnh báo, còn các yêu cầu là đạt hoặc không đạt; một bước kiểm tra chưa hoàn tất thì không thuộc loại nào.
Hai điều không bao giờ là lỗi: nhiều bản ghi PTR, điều RFC 2181 cho phép, và PTR khác với tên HELO của máy chủ: RFC 5321 §4.1.4 nói máy chủ không được từ chối thư vì lý do đó. Gmail giới hạn tốc độ bằng 421 4.7.0 hoặc 451 4.7.23 và chặn bằng 550 5.7.25 khi PTR bị thiếu hoặc không trỏ ngược lại.
| Tiêu chí | Gmailhướng dẫn cho người gửi | Yahoo Mailthực hành tốt nhất cho người gửi | Outlook.comchính sách postmaster |
|---|---|---|---|
| Có bản ghi PTR | bắt buộc | bắt buộc | bắt buộc |
| Tên trỏ ngược lại | bắt buộc | bắt buộc | không nêu |
| Không chung chung hoặc động | không nêu | khuyến nghị | có thể từ chối IP động |
| Bốn máy chủ gửi thực tế, kiểm tra trực tiếp | |||
| mail-sor-f41.google.com209.85.220.41 · máy chủ gửi thư của chính Gmail | đạt | đạt | đạt |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · tên mặc định của AWS | đạt | đạtcảnh báo | đạtcảnh báo |
| dns.adguard-dns.com94.140.14.14 · trỏ đến 185.113.30.30 | không đạt | không đạt | đạt |
| Không có PTR104.18.0.1 · NXDOMAIN | không đạt | không đạt | không đạt |





Phản hồi của Gmail
Ai kiểm soát DNS ngược, và cách đặt bản ghi PTR
Bên nắm giữ khối địa chỉ, không bao giờ là chủ sở hữu tên miền. IANA ủy quyền vùng ngược của mỗi khối cho cơ quan đăng ký internet khu vực của nó, và cơ quan đăng ký ủy quyền tiếp cho mạng đang nắm giữ các địa chỉ, nơi tự vận hành vùng hoặc giao tiếp cho bên khác (RFC 3172). Sở hữu example.com không cho phép bạn đặt tên cho một địa chỉ: nhà cung cấp hosting hoặc nhà mạng của bạn mới làm được.
Các nền tảng đám mây cho khách hàng tự đặt, mỗi nơi một quy tắc: AWS cần bản ghi A xuôi trước, Azure chỉ đặt cho IPv4 và không làm trong portal, DigitalOcean tạo PTR từ tên Droplet, Google Cloud yêu cầu bạn chứng minh quyền với tên miền. Với đường truyền gia đình, thường chỉ gói doanh nghiệp có IP tĩnh mới được PTR tùy chỉnh: hãy hỏi nhà mạng. Các khối nhỏ hơn /24 thường được giao tiếp bằng CNAME (RFC 2317), và công cụ lần theo chúng đến bất cứ đâu chúng trỏ tới.
Một thay đổi đến được với mọi người khi các bộ nhớ đệm bỏ câu trả lời cũ: TTL của bản ghi cũ quyết định, hoặc thời gian lưu đệm câu “không có PTR” nếu trước đó chưa có bản ghi (RFC 2308), không phải con số cố định 24 đến 48 giờ. Vultr cho biết thay đổi của chính họ mất 6 đến 12 giờ.
- in-addr.arpaDo IANA quản lý, được phục vụ bởi a đến f.in-addr-servers.arpa
- 8.in-addr.arpa · 208.in-addr.arpaCơ quan đăng ký khu vực của khối: ARIN cho 8.0.0.0/8 và 208.0.0.0/8ARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpaBên nắm giữ 8.8.8.0/24: Google ghi PTR, trên ns1 đến ns4.google.com


| Nhà cung cấp | Cách đặt | Giới hạn |
|---|---|---|
| AWSTài liệu | Chỉ áp dụng cho Elastic IP. Hãy công bố một bản ghi A cho tên của bạn trỏ đến Elastic IP, rồi vào EC2 console › Elastic IPs › địa chỉ đó › Actions › Update reverse DNS, hoặc dùng aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.com. | Bản ghi A xuôi phải có trước. Khi đang có bản ghi ngược, Elastic IP bị khóa vào tài khoản của bạn. Ở GovCloud (US), chỉ AWS Support mới đặt được. Giới hạn cổng 25 được gỡ bằng một yêu cầu riêng. |
| Microsoft AzureTài liệu | Đặt ReverseFqdn của IP công cộng: az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com. (tên kết thúc bằng dấu chấm), hoặc Set-AzPublicIpAddress trong PowerShell. | Chỉ IPv4: địa chỉ IPv6 thuộc Azure không có PTR. Không làm được trong Azure portal. Tên phải phân giải về IP đó hoặc thuộc subscription của bạn. Mỗi địa chỉ một PTR, mặc định không có, và không có cho App Service hay Application Gateway. |
| Google CloudTài liệu | Xác minh tên miền trước (Search Console, hoặc một bản ghi A trỏ đến IP ngoài của VM). Sau đó vào VM instances › instance đó › Edit › giao diện mạng chính › Public DNS PTR record, hoặc dùng gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.com. | Chỉ giao diện mạng chính; không có PTR cho load balancer hay Cloud NAT. PTR IPv6 cần subnet dual-stack hoặc chỉ IPv6 có IPv6 ngoài. Tên mặc định là <reversed-ip>.bc.googleusercontent.com. |
| HetznerTài liệu | Cloud: Hetzner Console › máy chủ (hoặc Primary IP, Floating IP) › Networking › sửa rDNS bên cạnh IP; với IPv6 chỉ nhập phần interface, như ::1. Dedicated: Robot › máy chủ › IPs, ô bên cạnh mỗi IP. | Hetzner vận hành vùng ngược. Hetzner chỉ coi một mục rDNS là hợp lệ khi nó phân giải được cả hai chiều (FCrDNS). Mặc định là static.<reversed-ip>.clients.your-server.de. |
| DigitalOceanTài liệu | Không có trình chỉnh sửa PTR: hãy đặt hoặc đổi tên Droplet thành tên đầy đủ bạn muốn, như mail.example.com, và DigitalOcean tạo PTR từ tên đó. | Tên phải là FQDN hợp lệ (my-droplet không tạo ra PTR). Chỉ địa chỉ IPv6 đầu tiên của Droplet có PTR. Không thể tạo PTR thủ công. |
| OVHcloudTài liệu | Trỏ một bản ghi A hoặc AAAA đến IP trước. Sau đó vào Control Panel › Network › Public IP Addresses › nút hành động trên dòng của IP › Configure the reverse DNS (Public Cloud: dự án của bạn › Public IPs). | OVHcloud kiểm tra ngay rằng tên trỏ ngược về đúng IP đó, nên bản ghi phải đang hoạt động sẵn. Tên phải viết thường và kết thúc bằng dấu chấm. |
| VultrTài liệu | Products › Compute › instance đó › Settings › IPv4 hoặc IPv6 › Public Network: nhấp vào tên trong cột Reverse DNS, nhập tên đầy đủ rồi lưu. | Vultr yêu cầu tên phân giải về lại đúng IP đó, và cho biết thay đổi mất 6 đến 12 giờ mới hiện ra. Mặc định là <ip>.vultrusercontent.com. |
| Akamai Cloud (Linode)Tài liệu | Thêm bản ghi A (và AAAA) trước. Sau đó vào Cloud Manager › Linodes › Linode đó › Network › menu dấu ba chấm của IP › Edit RDNS, rồi nhập tên đầy đủ; để trống ô sẽ đặt lại tên mặc định. | Báo lỗi cho đến khi bản ghi A khớp với IP. Dải IPv6: Edit rDNS trên dải, rồi trên từng địa chỉ. Mặc định: <ip-with-dashes>.ip.linodeusercontent.com, trước đây là li<n>-<n>.members.linode.com. |
| Oracle CloudTài liệu | Tạo bản ghi A hoặc AAAA trước, rồi mở một yêu cầu hỗ trợ (service request) kèm IP, tên bạn muốn đặt trong PTR và tên của bản ghi xuôi; Oracle kiểm tra rồi tạo PTR. | Mỗi IP một PTR, chỉ qua yêu cầu hỗ trợ; bản ghi xuôi phải phân giải về IP đó. |
| Nhà mạng của bạnRFC 8501 | Hãy hỏi nhà mạng của bạn: chỉ nhà mạng, bên nắm giữ địa chỉ, mới đặt được PTR của nó. Trên thực tế, điều đó cần IP tĩnh trên gói doanh nghiệp. | Đường truyền gia đình giữ tên pool của nhà mạng, và các bên nhận thư như Comcast coi những tên đó là IP động và từ chối thư gửi trực tiếp từ chúng. |




Vì sao phần lớn địa chỉ IPv6 không có bản ghi PTR
Vì có quá nhiều địa chỉ để đặt tên từng cái một. Nhà mạng có thể điền sẵn PTR cho mọi địa chỉ IPv4 họ cấp, nhưng chỉ một /48 đã chứa 2⁸⁰ địa chỉ, và thiết bị tự chọn địa chỉ của mình, thường chỉ dùng trong thời gian ngắn (RFC 8501).
RFC 8501 liệt kê các lựa chọn của nhà mạng: trả lời NXDOMAIN (không có PTR, chính xác nhất), một PTR wildcard cho tiền tố của mỗi khách hàng, DNS động, ủy quyền vùng cho khách hàng, hoặc tạo PTR và AAAA khớp nhau ngay khi được hỏi. Chỉ wildcard làm hỏng bước kiểm tra xuôi; với người dùng gia đình, một NXDOMAIN rõ ràng là ổn, còn hết thời gian chờ thì không.
Máy chủ gửi thư qua IPv6 vẫn cần PTR được xác nhận chiều xuôi: Gmail từ chối thư IPv6 không có PTR như vậy với 550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authentication. Azure không cấp PTR nào cho địa chỉ IPv6 của chính mình.
Độ dài thanh: số bit của không gian địa chỉ. Mỗi bit nhân đôi số lượng.
Với tốc độ 1.000 bản ghi PTR mỗi giây, sau 38 nghìn tỷ năm một /48 vẫn chưa xong (RFC 8501).
Các lựa chọn của nhà mạng theo RFC 8501
Máy chủ email vẫn cần PTR riêng, được xác nhận chiều xuôi:2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Cách xác minh Googlebot và các crawler khác
Tra ngược địa chỉ của khách truy cập, kiểm tra tên PTR có kết thúc bằng tên miền mà crawler đó công bố không, rồi tra xuôi tên đó và xác nhận nó trả về đúng địa chỉ: 66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1. Hoặc đối chiếu địa chỉ với danh sách do bên vận hành công bố (phương pháp của Google).
Các tên miền được công bố: googlebot.com và google.com cho Google, search.msn.com cho Bingbot, applebot.apple.com cho Applebot, yandex.ru, yandex.net và yandex.com cho Yandex. DuckDuckBot chỉ công bố danh sách địa chỉ.
googleusercontent.com tự nó không chứng minh được gì: mọi VM Google Compute Engine đều mặc định nhận một tên dưới tên miền này, nên công cụ chỉ tính là Google khi địa chỉ có trong danh sách Google công bố. Một tên có đuôi đúng nhưng không trỏ ngược lại là giả mạo, và công cụ nói rõ điều đó.
- Tra cứu ngượcPTR của địa chỉ đang truy cập.66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Tên miền của Google?Nó kết thúc bằng googlebot.com. Một tên googleusercontent.com còn cần địa chỉ nằm trong danh sách của Google.
- Tra cứu xuôicrawl-66-249-66-1.googlebot.com → 66.249.66.1Cùng địa chỉ: đúng là Googlebot.
| Crawler | Tên PTR kết thúc bằng | Danh sách IP công bố |
|---|---|---|
| GooglebotPTR và tra cứu xuôi, hoặc danh sách | googlebot.com | common-crawlers.json |
| Trình thu thập dữ liệu trường hợp đặc biệt của GooglePTR và tra cứu xuôi, hoặc danh sách | rate-limited-proxy-….google.com | special-crawlers.json |
| Trình tìm nạp do người dùng kích hoạt của GooglePTR và tra cứu xuôi, hoặc danh sách | google-proxy-….google.com….gae.googleusercontent.comchỉ khi có danh sách | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTR và tra cứu xuôi, hoặc danh sách | search.msn.com | bingbot.json |
| ApplebotPTR và tra cứu xuôi, hoặc danh sách | applebot.apple.com | applebot.json |
| YandexBotPTR và tra cứu xuôi | yandex.ruyandex.netyandex.com | không có |
| DuckDuckBotChỉ danh sách IP | không có | duckduckbot.json |

Thực tế hôm nay, mỗi tên đều trỏ ngược lại:crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
Giải thích các lỗi DNS ngược
NXDOMAIN nghĩa là tên ngược không tồn tại: chưa ai đặt PTR cho địa chỉ. NOERROR không có câu trả lời (NODATA) nghĩa là tên tồn tại nhưng không chứa PTR. Bộ phân giải giữ cả hai câu trả lời này trong thời gian lưu đệm phủ định lấy từ SOA của vùng (RFC 2308), nên PTR mới có thể mất chừng ấy thời gian mới hiện ra.
SERVFAIL nghĩa là vùng bị lỗi, thường gặp nhất là ủy quyền hỏng (lame delegation): các máy chủ được chỉ định cho vùng lại không phục vụ nó, và mọi bộ phân giải đều bỏ cuộc. REFUSED đến từ một máy chủ hoàn toàn không chịu trả lời cho vùng. Địa chỉ private và địa chỉ dành cho tài liệu không bao giờ có PTR công khai: công cụ trả lời chúng từ sổ đăng ký của IANA mà không hỏi ai cả.
Tra cứu DNS ngược: câu hỏi thường gặp
Tra cứu DNS ngược (reverse DNS lookup) là gì?
Làm sao kiểm tra bản ghi PTR bằng dig hoặc nslookup?
Vì sao địa chỉ IP của tôi không có DNS ngược?
Làm sao thiết lập hoặc thay đổi bản ghi PTR?
Thay đổi bản ghi PTR mất bao lâu?
Một địa chỉ IP có thể có nhiều bản ghi PTR không?
FCrDNS là gì?
Gửi email có cần DNS ngược không?
Thông báo "reverse DNS is not a valid hostname" nghĩa là gì?
DNS ngược có giống tra cứu reverse IP không?
DNS ngược có hoạt động với IPv6 không?
Vì sao địa chỉ IP private không có PTR?
Các công cụ DNS, IP và email khác
IP Sang Hostname
Chuyển đổi địa chỉ IP sang hostname qua DNS ngược
Tra Cứu DNS
Mọi bản ghi DNS từ máy chủ của chính tên miền, cạnh bộ nhớ đệm của Google và Cloudflare
Tra Cứu IP
Tra cứu định vị địa lý, ISP và chi tiết mạng của địa chỉ IP ngay lập tức
Tra Cứu MX
Tìm bản ghi trao đổi thư và chi tiết máy chủ thư
Kiểm Tra Danh Sách Đen IP
Kiểm tra xem địa chỉ IP có nằm trong danh sách đen spam hoặc malware không
Kiểm Tra Bản Ghi SPF
Xác thực bản ghi SPF và kiểm tra số lượng tra cứu DNS theo RFC 7208
Kiểm Tra SMTP
Kiểm tra mọi máy chủ mail: STARTTLS, chứng chỉ, AUTH và open relay
Tên Miền Sang IP
Chuyển đổi tên miền sang địa chỉ IP với định vị địa lý và phát hiện CDN