











PTR Sorgulama — Ters DNS
Ters DNS ve PTR sorgulama: herhangi bir IPv4 veya IPv6 adresinin arkasındaki host adını bulun. Doğrudan ters bölgenin kendi ad sunucularından gelen her PTR kaydını, her adın adrese geri işaret edip etmediğini (FCrDNS), bölgeyi kimin işlettiğini ve adresin Gmail, Yahoo ve Microsoft'un e-posta sunucusu kurallarından geçip geçmediğini görün.
Herhangi bir yazım biçiminde IPv4 veya IPv6, bir host adı (önce çözümlenir) ya da bir in-addr.arpa adı.
Ters DNS (rDNS) nedir?
Ters DNS, bir IP adresini yeniden bir host adına çevirir: bir adı adrese çeviren olağan (ileri yönlü) sorgulamanın tersidir. Yanıt, adresin sahibinin DNS'in adreslere ayrılmış bir bölümünde yayımladığı bir PTR kaydıdır.
DNS adları sağdan sola okunur, bu yüzden bir adres sorgulanmak için tersten yazılır: 8.8.8.8, 8.8.8.8.in-addr.arpa olur; 203.0.113.7 ise 7.113.0.203.in-addr.arpa olur. Ağın kısmı sağda kaldığından her adres bloğu, onu elinde tutan kuruluşa devredilebilir (RFC 1035 §3.5).
IPv6, ip6.arpa alanını ve adresin 32 onaltılık rakamının (nibble) tamamını kullanır, son rakam önce: rakamlar ters çevrilmeden önce :: açılır, bu yüzden 2001:4860:4860::8888 adresinin 32 etiketli bir adı vardır (RFC 3596 §2.5). Araç, siz yazarken soracağı adı alanın altında gösterir ve sonucun yanındaki ters yolda 32 nibble'ın tamamını yazar.
IPv4 adresiOpenDNS


Ters adı, PTR için sorulurresolver1.opendns.com +3


IPv6 adresi, tam yazılmış hâliGoogle
2001:
32 nibble, son rakam önce
Sondaki 8888 en başa gelir, Google'ın 2001:4860 /32 bloğu en sona gelir ve :: ifadesinin gizlediği 16 sıfır yazılır.
:: sıkıştırılmış bırakılırsa: başka bir ad ve NXDOMAINTers DNS sorgulama nasıl yapılır?
Yukarıya bir adres yazıp PTR sorgula düğmesine basın. Araç bir kök sunucudan ters bölgenin kendi ad sunucusuna kadar iner ve doğrudan ona sorar, ardından Google ve Cloudflare'in önbellek kopyalarını karşılaştırır. Terminalden macOS ve Linux'ta dig -x 8.8.8.8, Windows'ta nslookup 8.8.8.8 ya da host 8.8.8.8 aynı işi yapar.
dig -x in-addr.arpa veya ip6.arpa adını sizin için oluşturur; önbellek yerine bölgenin kendi yanıtını ve tam TTL'sini okumak için @ ile bölgenin ad sunucusunu ve +norecurse ekleyin (dig -x 8.8.8.8 @ns1.google.com +norecurse). PowerShell için Microsoft'un belgelenmiş biçimi ters çevrilmiş adı kullanır: Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR.
dig -x 8.8.8.8 +noall +answerdig, 8.8.8.8.in-addr.arpa adını kendisi oluşturur. IN'den önceki sayı, çözümleyicinizde kalan TTL'dir.
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- Durum. Tek yanıtlı NOERROR. NXDOMAIN, PTR ayarlanmadığı; SERVFAIL ise ters bölgenin bozuk olduğu anlamına gelirdi.
- Soru. dig, adresten 8.8.8.8.in-addr.arpa adını oluşturdu ve PTR kaydını sordu.
- TTL. Google'ın önbelleğinde 14.003 saniye kaldı. Bölgenin kendi sunucusu tam 86.400 değerini, yani bir günü verir.
- Host adı. PTR'nin değeri. Sondaki nokta adı bitirir.
- Yanıt veren. 8.8.8.8, bir önbellek. İkinci yanıtta
aabayrağı bölgenin kendi sunucusunu işaretler.
+norecurse ile sorulan ns1.google.com ise bölge adına tam TTL ile yanıt verir.Sonuç nasıl okunur
Başlık, adresin hangi ada çözümlendiğini ve adın geri işaret edip etmediğini, bölgenin TTL'si ve yanıt veren sunucuyla birlikte tek cümlede söyler. Altındaki renkli notlar adı kimin değiştirebileceğini ve adda neyin olağan dışı olduğunu belirtir.
PTR görünümü her adı TTL'si ve ileri yönlü kontrolüyle listeler; E-posta görünümü onu alıcıların kurallarına göre puanlar; Yetki devri sorulan her sunucuyu gösterir; Kopyalar Google ve Cloudflare'in önbellek yanıtlarını karşılaştırır; Komutlar aynı sorguyu terminal için verir. Sağda, ters yol tüm yolculuğu çizer.
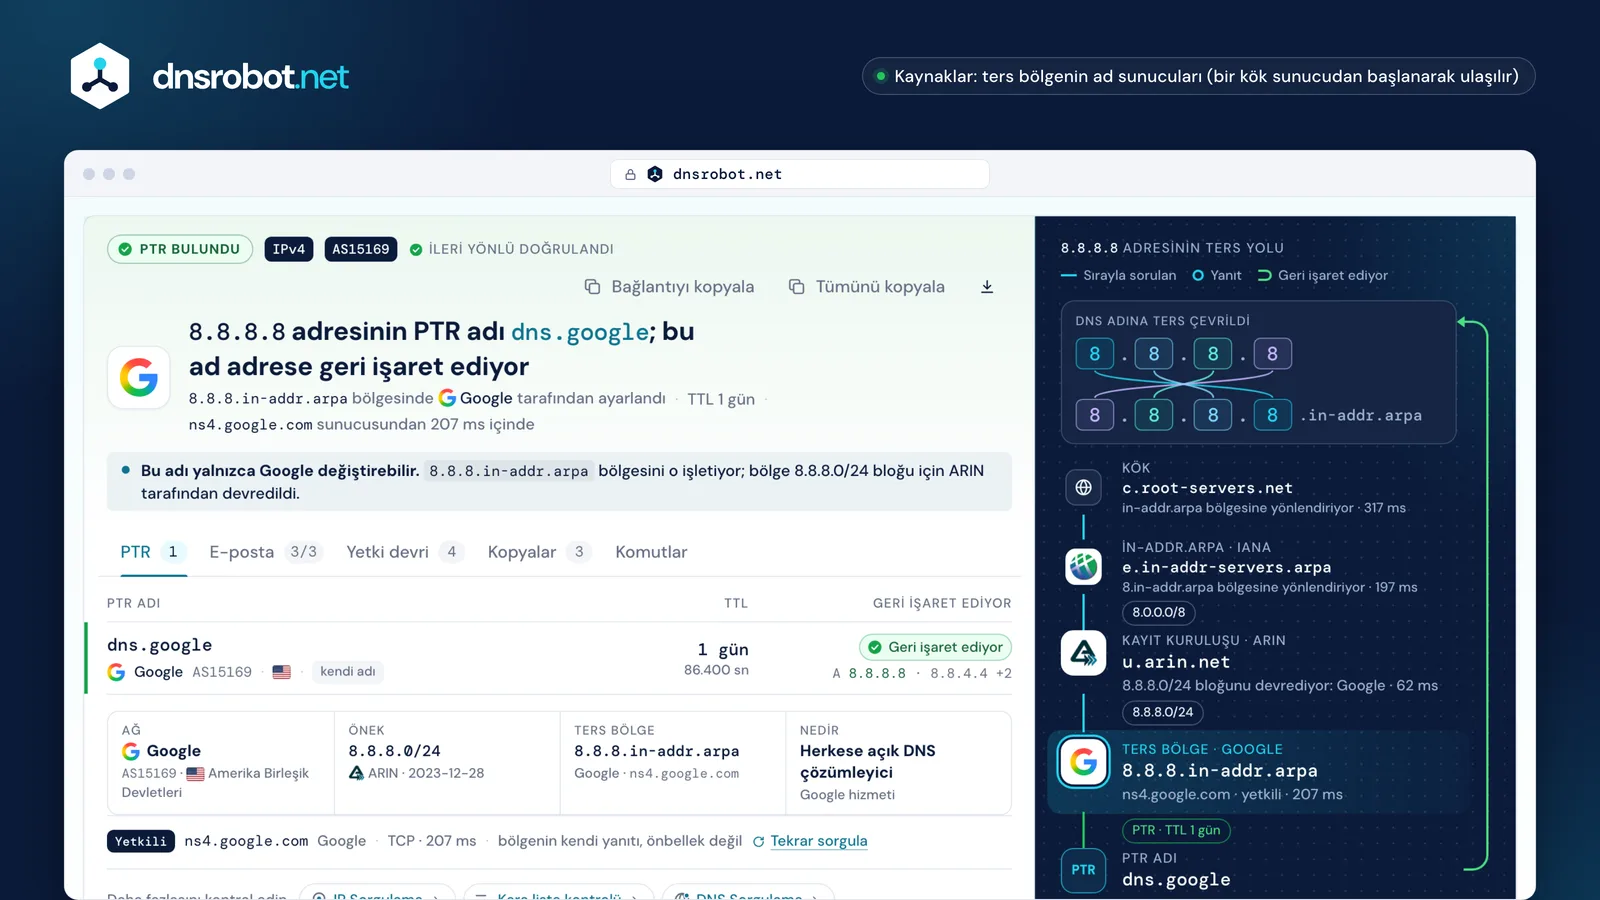
 KararAdresin hangi ada çözümlendiği, bu adın geri işaret edip etmediği ve onu kimin ayarladığı; TTL ve yanıt veren sunucuyla.PTR kayıtlarıBölgenin adres için tuttuğu her ad; TTL'si ve ileri yönlü sorgusunun döndürdüğü adreslerle.GörünümlerE-posta kuralları, adım adım yetki devri, geri sayımlarıyla önbellek kopyaları ve komutlar.Ters yolDNS adına ters çevrilmiş adres, ardından kök, IANA, kayıt kuruluşu ve yanıt veren bölge.
PTR kaydı nedir?
PTR (pointer, işaretçi) kaydı, DNS türü 12, altında bulunduğu adres için tek bir host adı tutar: 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. Düz bir veridir: CNAME'in aksine hiçbir yere yönlendirmez (RFC 1035 §3.3.12).
Kaydı, içindeki adın sahibi değil, adresin sahibi yazar: Google'ın ters bölgesi 8.8.8.8'in dns.google olduğunu söyler; bunun tersini ise yalnızca dns.google bölgesindeki A kaydı söyler. Bir adresin birden fazla PTR kaydı olabilir (RFC 2181 §10.2): 208.67.222.222 adresinin dört tane var. Ad gerçek bir host adı olmalıdır, asla bir takma ad değil.
PTR bir ad tutar, başka hiçbir şey tutmaz: sahip, ülke veya şehir yoktur. Bir sorgunun yanında gösterilen konum, operatörün ada koyduğu sözcüklerden ya da ayrı bir veritabanından gelir.
dns.google'ın sahibi için ns1.zdns.google tarafından sunulur
ARIN tarafından Google'a devredilmiş, ns1.google.com tarafından sunulur

İleri yönlü doğrulanmış ters DNS (FCrDNS) nedir?
İleri yönlü doğrulanmış ters DNS, PTR'deki adın aynı adrese geri çözümlenmesi demektir: 8.8.8.8 → dns.google → 8.8.8.8. E-posta sunucuları bu kontrole iprev der (RFC 8601 §3): adresin PTR adlarını sorgula, her adın A veya AAAA kayıtlarını sorgula ve adres bunların arasındaysa geçir.
İkinci adım önemlidir, çünkü bir adresin sahibi PTR kaydına google.com dahil istediği adı yazabilir. Ad ancak alan adının sahibi onu adrese geri yönlendirdiğinde bir şey kanıtlar. Araç her PTR adını (en fazla on tane) kontrol eder ve döngüyü sağda çizer: döngü kapanırsa yeşil, ad başka bir yere işaret ediyorsa turuncu.
Birden fazla PTR kaydı varsa, geri işaret eden bir tanesi yeterlidir. A kaydı başka adresleri de listeleyen bir ad, bu adres onların arasında olduğu sürece yine geçer.

E-posta sunucuları için ters DNS kontrolü: Gmail, Yahoo ve Outlook.com ne şart koşuyor
Üçü de her gönderen IP'de bir PTR kaydı istiyor. Gmail ayrıca adın aynı IP'ye geri çözümlenmesini şart koşuyor, Yahoo ise "geçerli bir ileri ve ters DNS kaydı" şart koşuyor; ikisi de Şubat 2024'ten beri her gönderici için. Outlook.com'un politikası geçerli ters DNS istiyor ve ileri yönlü adım hakkında hiçbir şey söylemiyor.
ec2-3-80-0-1.compute-1.amazonaws.com gibi genel bir ad hiçbir kuraldan kalmaz: Yahoo, alan adınızı yansıtan anlamlı, genel olmayan bir adı yalnızca önerir. Outlook.com, dinamik IP alanından gelen bağlantıların kabul edilmeyebileceği uyarısını yapar; bu, bir bulut sunucusunun statik varsayılan adını değil, bir internet sağlayıcısının havuz adlarını etkiler. E-posta görünümü bunları uyarı, şartları ise geçti veya başarısız olarak gösterir; tamamlanamayan bir kontrol ikisi de değildir.
İki şey asla başarısızlık değildir: RFC 2181'in izin verdiği birden fazla PTR kaydı ve sunucunun HELO adından farklı bir PTR: RFC 5321 §4.1.4, bir sunucunun bu nedenle e-postayı reddetmemesi gerektiğini söyler. Gmail, PTR eksik olduğunda veya geri işaret etmediğinde 421 4.7.0 ya da 451 4.7.23 ile hız sınırı uygular, 550 5.7.25 ile engeller.
| Kontrol | Gmailgönderici yönergeleri | Yahoo Mailgönderici en iyi uygulamaları | Outlook.compostmaster politikası |
|---|---|---|---|
| PTR kaydı var | zorunlu | zorunlu | zorunlu |
| Ad geri işaret ediyor | zorunlu | zorunlu | belirtilmemiş |
| Genel veya dinamik değil | belirtilmemiş | öneriyor | dinamik IP'leri reddedebilir |
| Canlı kontrol edilen dört gerçek gönderici | |||
| mail-sor-f41.google.com209.85.220.41 · Gmail'in kendi giden sunucusu | geçti | geçti | geçti |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · AWS'nin varsayılan adı | geçti | geçtiuyarı | geçtiuyarı |
| dns.adguard-dns.com94.140.14.14 · 185.113.30.30'a işaret ediyor | başarısız | başarısız | geçti |
| PTR yok104.18.0.1 · NXDOMAIN | başarısız | başarısız | başarısız |





Gmail'in yanıtları
Ters DNS'i kim kontrol eder ve PTR kaydı nasıl ayarlanır
Adres bloğunun sahibi; asla bir alan adının sahibi değil. IANA her bloğun ters bölgesini ilgili bölgesel internet kayıt kuruluşuna, kayıt kuruluşu da adresleri elinde tutan ağa devreder; bu ağ bölgeyi işletir ya da başkasına devreder (RFC 3172). example.com'un sahibi olmak bir adrese ad vermenizi sağlamaz: bunu barındırma firmanız veya internet sağlayıcınız yapmalıdır.
Bulutlar bunu müşterilerin ayarlamasına izin verir, her biri kendi kuralıyla: AWS önce ileri yönlü A kaydını ister, Azure yalnızca IPv4 için ayarlar ve bunu portalında yapmaz, DigitalOcean PTR'yi Droplet'in adından oluşturur, Google Cloud alan adını kanıtlamanızı ister. Bir ev hattında genellikle yalnızca statik IP'li kurumsal bir paket özel bir PTR alabilir: internet sağlayıcınıza sorun. /24'ten küçük bloklar çoğu zaman CNAME'lerle devredilir (RFC 2317); araç bunları nereye işaret ederlerse etsinler izler.
Bir değişiklik, önbellekler eski yanıtı bıraktığında herkese ulaşır: belirleyici olan eski kaydın TTL'si ya da hiç kayıt yoksa önbellekteki "PTR yok" süresidir (RFC 2308); sabit bir 24 ila 48 saat değil. Vultr, kendi değişikliklerinin 6 ila 12 saat sürdüğünü söylüyor.
- in-addr.arpaIANA tarafından yönetilir, a'dan f'ye in-addr-servers.arpa sunucuları tarafından sunulur
- 8.in-addr.arpa · 208.in-addr.arpaBloğun bölgesel kayıt kuruluşu: 8.0.0.0/8 ve 208.0.0.0/8 için ARINARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpa8.8.8.0/24 bloğunun sahibi: PTR'yi ns1–ns4.google.com sunucularında Google yazar


| Sağlayıcı | Nasıl ayarlanır | Sınırlar |
|---|---|---|
| AWSBelgeler | Yalnızca Elastic IP'ler. Adınız için Elastic IP'ye işaret eden bir A kaydı yayımlayın, ardından EC2 console › Elastic IPs › adres › Actions › Update reverse DNS yolunu izleyin ya da aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.com komutunu çalıştırın. | İleri yönlü A kaydı önce mevcut olmalı. Ters kaydı olduğu sürece Elastic IP hesabınıza kilitlenir. GovCloud (US) bölgesinde bunu yalnızca AWS Support ayarlayabilir. Port 25 sınırları ayrı bir taleple kaldırılır. |
| Microsoft AzureBelgeler | Genel IP'nin ReverseFqdn değerini ayarlayın: az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com. (ad bir noktayla biter) ya da PowerShell'de Set-AzPublicIpAddress. | Yalnızca IPv4: Azure'a ait IPv6 adresleri PTR almaz. Azure portalında yok. Ad o IP'ye çözümlenmeli ya da aboneliğinize ait olmalı. Adres başına bir PTR, varsayılan olarak hiç yok; App Service veya Application Gateway için de yok. |
| Google CloudBelgeler | Önce alan adını doğrulayın (Search Console ya da VM'in harici IP'sine bir A kaydı). Ardından VM instances › örnek › Edit › birincil ağ arayüzü › Public DNS PTR record yolunu izleyin ya da gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.com komutunu çalıştırın. | Yalnızca birincil ağ arayüzü; yük dengeleyiciler veya Cloud NAT için PTR yok. IPv6 PTR'leri, harici IPv6'lı çift yığınlı (dual-stack) ya da yalnızca IPv6 bir alt ağ gerektirir. Varsayılan ad <reversed-ip>.bc.googleusercontent.com biçimindedir. |
| HetznerBelgeler | Cloud: Hetzner Console › sunucu (veya Primary IP, Floating IP) › Networking › IP'nin yanındaki rDNS'i düzenleyin; IPv6 için yalnızca arayüz kısmını girin, örneğin ::1. Dedicated: Robot › sunucu › IPs, her IP'nin yanındaki kutu. | Ters bölgeyi Hetzner işletiyor. Bir rDNS kaydını ancak iki yönde de çözümlendiğinde (FCrDNS) geçerli sayıyor. Varsayılan: static.<reversed-ip>.clients.your-server.de. |
| DigitalOceanBelgeler | PTR düzenleyicisi yok: Droplet'e istediğiniz tam adı verin ya da onu bu adla yeniden adlandırın (örneğin mail.example.com); DigitalOcean PTR'yi bu addan oluşturur. | Ad geçerli bir FQDN olmalı (my-droplet PTR oluşturmaz). Yalnızca Droplet'in ilk IPv6 adresi PTR alır. PTR'ler elle oluşturulamaz. |
| OVHcloudBelgeler | Önce IP'ye işaret eden bir A veya AAAA kaydı oluşturun. Ardından Control Panel › Network › Public IP Addresses › IP satırındaki işlem düğmesi › Configure the reverse DNS (Public Cloud: projeniz › Public IPs). | OVHcloud adın aynı IP'ye geri işaret ettiğini hemen kontrol eder, bu yüzden kayıt zaten yayında olmalı. Ad küçük harfle yazılmalı ve bir noktayla bitmeli. |
| VultrBelgeler | Products › Compute › sunucu › Settings › IPv4 veya IPv6 › Public Network: Reverse DNS sütunundaki ada tıklayın, tam adı girip kaydedin. | Vultr, adın aynı IP'ye geri çözümlenmesini istiyor ve değişikliklerin görünmesinin 6 ila 12 saat sürdüğünü söylüyor. Varsayılan: <ip>.vultrusercontent.com. |
| Akamai Cloud (Linode)Belgeler | Önce A (ve AAAA) kaydını ekleyin. Ardından Cloud Manager › Linodes › Linode › Network › IP'nin üç nokta menüsü › Edit RDNS yolunu izleyip tam adı girin; alanı boş bırakmak varsayılanı geri getirir. | A kaydı IP ile eşleşene kadar hata verir. IPv6 aralıkları: önce aralıkta, sonra her adreste Edit rDNS. Varsayılanlar: <ip-with-dashes>.ip.linodeusercontent.com, eskilerde li<n>-<n>.members.linode.com. |
| Oracle CloudBelgeler | Önce A veya AAAA kaydını oluşturun, ardından IP'yi, PTR'de istediğiniz adı ve ileri yönlü kaydın adını içeren bir destek talebi (service request) açın; Oracle kontrol edip PTR'yi oluşturur. | IP başına bir PTR, yalnızca destek talebiyle; ileri yönlü kayıt o IP'ye çözümlenmelidir. |
| İnternet sağlayıcınızRFC 8501 | İnternet sağlayıcınıza başvurun: adresin sahibi sağlayıcı olduğu için PTR'yi yalnızca o ayarlayabilir. Pratikte bu, kurumsal bir pakette statik IP gerektirir. | Ev hatları sağlayıcının havuz adını korur ve Comcast gibi alıcılar bu adları dinamik sayıp bunlardan gelen doğrudan e-postayı reddeder. |




Çoğu IPv6 adresinin neden PTR kaydı yok
Çünkü tek tek ad verilemeyecek kadar çoklar. Bir internet sağlayıcısı dağıttığı her IPv4 adresi için önceden bir PTR doldurabilir, ama tek bir /48 2⁸⁰ adres barındırır ve cihazlar kendi adreslerini, çoğu zaman kısa ömürlü olarak, kendileri seçer (RFC 8501).
RFC 8501 sağlayıcının seçeneklerini sıralar: NXDOMAIN yanıtı vermek (PTR yok, en doğru seçenek), her müşterinin öneki için joker (wildcard) bir PTR, dinamik DNS, bölgeyi müşteriye devretmek ya da eşleşen PTR ve AAAA kayıtlarını anında üretmek. İleri yönlü kontrolü yalnızca joker kayıt bozar; ev kullanıcıları için temiz bir NXDOMAIN sorun değildir, zaman aşımı ise sorundur.
IPv6 üzerinden e-posta gönderen sunucuların yine de ileri yönlü doğrulanmış bir PTR'ye ihtiyacı vardır: Gmail, PTR'si olmayan IPv6 e-postasını 550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authentication ile reddeder. Azure kendi IPv6 adreslerine hiç PTR vermez.
Çubuk uzunluğu: adres alanının bit sayısı. Her bit sayıyı ikiye katlar.
Saniyede 1.000 PTR kaydıyla bir /48, 38 trilyon yıl sonra bile tamamlanmış olmazdı (RFC 8501).
RFC 8501'in bir internet sağlayıcısı için seçenekleri
Bir e-posta sunucusunun yine de kendine ait, ileri yönlü doğrulanmış bir PTR'si olmalı:2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Googlebot ve diğer botlar ters DNS ile nasıl doğrulanır
Ziyaretçinin adresini sorgulayın, PTR adının botun belgelenmiş alan adıyla bittiğini kontrol edin, ardından bu adı ileri yönlü sorgulayıp aynı adresi döndürdüğünü doğrulayın: 66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1. Ya da adresi operatörün yayımladığı listeyle karşılaştırın (Google'ın yöntemi).
Belgelenmiş alan adları: Google için googlebot.com ve google.com, Bingbot için search.msn.com, Applebot için applebot.apple.com, Yandex için yandex.ru, yandex.net ve yandex.com. DuckDuckBot yalnızca bir adres listesi yayımlıyor.
googleusercontent.com tek başına hiçbir şey kanıtlamaz: her Google Compute Engine VM'i varsayılan olarak bunun altında bir ad alır; bu yüzden araç onu ancak adres Google'ın yayımladığı listelerdeyse Google sayar. Doğru sonekle biten ama geri işaret etmeyen bir ad sahtedir ve araç bunu açıkça söyler.
- Ters sorguZiyaret eden adresin PTR kaydı.66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Google'ın alan adı mı?googlebot.com ile bitiyor. Bir googleusercontent.com adı için adresin Google'ın listelerinde de olması gerekirdi.
- İleri yönlü sorgucrawl-66-249-66-1.googlebot.com → 66.249.66.1Aynı adres: gerçek bir Googlebot.
| Bot | PTR adının bittiği alan adı | Yayımlanan IP listesi |
|---|---|---|
| GooglebotPTR ve ileri yönlü sorgu ya da liste | googlebot.com | common-crawlers.json |
| Google'ın özel durum botlarıPTR ve ileri yönlü sorgu ya da liste | rate-limited-proxy-….google.com | special-crawlers.json |
| Google'ın kullanıcı tetiklemeli getiricileriPTR ve ileri yönlü sorgu ya da liste | google-proxy-….google.com….gae.googleusercontent.comyalnızca listeyle | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTR ve ileri yönlü sorgu ya da liste | search.msn.com | bingbot.json |
| ApplebotPTR ve ileri yönlü sorgu ya da liste | applebot.apple.com | applebot.json |
| YandexBotPTR ve ileri yönlü sorgu | yandex.ruyandex.netyandex.com | yok |
| DuckDuckBotyalnızca IP listesi | yok | duckduckbot.json |

Bugün canlı, her biri geri işaret ediyor:crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
Ters DNS hataları ve anlamları
NXDOMAIN, ters adın mevcut olmadığı anlamına gelir: adres için kimse PTR ayarlamamış. Yanıtsız NOERROR (NODATA), adın mevcut olduğu ama PTR içermediği anlamına gelir. Çözümleyiciler her iki yanıtı da bölgenin SOA kaydındaki negatif önbellek süresi boyunca saklar (RFC 2308); bu yüzden yeni bir PTR'nin görünmesi o kadar sürebilir.
SERVFAIL, bölgenin bozuk olduğu anlamına gelir; çoğu zaman bunun nedeni bozuk bir yetki devridir (lame delegation): bölge için adı verilen sunucular onu sunmaz ve her çözümleyici vazgeçer. REFUSED, bölge için hiç yanıt vermeyen bir sunucudan gelir. Özel ve dokümantasyon adresleri asla herkese açık bir PTR almaz: araç bunları kimseye sormadan IANA'nın kaydından yanıtlar.
Ters DNS sorgulama: sık sorulan sorular
Ters DNS sorgulama nedir?
dig veya nslookup ile PTR sorgulama nasıl yapılır?
IP adresimin neden ters DNS kaydı yok?
PTR kaydı nasıl oluşturulur veya değiştirilir?
PTR kaydı değişikliği ne kadar sürer?
Bir IP adresinin birden fazla PTR kaydı olabilir mi?
FCrDNS nedir?
E-posta göndermek için ters DNS gerekli mi?
"Reverse DNS is not a valid hostname" hatası ne anlama gelir?
Ters DNS ile ters IP sorgulama aynı şey mi?
Ters DNS IPv6 ile çalışır mı?
Özel bir IP adresinin neden PTR'si yok?
Diğer DNS, IP ve e-posta araçları
IP'den Hostname'e
Ters DNS ile IP adreslerini ana bilgisayar adlarına dönüştürün
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
IP Sorgulama
IP adresi konum bilgisi, ISP ve ağ ayrıntılarını anında sorgulayın
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
IP Kara Liste Kontrolü
IP adresinin spam veya zararlı yazılım kara listelerinde olup olmadığını kontrol edin
SPF Kayıt Kontrolü
SPF kayıtlarını doğrulayın ve RFC 7208'e göre DNS sorgu sayısını kontrol edin
SMTP Test Aracı
Herhangi bir e-posta sunucusunu test edin: STARTTLS, sertifika, AUTH ve açık relay
Alan Adından IP'ye
Alan adını IP adresine dönüştürün — konum bilgisi ve CDN algılama dahil