











SPF Kaydı Oluşturma Aracı
E-postanızı gönderen hizmetleri seçin ve alıcılara maliyetini oluşturdukça canlı sayan tek bir SPF kaydı alın.
Alan adınızın SPF kaydını göndericileriyle birlikte forma yükler. Ya da aşağıdan göndericileri seçin: siz seçtikçe güncellenir.
Tarayıcınızda oluşturulur. Yalnızca DNS soruları tarayıcıdan çıkar: HTTPS ile Cloudflare'in çözümleyicisine (ikinci görüş olarak Google'ınkine) gider.
example.com için örnek bir kayıt
Şu anda yayımladığı kayıttan başlamak için yukarıya alan adınızı yazın ya da aşağıdan bir şeyi değiştirin. Sağdaki kayıt siz değiştirdikçe güncellenir.
Listede olmayan sunucular şüpheli işaretlenir, reddedilmez. DMARC quarantine veya reject iken DMARC, DKIM'e göre karar verir. M3AAWG ~all önerir.
Alıcıların bu kayda harcadıkları
/ 10 sorgu kullanıldı
110
DNS sorgusu boş (void)
Include'lar sayılıyor…
Sorgular nereye gidiyor

Yayımlamadan önce
Tek kayıt; alıcıların atlayacağı ya da yanlış okuyacağı hiçbir şey yok.
Bunu nereye yapıştıracağım?
DNS barındırıcınızı seçin: aşağıdaki alanlar, onun formunun istediği biçimde yazılmıştır.
example.com. 3600 IN TXT "v=spf1 include:_spf.google.com ~all"
Yayımladıktan sonra
SPF kaydı nasıl oluşturulur?
Alan adınız adına e-posta gönderen her hizmeti listeleyin, onların include: terimlerini ve kendi sunucularınızın adreslerini alan adındaki tek bir TXT kaydına koyun ve kaydı ~all ile bitirin.
Ucuz terimleri öne koyun: IP adresleri hiç DNS sorgusuna mal olmaz, a ve mx birer sorguya, include ise bir sorgu artı içindekilere mal olur.
Sonra sayın: alıcılar 10 DNS sorgusunda durur. Araç her include'u canlı izler, bu yüzden sayı alıcıların göreceği sayıdır.

ip4:192.0.2.250 sorguinclude:_spf.google.com1 sorguinclude:spf.mailjet.com1 sorgu~all0 sorgu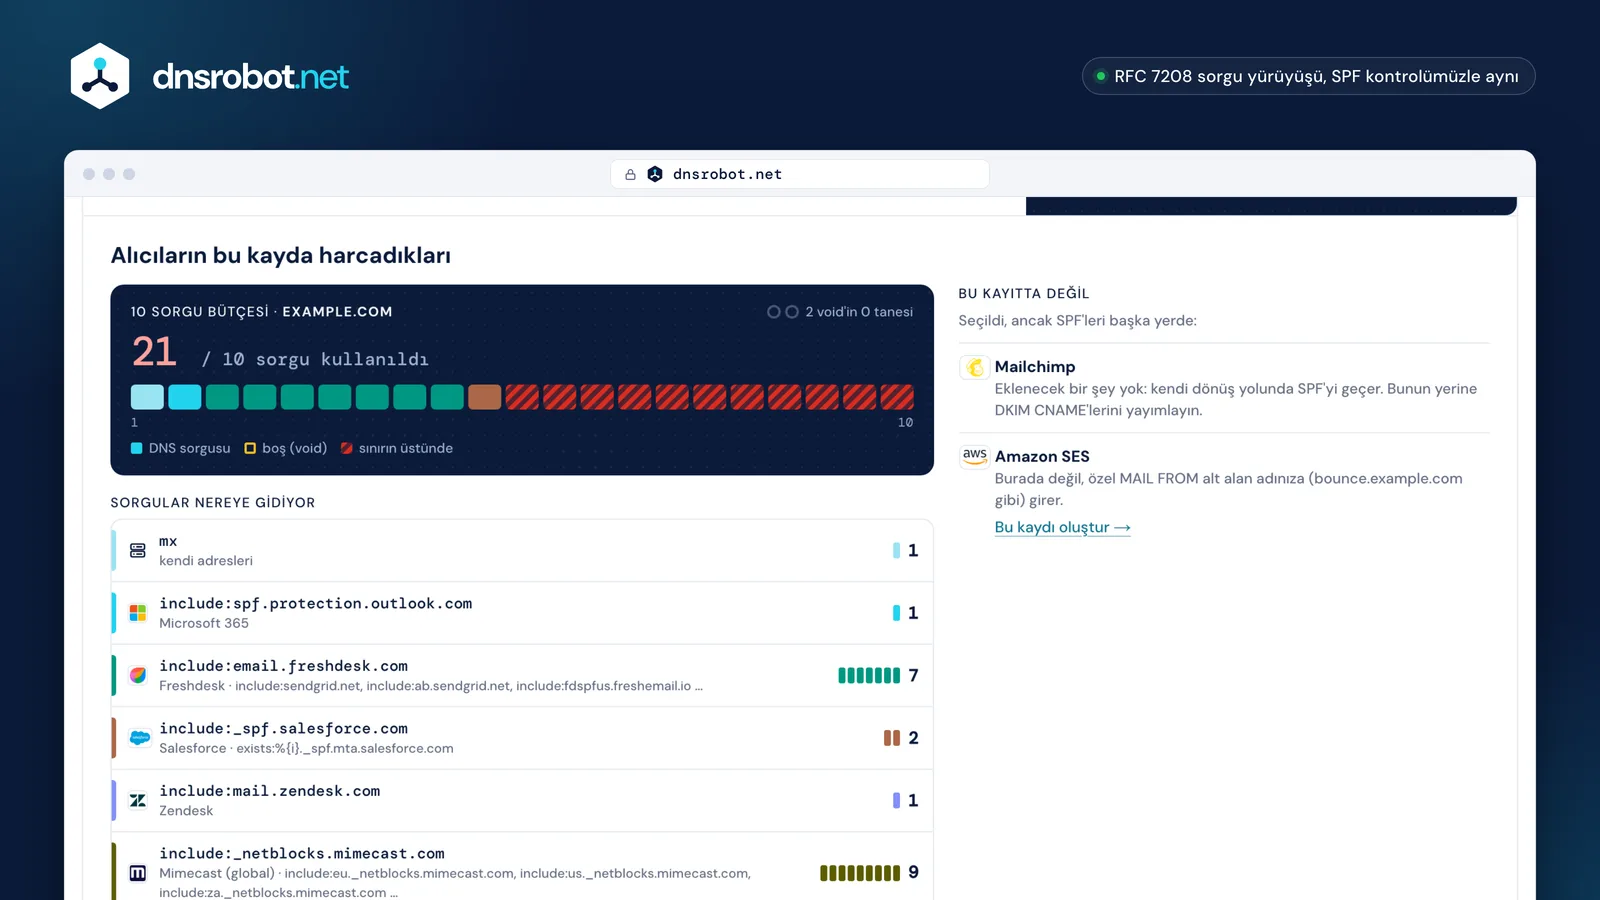
 Alıcıların ulaşacağı sayıHer include, iç içe olanlar da, bir alıcının saydığı gibi tarayıcınızdan canlı izlenir.Sorgu başına bir hücreOnu harcayan göndericinin rengiyle boyanır; 10'dan sonraki hücreler taralıdır: kalıcı hata.Sorgular nereye gidiyorHer terim işaretiyle, iç içe include'larıyla ve maliyetiyle.En çok kim harcıyor10'un üstündeyken en büyük harcayanlar ve altına dönmenin dürüst yolları, düzleştirmenin tuzağı dahil.Başka yerde yaşayan göndericilerSPF'si bir alt alan adına ait olan ya da hiçbir yere ait olmayan hizmetler nerede olduğunu söyler.
Bir SPF kaydında neler bulunur?
Kimin gönderebileceğini belirten mekanizmalar (ip4, ip6, a, mx, include, exists) ve all veya redirect olmak üzere tek bir bitiş, her biri bir niteleyiciyle; DNS'e soran her terim 10 sorgudan birine mal olur.
Niteleyici, bir eşleşmenin ne anlama geldiğini söyler: + pass (varsayılan), - fail, ~ softfail, ? neutral. Alıcılar soldan sağa okur ve ilk eşleşmede durur.
ptr kullanımdan kaldırılmıştır ve yavaştır: kullanmayın.
| Terim | Örnek | DNS sorguları | Ne için kullanılır |
|---|---|---|---|
| ip4 | ip4:192.0.2.0/24 | 0 | Kendi IPv4 sunucularınız |
| ip6 | ip6:2001:db8::/32 | 0 | Kendi IPv6 sunucularınız |
| a | a | 1 | Alan adının kendi adresi |
| mx | mx | 1 + en fazla 10 ad | Aynı zamanda gönderen gelen e-posta sunucuları |
| include | include:_spf.google.com | 1 + kendi sorguları | Bir hizmetin kaydı |
| exists | exists:%{i}._spf.example.com | 1 | Adres başına kontroller (makrolar) |
| redirect | redirect=_spf.example.com | 1 | Başka bir alan adının kaydının tamamını kullan |
| all | ~all | 0 | Geri kalan her şey (bitiş) |
+pass-fail~softfail?neutralGoogle Workspace, Microsoft 365 ve diğerleri için SPF kayıtları
Google Workspace include:_spf.google.com, Microsoft 365 include:spf.protection.outlook.com'dur; çoğu hizmet tek bir include: terimi yayımlar, bazıları ise kaydınızda hiçbir şey gerektirmez.
Aşağıdaki her maliyet hizmetin canlı kaydında ölçüldü ve içindeki her şeyi kapsar; bir alıcının harcadığı da budur.
“Burada değil” olarak işaretlenen hizmetler kendi dönüş yolu ya da sizin bir alt alan adınızla gönderir, bu yüzden SPF'leri orada yaşar.
| Hizmet | Kaydınıza ekleyin | Sorgular | Nerede |
|---|---|---|---|
| Google Workspace | include:_spf.google.com | 1 | kaydınız |
| Microsoft 365 | include:spf.protection.outlook.com | 1 | kaydınız |
| Zoho Mail | include:zohomail.com | 2 | kaydınız |
| Amazon SES | include:amazonses.com | 1 | bir alt alan adı |
| SendGrid | include:sendgrid.net | 2 | bir alt alan adı |
| Mailgun | include:mailgun.org | 5 | bir alt alan adı |
| Mailchimp | — | — | eklenecek bir şey yok |
| Brevo | — | 1 | eklenecek bir şey yok |
| HubSpot | include:<HubID>.spf0N.hubspotemail.net | — | kaydınız |
| Salesforce | include:_spf.salesforce.com | 2 | kaydınız |
| Zendesk | include:mail.zendesk.com | 1 | kaydınız |
| Freshdesk | include:email.freshdesk.com | 7 | kaydınız |
| Postmark | — | 1 | eklenecek bir şey yok |
| Mimecast (global) | include:_netblocks.mimecast.com | 9 | kaydınız |
| Proton Mail | include:_spf.protonmail.ch | 2 | kaydınız |
| Fastmail | include:spf.messagingengine.com | 1 | kaydınız |









SPF 10 sorgu sınırı nedir?
Alıcılar, iç içe include'lar sayılarak DNS'e soran 10 terimden sonra durur ve SPF her ileti için kalıcı bir hatayla başarısız olur; boş dönen üçüncü bir sorgu da onu başarısız kılar (RFC 7208).
Altına dönmek için bir göndericiyi kendi kaydı olan bir alt alan adına taşıyın, bu sunucular e-posta göndermiyorsa a veya mx terimini çıkarın ya da satıcıdan daha dar bir include isteyin.
Düzleştirme, yani bir include'u IP adresleriyle değiştirmek, sorgu kazandırır ama satıcı adresleri değiştirdiği gün eskir: her ay yeniden kontrol edin.
12 / 10 · kalıcı hata
mx1include:spf.protection.outlook.com1include:email.freshdesk.com7include:_spf.salesforce.com2include:mail.zendesk.com1SPF ~all ile mi yoksa -all ile mi bitmeli?
E-posta gönderen bir alan adında ~all, göndermeyende -all kullanın: DMARC uygulama modundayken DMARC, DKIM'e göre karar verir; -all ise yönlendirilen e-postanın DMARC çalışmadan reddedilmesine yol açabilir.
M3AAWG gönderen alan adları için ~all, e-posta göndermeyenler için -all önerir. Google, Workspace için ~all; Microsoft, Microsoft 365 için -all belgeler.
~allsoftfailKabul edilir, şüpheli işaretlenir; DMARC, DKIM ile karar verir-allfailDKIM geçse bile hemen reddedilebilir?allneutralSPF yokmuş gibiHangi göndericilerin SPF kaydınızda olması gerekmez?
Kendi dönüş yoluyla gönderen Mailchimp, Postmark, SparkPost, Klaviyo ve Shopify gibi hizmetler SPF'yi kendi alan adlarında geçer; Amazon SES, SendGrid ve Mailgun sizin bir gönderim alt alan adınıza aittir.
SPF, insanların gördüğü From adresini değil, zarf göndericiyi (Return-Path) kontrol eder. DMARC için bu hizmetler DKIM üzerinden hizalanır, bu yüzden onların yerine DKIM kayıtlarını yayımlayın.
From: news@example.comReturn-Path: bounce@esp.example.netBurada eklenecek bir şey yok


Sizin bir alt alan adınızda
Bir alan adının iki SPF kaydı olabilir mi?
Hayır: bir adda iki v=spf1 kaydı olduğunda alıcılar kalıcı bir hatayla durur ve SPF başarısız olur; bu yüzden onları tek kayıtta birleştirin.
İkisindeki her göndericiyi, tek bir bitişle koruyun ve birleştirilmiş kaydın sorgularını sayın: ayrı ayrı sığan iki kayıt birlikte 10'u aşabilir.
v=spf1 include:_spf.google.com ~allv=spf1 include:spf.protection.outlook.com -allTek kayıtv=spf1 include:_spf.google.com include:spf.protection.outlook.com ~allUzun SPF kayıtları DNS barındırıcılarıyla nasıl çalışır?
Bir TXT dizesi 255 bayt tutar; daha uzun kayıtlar, alıcıların aralarında hiçbir şey olmadan birleştirdiği birkaç dizeye bölünür ve çoğu DNS barındırıcısı bunu sizin için yapar.
Cloudflare ve Azure değerin tamamını tek alanda alır; Route 53 ve Google Cloud DNS tırnaklı 255 baytlık dizeler ister. RFC 7208, tüm yanıtın 450 baytın altında tutulmasını ister.
v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203.0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~allexample.com. 3600 IN TXT ( "v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203" ".0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~all" )
SPF Kaydı Oluşturma Aracı SSS
SPF kaydı nedir?
Google Workspace için SPF kaydı nedir?
Microsoft 365 için SPF kaydı nedir?
İki SPF kaydım olabilir mi?
SPF kaydımda 10'dan fazla sorgu olursa ne olur?
~all mı yoksa -all mı kullanmalıyım?
Alt alan adlarının kendi SPF kaydı gerekir mi?
SPF kaydını nereye eklerim?
SPF düzleştirme nedir, kullanmalı mıyım?
SPF kaydı oluşturma aracı ücretsiz mi, sunucunuza bir şey gönderiliyor mu?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
İlgili araçlar
DMARC Kaydı Oluşturma Aracı
RFC 9989 için DMARC kaydınızı, şu anda yayımladığınız kayıttan başlayarak oluşturun ve geçemeyen e-postaya alıcıların ne yapacağını görün.
DKIM Kaydı Oluşturucu
Tarayıcınızda bir DKIM anahtar çifti oluşturun ve yayınlanacak selector._domainkey TXT kaydını alın
SPF Kayıt Kontrolü
SPF kayıtlarını doğrulayın ve RFC 7208'e göre DNS sorgu sayısını kontrol edin
DMARC Sorgulama
Alan adının DMARC politikası ve hizalama ayarlarını kontrol edin
DKIM Kontrolü
Otomatik seçici algılama ile DKIM kayıtlarını doğrulayın
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
E-posta Başlık Analizi
Ham e-posta başlıklarını ayrıştırın ve e-posta yolculuğunu izleyin
BIMI Kaydı Kontrolü
BIMI kaydı, SVG Tiny PS logo ve VMC kontrolü, logonun göründüğü gelen kutuları