











Subdomain Sorgulama
Subdomain sorgulama aracıyla her alan adının alt alan adlarını sertifika loglarında, yaygın adlardan oluşan bir listede, ana sayfasında ve DNS kayıtlarında bulun; ardından hangilerinin çözümlendiğini, her birinin nerede çalıştığını ve sertifikasının ne zaman sona erdiğini görün.
Bir alt alan adı veya URL de girebilirsiniz: docs.python.org için python.org'un tamamı aranır.
- Cert Spotter · Yalnızca geçerli · sunucumuz
- crt.sh · 2013'ten beri · tarayıcınız
- Yaygın adlar · 1.000 etiket · sunucumuz
- Ana sayfa · Bağlantılar, başlıklar · sunucumuz
- DNS kayıtları · NS, MX, SPF… · sunucumuz
- Bölge transferi · Her ad sunucusu · sunucumuz



Subdomain sorgulama nasıl çalışır?
Herkese açık kayıtlardan ve alan adının kendi DNS'inden adları toplar, ardından her birini DNS'e sorar.
Güvenilir bir otoritenin verdiği her HTTPS sertifikası, kapsadığı tüm adlarla birlikte Certificate Transparency loglarına yazılır. Bu araç iki log arama hizmetini okur: geçerli sertifikalar için Cert Spotter'ı, 2013'ten bu yana verilen tüm sertifikalar için crt.sh'yi. Aynı anda DNS'e 1.000 yaygın adı sorar, ana sayfanın bağlantılarını ve alan adının kendi kayıtlarını okur ve bir bölge transferi dener.
Ardından DNS listeyi bir haritaya dönüştürür. Çözümlenen bir ad, adreslerini ve bu adresleri duyuran ağı alır; bu ağ da host veya CDN'i belirtir. Bir sertifikadan veya DNS kaydından gelen ve bugün çözümlenmeyen bir ad bir zamanlar gerçekti: artık kullanılmayan bir ad. Ana sayfadaki bir bağlantı ise hiç var olmamış bir adı gösterebilir.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Yaygın adlar242,6 s
- Ana sayfa141,9 s
- DNS kayıtları10,4 s
- Bölge transferiReddedildi ×42,3 s







- Sertifika logları: herkese açık bir sertifikadaki her ad; Cert Spotter günceldir, crt.sh 2013'e kadar geri gider.
- Yaygın adlar, ana sayfa, kayıtlar: hiçbir sertifikada geçmeyen aktif adlar.
- DNS: Google Public DNS'e her ad ve kayıt türü için bir soru.
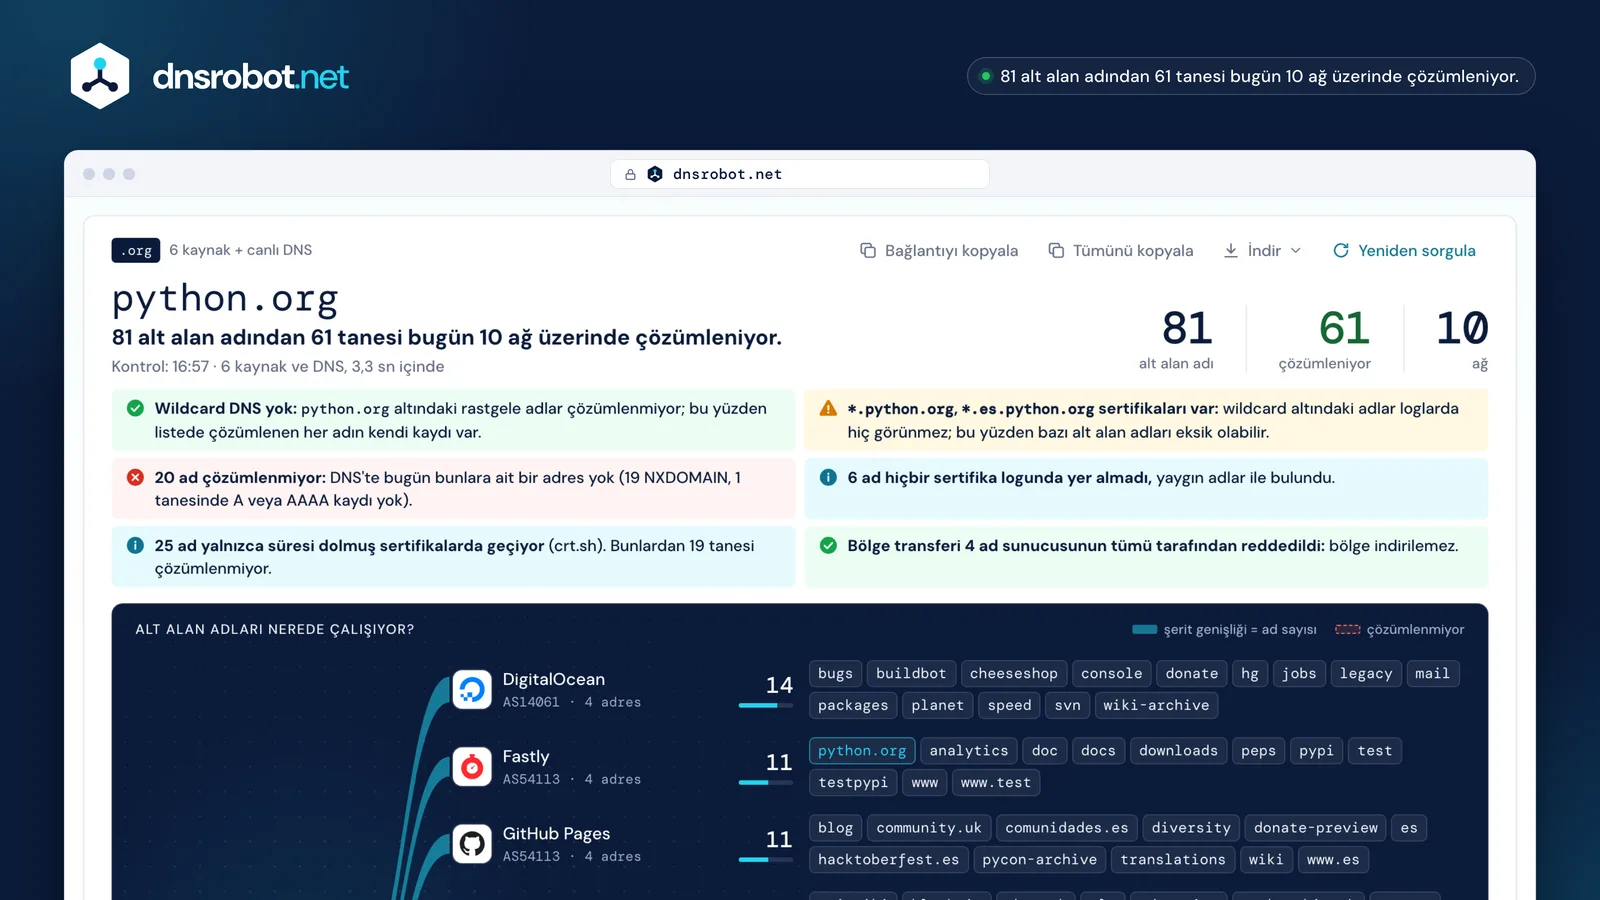
 Önce cevapKaç ad bulunduğu, bugün kaçının çözümlendiği ve kaç farklı ağda oldukları.Hüküm değil, DNS gerçekleriWildcard DNS, wildcard sertifikalar, çözümlenmeyen adlar, hiçbir sertifika logunda geçmeyen adlar ve bölge transferi; her biri kanıtıyla.Her ad nerede çalışıyor?Her host veya CDN için bir şerit; genişliği ad sayısı kadar, CNAME'lerin ortaya koyduğu platformlarla birlikte.Her ad bir tık uzağınızdaHer etiket kendi satırına giden bir bağlantıdır: durum, adresler, CNAME zinciri, host ve sertifika tarihleri.
Bir alan adının tüm alt alan adları nasıl bulunur?
Pasif kayıtları birkaç DNS sorgusuyla birleştirin: tek bir yöntem her adı bulamaz.
Sertifika logları, herkese açık sertifikası olmuş her adı listeler; ancak wildcard altındaki adları ve hiç HTTPS sunmamış adları içermez. DNS'e yaygın adları sormak, logların hiç görmediği aktif hostları bulur. Ana sayfa ve alan adının kayıtları birkaç ad daha verir; bölge transferi ise sunucu izin verdiği yerde bölgenin tamamını listeler.
Bu araç hepsini aynı anda çalıştırır. Ücretli bir veri seti gerektiren (pasif DNS) ya da başka sitelerin verilerini kullanım koşullarına aykırı biçimde kopyalayan (arama motoru kazıma, bazı herkese açık API'ler) yöntemler kullanılmaz.
| Yöntem | Bulduğu | Kaçırdığı | Burada |
|---|---|---|---|
| Sertifika logları | 2013'ten beri herkese açık bir sertifikadaki her ad | Wildcard altındaki adlar; hiç HTTPS kullanmamış adlar | İki arama da |
| Yaygın adlar | Tahmin edilebilir etiketli aktif hostlar | Alışılmadık etiketler | 1.000 + 4.000 |
| Ana sayfa | Sitenin bağlantı verdiği veya yüklediği hostlar | Bağlantı verilmemiş adlar | Evet |
| DNS kayıtları | E-posta, ad sunucusu ve SPF hostları | Geri kalan her şey | Evet |
| Bölge transferi | İzin verilen yerde bölgenin tamamı | Neredeyse her yerde reddedilir | Her ad sunucusu |
| NSEC dolaşma | Düz NSEC bölgesindeki her ad | NSEC3 ve imzasız bölgeler | Henüz değil |
| Pasif DNS | Çözümleyici trafiğinde görülen adlar | Ücretli bir veri seti gerektirir | Hayır |
| Arama motorları | Dizine eklenmiş sayfaların hostları | Dizinde olmayan adlar; kazıma kullanım koşullarını ihlal eder | Hayır |
Sertifikası olmayan alt alan adları nasıl bulunur?
DNS'e olası adları sorun: ölçtüğümüz her alan adının, hiçbir sertifika logunda yer almamış aktif adları vardı.
13 tanınmış alan adının altında 1.000 yaygın etiketi (www, mail, vpn, dev…) sorduk ve bulunanları crt.sh'nin tam geçmişiyle karşılaştırdık. Her alan adında, hiçbir logda görünmemiş 3 ile 71 arasında aktif ad vardı; en çok kazananlar uber.com (71), kompas.com (37) ve github.com (32) oldu. Ana sayfanın bağlantıları 65 ada kadar daha ekledi (kompas.com); wordpress.org'un bağlantı verdiği 160 dil sitesi ise DNS'te doğrulanamıyor, çünkü wildcard'ı her ada yanıt veriyor.
Araç varsayılan olarak SecLists listesinin ilk 1.000 etiketini, istek üzerine de 4.000 tane daha sorar; bu, toplamda beş kat soruyla yaklaşık %60 daha fazla sonuç buldu. Önce wildcard DNS test edilir; böylece tahmin edilen bir ad yalnızca kendi kaydı varsa sayılır.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- CT'de hiç yok
- CT loglarında
- wordpress.org: wildcard DNS: çözümlenmesi hiçbir şey kanıtlamaz
Certificate Transparency nedir ve alt alan adlarını nasıl ortaya çıkarır?
Certificate Transparency (CT, Sertifika Şeffaflığı), güvenilir otoritelerin verdiği her sertifikanın kaydedildiği, herkese açık ve yalnızca ekleme yapılabilen (append-only) loglardan oluşur.
Tarayıcılar bunu zorunlu kılar: Chrome, 30 Nisan 2018'den sonra verilmiş bir sertifikayı CT loglarından alınmış imzalı zaman damgaları taşımıyorsa reddeder. Her log, herkesin okuyabildiği ama kimsenin değiştiremediği bir Merkle ağacıdır; bu yüzden bir sertifika loglandığı anda içindeki her ad, çoğu zaman site onu kullanmaya başlamadan önce, herkese açık hâle gelir.
Yeni bir alt alan adının burada HTTPS alır almaz görünmesinin ve eski bir adın kapatıldıktan sonra da bulunabilir kalmasının nedeni budur. crt.sh veya Cert Spotter gibi bir certificate transparency araması bu logları sizin için okur; bu araç ikisine de sorar.

- Veren
- Let's Encrypt
- Veriliş
- 20 Eki 2026
- Bitiş
- 18 Oca 2027


- Let's Encrypt 52,35%
- Google Trust Services 22,21%
- Diğer tüm otoriteler 25,44%
Bir alt alan adı neden çözümlenmez?
Çünkü DNS'te artık ona ait bir adres yoktur: ad silinmiştir, hiç adresi olmamıştır ya da artık var olmayan bir şeyi gösterir.
NXDOMAIN, adın artık var olmadığı anlamına gelir. Adres yok (A veya AAAA kaydı olmayan NOERROR), adın var olduğu ama yalnızca e-posta gibi başka kayıtlar için kullanıldığı anlamına gelir. Hedefsiz (dangling), CNAME kaydının var olmayan bir hedefi gösterdiği anlamına gelir.
Eski adlar olağandır: kontrol ettiğimiz 11 alan adının sertifika loglarındaki 2.036 addan yarısı artık yoktu. Çözümlenmeyen bir ad bu sayfada bir hata değildir; temizlemek isteyebileceğiniz, kullanımdan kalkmış bir addır.
- 922 çözümleniyor (45%)
- 1.008 NXDOMAIN (50%)
- 106 adres yok (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
ÇözümlenmiyorBöyle bir ad yok. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Adres yokAd var, ancak yalnızca e-posta gibi başka kayıtlar için. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
HedefsizArtık var olmayan bir adı gösteriyor.
Hedefsiz (dangling) CNAME nedir?
Hedefsiz CNAME (dangling CNAME), silinmiş bir yük dengeleyici veya iptal edilmiş bir barındırılan hizmet gibi artık var olmayan bir adı hâlâ gösteren bir DNS kaydıdır.
Bu önce bir temizlik konusudur: alt alan adı hata gösterir ve kayıt hiçbir işe yaramaz. 11 alan adının 2.036 sertifika adında 25 hedefsiz CNAME bulduk; bunlar 11 alan adının 8'indeydi ve çoğu silinmiş bulut yük dengeleyicileriydi.
Bir risk de olabilir. Hedef, serbest kalan adı herkesin alabildiği bir hizmetse (örneğin bir depolama bucket'ı veya bazı platformlardaki bir site), bir yabancı sizin alt alan adınızda sayfa yayınlayabilir: buna alt alan adı ele geçirme (subdomain takeover) denir. Bu araç her ad için DNS gerçeğini gösterir; “olası ele geçirme” ifadesini ise yalnızca CNAME kaydı ve sayfa, bir hizmetin yayımladığı sahipsiz kaynak imzasıyla birlikte eşleştiğinde kullanır.
2.036 adda 25 hedefsiz CNAME (%1,2), 11 alan adının 8'inde
- Silinmiş bulut yük dengeleyicileri
- Kullanımdan kaldırılmış Skype for Business Online uç noktaları
- İptal edilmiş, barındırılan bir forum
- HedefsizCNAME hedefi mevcut değilHer ad için gösterilen bir DNS gerçeği: kullanılmıyorsa kaydı silin.
- Olası ele geçirmeCNAME kaydı ve sayfa, bir hizmetin sahipsiz kaynak imzasıyla eşleşiyorKanıtıyla birlikte gösterilir. Kesinlik değil, sinyal.
- Ele geçirmeye yatkın değilHizmet, alan adının kime ait olduğunu doğruluyorFastly, CloudFront, Zendesk, Statuspage ve diğerleri: asla işaretlenmez.
DNS bölge transferiniz açık mı?
Neredeyse kesinlikle hayır: test ettiğimiz 12 gerçek alan adının tüm ad sunucuları DNS bölge transferini reddetti.
Bölge transferi (AXFR), bir bölgeyi ikincil sunucularına kopyalamak için vardır. Başka biri istediğinde, açık bir sunucu bölgedeki her adı gönderir. RFC 5936, sunucuların bunu kısıtlaması ve varsayılan olarak herkese açık olmaması gerektiğini söyler.
Araç, alan adının her ad sunucusuna tek bir AXFR sorusu gönderir ve her yanıtı bildirir. Yalnızca sorunu göstermek için kurulmuş test alan adı zonetransfer.me, 52 kaydıyla yanıt verdi.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52 kayıt gönderildi
12 gerçek alan adının 12'si de her ad sunucusunda reddetti
Neden her alt alan adı bulunamaz?
Çünkü bazı adlar hiçbir zaman herkese açık olmaz: hiçbir sertifika onları içermez, hiçbir bağlantı onlara işaret etmez ve hiçbir yaygın etiket eşleşmez.
Üç tür ad loglara nadiren ulaşır ya da hiç ulaşmaz ve DNS onları ancak etiketleri tahmin edilebilirse bulur. 22 Ekim 2026'ya kadarki 28 günde loglanan sertifika girdilerinin yaklaşık %36'sı bir wildcard ad içeriyordu ve her biri hizmet verdiği adları gizler.
Wildcard altındaki adlar
*.python.orgsertifikası, bir etiket derinliğindeki her adı hiçbirini listelemeden kapsar. Log, hizmet verdiği adları değil wildcard'ı kaydeder.LoglardaYalnızca*.python.orgÖzel ağdaki adlar
Yalnızca bir şirketin iç DNS'inde bulunan adlar nadiren herkese açık bir sertifika alır. Sertifikası olmayan bir ad hiçbir loga ulaşmaz.
LoglardaHiçbir şeyHTTPS sunmayan adlar
Bir SSH sunucusu, bir e-posta aktarıcısı veya eski bir FTP sunucusu herkese açık bir sertifikaya ihtiyaç duymaz; bu yüzden adı çoğu zaman hiçbir loga ulaşmaz.
LoglardaHiçbir şey
Her alt alan adı nerede barındırılıyor?
Her adın adresleri bir ağa aittir ve bu ağ, onu çalıştıran host veya CDN'i belirtir.
Araç, her adresi hangi ağın duyurduğunu Team Cymru'ya sorar; ardından ağı ve CNAME zincirini Hosting Sorgulama aracının tanıdığı 200+ sağlayıcıyla eşleştirir. CNAME çoğu zaman bir CDN'in arkasındaki platformu belirtir: Cloudflare arkasında Read the Docs ya da Amazon'un ağında Heroku ve Netlify gibi.
Bir CDN'in arkasında adresler CDN'in uç sunucularıdır ve birçok site için aynıdır; arkadaki sunucu gizli kalır. Araç hiçbir zaman kaynak sunucunun (origin) adresini tahmin etmez.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· platform:9
- HetznerAS249406
- CloudflareAS13335· platform:5
- Google CloudAS396982· platform:2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· platform:1
- University of OregonAS37011







- CDN uç sunucusu: paylaşılan adresler, kaynak sunucu gizli kalır
- host'un kendi ağı
Subdomain enumeration (alt alan adı tarama) nedir?
Subdomain enumeration, bir alan adının alt alan adlarını listelemektir: pasif olarak herkese açık kayıtlardan ya da aktif olarak DNS sorguları ve isteklerle.
Pasif kaynaklar, sertifika logları gibi zaten herkese açık olanı okur ve alan adının sunucularına hiçbir şey göndermez. Aktif kontroller DNS'e her ad için bir soru sorar (burada Google Public DNS üzerinden), ana sayfayı getirir ya da alan adının kendi ad sunucularından bölge transferi ister. Güvenlik ekipleri, unutulmuş hostları başkalarından önce bulmak için bu taramayı çoğu zaman bir subdomain tarayıcıyla yapar; buradaki subdomain taraması ise yalnızca hafif ve standart kontrolleri çalıştırır: yaygın adlar, kayıtlar, ana sayfa ve bölge transferi.
Pasif
Herkese açık kayıtları okur; alan adına hiçbir şey göndermez
- Cert Spotter51 ad
- crt.sh74 ad
Aktif
Her adı Google Public DNS'e sorar, ana sayfayı getirir ve her ad sunucusundan bölgeyi ister
- Yaygın adlar24 ad
- Ana sayfa14 ad
- DNS kayıtları1 ad
- Bölge transferiReddedildi ×4
NSEC ve NSEC3 bir bölgenin adlarını nasıl gizler veya açığa çıkarır?
DNSSEC ile imzalanmış bir bölgede NSEC kayıtları her adı bir sonrakine bağlar, böylece herkes zinciri takip edebilir; NSEC3 bunu önlemek için adların hash'ini kullanır.
Düz NSEC kullanan bir bölgede var olmayan bir adı sormak, onun iki yanındaki gerçek adları döndürür; bunu tekrarlamak tüm bölgeyi dolaşmak demektir. NSEC3 bunun yerine hash'ler döndürür; bunlar bir sözlükle yine de kırılabilir. Daha yeni bir yöntem olan compact denial (RFC 9824) ise hiçbir komşu adı açığa çıkarmaz.
Kontrol ettiğimiz alan adlarının çoğu NSEC3 kullanıyor ya da DNSSEC kullanmıyor; isc.org gibi birkaçı hâlâ düz NSEC kullanıyor.
NSECsıradaki gerçek ad
NSEC3sıradaki adın hash'i
Compact Denialuydurma bir sonraki ad: dolaşılacak bir şey yok
DNSSEC yokNXDOMAIN
Listeyle neler yapabilirsiniz?
Bir envanter tutun, eski kayıtları temizleyin ve her alt alan adının ne sunduğunu kontrol edin.
Listeyi CSV olarak dışa aktarın, artık çözümlenmeyen adların kayıtlarını silin ve çözümlenenlerin sertifikasını, host'unu ve DNS kayıtlarını kontrol edin.
Envanter tutun
Her adı durumu, adresleri, host'u ve sertifika tarihleriyle birlikte CSV veya JSON olarak indirin.
Eski kayıtları temizleyin
Artık çözümlenmeyen adları ve hiçbir yeri göstermeyen CNAME'leri silin.
Her sertifikayı kontrol edin
Zinciri, bitiş tarihini ve sertifikanın neleri kapsadığını görün.
Kimin barındırdığını bulun
Herhangi bir adın arkasındaki host, CDN ve e-posta sağlayıcısı.
DNS kayıtlarını okuyun
Tüm kayıt türleri, kökten başlayan yol ve DNSSEC.
Kaç yaşında olduğunu görün
Kayıt tarihi, ilk sertifika ve ilk arşiv kopyası.
Veriler ve atıflar
- Sertifika verileri Cert Spotter (SSLMate) ve crt.sh (Sectigo) kaynaklıdır.
- Yaygın adlar: SecLists içindeki
subdomains-top1million-5000.txtdosyasının ilk 1.000 (ve 5.000) etiketi, © Daniel Miessler, MIT Lisansı. - Ele geçirme imzaları, EdOverflow ve katkıda bulunanların can-i-take-over-xyz projesinden uyarlanmıştır, CC BY 4.0, DNS Robot tarafından değiştirilmiştir.
- Ağ bilgileri Team Cymru'nun IP'den ASN'ye hizmetinden; DNS yanıtları Google Public DNS'ten.
Subdomain sorgulama: sık sorulan sorular
Subdomain sorgulama aracı (subdomain finder) nedir?
Bu alt domain sorgulama aracı ücretsiz mi, sınırları neler?
Bir alan adının kaç alt alan adı olabilir?
Bazı alt alan adları neden eksik?
crt.sh nedir?
Bir alan adının alt alan adlarını sorgulamak yasal mı?
Bir alt alan adının aktif olup olmadığı nasıl kontrol edilir?
Wildcard sertifika nedir?
DNS bölge transferi nedir?
Alt alan adı ele geçirme (subdomain takeover) nedir?
Alt alan adlarımı gizleyebilir miyim?
API var mı?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
Diğer alan adı ve DNS araçları
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
SSL Sertifika Kontrolü
SSL sertifika geçerliliğini ve güvenlik ayrıntılarını doğrulayın
Hosting Sorgulama
Herhangi bir sitenin nerede barındırıldığını bulun: hosting, CDN, CMS, e-posta sağlayıcısı, kayıt şirketi ve SSL sağlayıcısı
Alan Adından IP'ye
Alan adını IP adresine dönüştürün — konum bilgisi ve CDN algılama dahil
WHOIS Sorgulama
RDAP ile alan adı kayıt bilgileri, kayıtçı ve sahip bilgilerini sorgulayın
Alan Adı Yaş Kontrolü
WHOIS ile alan adı kayıt tarihi, yaşı, bitiş tarihi ve kayıtçı bilgilerini kontrol edin