











CNAME Sorgulama
Ücretsiz CNAME sorgulama: herhangi bir adın CNAME kaydını ve tüm zincirini, her bölgenin kendi ad sunucularına sorarak adım adım izleyin. Her takma adı TTL'si ve yanıt veren sunucuyla, hedefin arkasındaki platformu ve son adresleri görün. Hedefsiz CNAME'ler, döngüler ve uzun zincirler çözümüyle birlikte belirtilir.
Tam olarak yazdığınız gibi sorgulanır: www. ve alt alan adları olduğu gibi kalır, IDN adları punycode olarak gönderilir.
CNAME kaydı nedir?
CNAME (canonical name, kanonik ad) kaydı bir adı başka bir adın takma adı yapar. Takma adı sorduğunuzda DNS şöyle yanıt verir: bunun yerine şu diğer adı sorgula. Değer her zaman bir addır, asla bir IP adresi değildir (RFC 1034 §3.6.2).
Çözümleyiciler takma adı sizin yerinize izler ve hedefin adreslerini aynı yanıtta döndürür; bu yüzden tarayıcı bunu hiç fark etmez. Platformların CNAME istemesinin nedeni budur: www adını bir kez onların adına yönlendirirsiniz, onlar da sizin DNS'inize dokunmadan sunucularını taşıyabilir.
Kesin konuşmak gerekirse kanonik ad hedeftir; takma ada "CNAME" demek yaygın bir kısaltmadır. CNAME'i olan bir ad başka hiçbir şey tutamaz ve yalnızca tek bir CNAME tutabilir (RFC 2181 §10.1); bu yüzden SOA ve NS kayıtlarını tutması gereken bölgenin tepesi bir CNAME tutamaz (RFC 1034 §4.2.1).

- Sorguladığınızwww.github.com
- CNAME · 1 sa.
- Kanonik adgithub.com
- A · 1 dk.
- Adres · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.comaynı alan adı
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 tane dahatakma ad yok: kendi adresleri





CNAME kaydı nasıl sorgulanır?
Adı yukarıya yazıp CNAME sorgula düğmesine basın: araç her bölgenin kendi ad sunucusuna adım adım sorar ve zinciri çizer. Bilgisayarda dig bunu tek satırda yapar: A türünü sorun; yanıt önce her takma adı, sonra adresleri listeler.
Yalnızca ilk takma adı görmek için CNAME türünü sorun. Windows'ta nslookup -type=cname, PowerShell'de Resolve-DnsName -Type CNAME var; host -t cname ise tek bir cümle yazdırır.
İki tuzak var: bir çözümleyici, bölgenin belirlediği TTL'yi değil, TTL'nin önbelleğinde kalan kısmını gösterir; dig +short ise TTL'leri ve sahip adlarını atar, bu yüzden bir zincir çıplak bir liste olarak çıkar.
dig www.example.com A +noall +answerHer takma ad TTL'siyle, ardından adresler. +short yalnızca hedefleri, TTL'ler olmadan yazdırır.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # TTL yok, sahip adı yok
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- Sorduğunuz ad. Her satırın ilk sütunu kaydın sahibidir.
- Google'ın önbelleğinde kalan saniye: bölgedeki 600 sn. değerinden kalan 290 sn.. Bölgenin kendi sunucusu tam TTL'yi gösterir.
- CNAME → sonraki ad. Burada 3 takma ad var, yani bunun gibi 3 satır.
- Adresler zincirdeki son ada aittir: Fastly'nin adresleri, bölgedeki TTL'leri 1 dk..
+shortTTL'yi gizler sahip adlarını da: yalnızca hedefler ve adresler kalır.


Aynı soru diğer araçlarda


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# her kayıt için bir satır: ad, türü, TTL'si ve hedef

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
macOS'un yazdırdığı hâliyle nslookup; Windows aynı yanıtı biraz farklı düzenler.

Sonuç nasıl okunur
Başlık, adın nereye vardığını ve kaç takma ad üzerinden vardığını platformun logosuyla tek cümlede söyler; altındaki notlar önemli bulgulardır. Sayılan şey CNAME kayıtlarıdır: www.github.com → github.com 1'dir, 2 değil.
Zincir görünümü her kaydı kendi bölgesinin sunucusunun yanıtladığı hâliyle bölge, sunucu, AA bayrağı ve TTL ile listeler; ardından bulgular gelir: döngü, uzunluk, eksik hedefler, bir CNAME'in yanındaki başka veriler. Kopyalar görünümü her kaydın Google ve Cloudflare'deki önbellek kopyasını bölgeninkiyle yan yana koyar. Sağdaki lacivert sütun zinciri çizer: döngüyü bir halka olarak, eksik bir hedefi kopuk olarak.
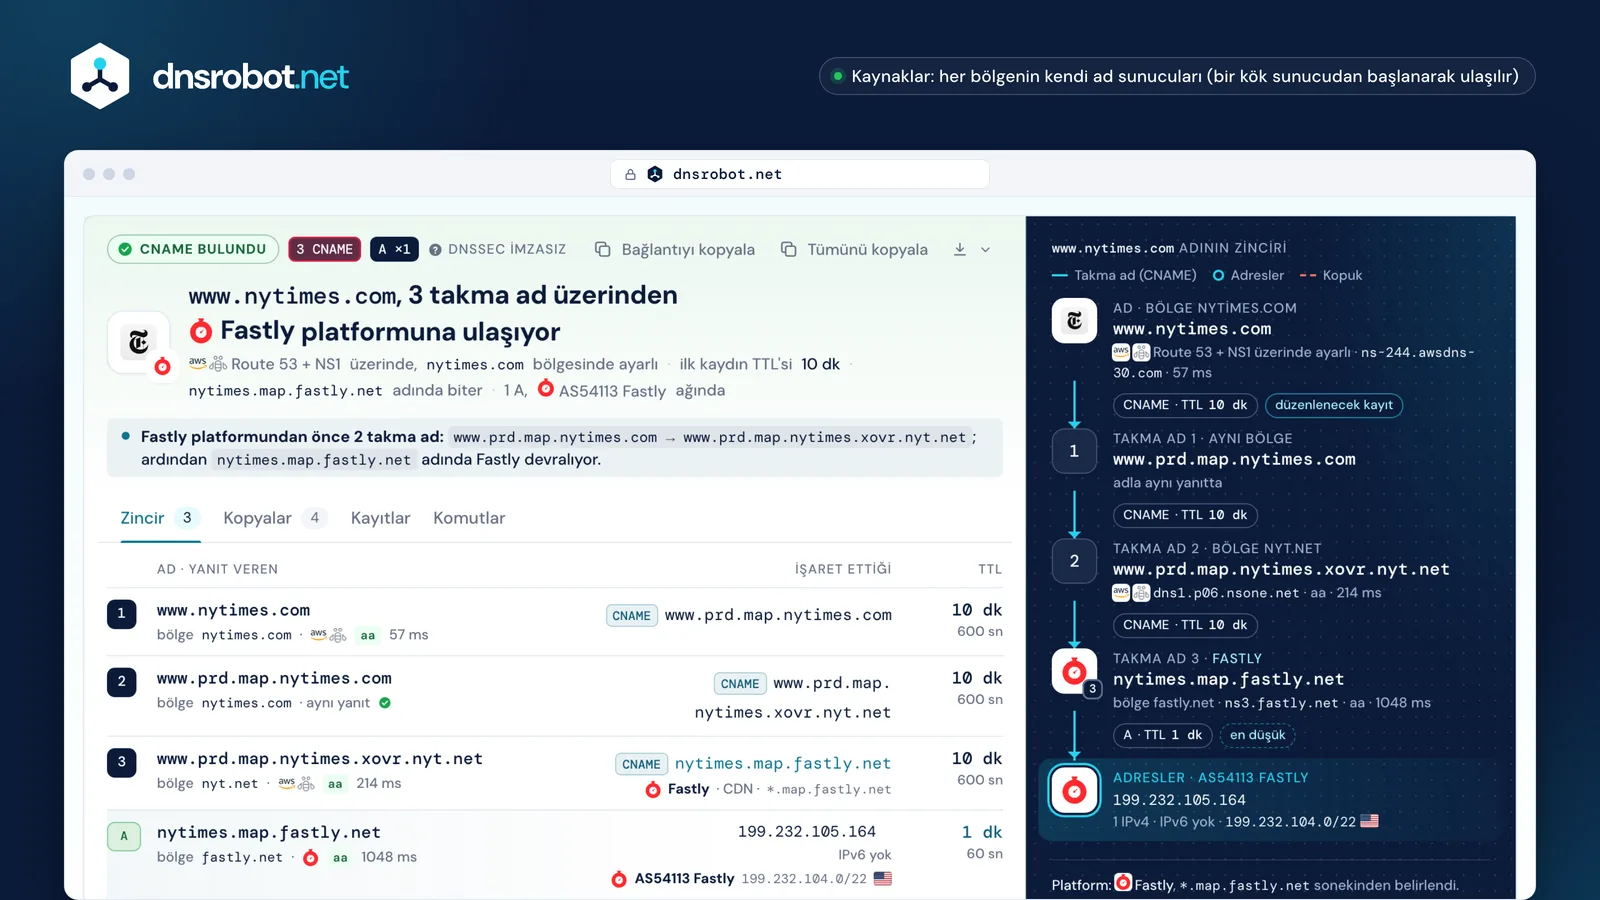
 KararAdın nereye vardığı, kaç takma ad üzerinden vardığı, platform ve adreslerin ağı.Önbellek kopyalarıGoogle ve Cloudflare'in her kayıt için kopyası, her birinin kalan süresi ve ilk kayıtta yapılan bir değişikliğin ne zaman görüneceği.Her kayıt, adım adımBölgenin tuttuğu hâliyle hedef ve TTL, yanıt veren sunucu, AA bayrağı ve süre.ZincirAd, bölgesi ve TTL'siyle her takma ad, ardından son adresler ve ağları.
CNAME ile A kaydı arasındaki fark
Bir A kaydı bir adres tutar: docs.github.com → 185.199.108.154. Bir CNAME ise bir ad tutar: www.github.com → github.com; adres de o adın kendi A kaydından gelir.
Kendi sunucunuz ve kök alan adı için A kaydı kullanın. Bir platform size işaret edeceğiniz bir ad verdiğinde (Vercel, GitHub Pages, bir CDN, bir e-posta hizmetinin DKIM anahtarı) CNAME kullanın: onlar taşındığında kaydınız kendiliğinden onları izler.
Bedeli, her takma ad için bir sorgu daha ve katı kurallardır: o adda başka hiçbir şey olamaz ve CNAME bölgenin tepesinde asla bulunamaz.
github.combir IPv4 adresi: 185.199.108.154Kök alan adında CNAME: ALIAS, ANAME ve CNAME flattening
Bir alan adının kökü (github.com) bölgesinin tepesidir ve tepe, bölgenin SOA ve NS kayıtlarını tutmak zorundadır. CNAME yanında hiçbir şeye izin vermez, bu yüzden oraya konamaz: iki kural çatışır (RFC 1034 §4.2.1, RFC 2181 §10.1).
DNS sağlayıcıları bunu kendi sunucularında çözer: hedefi kendileri izler ve onun adresleriyle yanıt verir. Cloudflare buna CNAME flattening der, Route 53 alias kaydı, DNSimple ve NS1 ALIAS, DNS Made Easy ANAME. Çözümleyiciler yalnızca A ve AAAA görür, bu yüzden hiçbir sorgu arkalarındaki takma adı gösteremez.
Standart bir ANAME yok: IETF taslağının süresi 2019'da doldu. Standart yol AliasMode'daki HTTPS kaydıdır (RFC 9460); bunu yalnızca onu soran istemciler kullanır, bu yüzden kök alan adının yine de A kayıtlarına ihtiyacı vardır.
github.com.bölge tepesi
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 sunucu: NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.




CNAME tek başına durmalı, bu kayıtlar ise burada olmak zorunda: bu yüzden kökte CNAME olmaz.
DNS sağlayıcılarının bunun yerine sunduğuÇözümleyicilerin gördüğü
- Cloudflare · CNAME flatteningkökte varsayılan olarak açık, her plandaA · AAAA
- Amazon Route 53 · alias kaydıAWS kaynaklarına veya aynı bölgedeki bir kaydaA · AAAA
- DNSimple · ALIAShedefi, sorulduğu anda sorgularA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · alias kayıt kümesiA · AAAA
- AliasMode'da HTTPS kaydı · RFC 9460tek standart: hizmet başına, onu soran istemciler içinHTTPS



CNAME zincirleri, TTL'ler ve bir değişikliğin ne kadar sürdüğü
Bir takma ad başka bir takma ada işaret edebilir: www.microsoft.com iki takma addan, www.nytimes.com üç takma addan geçer. Zincirdeki her kaydın kendi TTL'si vardır ve ayrı ayrı önbelleğe alınır, bu yüzden kopyaların süresi farklı zamanlarda dolar (RFC 1034 §5.3.3).
Bu yüzden en düşük TTL bekleme süresi değildir. Microsoft'un son adresi 20 saniye yaşar, ama ilk kayıtta, yani microsoft.com'un kendi bölgesindeki kayıtta yapılan bir değişiklik o kaydın kopyalarını bekler: kontrol ettiğimizde Google'ın kopyasının 37 dakikası, Cloudflare'inkinin neredeyse bir saatin tamamı kalmıştı ve herhangi bir çözümleyici onu bir saate kadar tutabilir.
Zincirleri kısa tutun. RFC 9460 art arda en fazla 8 takma ad önerir; BIND ve Unbound 11'den, PowerDNS 10'dan, Knot 13'ten sonra vazgeçer. Google ve Cloudflare bir sınır yayımlamıyor.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.netsahibinin düzenlediği kayıt1 sa.bölgedeki TTL
- Google36:37 kaldı · 07:59:03 saatine kadar
- Cloudflare59:48 kaldı · 08:22:14 saatine kadar
Bu kayıtta yapılan bir değişiklik Google'da en geç 07:59:03, Cloudflare'de en geç 08:22:14 UTC itibarıyla, herhangi bir çözümleyicide ise 1 sa. içinde görünür.
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 dk.bölgedeki TTL
- Google6:58 kaldı · 07:29:24 saatine kadar
- Cloudflare14:48 kaldı · 07:37:14 saatine kadar
- e13678.dscb.akamaiedge.netA 23.2.78.94en düşük TTL20 sn.bölgedeki TTL
- Google0:20 kaldı · 07:22:46 saatine kadar
- Cloudflare0:08 kaldı · 07:22:34 saatine kadar
Yayımlanmış sınırlar ve gerçek zincirler
- 8 RFC 9460: 8'den fazlası önerilmez
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: sınır yayımlanmamış
Hedefsiz (dangling) CNAME'ler ve alt alan adı ele geçirme
Bir CNAME, hedefi ortadan kalktığında hedefsiz kalır: silinmiş bir bulut uygulaması, boşaltılmış bir bucket, süresi dolmuş bir alan adı. Başka biri o adla bir kaynak oluşturabiliyorsa alt alan adınızda kendi içeriğini yayınlar ve onun için geçerli bir sertifika bile alabilir.
DNS bunu hâlâ sizin CNAME kaydınızı taşıyan bir NXDOMAIN yanıtı olarak gösterir: eksik olan sizin adınız değil, hedeftir (RFC 6604 §3). Bu yalnızca her kaynağa kendi DNS adını veren platformlarda işe yarar. Diğerleri her adı yanıtlar, bu yüzden orada silinmiş bir site yine çözümlenir: orada sitenin kendisini kontrol edin.
Çözüm doğru sıradır: önce DNS kaydını, sonra kaynağı silin ve bunu sunan platformlarda alan adınızı doğrulayın. Düzeltilmiş bir hedef bir süre daha eksik görünebilir: çözümleyiciler negatif yanıtı, hedef bölgenin SOA TTL'si ile minimum alanından küçük olanı kadar tutar (RFC 2308 §5).
Eksik bir hedef NXDOMAIN yanıtı verir
Silinmiş bir kaynağın adı artık çözümlenmez: kararımız hedefsiz.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.netuç host adı (edge hostname)
- *.map.fastly.neteşleme adı (map name)


Platform her adı yanıtlar
Silinmiş bir site yine çözümlenir: kararımız platforma işaret ediyor: sitenin hâlâ sizin olduğunu kontrol edin.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.netTLS host adı






$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # kaydınız orada
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # böyle bir hedef yok; çözümleyiciler bu olumsuz yanıtı 5 dk. tutabilir
example.net.         300  IN  SOA    ns1.example.net. …
Ele geçirmeyi önleyen sahiplik kontrolleri
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
TXT veya HTTP ile host adı doğrulaması - Netlify
Destek üzerinden alan adı kilidi
CNAME kaydı nasıl yapılır? (GoDaddy, Cloudflare, Namecheap, Squarespace)
Her DNS paneli aynı üç şeyi ister: tür (CNAME), host ve platformunuzun size verdiği hedef. Host alanına yalnızca etiketi, www veya shop yazın: panel alan adınızı kendisi ekler.
Tam adı yazmak www.example.com.example.com sonucunu verir; yeni bir CNAME'in "çalışmamasının" en yaygın nedeni budur. Aynısı bir bölge dosyasında da olur: sonunda nokta olmayan bir ad görelidir. Cloudflare'de Proxied bir kayıt CNAME'i sorgulardan gizler: bir platformun onu doğrulaması gerekiyorsa kaydı DNS only olarak ayarlayın.
Ardından burada kontrol edin. Sağlayıcılar bir dakikadan 72 saate kadar her türlü süreyi söyler; değişen bir kayıt için gerçek bekleme eski kaydın TTL'sidir, yepyeni bir ad ise genellikle hemen görünür.
GoDaddyHedefi veren: Shopify

Name: alan adı olmadan, yalnızca blog veya shop gibi bir etiket; asla @ değil.
CloudflareHedefi veren: Webflow
Name: yalnızca alt alan adınız. DNS only CNAME'i sorgulara görünür tutar; Proxied onu gizler.
NamecheapHedefi veren: Google

Host: mysubdomain.domain.tld değil, yalnızca mysubdomain.
SquarespaceHedefi veren: Framer



Name: Name alanında @ ile CNAME eklemek mümkün değil.
Sağlayıcıların söylediği ve TTL
- Route 53kendi sunucularına 1 dk. içinde
- Namecheap30 dk.
- GoDaddy1 sa., en fazla 48 sa.varsayılan TTL 1 sa.
- Hostingeren fazla 24 sa.varsayılan TTL 4 sa.
- Squarespace24 sa. ile 48 sa. arasıvarsayılan TTL 4 sa.
- Gandien fazla 72 sa.
- Turhosten fazla 24 sa.


sağlayıcının söylediğivarsayılan TTL'si: çözümleyicilerin eski kaydı ne kadar tutabileceği
Cloudflare 1014 hatası: CNAME Cross-User Banned
1014 hatası, Cloudflare'deki bir ad CNAME ile başka bir Cloudflare hesabındaki bir ada işaret ettiğinde görünür. Cloudflare, bir müşteri trafiği başka bir müşterinin ayarları üzerinden yönlendiremesin diye bunu engeller.
Tek bir bölge içinde, aynı hesabın bölgeleri arasında ve hedefin sahibinin adınızı özel host adı (custom hostname) olarak eklediği Cloudflare for SaaS üzerinden buna izin verilir. Cloudflare'de çalışan bir SaaS'a alan adı yönlendirdiğinizde çözüm budur. Diğer nedenler: bölgesi askıya alınmış (on hold) bir R2 özel alan adı ya da yasaklanmış bir bölge.
Bir sorgu bunu yalnızca ima edebilir: iki bölge de Cloudflare'in ad sunucularını kullandığında, farklı hesaplardaysalar 1014 olasıdır. DNS bölgeleri gösterir, asla hesapları değil; proxy'den geçen bir kayıt ise CNAME'in kendisini gizler, bu yüzden burada yalnızca DNS only bir kayıt görünür.
A hesabı
shop.example.comCNAME → shops.example.net
1014cross-user banned
B hesabı
shops.example.netproxy'den geçiyor · SaaS sağlayıcısının kendi bölgesi
- Aynı bölgewww → example.com
- Aynı hesapbir bölge → kardeş bölgesi
- Cloudflare for SaaShedefin sahibi host adınızı ekler
Diğer nedenler: bölgesi askıya alınmış (on hold) bir R2 özel alan adı ya da yasaklanmış bir bölge.
Bu aracın söyleyebileceği: iki bölge de *.ns.cloudflare.com sunucularından yanıt verdiğinde, hesaplar farklıysa 1014 olasıdır. DNS bölgeleri gösterir, asla hesapları değil. *.cdn.cloudflare.net hedefi Cloudflare'in kısmi kurulumudur (CNAME setup), SaaS değil.
CNAME ile yönlendirme (redirect) farkı
CNAME bir yönlendirme değildir. Yalnızca DNS'e adresi nerede bulacağını söyler; tarayıcı adres çubuğunda yazdığınız adı korur, sunucuya onu gönderir ve onun için bir sertifika bekler.
Platformların alan adınızı kendi taraflarında da eklemenizi istemesinin nedeni budur: sunucularının www.example.com adını tanıması ve onun için bir sertifika sunması gerekir. Adınızı bilmeyen bir sunucuya giden CNAME, varsayılan sayfasını ya da bir sertifika hatasını gösterir.
Ziyaretçileri bir URL'den başka birine göndermek için bir web sunucusunda HTTP yönlendirmesi (301 veya 308) ya da DNS sağlayıcınızın sizin için böyle bir sunucu çalıştıran yönlendirme (forwarding) özelliğini kullanın. Yönlendirme Kontrolü böyle bir yönlendirmenin her adımını gösterir.
CNAMEad aynı kalır
- DNS:
www.example.com→ CNAMEsites.example.net→ onun adresi - TLS: sertifika
www.example.comadını içermeli - HTTP:
Host: www.example.com; sunucu bu adı tanımalı
301URL değişir
- DNS:
example.com→ bir web sunucusunun A kaydı - HTTP:
301 Location: https://www.example.net/ - Tarayıcı: kendi DNS sorgusu yapılan yeni URL'yi yükler
CNAME sorgulama: sık sorulan sorular
CNAME kaydı nedir?
CNAME sorgulama nasıl yapılır?
dig www.example.com CNAME, Windows'ta nslookup -type=cname www.example.com, PowerShell'de ise Resolve-DnsName www.example.com -Type CNAME komutunu çalıştırın.CNAME ile A kaydı arasındaki fark nedir?
Kök alan adına CNAME konabilir mi?
CNAME kaydım neden görünmüyor?
CNAME değişikliği ne kadar sürer?
Hedefsiz (dangling) CNAME nedir?
Kaç CNAME art arda zincirlenebilir?
CNAME bir IP adresine işaret edebilir mi?
CNAME bir yönlendirme (redirect) ile aynı şey mi?
Cloudflare 1014 hatası ne anlama gelir?
DKIM seçicileri neden CNAME kullanır?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
İlgili DNS araçları
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
NS Sorgulama
Sağlayıcı algılama ile alan adının ad sunucularını keşfedin
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
Alt Alan Adı Bulucu
Herhangi bir alan adının tüm alt alan adlarını keşfedin
Hosting Sorgulama
Herhangi bir sitenin nerede barındırıldığını bulun: hosting, CDN, CMS, e-posta sağlayıcısı, kayıt şirketi ve SSL sağlayıcısı
Alan Adından IP'ye
Alan adını IP adresine dönüştürün — konum bilgisi ve CDN algılama dahil
Yönlendirme Kontrolü
SEO için URL yönlendirmelerini, yönlendirme zincirlerini ve HTTP durum kodlarını kontrol edin
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun