











Şifre Oluşturucu
Güçlü bir rastgele şifre, rastgele kelimelerden oluşan bir şifre cümlesi veya PIN oluşturun; tam gücünü bit olarak ve kırılmasının ne kadar süreceğini görün. Bu şifre üretici tamamen tarayıcınızda çalışır: ürettiğiniz hiçbir şey bir yere gönderilmez.
Tarayıcınızda crypto.getRandomValues ile üretilir. Hiçbir şey gönderilmez veya kaydedilmez.
Güçlü bir şifre kaç karakter olmalı?
Hesabı yalnızca şifre koruyorsa en az 15 karakter (NIST'in Temmuz 2025'ten beri asgarisi), iki adımlı girişin bir parçasıysa en az 8 karakter. Bu şifre oluşturucu, CISA'nın önerdiği uzunluk olan 16'yı varsayılan olarak üretir.
Bunlar NIST SP 800-63B-4 ve CISA kurallarıdır. 94 harf, rakam ve sembolün tümünden çekilen her rastgele karakter 6,55 bit ekler ve her bit saldırganın gereken tahmin sayısını ikiye katlar (EFF): her türden en az bir karakter içeren 16 karakter 104,6 bit taşır; bu, kırılması en hızlı olan Windows'un NTLM hash'lerine karşı bile tek bir ekran kartı için yaklaşık 10¹² yıl demektir.
16 karakter çoğu siteye de uyar: Apple'ın şifre kuralları verisinde üst sınırı bilinen siteler arasında her dört siteden üçü 16 karakteri kabul eder ve en yaygın sınır 16'dır. Benzer karakterleri dışarıda bırakmak bu uzunlukta 2,7 bite, yalnızca harf ve rakam kullanmak 9,4 bite mal olur.
Bu sayılar yalnızca rastgele çekilmiş karakterler için geçerlidir. Kendi uydurduğunuz bir şifrenin nasıl durduğunu görmek için şifre güç testini kullanın.
| Uzunluk | 94 karakterin tümü | Benzer karakterler hariç (84) | Harfler ve rakamlar (62) |
|---|---|---|---|
| 8 | 51,3 bit | 49,9 bit | 47,2 bit |
| 12 | 78,1 bit | 76,1 bit | 71,3 bit |
| 15NIST asgarisi | 98,0 bit | 95,5 bit | 89,2 bit |
| 16Varsayılan · CISA | 104,6 bit | 101,9 bit | 95,2 bit |
| 20 | 130,9 bit | 127,6 bit | 119,0 bit |
| 24 | 157,2 bit | 153,3 bit | 142,9 bit |
| 32 | 209,7 bit | 204,5 bit | 190,5 bit |
- Orta
- Güçlü
- Çok güçlü
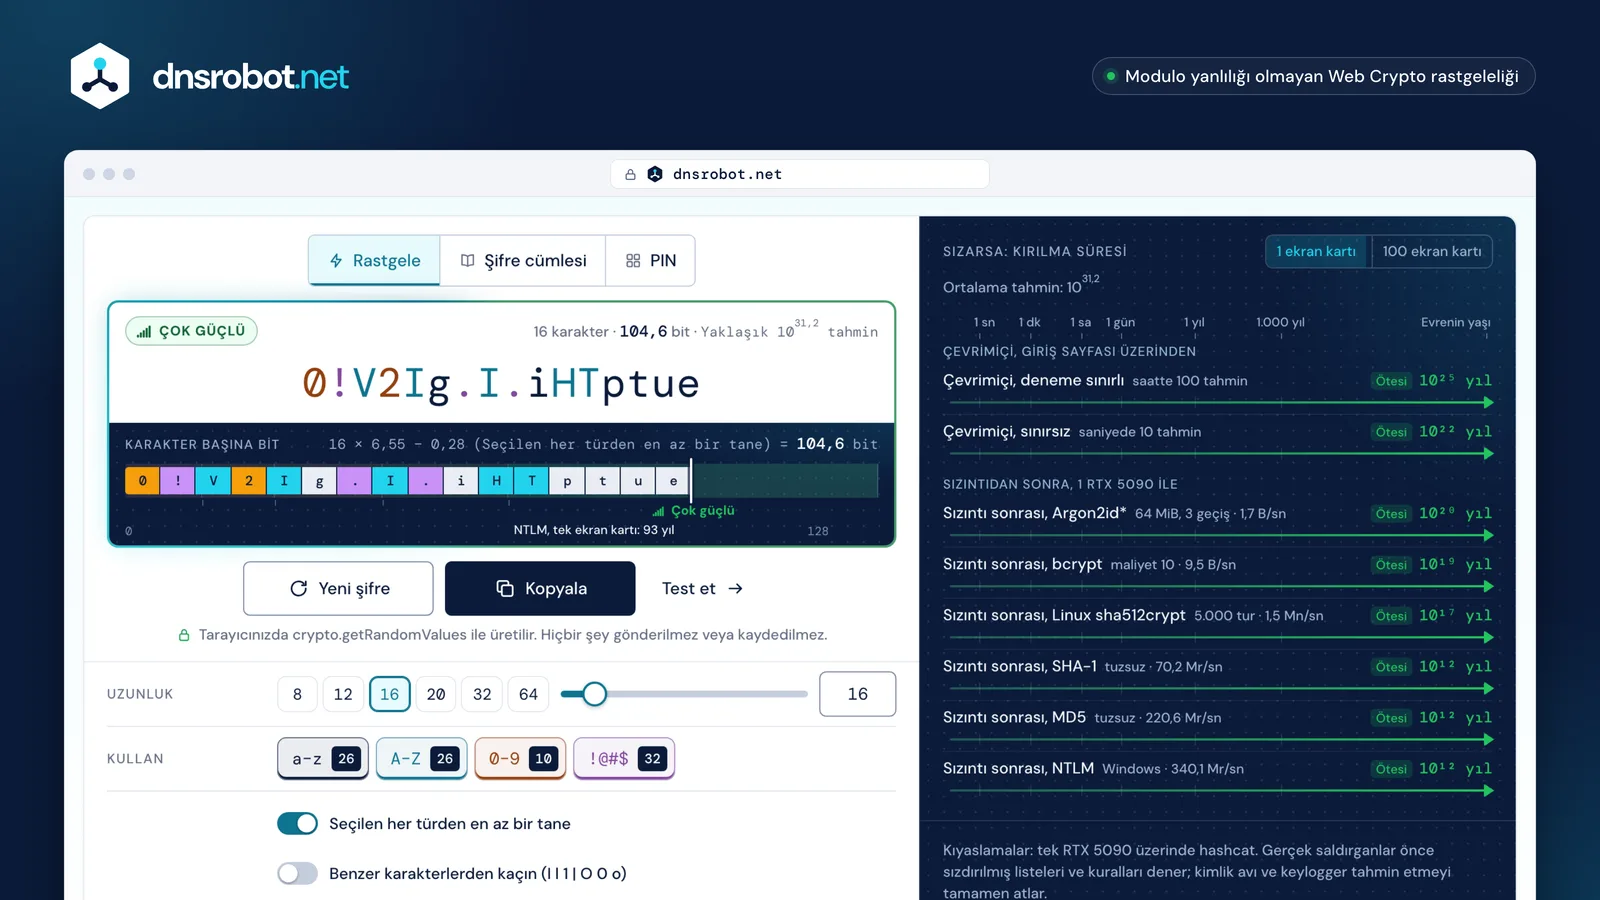
 ŞifreKarakter türüne göre renklendirilmiş; kopyalamaya, test etmeye veya yeniden oluşturmaya hazır.GücüDerecesi, bu ayarların tam bit değeri ve bir saldırının ne kadar süreceği.Üç türRastgele karakterler, rastgele kelimelerden bir şifre cümlesi veya PIN.SeçeneklerUzunluk, karakter türleri, benzer karakterler, özel semboller ve aynı anda kaç tane üretileceği.
Rastgele şifre, şifre cümlesi veya PIN: hangisini kullanmalı?
Şifre yöneticisinin doldurduğu her şifre için rastgele karakterleri, yazdığınız veya aklınızda tuttuğunuz birkaç şifre için bir şifre cümlesini, PIN'i ise yalnızca telefonun veya kartın birkaç yanlış denemeden sonra kilitlendiği yerlerde kullanın.
Aynı güçte oldukları hâlde çok farklı görünürler: 12 rastgele karakter ile altı rastgele kelimenin ikisi de yaklaşık 78 bit taşır. Rastgele karakterler belirli bir güce giden en kısa yoldur ve uzunluk sınırı olan sitelere uyar; kelimeleri ise telefonda ya da TV'de yazmak ve akılda tutmak çok daha kolaydır. Wi-Fi şifresi bir şifre cümlesi için iyi bir yerdir; misafirlerle Wi-Fi QR kodu olarak paylaşılır.
PIN tasarım gereği zayıftır: 6 haneli bir PIN milyonda birdir, yani 19,9 bit. Yalnızca cihaz birkaç yanlış tahminden sonra durduğu için işe yarar; NIST'in PIN'leri (6 haneli, en az 4 haneli) yalnızca telefon veya güvenlik anahtarı gibi bir cihazın kilidini açmak için ve art arda en fazla 10 başarısız denemeyle kabul etmesinin nedeni budur (NIST SP 800-63B-4).
Birleşik Krallık'ın NCSC'si, akılda tutmanız gereken şifreler için üç rastgele kelime önerir ve şifre yöneticisinden gelen rastgele şifrelerin daha da güçlü olduğunu söyler (NCSC).
Rastgele karakterler
dhLB#crZj}4FÇok güçlüŞifre yöneticisinin doldurduğu şifreler
Şifre cümlesi
thrill-suitable-exponent-overlaid-duplicate-undercookÇok güçlüYazdığınız veya aklınızda tuttuğunuz birkaç şifre: bilgisayar, e-posta, şifre yöneticisi
PIN
637727ZayıfBirkaç yanlış denemeden sonra kilitlenen telefonlar ve kartlar
Şifre cümlesi oluşturucu: kaç rastgele kelime gerekir?
Altı kelime, EFF'nin kendi tavsiyesi: 7.776 kelimelik listesinden rastgele çekilen her kelime 12,9 bit ekler, yani altısı 77,5 bit verir; bu, 12 rastgele karakter kadar güçlüdür. CISA birbiriyle ilgisiz dört ila yedi kelimeyi kabul eder.
Güç kelimelerden değil çekilişten gelir: EFF'nin uzun listesinde tam olarak 7.776 giriş vardır, beş zarın her atışı için bir tane; yani her kelime, eşit olasılıklı 7.776 seçenekten biridir (EFF). Şifre cümlesi oluşturucu kelimeleri şifrelerle aynı rastgelelikle çeker.
Ayırıcılar ve büyük harfler 0 bit ekler, çünkü saldırgan düzeni varsayar. Kelimeler arasındaki rastgele bir rakam her boşluk için 3,3 bit, bir kelime daha ise 12,9 bit ekler; yani yedinci kelime daha fazla güce giden en ucuz yoldur.
Kendi seçtiğiniz kelimeler başka bir konudur, ünlü örnekler de öyle: xkcd'nin correcthorsebatterystaple olarak yazılan "correct horse battery staple" cümlesi Have I Been Pwned'in ihlal verisinde 4.173 kez, çizgi romanın "zor" örneği Tr0ub4dor&3 ise 3.196 kez geçer. Bir yerde okuduğunuz hiçbir şifre cümlesini, bu sayfadaki örnek dahil, asla kullanmayın.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Ayırıcı+0 bit
- Büyük harfler+0 bit
- Kelimeler arasında rastgele bir rakamher biri +3,3 bit
- Bir kelime daha+12,9 bit
Çevrimiçi rastgele şifre oluşturucu kullanmak güvenli mi?
Şifre kendi cihazınızda üretilip hiçbir yere gönderilmiyorsa güvenlidir; bu oluşturucu da böyle çalışır: her karakteri tarayıcınız çeker ve hiçbir şifre sunucumuza, sayfa adresine veya analitiğe ulaşmaz.
Güvenli bir şifre oluşturucuyu belirleyen, rastgeleliğinin nereden geldiğidir. Bu oluşturucu tarayıcının crypto.getRandomValues işlevini, yani Web Crypto standardının kriptografik olarak güçlü üretecini (W3C) kullanır; gizli bilgiler için yapılmamış olan Math.random işlevini asla kullanmaz.
Rastgele bir sayıyı karaktere çevirmek ikinci tuzaktır. Sayının modülünü 94'e göre almak ilk birkaç karakteri biraz daha olası yapar; bu oluşturucu, 94'lük tam bir kümeyi oluşturmayan 42 artık sayıyı atar ve yeniden çeker. Bu, NIST SP 800-90A'nın "basit atma" yöntemidir ve böylece her karakter tam olarak diğerleri kadar olasıdır.
Seçilen her türün en az bir kez yer alması gerektiğinde, her türden birini yerleştirip karıştırmak yerine, hepsi yer alana kadar şifrenin tamamını yeniden çeker. Geçerli her şifre eşit olasılıklı kalır; bu yüzden gösterilen bit değerleri tamdır.
- 1
crypto.getRandomValuesrastgele bir 32 bitlik sayı verir - 24.294.967.254'ün (94'ün en büyük katı) altında mı? Tutun; değilse yeniden çekin
- 394'e bölümden kalan karakteri seçer
- 4Her karakter için tekrarlayın; gereken bir tür eksikse şifrenin tamamını yeniden çekin
94 karakterin her biri: tam olarak 94'te 1 şans
Web sitesi oluşturduğum şifreyi neden reddediyor?
Çünkü birçok site hâlâ uzunluğu sınırlıyor veya sembolleri kısıtlıyor. Uzunluğu sitenin üst sınırına indirin ya da sembolleri kapatın veya sitenin izin verdiklerini özel sembol olarak yazın, sonra yeniden oluşturun.
NIST, sitelerden en az 64 karakteri, yazdırılabilir her karakteri ve boşlukları kabul etmelerini ve "bir sembol içermeli" gibi kuralları bırakmalarını ister (NIST SP 800-63B-4). Birçoğu henüz buna ayak uyduramadı.
Şifre yöneticilerinin şifrelerin her siteye uyması için paylaştığı bir liste olan Apple'ın şifre kuralları verisindeki 436 sitenin 337'si üst uzunluk sınırı koyuyor, bunların 83'ü 16'nın altında; yaklaşık beşte dördü de bir rakam şart koşuyor.
Bu tür siteler için her türü zorunlu tutun, böylece istedikleri rakam veya sembol hep olur; şifreyi de izin verdikleri kadar uzun yapın: 20 harf ve rakam (119 bit), her türden 12 karakteri (78 bit) geride bırakır.
16: varsayılanımız · 68 siteNIST: en az 64 kabul et
Oluşturulan şifre nerede saklanmalı?
Bir şifre yöneticisinde: her hesap için farklı bir rastgele şifre tutar ve doldurur; böylece hiçbirini yazmaz veya yeniden kullanmazsınız. NIST, sitelerin şifre yöneticilerinin şifre doldurmasına izin vermesini ve yapıştırmaya olanak tanımasını şart koşar.
NIST, oluşturucusu olan bir şifre yöneticisi kullanan kişilerin daha güçlü şifrelere sahip olduğuna dair kanıtlara dayanır (NIST SP 800-63B-4). Tarayıcınızın yerleşik yöneticisi de ayrı bir uygulama da işe yarar; önemli olan hesap başına bir şifredir.
Şifrenin yeniden kullanılması, tek ihlalin çoğalmasının yoludur: saldırganlar sızan e-posta ve şifre çiftlerini başka sitelerde tekrar dener; buna kimlik bilgisi doldurma denir. Kasım 2025'te Have I Been Pwned bu tür listelerden 1,3 milyar benzersiz şifre yükledi; bunların 625 milyonu daha önce hiç görülmemişti (Troy Hunt).
Şifreyi sızmış olabileceği zaman değiştirin, bir takvime göre değil: NIST, sitelere düzenli değişiklik zorlamayı bırakmalarını söyler. Şifre cümlelerini yazdığınız birkaç şifre için ayırın: bilgisayarınız, e-postanız ve şifre yöneticisinin kendisi.
Aynı e-posta ve şifre başka yerlerde denenir
Yeniden kullanılmış
- E-postaAçıldı
- BankaAçıldı
- AlışverişAçıldı
- Sosyal medyaAçıldı
Benzersiz
- E-postaHâlâ kilitli
- BankaHâlâ kilitli
- AlışverişHâlâ kilitli
- Sosyal medyaHâlâ kilitli
Şifre oluşturucu: sorular ve cevaplar
Bu şifre oluşturucu ücretsiz mi, şifreler kaydediliyor mu?
12 karakterlik bir şifre yeterince güçlü mü?
Toplu şifre oluşturabilir miyim?
Kelimelere veya adıma dayalı bir şifre oluşturabilir miyim?
Akılda kalıcı bir şifreyi nasıl oluştururum?
Şifre cümlesine rakam veya sembol eklemeli miyim?
Benzer karakterlerden kaçınmanın maliyeti nedir?
Bir PIN kaç haneli olmalı?
Şifrelerimi ne sıklıkla değiştirmeliyim?
pwgen -s 40 1 ne yapar?
-y en az bir sembol ekler, -B ise l ve 1 gibi benzer karakterleri dışarıda bırakır. Aynısını burada elde etmek için rastgele karakterleri seçin, uzunluğu 40 yapın ve sembolleri kapatın.Oluşturulan random şifre, kendi uydurduğumdan daha mı iyi?
Şifre, seçtiğim her karakter türünü içerir mi?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
İlgili araçlar
Şifre Güç Testi
Bir şifrenin 8 saldırıyla ne kadar sürede kırıldığı, onu zayıflatan kalıplar ve özel bir ihlal kontrolü
WiFi QR Kod Oluşturucu
WiFi QR kod oluşturun: misafirler iPhone Kamera veya Android Wi-Fi ayarlarıyla tek okutmada bağlansın; WPA2 ve WPA3, yazdırılabilir misafir kartı
Modem Arayüzü Giriş
Modem arayüzünü açın, 192.168.l.l gibi yazım hatalarını düzeltin ve markaya göre varsayılan şifreleri bulun
Kullanıcı Adı Kontrolü
Kullanıcı adını 50+ platformda aynı anda sorgulayın