

DNS yayılımı kontrolü Dünya genelinde DNS yayılımını kontrol edin
Altı kıtadaki 34 genel çözümleyiciye aynı anda sorun ve hangilerinin yeni kayıtlarınızı zaten döndürdüğünü görün.
- 28 ülkede 34 çözümleyici
- Ayrıntılar için bir nokta seçin
Bağlantınız
IP ayrıntılarıDünya genelinde sonuçlar
34 çözümleyiciGoogle DNS
Tarayıcınızdan

Amerika Birleşik Devletleri
Google
Amerika Birleşik Devletleri
Cloudflare
Amerika Birleşik Devletleri
OpenDNS
Amerika Birleşik Devletleri
Hurricane Electric
Kanada
CIRA Canadian Shield
Meksika
Alestra

Brezilya
Claro
İrlanda
Namecheap
Birleşik Krallık
IONOS

Fransa
OVH
Hollanda
Odido

Almanya
Telekom Deutschland
İsviçre
Swisscom
İsviçre
Quad9

İspanya
Priority Telecom
İtalya
UltraDNS
Kıbrıs
AdGuard

Türkiye
Teknet
Türkiye
Netlen

Rusya
SafeDNS
Rusya
Yandex
Kuveyt
Gulfnet
Güney Afrika
Liquid Telecom
Pakistan
CMPak
Hindistan
Bharat Public DNS
Filipinler
PLDT
Malezya
Exabytes
Singapur
Azure-hosted

Endonezya
IDNIC
Çin
114DNS

Güney Kore
LG Uplus
Tayvan
HiNet

Japonya
IIJ
Avustralya
Telstra


Tüm dünyaya aynı anda soran bir DNS kontrol aracı
Bir DNS kaydını değiştirdiğinizde yeni değer herkese aynı anda ulaşmaz. Dünyanın dört bir yanındaki çözümleyiciler, süresi dolana kadar eski yanıtı önbelleklerinde tutar. Bu DNS yayılımı kontrolü aracı, 34 genel çözümleyiciye (Google, Cloudflare, Quad9 ve OpenDNS gibi küresel hizmetler ile 20'den fazla ülkedeki ISP'lerin, hosting şirketlerinin ve genel DNS hizmetlerinin çözümleyicileri) aynı anda sorar, ayrıca kendi tarayıcınızdan Google Public DNS'e de sorar; böylece yeni kaydınızı kimin zaten döndürdüğünü tam olarak görürsünüz.
Bu DNS yayılım testini bir alan adını yeni bir sunucuya yönlendirdikten, e-postanızı yeni bir sağlayıcıya taşıdıktan, doğrulama için bir TXT kaydı ekledikten veya ad sunucularını değiştirdikten sonra çalıştırın. Tek bir çözümleyicinin tam yanıtı için DNS Sorgulama aracını kullanın.
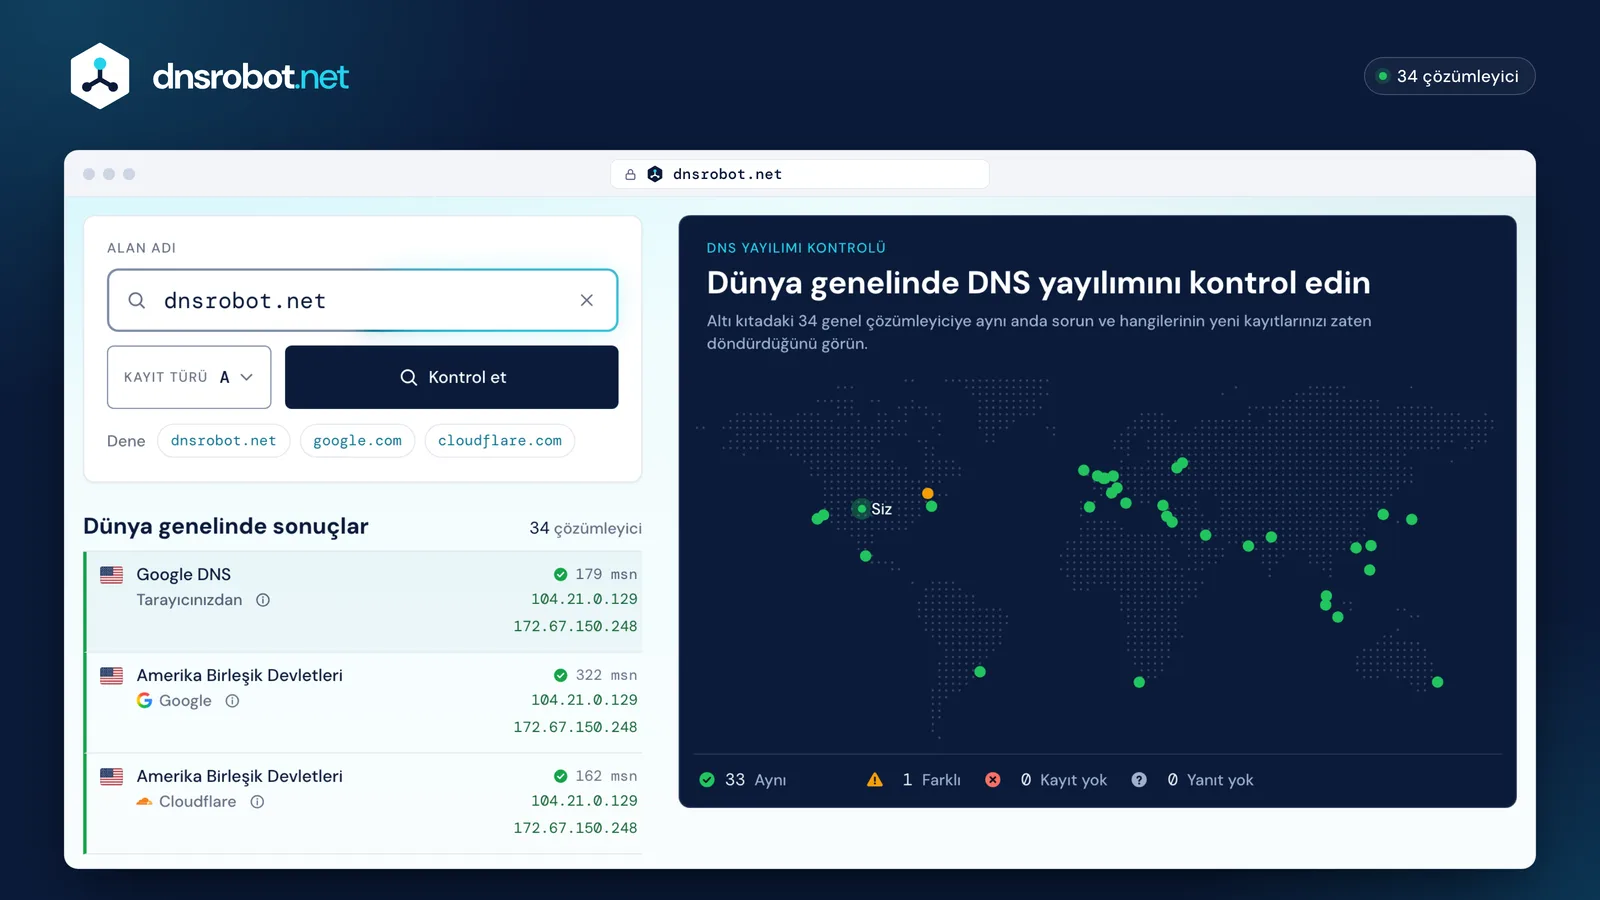
 Alan adı ve kayıt türüBir alan adı yazın veya bir URL yapıştırın, değiştirdiğiniz kaydı seçin ve Kontrol et düğmesine basın. Bir IP adresi girdiğinizde kontrol, o adresin PTR kaydına geçer.Dünya haritasıHer çözümleyici bir noktayla gösterilir. Bir ISP'nin çözümleyicisi yanıt verdiği yerde görünür; Google, Cloudflare ve Quad9 gibi küresel hizmetler sunucumuza en yakın konumlarından yanıt verir, bu yüzden onların noktası şirketi gösterir. Yeşil olanlar diğerlerinin çoğuyla aynı yanıtı verir, turuncu olanların yanıtı farklıdır, kırmızı olanlar kayıt döndürmemiş ya da hata vermiştir. Yanıtını görmek için bir noktanın üzerine gelin veya dokunun.Tarayıcınızdan Google DNSAynı sorgu, kendi tarayıcınız tarafından Google Public DNS'e gönderilir; böylece Google konumunuza göre yanıt verir. Çoğu cihazın kullandığı ISP'nizin çözümleyicisi ise hâlâ daha eski bir yanıt tutuyor olabilir.Sonuç özetiKaç çözümleyicinin aynı yanıtı verdiğini, farklı yanıt verdiğini, kaydının olmadığını veya yanıt vermediğini gösterir. Tüm çözümleyiciler yeni değerinizi döndürdüğünde yayılım tamamlanmış olur.
DNS yayılımı nasıl kontrol edilir
- 1
Bir alan adı girin
Bir alan adı yazın veya bir URL yapıştırın. Bir IP adresinin ters DNS (PTR) kaydını kontrol etmek için alan adı yerine IP adresini girin.
- 2
Kayıt türünü seçin
Bir web sitesinin IPv4 adresi için A, IPv6 için AAAA, e-posta için MX, SPF, DKIM ve doğrulama kodları için TXT, ad sunucuları için NS ve yedi tür daha.
- 3
Haritayı ve listeyi okuyun
Yeşil çözümleyiciler diğerlerinin çoğuyla aynı yanıtı döndürür, turuncu olanların yanıtı farklıdır, kırmızı olanlar kayıt döndürmemiş ya da hata vermiştir. Tarayıcınızdan Google DNS, Google'ın konumunuz için verdiği yanıtı gösterir; ISP'nizin çözümleyicisi farklı olabilir.
DNS yayılımı nedir?
DNS yayılımı, DNS kayıtlarınızda yaptığınız bir değişikliğin her çözümleyicinin önbelleğindeki eski sürümün yerini alması için geçen süredir. Hiçbir şey dışarıya gönderilmez: yeni kayıt, kaydettiğiniz anda DNS sağlayıcınızda olur; her çözümleyici ise onu ancak önbellekteki kopyasının süresi dolduğunda alır.
Bir çözümleyicinin bir kaydı ne kadar süre tutabileceğini, kaydın saniye cinsinden TTL (time to live, yaşam süresi) değeri belirler; bu değer RFC 1035 belgesinde tanımlanmıştır. TTL değeri 3600 olduğunda, değişikliğinizden bir dakika önce eski kaydı almış bir çözümleyici onu neredeyse bir saat boyunca sunabilir. Bu yüzden aynı şehirdeki iki kişi bir süre bir sitenin farklı sürümlerini görebilir.
- DNS sağlayıcınız
- Kaydettiğiniz andan itibaren yeni kayda sahiptir
- Dünya genelindeki çözümleyiciler
- Önbellekteki kopyayı TTL dolana kadar tutar
- Ziyaretçiler
- Çözümleyicilerinin önbellekte tuttuğu yanıtı alır
DNS yayılımı ne kadar sürer?
Kayıt değişikliklerinin çoğu tüm çözümleyicilere dakikalar ile birkaç saat içinde ulaşır. Ad sunucusu değişikliği 48 saate kadar sürebilir.
Hızı eski kaydın TTL değeri belirler: kaydı önbelleğe almış bir çözümleyici, TTL dolana kadar onu sunmaya devam eder. TTL değeri 3600 saniye olan bir kayıt, kurallara uyan her önbellekten bir saat içinde kalkar. Aşağıdaki aralıklar 300 saniye ile 24 saat arasındaki yaygın TTL değerlerini varsayar; ad sunucusu değişiklikleri ve yeni alan adları ayrıca kayıt otoritesini de bekler.
Değişiklik mi planlıyorsunuz? Bir gün önce TTL değerini 300 yapın, eski TTL süresinin geçmesini bekleyin, sonra değişikliği yapın.
- TXT kaydı (SPF, DKIM, DMARC): 5 dakika – 24 saat
- A veya AAAA kaydı: 5 dakika – 24 saat
- CNAME kaydı: 5 dakika – 24 saat
- MX kaydı: 5 dakika – 24 saat
- Yeni .com veya .net alan adı: 5 dakika – 15 dakika
- Ad sunucusu değişikliği: 5 dakika – 48 saat
- A
A ve AAAA kayıtları
5 dk – 24 saBir siteyi yeni bir sunucuya taşıdığınızda eski adres, eski TTL süresi boyunca önbelleklerde kalır. Tüm çözümleyiciler yeni IP'yi gösterene kadar eski sunucuyu çalışır durumda tutun.
Alan Adından IP'ye - MX
MX kayıtları
5 dk – 24 saBir MX değişikliği yayılırken bazı gönderenler postayı hâlâ eski posta sunucusuna teslim eder. Tüm çözümleyiciler yeni MX'i gösterene kadar eski sunucunun posta kabul etmeye devam etmesini sağlayın.
MX Sorgulama - TXT
TXT kayıtları (SPF, DKIM, DMARC)
5 dk – 24 saDüzenlenen bir TXT kaydı ya da aynı adda başka kayıtların yanına eklenen bir TXT kaydı, orada zaten bulunan kayıtların TTL değerine uyar. Daha önce TXT kaydı olmayan bir addaki kayıt ise, örneğin yeni bir DKIM seçicisi (selector), negatif önbelleklemeyi bekler: aşağıda, yeni eklediğiniz bir ad için “Kayıt yok” maddesine bakın.
SPF Kayıt Kontrolü - CNAME
CNAME kayıtları
5 dk – 24 saTakma adlar da aynı TTL kuralına uyar. Bir alan adının kökünde (
CNAME Sorgulamaexample.com) CNAME bulunamaz: orada bir A kaydı ya da DNS sağlayıcınızın CNAME düzleştirme (CNAME flattening) özelliğini kullanın. - NS
Ad sunucuları
dakikalar – 48 saAd sunucularını değiştirmek, tüm DNS bölgesini yeni bir DNS sağlayıcısına taşır. Bir çözümleyici, eski yetki devrinin önbellekteki kopyasının süresi dolana kadar eski sağlayıcıya sormaya devam eder; bu yüzden bu süre boyunca eski DNS bölgesini aynı kayıtlarla çalışır durumda bırakın.
NS Sorgulama - .com
Yeni bir .com veya .net alan adı
15 dk'ya kadarYeni bir alan adının yerini alacağı eski bir kayıt yoktur. Kayıt otoritesi onu yayımlamadan önce sorgu yapmış bir çözümleyici, “böyle bir ad yok” yanıtını en fazla
WHOIS Sorgulama900saniye, yani .com ve .net SOA kayıtlarının belirlediği negatif önbellekleme süresi boyunca hatırlar. Diğer kayıt otoriteleri kendi sürelerini belirler.
Sağlayıcıya göre DNS yayılım süresi
Bir kayıt değişikliği tüm çözümleyicilere yaklaşık bir TTL süresi içinde ulaşır; bu yüzden bilmeniz gereken sayı, DNS sağlayıcınızın varsayılan TTL değeridir. Aşağıdakiler her sağlayıcının yeni kayıtlar için belgelediği varsayılan değerlerdir (Porkbun için minimum değeri); çoğunu düşürebilirsiniz.
Her değer, sağlayıcının kendi belgelerinden alınmıştır: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions ve Hostinger.
| DNS sağlayıcısı | Varsayılan TTL | Kayıt değişikliğinin tüm çözümleyicilere ulaşma süresi (yaklaşık) |
|---|---|---|
| Cloudflare | 300 sn (Auto) | 5 dakika |
| Amazon Route 53 | 300 sn | 5 dakika |
| Porkbun | 600 sn (minimum) | 10 dakika |
| Namecheap | 1.800 sn (Automatic) | 30 dakika |
| GoDaddy | 3.600 sn | 1 saat |
| Network Solutions | 7.200 sn | 2 saat |
| Hostinger | 14.400 sn | 4 saat |


DNS yayılımı nasıl hızlandırılır
Dünyadaki tüm çözümleyicilerin önbellekteki bir yanıtı erken bırakmasını kimse sağlayamaz. Ancak değişikliği önbelleklerin hızla sona ereceği şekilde planlayabilir ve en çok kişiye hizmet veren çözümleyicileri yeniletebilirsiniz.
- 1
Önce TTL değerini düşürün
Değişiklikten bir iki gün önce kaydın TTL değerini
300saniyeye düşürün. Çözümleyiciler bundan sonra kaydı en fazla beş dakika tutar. - 2
Eski TTL süresinin dolmasını bekleyin
TTL değerini düşürmeden önce kaydı önbelleğe almış çözümleyiciler, onu eski TTL süresi boyunca tutar: eski değer
86400ise tam bir gün. - 3
Değişikliği doğru yerde yapın
Kaydı, ad sunucularınızın işaret ettiği DNS sağlayıcısında düzenleyin. Hangisi olduğundan emin değil misiniz? NS Sorgulama ile kontrol edin.
- 4
Google ve Cloudflare'den yenileme isteyin
İkisi de herkesin önbellekteki bir kaydı sildirmesine izin verir: Google Public DNS Flush Cache ve Cloudflare 1.1.1.1 Purge Cache.
- 5
Kendi önbelleklerinizi temizleyin
Bilgisayarınız, tarayıcınız ve yönlendiriciniz kendi kopyalarını tutar. Komutlar hemen aşağıda.
- 6
Kontrol edin, sonra TTL değerini yükseltin
Yukarıdaki tüm çözümleyiciler yeni değeri gösterdiğinde, DNS sağlayıcınızın daha az sorgu yanıtlaması için TTL değerini yeniden
3600veya daha yüksek bir değere ayarlayın.
Hâlâ eski siteyi mi görüyorsunuz?
Yukarıdaki tüm çözümleyiciler yeni kaydı döndürüyor ama kendi tarayıcınız döndürmüyorsa, eski yanıt sizin tarafınızda önbellekte duruyordur. Önbelleği bulunduğu yerde temizleyin:
ipconfig /flushdnsKomut İstemi'ni yönetici olarak açıp çalıştırın. Yanıt olarak “Successfully flushed the DNS Resolver Cache.” yazar.
Eski bir yanıtın saklanabileceği yerler
Tarayıcınız
Kendi DNS önbelleğini ve eski sayfayı tutar. Zorunlu yenileme (
Ctrl+Shift+R, Mac'teCmd+Shift+R) sayfayı yeniden yükler ama o DNS önbelleğini temizlemez: bunu yukarıdaki Chrome ve Firefox adımları yapar.Bilgisayarınız
Sistemin DNS önbelleği tüm uygulamalara yanıt verir. Sisteminize uygun komutla temizleyin.
Yönlendiriciniz
Ağınızdaki tüm cihazlar için yanıtları önbellekte tutar. Yeniden başlatmak bunları temizler.
ISP'nizin çözümleyicisi
Bunu temizleyemezsiniz. TTL süresinin dolmasını bekleyin ya da cihazınızı bir süreliğine 1.1.1.1 veya 8.8.8.8 kullanacak şekilde ayarlayın.
Bir CDN veya sayfa önbelleği
DNS her yerde doğru ama sayfa eskiyse, CDN'inizin veya sitenizdeki önbellek eklentisinin önbelleğini temizleyin.
DNS'im neden yayılmıyor?
Çözümleyiciler, TTL süresi geçtikten çok sonra bile hâlâ eski kaydı gösteriyorsa neden genellikle şunlardan biridir:
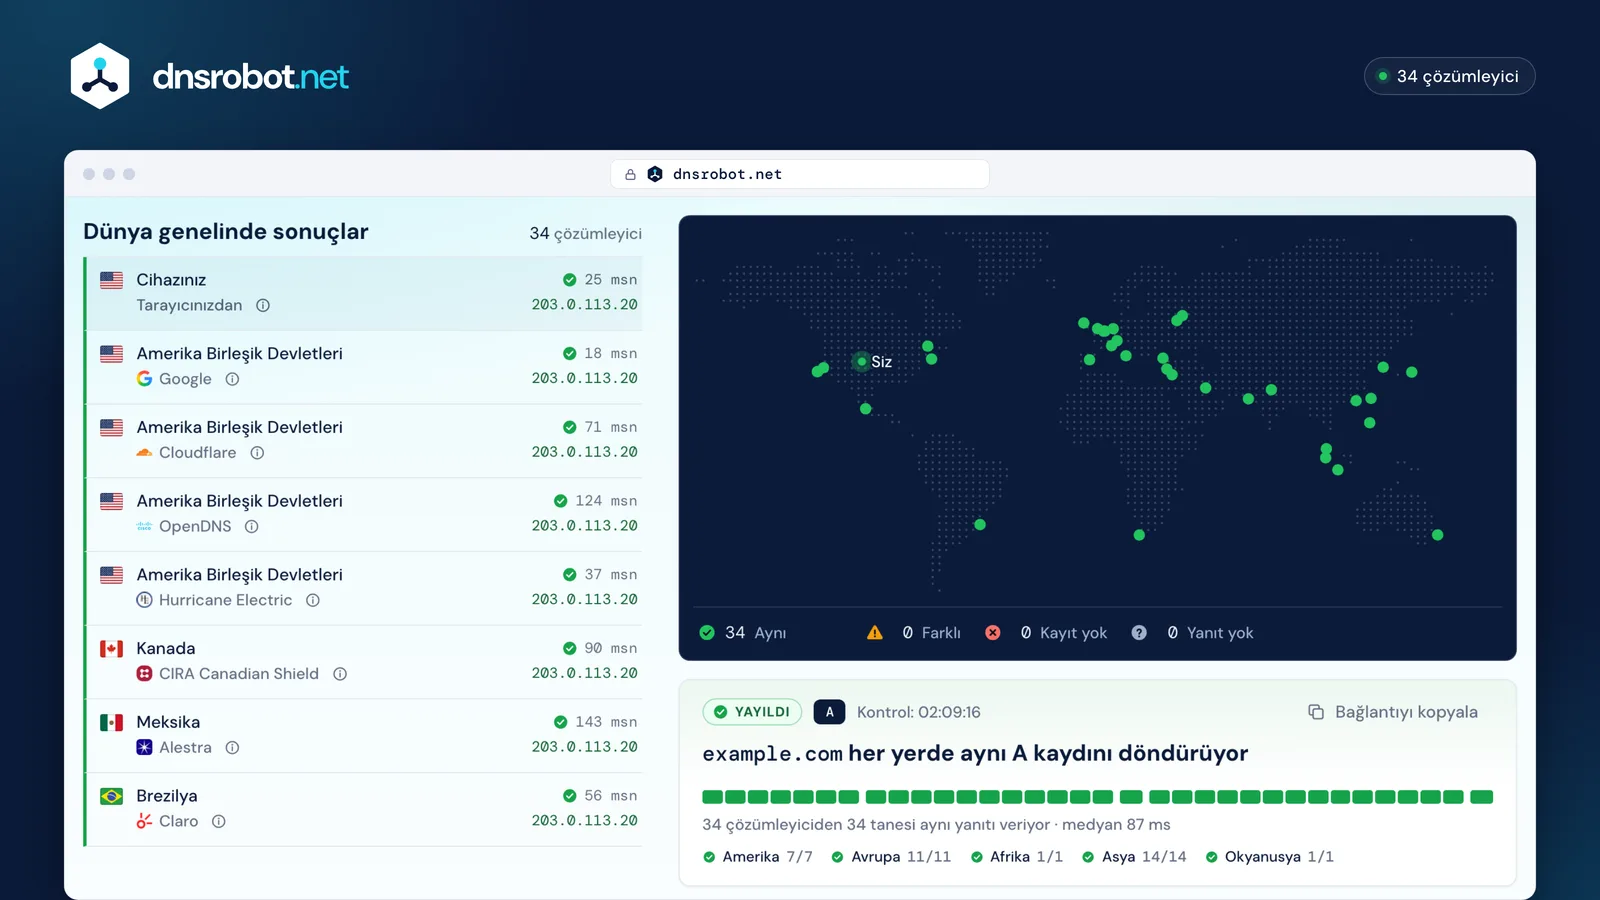
Değişiklik yayılırken ve tamamlandığında bir kontrol nasıl görünür
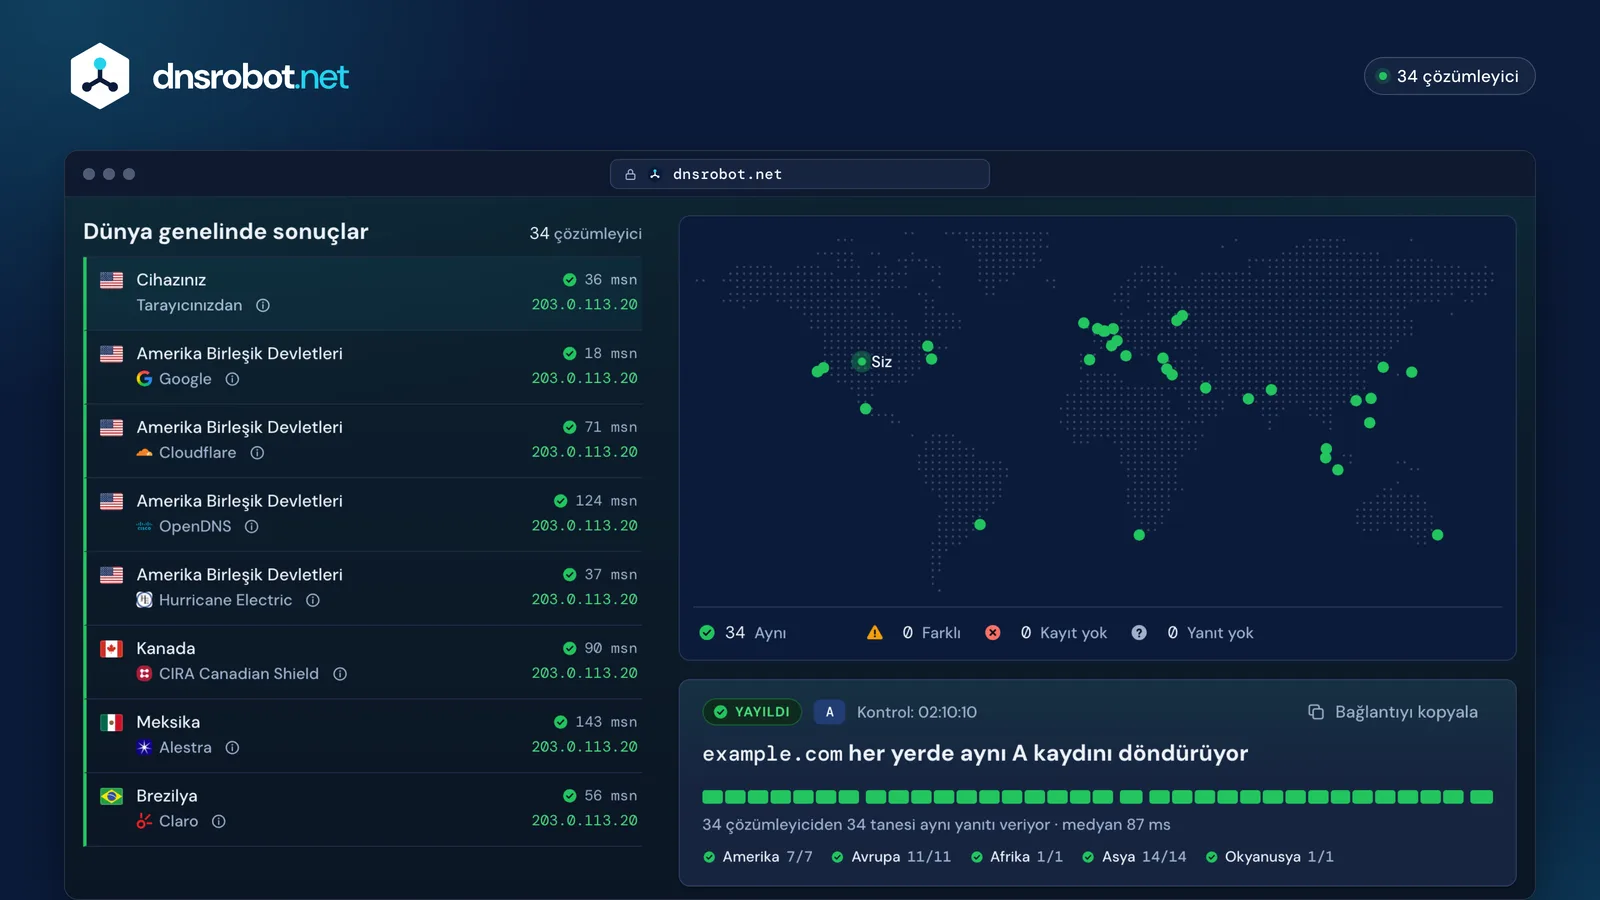
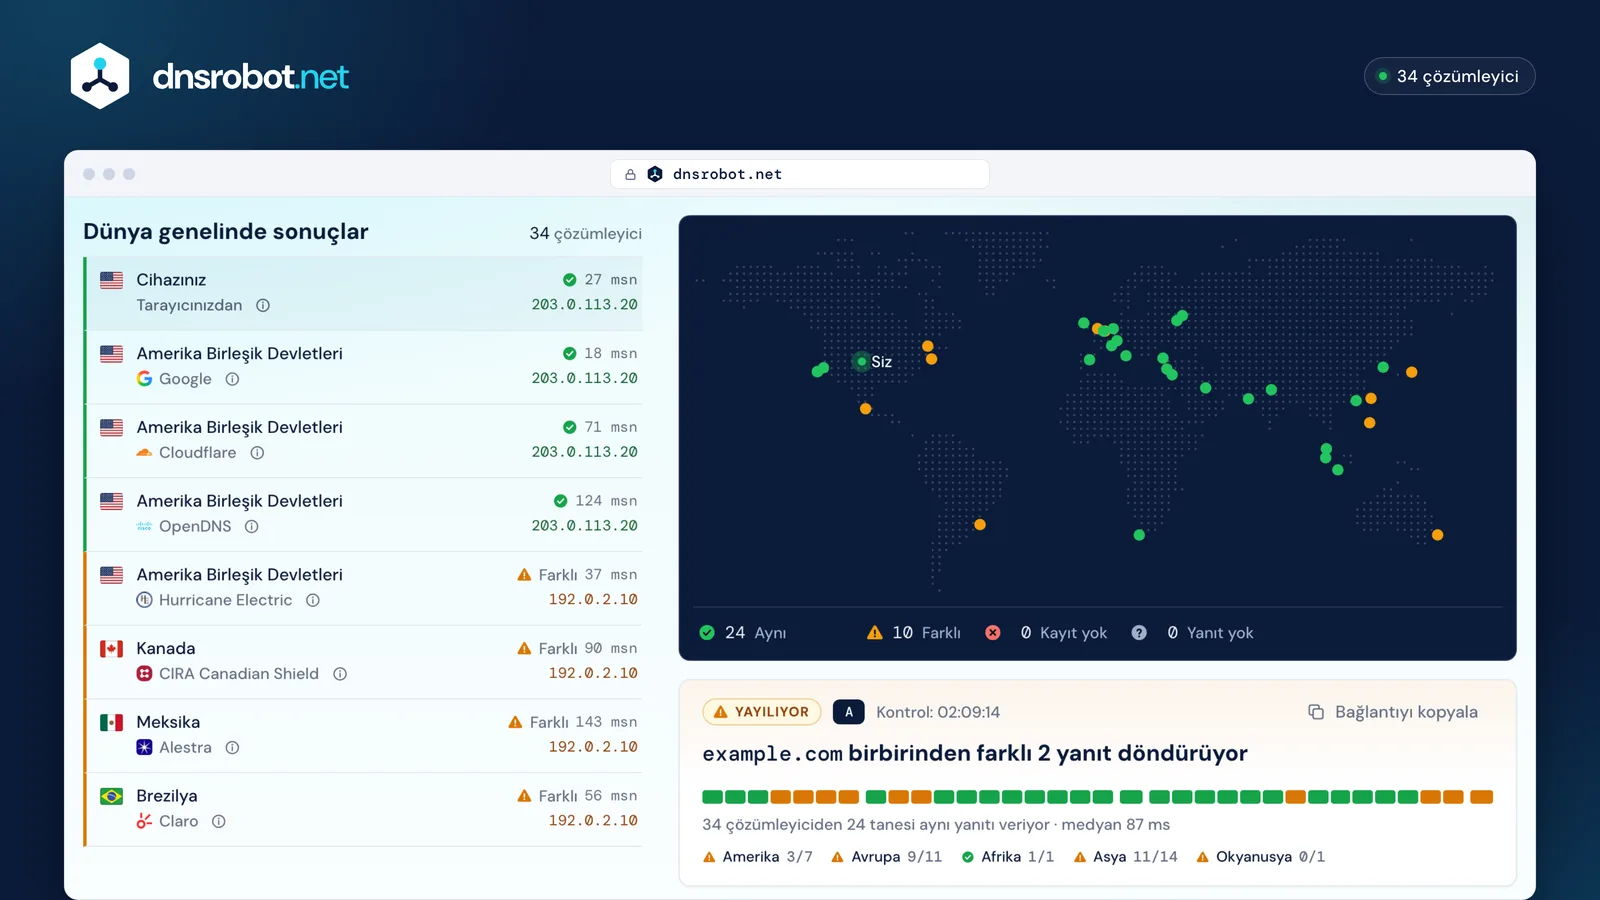
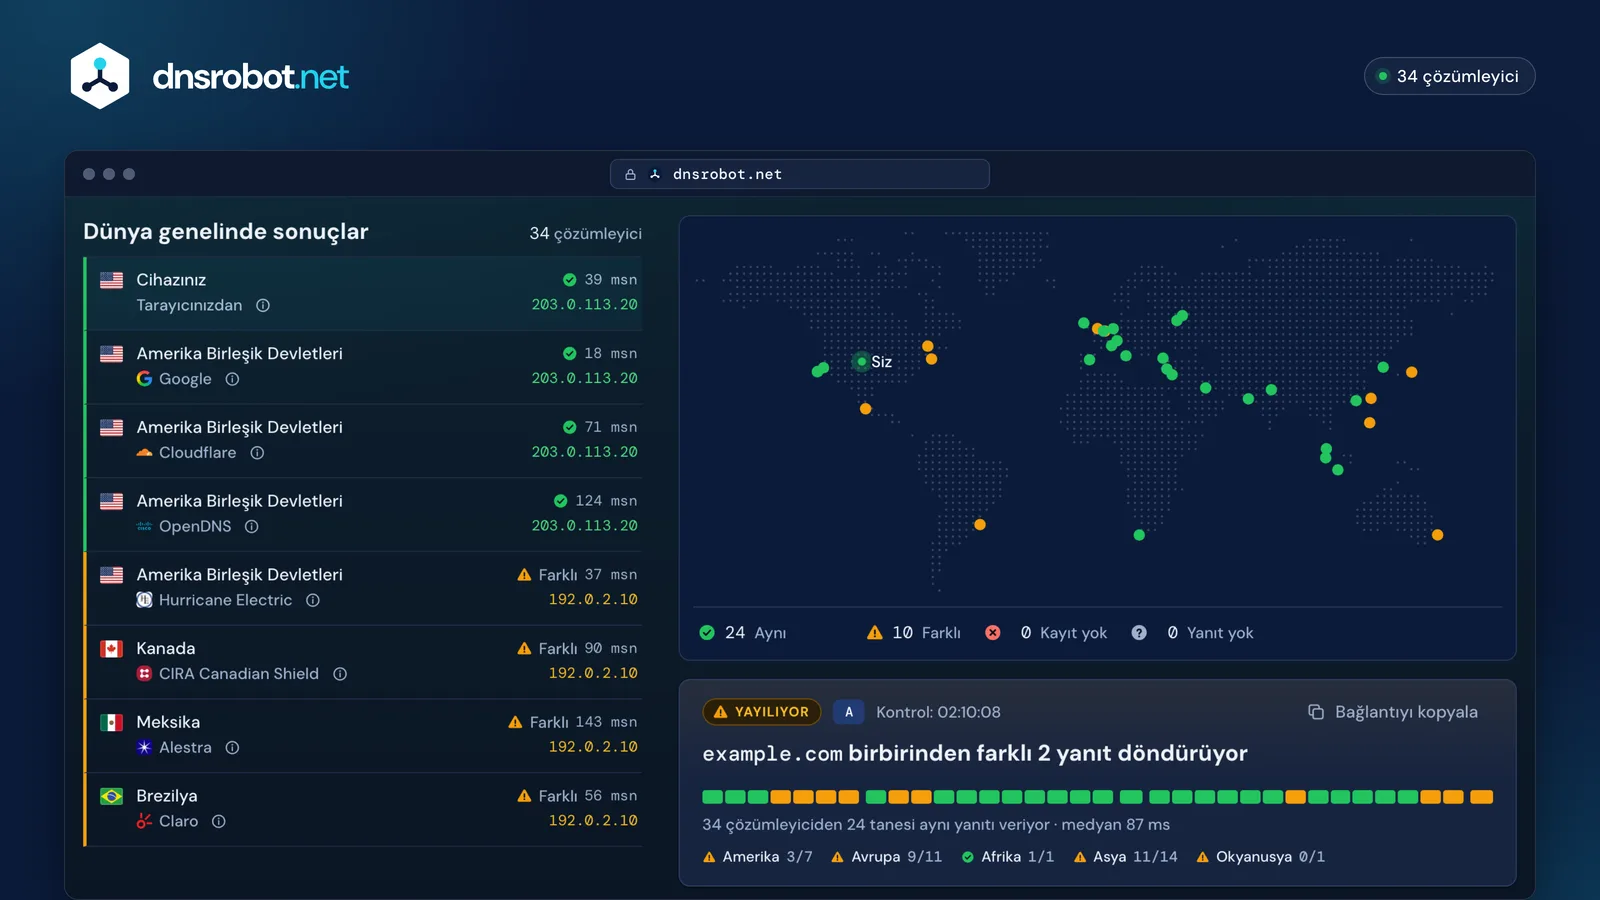
Ne görüyorsunuz?
Ne kadar beklerseniz bekleyin hiçbir şey değişmiyor
Olası neden
Değişiklik yanlış DNS sağlayıcısında yapıldı
Kayıtlar yalnızca ad sunucularınızın işaret ettiği DNS sağlayıcısında geçerlidir. Alan adınız Cloudflare'in ad sunucularını kullanıyorsa, kayıt şirketinizde yaptığınız düzenlemeler hiçbir şeyi değiştirmez.
Ad sunucularınızı kontrol edinBazı çözümleyiciler hâlâ eski değeri döndürüyor
Olası neden
Eski TTL süresi henüz dolmadı
Çözümleyiciler eski yanıtı, değişikliğinizden önce sahip olduğu TTL süresi boyunca tutabilir. Sonuçtaki “En düşük TTL”, herhangi bir yanıtta kalan en kısa süredir, en uzun bekleme süresi değildir. Hâlâ eski değeri döndüren bir çözümleyiciye, ayrıntılarındaki adresini kullanarak doğrudan sorun; örneğin dig @8.8.8.8 example.com A: IN'den önceki sayı, onun kopyasının kaç saniyesi kaldığını gösterir.
Yeni eklediğiniz ad için çözümleyiciler “Kayıt yok” diyor
Olası neden
Çözümleyiciler hâlâ adın mevcut olmadığını söylüyor
Kayıt oluşturulmadan önce sorgu yapmış bir çözümleyici, “böyle bir ad yok” yanıtını DNS bölgesinin negatif önbellekleme süresi boyunca, çoğu zaman 5 dakika ile bir saat arasında hatırlar. Bu süreyi RFC 2308 belirler: SOA kaydının TTL değeri ile minimum alanından hangisi düşükse odur.
DNS sorgulaması yapınYeni DNS sağlayıcısına geçtiğinizden beri bazı çözümleyiciler SERVFAIL ile başarısız oluyor
Olası neden
Ad sunucuları taşındıktan sonra doğrulama yapan çözümleyiciler başarısız oluyor
Sebep genellikle DNSSEC'tir: kayıt şirketinizdeki bir DS kaydı hâlâ eski DNS sağlayıcısının anahtarlarını gösterir; bu yüzden doğrulama yapan çözümleyiciler (Google, Cloudflare, Quad9) SERVFAIL döndürürken diğerleri yanıt vermeye devam eder. Bu kaydı kaldırın veya yeni sağlayıcınınkiyle değiştirin. Yukarıdan DS kayıt türünü kontrol edin ya da DNS Sağlık Kontrolü aracını çalıştırın.
Kayıt şirketini kontrol edinBölgeye göre farklı adresler geliyor ve hiç eşitlenmiyor
Olası neden
Yanıtlar bölgeye göre farklı ve hiç eşleşmiyor
CDN veya coğrafi DNS kullanan siteler her bölgeye yakın bir sunucuyla yanıt verir. Bu beklenen bir durumdur: üç veya daha fazla farklı yanıt varsa ve hiçbiri çözümleyicilerin çoğunluğundan gelmiyorsa, kontrol aracı hepsini çözümlenmiş sayar; yalnızca iki yanıt varsa, hiçbir şey değişmediği hâlde küçük grup “Farklı” olarak görünür.
CDN'i veya hosting sağlayıcısını bulunE-postalar geri dönüyor veya hâlâ eski sunucuya gidiyor
Olası neden
MX değişikliğinden sonra e-postalar geri dönüyor
Bazı gönderenler eski MX'in süresi dolana kadar onu kullanmaya devam eder. Eski posta sunucusunu çalışır durumda tutun ve yeni sağlayıcı için SPF, DKIM ve DMARC kayıtlarını kontrol edin.
MX kayıtlarını kontrol edin50+ ücretsiz DNS, ağ, güvenlik ve yardımcı araç
Her araç, hesap gerektirmeden tarayıcınızda veya sunucularımızda çalışır.
DNS Araçları10
DNS Araçları
E-posta Araçları10
E-posta Araçları
Web Sitesi Araçları15
Web Sitesi Araçları
Ağ Araçları11
Ağ Araçları
IP Araçları14
IP Araçları
Yardımcı Araçlar16
Yardımcı Araçlar
DNS yayılımı hakkında sorular
DNS yayılım kontrol aracı ne işe yarar?
Bir site neden mobil veride açılıyor da Wi-Fi'de açılmıyor?
DNS sağlayıcım yeni kaydı gösteriyor, çözümleyiciler neden göstermiyor?
Ad sunucularını değiştirmeden önce kayıtlarımı yeni DNS sağlayıcısında kontrol edebilir miyim?
dig @ns1.newhost.example example.com A, arada hiçbir önbellek olmadan bölgenin kendi yanıtını döndürür; bu yüzden kaydettiğiniz anda doğrudur. Hosting DNS Sorgulama bunu 14 hosting sağlayıcısı için yapar. Tüm kayıtlar eşleştiğinde geçiş yalnızca kayıt otoritesinin yetki devrini bekler.Cloudflare DNS ne kadar hızlı yayılır?
Kontrol aracı neden kendi ISP'min çözümleyicisine soramıyor?
nslookup example.com çalıştırın; bu komut, sisteminizin kullanacak şekilde ayarlandığı DNS sunucusuna sorar. DNS Sızıntı Testi, bağlantınızın arkasındaki çözümleyicileri gösterir.Bazı çözümleyiciler neden “Yanıt yok” gösteriyor?
Bir sınır var mı, bir kontrolü paylaşabilir veya otomatikleştirebilir miyim?
GET /api/v2/dns/propagation uç noktası her çözümleyicinin yanıtını ve TTL değerini JSON olarak döndürür; onun da dakikada 20 çağrılık kendi sınırı vardır. Ayrıntılar için API belgeleri sayfasına bakın.Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin