











SSL Sorgulama
Herhangi bir sitenin SSL sertifikasını online sorgulayın: geçerli olup olmadığını, bitiş tarihini, her tarayıcıdaki güven zincirini, iptal durumunu, TLS sürümlerini ve şifreleme paketlerini görün. Web siteleri ve e-posta sunucuları için çalışır, saniyeler içinde A+ ile F arasında not verir.
Bu SSL sorgulama aracı neleri test eder?
Bir SSL kontrol aracı, sunucuya bir tarayıcı gibi bağlanır ve sunucunun sunduğu sertifikayı okur. Bu araç TLS bağlantısını kendisi kurar, bu yüzden sunucunun gönderdiğini olduğu gibi görür: sertifika ve zinciri, protokol sürümü, şifreleme paketi ve anahtar değişimi. Cloudflare arkasındaki siteler bağlantımızı reddeder; bu yüzden onlar için sertifika CT kayıtlarından alınır, protokol taraması ve not atlanır; yalnızca IPv6 kullanan sunuculara ise henüz ulaşılamıyor. Ardından araç zinciri tarayıcıların ve işletim sistemlerinin kullandığı dört kök sertifika deposuna göre kontrol eder, sertifikanın iptal edilip edilmediğini CA'ya sorar ve sunucunun hâlâ hangi eski protokolleri ve zayıf şifreleri kabul ettiğini tarar.
Sonuç hem bir SSL testi hem de bir TLS kontrolü işlevi görür: anlaşılır bir dille karar, gerekçeleriyle A+ ile F arasında bir not ve bunların arkasındaki ayrıntılar. Araç sertifikanın çevresindekileri de kontrol eder: HSTS başlığı, HTTP'den HTTPS'e yönlendirme, CAA kayıtları ve Certificate Transparency kayıtları.
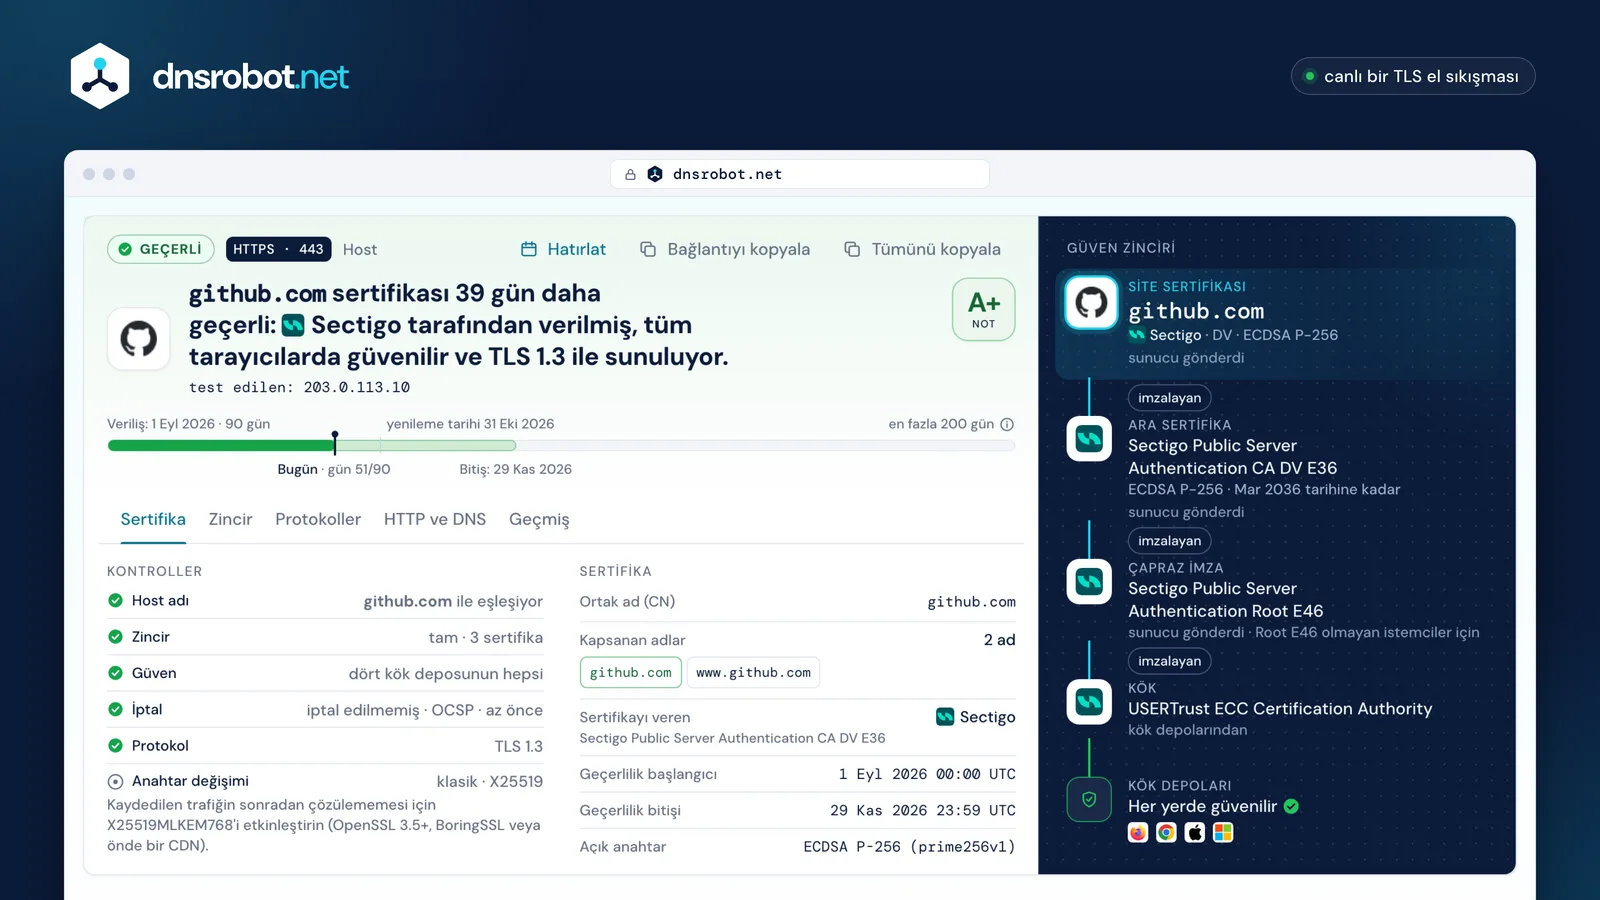
 KararTek cümlede geçerli olup olmadığı, kalan gün sayısı, sertifikayı veren kuruluş ve gerekçeleriyle not.Geçerlilik süresiSertifikanın ömrünün neresinde olduğu: veriliş, bugün, bitiş; veriliş tarihindeki üst sınırla karşılaştırmalı.Güven zinciriSiteden köke kadar her sertifika, her birini nasıl edindiğimiz ve dört kök sertifika deposunun kararları.KontrollerHost adı, zincir, güven, iptal, protokoller, anahtar değişimi, HSTS ve CAA; başarısız olan her biri için bir çözüm.
SSL sertifikası nasıl sorgulanır?
En hızlısından en ayrıntılısına üç yol:
- 1
Bu SSL sertifikası sorgulama aracıyla
Alan adını (ya da bir URL'yi veya başka bir hizmet için host:port biçiminde adresi) yazın ve SSL sorgula düğmesini seçin. Önce sertifika ve zinciri gelir; ardından iptal durumu, protokol taraması ve HSTS tamamlanır; karar ve not en son gelir.
- 2
Tarayıcıda
Adres çubuğunun solundaki simgeyi, ardından Bağlantı güvenli ve Sertifika geçerli seçeneklerini (Chrome) ya da Daha fazla bilgi düğmesini (Firefox) seçin. Adları, sertifikayı veren kuruluşu ve tarihleri görürsünüz; ancak zinciri sunucunun gönderdiği hâliyle, izin verdiği protokolleri ya da sertifikanın iptal edilip edilmediğini göremezsiniz: Chrome çoğu iptali çevrim içi kontrol etmez.
- 3
openssl ile
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullsunucunun gönderdiği zinciri yazdırır; bitiş tarihi için çıktıyıopenssl x509 -noout -dateskomutuna aktarın. Komutlar aşağıda ve sonucun Zincir görünümünde yer alır.
SSL sertifikasının bitiş tarihi nasıl kontrol edilir?
Alan adını yukarıda sorgulayın: sonuç kaç gün kaldığını söyler ve sertifikanın verildiği günden süresinin dolduğu güne kadar tüm geçerlilik süresini gösterir. Geçerlilik bitişi tarihi, sertifikanın notAfter alanıdır; o andan sonra her tarayıcı tam sayfa bir uyarı gösterir (Chrome'da NET::ERR_CERT_DATE_INVALID).
Terminalde echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate aynı tarihi yazdırır; -checkend 2592000 ise bir betiğe sertifikanın süresinin 30 gün içinde dolup dolmayacağını söyler. Geçmiş görünümü, bitişten önceki herhangi bir tarih için hesap gerektirmeden bir takvim hatırlatıcısı indirebilir.
Let's Encrypt, Haziran 2025'te süre bitimi e-postalarını göndermeyi bıraktı ve sertifikaların süresi kısalıyor; bu yüzden yenileme otomatik olmalı: sürenin yaklaşık üçte ikisinde yenileyin (90 günlük bir sertifikanın 60. gününde) ya da yenileme zamanını ACME Renewal Information (RFC 9773) aracılığıyla CA'ya bırakın.
Sertifikanın geçerlilik süresi · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
SSL sertifikalarının süresi neden kısalıyor?
Çünkü tarayıcılar ve CA'lar bunu oyladı. CA/Browser Forum'un SC-081 oylaması (Nisan 2025), herkese açık bir TLS sertifikasının en uzun geçerlilik süresini üç adımda kısaltıyor; böylece sızdırılmış bir anahtar ya da güncelliğini yitirmiş bir kimlik daha erken işe yaramaz hâle geliyor:
Doğrulamalar da onlarla birlikte kısalıyor: bir CA, tamamlanmış bir alan adı doğrulamasını şu an 200 gün, 2027'den itibaren 100 gün ve Mart 2029'dan itibaren yalnızca 10 gün yeniden kullanabilir; böylece alan adı neredeyse her seferinde yeniden kanıtlanır.
Let's Encrypt kendi takvimiyle daha da ileri gidiyor: 90 günlük sertifikaları 10 Şubat 2027'de 64 günlük, 16 Şubat 2028'de 45 günlük olacak; altı günlük sertifikalar ise bugün de alınabiliyor. Bu aracın, veriliş tarihindeki üst sınırdan uzun olarak gösterdiği bir sertifika kurallara aykırıdır (Chrome onu reddeder).
- 2020'den beri398 gün
- 15 Mart 2026200 gün
- 15 Mart 2027100 gün
- 15 Mart 202947 gün
Yılda bir kez elle yenileme, 15 Mart 2026'da işe yaramaz hâle geldi. Bir ACME istemcisi kullanın (Certbot, Caddy, hosting firmanızın AutoSSL'i) ve yenilemelerin gerçekten yapıldığını kontrol edin.
SSL zincir kontrolü: uç, ara ve kök sertifika
Bir tarayıcı bir sitenin sertifikasına, ondan kendi kök deposundaki bir kök sertifikaya uzanan bir imza zinciri olduğu için güvenir. Sunucu kendi sertifikasını ve ara sertifikaları göndermek zorundadır; kök sertifika zaten cihazdadır. Bu zincir kontrolü zinciri iki kez gösterir: sunucunun gönderdiği hâliyle ve tarayıcıların oluşturduğu hâliyle, her deponun güvendiği kökle birlikte.
En yaygın hata eksik bir ara sertifikadır: sunucu yalnızca kendi sertifikasını gönderir. Chrome eksik olanı genellikle sertifikadaki adresten (AIA) getirebilir, Firefox da CA'ların CCADB'ye bildirdiği ara sertifikaları önceden yükler; bu yüzden site tarayıcıda sorunsuz görünür. Uygulamalar, API istemcileri, curl ve diğer araçlar ise çoğu zaman bunu yapmaz ve unable to get local issuer certificate gibi hatalarla başarısız olur.
- Uç sertifika (sitenin sertifikası)
- Siteyi Subject Alternative Names alanında adlandırır ve sunucunun açık anahtarını taşır. 15 Mart 2026'dan itibaren verildiyse en fazla 200 gün geçerlidir.
- Ara sertifika
- Kök tarafından imzalanır ve sitenin sertifikasını imzalar; böylece kökün anahtarı çevrim dışı kalabilir. Sunucu bunu göndermek zorundadır.
- Kök sertifika
- Kendinden imzalıdır ve tarayıcı ya da işletim sistemi onu kök deposunda taşıdığı için güvenilir. Göndermek serbesttir ama bir işe yaramaz.
Eksik zinciri düzeltin
- 1
CA'nızın verdiği tam zincir dosyasını (genellikle fullchain.pem veya ca-bundle adını taşır) kurun, yalnızca sertifikayı değil. Sonucun Zincir görünümü doğru paketi indirebilir.
- 2
nginx:
ssl_certificate, sertifikayı ve ardından ara sertifikaları içeren tek bir dosyayı göstermelidir. - 3
Apache 2.4.8+: ara sertifikaları
SSLCertificateFiledosyasına sertifikadan sonra ekleyin (eski sürümlerSSLCertificateChainFilekullanır). - 4
Yeniden kontrol edin: zincir dört deponun hepsinde bir köke ulaşmalı ve hiçbir sertifikada tarafımızdan getirildi işareti olmamalıdır.
Güven zinciri
- Site sertifikasıexample-shop.comLet's Encrypt · DV · RSA 2048sunucu gönderdi
- Ara sertifikaR13RSA 2048 · Mar 2027 tarihine kadarsunucu gönderdi
- KökISRG Root X1Haz 2035 tarihine kadarkök depolarından
- Kök depolarıHer yerde güvenilir


Yaygın SSL sertifikası hataları ve çözümleri
Tarayıcının uyarısı ne anlama gelir ve kontrol aracı bunun için ne gösterir:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
Sertifikanın süresi dolmuş (ya da henüz geçerli değil) veya cihazın saati yanlış.
Sertifikayı yenileyip yenisini kurun, ardından yenilemeyi otomatik hâle getirin. Aracın geçerlilik çizelgesi tarihleri gösterir.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
Zincir güvenilir bir köke ulaşmıyor: kendinden imzalı ya da özel bir CA'nın verdiği bir sertifika veya eksik bir ara sertifika.
Herkese açık bir CA'dan tam zinciriyle birlikte bir sertifika kurun. Güven zinciri nerede koptuğunu gösterir.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
Sertifika açtığınız sitenin adını içermiyor. Wildcard (joker) sertifika yalnızca tek bir seviyeyi kapsar: *.example.com, example.com'u veya a.b.example.com'u kapsamaz.
Sitenin yanıt verdiği tüm adları, www dahil, listeleyen bir sertifika alın.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
Tarayıcı ile sunucunun ortak bir protokol sürümü veya şifreleme paketi yok; genellikle sunucu yalnızca TLS 1.0 ya da eski şifreler sunuyordur.
AEAD şifreleriyle TLS 1.2 ve TLS 1.3'ü etkinleştirin. Protokoller görünümü sunucunun neleri kabul ettiğini listeler.
Bir sunucu hangi TLS sürümlerini desteklemeli?
TLS 1.3 ve TLS 1.2; daha eskisi değil. TLS 1.0 ve 1.1, Mart 2021'den beri resmî olarak kullanımdan kaldırılmıştır (RFC 8996) ve güncel tarayıcıların hepsi bunları reddeder; SSL 3.0'ın güvenliği ise kırılmıştır. Artık RFC 9846 olan TLS 1.3 daha hızlıdır (tek gidiş-dönüş) ve yalnızca ileri gizlilik (forward secrecy) sağlayan AEAD şifrelerini kullanır.
Sıradaki dikkat edilecek kısım anahtar değişimi. Chrome, Firefox ve Apple sistemleri artık X25519 ile post-kuantum ML-KEM'in (FIPS 203) karması olan ve TLS için RFC 10024'te standartlaştırılan X25519MLKEM768 grubunu sunuyor; böylece bugün kaydedilen trafik, gelecekteki bir kuantum bilgisayar tarafından çözülemez. 2025'in sonlarında Cloudflare üzerinden geçen insan trafiğinin yarısından fazlası bunu kullanıyordu, ancak henüz çok az kaynak sunucu bunu kabul ediyor. Protokoller görünümü sizinkinin kabul edip etmediğini gösterir.
SSL notu nasıl hesaplanır?
Not, Qualys SSL Labs'in derecelendirme kılavuzu örnek alınarak hesaplanır: tarayıcının hata olarak gösterdiği bir sorun önce harfi belirler, ardından her zayıf ayar ulaşılabilecek en iyi harfi sınırlar.
| Not | Gerekenler |
|---|---|
| A+ | Kusursuz bir A, TLS 1.3 ve en az altı ay süreli HSTS. |
| A | Güvenilir, yalnızca TLS 1.2 ve 1.3, ileri gizlilik ve AEAD şifreleri. E-posta sunucuları en fazla bu notu alır (HSTS web siteleri içindir). |
| A- | TLS 1.3 yok ya da geçerli bir HSTS başlığı olmayan bir web sitesi. |
| B | TLS 1.0, TLS 1.1 veya RC4 hâlâ kabul ediliyor, 2048 bitin altında bir anahtar, ileri gizlilik veya AEAD yok ya da zincir eksik. |
| C | SSL 3.0 açık, modern istemciler için hâlâ 3DES veya RC4 seçiliyor ya da ne TLS 1.2 ne de TLS 1.3. |
| F | Süresi dolmuş, iptal edilmiş, ihracat sınıfı (export-grade) şifreler, yalnızca RC4 ya da en iyi protokol olarak SSL 3.0. |
| T / M | Güvenilmiyor (T) veya başka bir ad için verilmiş (M): kurulum ne olursa olsun tarayıcılar uyarı gösterir. Sorun düzeltildiğinde alınacak harf de gösterilir. |
HSTS, CAA, OCSP ve kurulumun geri kalanı
HSTS
Strict-Transport-Securitybaşlığı, tarayıcılara max-age saniye boyunca yalnızca HTTPS kullanmalarını söyler. Bir yıl veya daha uzun bir süre, includeSubDomains ve preload ile bir site, tarayıcılara gömülü HSTS preload listesine katılabilir. Sonuç hem başlığı hem de listeyi okur.HTTP'den HTTPS'e
http://, her şeyden önce aynı ad üzerindeki https:// adresine yönlendirmelidir; aksi hâlde ilk ziyaret şifresiz kalır.
CAA kayıtları
DNS'teki bir CAA kaydı, alan adı için sertifika vermesine izin verilen CA'ları belirtir; herkese açık her CA bunu kontrol etmek zorundadır. Sonuç kaydı ve kaydın mevcut sertifikayı veren CA'ya izin verip vermediğini gösterir; böylece bir yenileme başarısız olmaz.
İptal
2024'ten beri CRL'ler zorunlu, OCSP ise isteğe bağlıdır; Let's Encrypt de OCSP hizmetini Ağustos 2025'te kapattı. OCSP adresi olmayan bir sertifika normaldir: araç bunun yerine iptal listesini (CRL) okur.
OpenSSL ile SSL sertifikası kontrolü
Aynı kontroller için openssl komutları; macOS, Linux ve Windows'ta (OpenSSL kuruluysa) çalışır. example.com yerine kendi host adınızı yazın:
| Kontrol edilecek | Komut |
|---|---|
| Sunucunun gönderdiği zincir | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| Bitiş tarihi | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| 30 gün içinde doluyor mu? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Adlar, sertifikayı veren ve anahtar | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| TLS 1.3 kabul ediliyor mu? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Bir e-posta sunucusu (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
SSL sorgulama API'si
CORS destekli ücretsiz bir uç nokta: {"domain": "example.com"} gövdesini /api/ssl-certificate adresine POST ile gönderin: yanıt, eski API'mizin alanlarını artık gerçek güven, imza ve sürüm değerleriyle verir; not, depoların kararları ve iptal durumu da eklenmiştir. Ağ başına dakikada 30 kontrol; on dakika içindeki tekrar sorgu önbellekten gelir.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
SSL sorgulama hakkında sık sorulan sorular
Bir sitenin SSL sertifikasının geçerli olup olmadığını nasıl kontrol ederim?
SSL sertifikasının bitiş tarihi nasıl sorgulanır?
openssl x509 -noout -enddate tarihi yazdırır. 15 Mart 2026'dan itibaren verilen herkese açık sertifikalar en fazla 200 gün geçerlidir, bu yüzden yenileme otomatik olmalı; Geçmiş görünümü ayrıca bir takvim hatırlatıcısı indirir.SSL kontrolü neleri test eder?
Ara sertifika nedir ve zincirim neden eksik?
Sitem neden Chrome'da çalışıyor da uygulamalarda veya diğer tarayıcılarda hata veriyor?
2026'da bir SSL sertifikası ne kadar süre geçerli?
A+, A, B, T ve M SSL notları ne anlama gelir?
Bir e-posta sunucusunun veya başka bir portun SSL sertifikasını sorgulayabilir miyim?
Bir SSL sertifikasının iptal edilip edilmediğini nasıl anlarım?
Web sitem kuantum bilgisayarlara karşı güvenli mi?
SSL ile TLS arasındaki fark nedir?
Bu SSL sorgulama aracı ücretsiz mi, sorguladıklarımı saklıyor musunuz?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
Diğer güvenlik ve DNS araçları
CSR ve Sertifika Çözücü
CSR veya SSL sertifikası çözün: konu, SAN'lar, anahtar boyutu, geçerlilik, veren, parmak izi, imza kontrolü ve CSR-sertifika eşleşmesi
CSR Oluşturucu
Tarayıcınızda sertifika imzalama talebi ve özel anahtar oluşturun: RSA veya ECDSA, SAN'lar ve eşleşen OpenSSL komutuyla
HTTP Başlık Kontrolü
HTTP yanıt başlıklarını ve güvenlik başlıkları derecelendirmesini analiz edin
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
SMTP Test Aracı
Herhangi bir e-posta sunucusunu test edin: STARTTLS, sertifika, AUTH ve açık relay
Port Kontrolü
Port bağlantısını ve servis kullanılabilirliğini test edin