











Verificador de certificado SSL
Verifique online o certificado SSL de qualquer site: se é válido, a data de expiração, a cadeia de confiança em cada navegador, a revogação, as versões de TLS e as cifras. Um teste SSL com nota de A+ a F em segundos, para sites e servidores de e-mail.
O que este verificador SSL testa
Um verificador SSL (SSL checker) se conecta a um servidor do mesmo jeito que um navegador e lê o certificado que ele apresenta. Este fala TLS por conta própria, então vê exatamente o que o servidor envia: o certificado e a cadeia, a versão do protocolo, a suíte de cifras e a troca de chaves. Sites atrás da Cloudflare recusam a nossa conexão; para eles, o certificado vem do log de CT, e a varredura de protocolos e a nota ficam de fora. Servidores só com IPv6 ainda não podem ser alcançados. Depois, verifica a cadeia nos quatro repositórios raiz que os navegadores e os sistemas operacionais usam, pergunta à autoridade certificadora (CA) se o certificado foi revogado e testa quais protocolos antigos e cifras fracas o servidor ainda aceita.
O resultado funciona como teste SSL (check SSL) e verificador TLS ao mesmo tempo: um veredito em palavras simples, uma nota de A+ a F com os motivos e os detalhes por trás dela. Ele também verifica o que fica em volta do certificado: o cabeçalho HSTS, o redirecionamento de HTTP para HTTPS, os registros CAA e o log de Certificate Transparency.
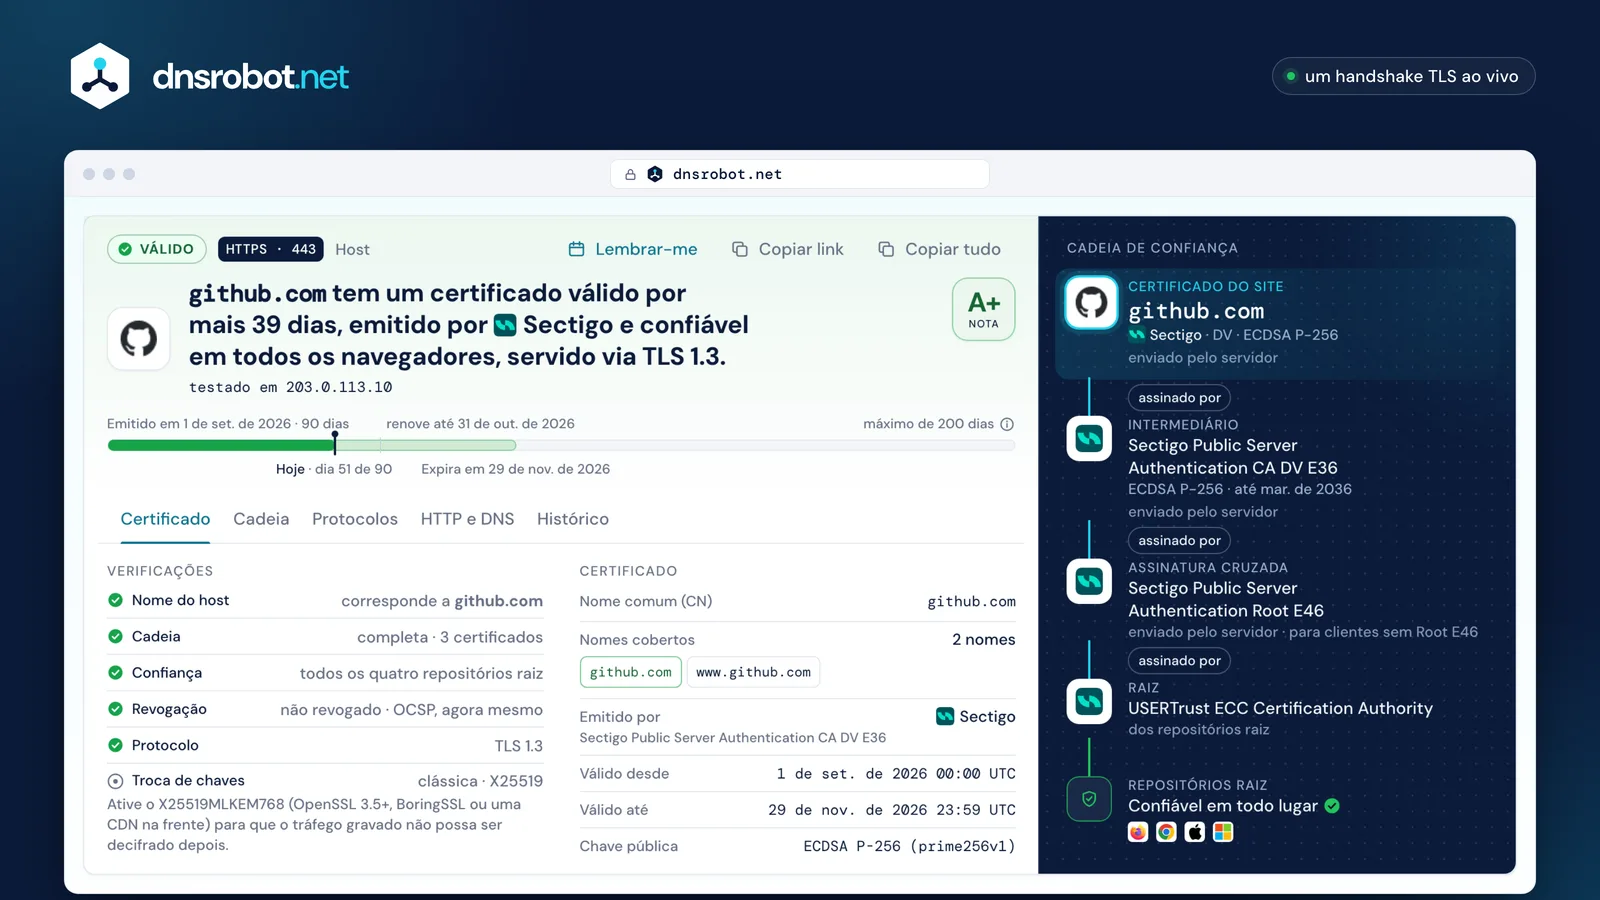
 O vereditoVálido ou não em uma frase, os dias restantes, o emissor e a nota com os motivos.A validadeEm que ponto da vida o certificado está: emissão, hoje, expiração, comparado ao máximo permitido para a data de emissão.A cadeia de confiançaCada certificado, do site até a raiz, como obtivemos cada um e o veredito dos quatro repositórios raiz.As verificaçõesNome do host, cadeia, confiança, revogação, protocolos, troca de chaves, HSTS e CAA, cada uma com a correção quando falha.
Como verificar um certificado SSL
Três formas de verificar e validar um certificado SSL, da mais rápida à mais detalhada:
- 1
Com este verificador de certificado SSL
Digite o domínio (ou uma URL, ou host:porta para outro serviço) e selecione Verificar SSL. O certificado e a cadeia chegam primeiro; depois, a revogação, a varredura de protocolos e o HSTS vão aparecendo, e o veredito e a nota vêm por último.
- 2
No navegador
Selecione o ícone à esquerda do endereço, depois A conexão é segura e O certificado é válido (Chrome) ou Mais informações (Firefox). Você vê os nomes, o emissor e as datas, mas não a cadeia como o servidor a enviou, nem os protocolos que ele permite, nem se o certificado foi revogado: o Chrome não verifica online a maioria das revogações.
- 3
Com o openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullimprime a cadeia que o servidor envia; passe a saída paraopenssl x509 -noout -datespara ver a data de expiração. Os comandos estão mais abaixo e na aba Cadeia do resultado.
Como saber quando um certificado SSL expira
Verifique o domínio acima: o resultado diz quantos dias faltam e mostra toda a validade do certificado, do dia em que foi emitido ao dia em que expira. A data Válido até é o campo notAfter do certificado; depois desse momento, todo navegador mostra um aviso de página inteira (NET::ERR_CERT_DATE_INVALID no Chrome).
No terminal, echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate imprime a mesma data, e -checkend 2592000 diz a um script se ele expira em até 30 dias. A aba Histórico pode baixar um lembrete de calendário para qualquer data antes da expiração, sem cadastro.
O Let's Encrypt parou de enviar e-mails de aviso de expiração em junho de 2025, e os certificados estão ficando mais curtos, então as renovações devem ser automáticas: renove por volta de dois terços da validade (60 dias depois da emissão, num certificado de 90 dias) ou deixe a CA dizer quando, via ACME Renewal Information (RFC 9773).
Validade do certificado · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
Por que os certificados SSL estão ficando mais curtos?
Porque navegadores e CAs votaram por isso. A votação SC-081 do CA/Browser Forum (abril de 2025) reduz em três etapas o tempo máximo de validade de um certificado TLS público, para que uma chave vazada ou uma identidade desatualizada pare de funcionar mais cedo:
As validações encolhem junto: uma CA pode reutilizar uma validação de domínio já concluída por 200 dias hoje, 100 dias a partir de 2027 e só 10 dias a partir de março de 2029, então o domínio é comprovado de novo quase toda vez.
O Let's Encrypt vai além, no próprio cronograma: seus certificados de 90 dias passam a ter 64 dias em 10 de fevereiro de 2027 e 45 dias em 16 de fevereiro de 2028, e certificados de seis dias já estão disponíveis. Um certificado que este verificador mostre com duração maior que o máximo vigente na data de emissão dele viola as regras (o Chrome o rejeita).
- Desde 2020398 dias
- 15 de março de 2026200 dias
- 15 de março de 2027100 dias
- 15 de março de 202947 dias
A renovação manual uma vez por ano deixou de funcionar em 15 de março de 2026. Use um cliente ACME (Certbot, Caddy, o AutoSSL da sua hospedagem) e confira se as renovações realmente acontecem.
Verificador de cadeia SSL: folha, intermediário e raiz
Um navegador confia no certificado de um site porque uma cadeia de assinaturas leva dele até um certificado raiz do seu repositório raiz. O servidor precisa enviar o próprio certificado e os intermediários; a raiz já está no dispositivo. Este verificador de cadeia mostra a cadeia duas vezes: como o servidor a enviou e como os navegadores a montam, com a raiz em que cada repositório confia.
O erro mais comum é um intermediário ausente: o servidor envia só o próprio certificado. O Chrome geralmente consegue buscar o que falta no endereço indicado no certificado (AIA), e o Firefox pré-carrega os intermediários que as CAs divulgam ao CCADB, então o site parece normal no navegador. Apps, clientes de API, curl e outras ferramentas muitas vezes não fazem isso e falham com erros como unable to get local issuer certificate.
- Folha (o certificado do site)
- Nomeia o site nos Subject Alternative Names e guarda a chave pública do servidor. Válido por no máximo 200 dias se emitido a partir de 15 de março de 2026.
- Intermediário
- Assinado pela raiz, assina o certificado do site, para que a chave da raiz possa ficar offline. O servidor precisa enviá-lo.
- Raiz
- Autoassinado e confiável porque o navegador ou o sistema operacional o inclui no seu repositório raiz. Enviá-lo é permitido, mas inútil.
Como corrigir uma cadeia incompleta
- 1
Instale o arquivo de cadeia completa que sua CA forneceu (muitas vezes chamado fullchain.pem ou ca-bundle), não só o certificado. A aba Cadeia do resultado pode baixar o pacote certo.
- 2
nginx:
ssl_certificateprecisa apontar para um único arquivo com o certificado seguido dos intermediários. - 3
Apache 2.4.8+: coloque os intermediários no
SSLCertificateFile, depois do certificado (versões mais antigas usamSSLCertificateChainFile). - 4
Verifique de novo: a cadeia deve terminar numa raiz dos quatro repositórios, sem nenhum certificado marcado como buscado por nós.
Cadeia de confiança
- Certificado do siteexample-shop.comLet's Encrypt · DV · RSA 2048enviado pelo servidor
- IntermediárioR13RSA 2048 · até mar. de 2027enviado pelo servidor
- RaizISRG Root X1até jun. de 2035dos repositórios raiz
- Repositórios raizConfiável em todo lugar


Erros comuns de certificado SSL e como corrigi-los
O que o aviso do navegador significa e o que o verificador mostra nesse caso:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
O certificado expirou (ou ainda não é válido), ou o relógio do dispositivo está errado.
Renove e instale o novo certificado, depois automatize a renovação. A régua de validade do verificador mostra as datas.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
A cadeia não leva a uma raiz confiável: um certificado autoassinado ou de uma CA privada, ou um intermediário ausente.
Instale um certificado de uma CA pública com a cadeia completa. A cadeia de confiança mostra onde ela se quebra.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
O certificado não nomeia o site que você abriu. Um certificado curinga (wildcard) cobre só um nível: *.example.com não vale para example.com nem para a.b.example.com.
Emita um certificado que liste todos os nomes em que o site responde, incluindo o www.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
O navegador e o servidor não têm nenhuma versão de protocolo nem suíte de cifras em comum, geralmente porque o servidor só oferece TLS 1.0 ou cifras antigas.
Ative o TLS 1.2 e o TLS 1.3 com cifras AEAD. A aba Protocolos lista o que o servidor aceita.
Quais versões de TLS um servidor deve suportar?
TLS 1.3 e TLS 1.2, nada mais antigo. O TLS 1.0 e o 1.1 estão oficialmente obsoletos desde março de 2021 (RFC 8996) e todos os navegadores atuais os recusam; o SSL 3.0 está quebrado. O TLS 1.3, agora RFC 9846, é mais rápido (uma só ida e volta) e mantém apenas cifras AEAD com sigilo direto (forward secrecy).
A troca de chaves é o próximo ponto de atenção. Chrome, Firefox e os sistemas da Apple agora oferecem X25519MLKEM768, um híbrido do X25519 com o ML-KEM pós-quântico (FIPS 203), padronizado para TLS na RFC 10024, para que o tráfego gravado hoje não possa ser decifrado por um futuro computador quântico. Mais da metade do tráfego humano que passava pela Cloudflare o usava no fim de 2025, mas poucos servidores de origem o aceitam ainda. A aba Protocolos mostra se o seu aceita.
Como funciona a nota SSL
A nota se baseia no guia de classificação da Qualys SSL Labs: um problema que o navegador mostra como erro decide a letra primeiro, e depois cada configuração mais fraca limita a melhor letra possível.
| Nota | O que é preciso |
|---|---|
| A+ | Um A sem ressalvas, TLS 1.3 e HSTS mantido por pelo menos seis meses. |
| A | Confiável, só TLS 1.2 e 1.3, sigilo direto e cifras AEAD. Servidores de e-mail param nesta nota (o HSTS é para sites). |
| A- | Sem TLS 1.3, ou um site sem um cabeçalho HSTS válido. |
| B | TLS 1.0, TLS 1.1 ou RC4 ainda aceito, uma chave com menos de 2048 bits, sem sigilo direto ou AEAD, ou uma cadeia incompleta. |
| C | SSL 3.0 ativo, 3DES ou RC4 ainda escolhidos para clientes modernos, ou nem TLS 1.2 nem TLS 1.3. |
| F | Expirado, revogado, cifras de nível de exportação, só RC4, ou SSL 3.0 como melhor protocolo. |
| T / M | Não confiável (T) ou emitido para outro nome (M): os navegadores mostram um aviso seja qual for a configuração. A letra que ele teria depois de corrigido também aparece. |
HSTS, CAA, OCSP e o resto da configuração
HSTS
O cabeçalho
Strict-Transport-Securitydiz aos navegadores para usar só HTTPS por max-age segundos. Com um ano ou mais, includeSubDomains e preload, um site pode entrar na lista de preload do HSTS embutida nos navegadores. O resultado lê o cabeçalho e a lista.De HTTP para HTTPS
http:// deve redirecionar para https:// no mesmo nome antes de qualquer outra coisa, senão a primeira visita fica sem criptografia.
Registros CAA
Um registro CAA no DNS indica as CAs autorizadas a emitir certificados para o domínio; toda CA pública precisa verificá-lo. O resultado mostra o registro e se ele permite a CA que emitiu o certificado atual, para que uma renovação não falhe.
Revogação
Desde 2024, as CRLs são obrigatórias e o OCSP é opcional, e o Let's Encrypt desligou seu serviço OCSP em agosto de 2025. Um certificado sem endereço OCSP é normal: o verificador lê a CRL no lugar.
Verificar um certificado SSL com OpenSSL
Os comandos openssl para as mesmas verificações, no macOS, Linux e Windows (com o OpenSSL instalado). Troque example.com pelo seu host:
| Para verificar | Comando |
|---|---|
| A cadeia que o servidor envia | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| A data de expiração | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| Expira em até 30 dias? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Nomes, emissor e chave | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| Aceita TLS 1.3? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Um servidor de e-mail (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
API do verificador SSL
Um endpoint gratuito com CORS: envie {"domain": "example.com"} por POST para /api/ssl-certificate e receba os campos da nossa API antiga, agora com valores reais de confiança, assinatura e versão, além da nota, dos vereditos dos repositórios raiz e da revogação. 30 verificações por minuto por rede; uma repetição dentro de dez minutos vem do cache.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
Perguntas sobre o verificador SSL
Como verificar se o certificado SSL de um site é válido?
Como saber quando um certificado SSL expira?
openssl x509 -noout -enddate aplicado ao certificado do servidor imprime a data. Certificados públicos emitidos a partir de 15 de março de 2026 duram no máximo 200 dias, então a renovação deve ser automática; a aba Histórico também baixa um lembrete de calendário.O que um teste SSL verifica?
O que é um certificado intermediário e por que minha cadeia está incompleta?
Por que meu site funciona no Chrome, mas falha em apps ou outros navegadores?
Quanto tempo vale um certificado SSL em 2026?
O que significam as notas SSL A+, A, B, T e M?
Posso verificar o certificado SSL de um servidor de e-mail ou de outra porta?
Como saber se um certificado SSL foi revogado?
Meu site está protegido contra computadores quânticos?
Qual é a diferença entre SSL e TLS?
Este verificador SSL é grátis? Vocês guardam o que eu verifico?
Mais ferramentas de segurança e DNS
Decodificar CSR e Certificado
Decodifique um CSR ou certificado SSL: requerente, SANs, tamanho da chave, validade, emissor, fingerprint, verificação da assinatura e correspondência CSR-certificado
Gerador de CSR
Crie uma solicitação de assinatura de certificado e a chave privada no seu navegador: RSA ou ECDSA, com SANs e o comando OpenSSL correspondente
Verificador de headers HTTP
Analise cabeçalhos de resposta HTTP e classificação de cabeçalhos de segurança
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Teste SMTP
Teste qualquer servidor de e-mail: STARTTLS, certificado, AUTH e relay aberto
Verificador de Portas
Teste a conectividade de portas e disponibilidade de serviços