







Teste de velocidade de DNS
Meça a velocidade do DNS na sua própria conexão: este teste de DNS cronometra consultas reais do seu navegador até 12 resolvedores públicos e até o seu DNS atual, mostra de onde veio cada resposta e como mudar para o DNS mais rápido.
Seu DNS atual
visto pelo nosso servidor de nomes de teste
—cache do navegador—sem filtragem
1.1.1.1 · one.one.one.one
sem filtragem
8.8.8.8 · dns.google
bloqueia malware
9.9.9.9 · dns.quad9.net
Grátis, sem filtro
76.76.2.0 · p0.freedns.controld.com
seus próprios filtros
dns.nextdns.io/dns-query
bloqueia anúncios e rastreadores
94.140.14.14 · dns.adguard-dns.com
bloqueia phishing
208.67.222.222
Filtro de segurança
185.228.168.9 · security-filter-dns.cleanbrowsing.org
sem filtragem
185.222.222.222 · dot.sb
Sem filtro
86.54.11.100 · unfiltered.joindns4.eu
só bloqueia sites de abuso infantil
public.dns.iij.jp
Básico
77.88.8.8 · common.dot.dns.yandex.net


Como funciona este teste de velocidade de DNS?
Ele cronometra três coisas para cada resolvedor, a partir do seu próprio navegador: a primeira conexão, consultas de nomes populares que o resolvedor já tem em cache e consultas de nomes novos que ele não pode ter em cache. Cada consulta é uma consulta DNS real por HTTPS, então o tempo inclui a sua conexão, o trajeto até o local mais próximo do resolvedor e o trabalho dele: um teste de latência de DNS exatamente de onde você está.
Quatro consultas rodam ao mesmo tempo, numa nova ordem aleatória a cada rodada, então um momento de pico na sua linha atinge todos os resolvedores por igual. A mediana define a classificação; uma resposta lenta não derruba um resolvedor, e uma consulta sem resposta em 3 segundos conta como falha, nunca como um tempo inventado.
O seu DNS atual também é medido: o seu navegador consulta nomes que só o nosso servidor de nomes de teste responde, e o nosso servidor de nomes vê qual resolvedor perguntou.
- Primeira conexão, uma vez: a consulta do próprio endereço do resolvedor, o TCP e o TLS. Depois disso o seu dispositivo mantém a conexão aberta, então ela não é contada de novo.
- Consulta em cache: um site popular que o resolvedor já guarda. É este número que define a classificação.
- Nome novo: um nome que ninguém pediu, então o resolvedor precisa primeiro perguntar ao próprio servidor do domínio, como faz com um site que você nunca visitou.
1Primeira conexão, uma vez
133 ms
DNS + TCP + TLS
2Consulta em cache ×8
58 ms
mediana · nomes populares
3Nome novo ×4
60 ms
mediana · nomes aleatórios
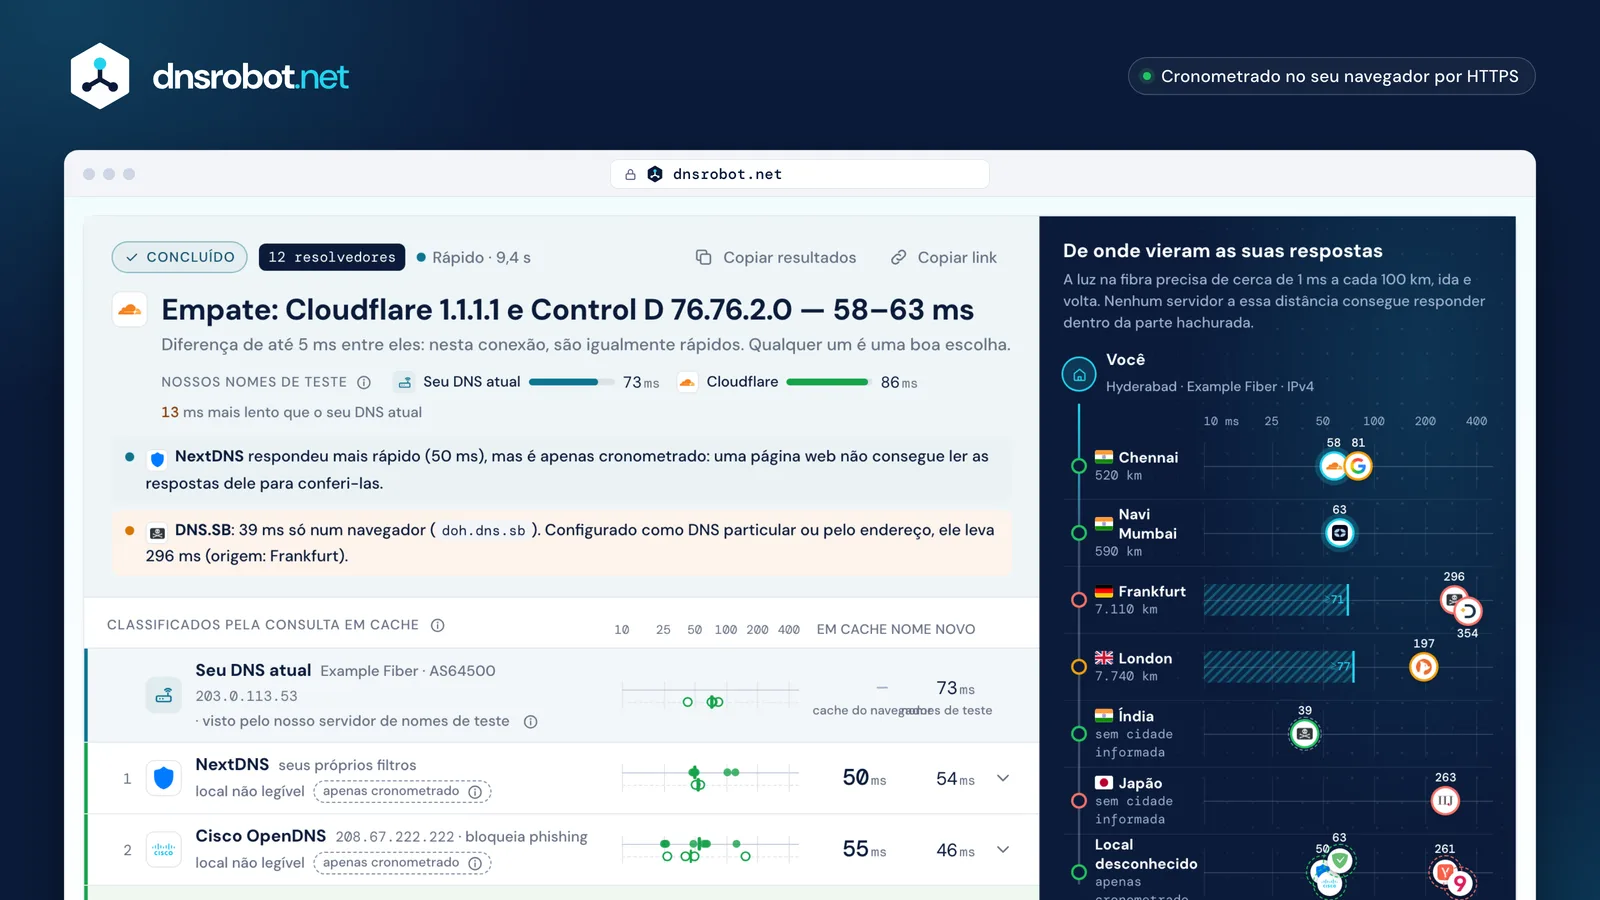
 O vereditoO resolvedor mais rápido cujas respostas foram lidas e conferidas, ou um empate quando dois ficam a até 5 ms um do outro.Seu DNS atualO resolvedor que o seu dispositivo realmente usa, cronometrado no mesmo tipo de nomes novos que o vencedor.Cada consultaConsultas em cache como pontos, nomes novos como anéis, as medianas como traços, numa mesma escala logarítmica.De onde vieram as respostasCada local que respondeu, do mais próximo ao mais distante, comparado ao mais rápido que qualquer servidor àquela distância conseguiria responder.
Por que o DNS mais rápido é diferente para cada pessoa?
Porque cada resolvedor responde do local dele que a sua rede alcança, e a distância define um piso. A luz na fibra precisa de cerca de 1 ms a cada 100 km, ida e volta (ITU-T G.114), antes de qualquer roteamento ou processamento.
No teste registrado, os resolvedores que responderam da Índia levaram 58–81 ms, enquanto os locais na Europa e no Japão levaram 197–354 ms. O mesmo resolvedor pode ser o mais rápido numa cidade e o mais lento em outra, e pode até mudar entre o seu Wi-Fi e os seus dados móveis.
Por isso este teste mostra de onde veio cada resposta, lido do nome que o próprio servidor dá a si mesmo (NSID, RFC 5001), e não só quanto tempo ela levou.
Em cache ou novo: por que uma consulta DNS demora mais na primeira vez?
Um resolvedor responde de memória um nome que tem em cache; para um nome novo, ele precisa primeiro perguntar aos servidores de nomes do próprio domínio. O Google mediu que as falhas de cache são a principal causa de latência de DNS (Google Public DNS), então este teste cronometra os dois casos, do jeito que o DNS Benchmark da GRC separa consultas em cache e fora do cache.
Os dois números podem classificar os resolvedores de forma diferente. No teste registrado, o AdGuard DNS respondeu nomes em cache em 63 ms, mas levou 267 ms para nomes novos, enquanto a Cloudflare levou 58 e 60 ms.
Os nomes novos aqui são rótulos aleatórios sob oito grandes zonas operadas por provedores de DNS diferentes (nenhuma hospedada pela Cloudflare ou pelo Google, então nenhum dos dois joga em casa). Eles não existem, então ninguém pode tê-los em cache.
- NextDNSapenas cronometrado
- Cisco OpenDNSapenas cronometrado
- Cloudflare
- AdGuard DNSapenas cronometrado
- Control D
- Google Public DNS
- CleanBrowsing
- Yandex DNSapenas cronometrado
- IIJ Public DNS
- DNS.SB
- Quad9apenas cronometrado
- DNS4EU
O 1.1.1.1 é mais rápido que o 8.8.8.8?
Depende de qual local responde a você. Os dois são anycast: o 1.1.1.1 da Cloudflare e o 8.8.8.8 do Google respondem, cada um, do mais próximo dos seus próprios data centers, e é a sua rede que decide qual é.
No teste registrado, a Cloudflare foi 23 ms mais rápida em nomes em cache e 42 ms mais rápida em nomes novos, com os dois respondendo da Índia. O Google também escolheu locais diferentes entre uma conexão e outra, por isso as consultas dele variam mais.
Rode o teste no seu Wi-Fi e nos dados móveis: a resposta pode se inverter.
 ChennaiChennai
Qual é um bom tempo de resposta de DNS?
Menos de uns 75 ms é rápido, até 200 ms é razoável, e mais lento que isso costuma significar que a resposta vem de outro continente. Essas são faixas do próprio DNS Robot, baseadas na distância, não um padrão do setor.
O piso é a física: cerca de 1 ms a cada 100 km, ida e volta. Um resolvedor com um local na sua cidade consegue responder nomes em cache em 10–30 ms; um no país vizinho precisa de 30–80 ms; do outro lado de um oceano, 150 ms ou mais.
Um "teste de ping de DNS" que faz ping no 1.1.1.1 mede o caminho, não o DNS: um resolvedor pode responder rápido a um ping e mesmo assim demorar para resolver um nome. Este teste cronometra consultas reais.
Faixas do DNS Robot, pela distância
- NextDNS: 50 ms
- Cisco OpenDNS: 55 ms
- Cloudflare: 58 ms
- AdGuard DNS: 63 ms
- Control D: 63 ms
- Google Public DNS: 81 ms
- CleanBrowsing: 197 ms
- Yandex DNS: 261 ms
- IIJ Public DNS: 263 ms
- DNS.SB: 296 ms
- Quad9: 319 ms
- DNS4EU: 354 ms
Melhor DNS: qual servidor DNS é o mais rápido num DNS benchmark?
Aquele com um local mais perto de você que mantém os nomes populares em cache: não existe um único servidor DNS mais rápido, nem um melhor DNS para todo mundo. Rode este DNS benchmark na sua própria conexão e ele classifica os resolvedores públicos para você.
Atenção à rota. A partir de algumas redes, o nome do host de navegador do DNS.SB responde de perto (39 ms), enquanto o endereço e o nome de DNS particular dele respondem de Frankfurt (296 ms): a maioria dos testes de velocidade o coroaria, mas o endereço que você de fato configuraria é lento. Este teste classifica o endereço que você configuraria e mostra os dois.
Velocidade não é tudo: o que um resolvedor bloqueia, o que ele registra e se ele repassa parte do seu endereço (ECS) também importam. A tabela abaixo mostra tudo isso.
- 1NextDNSapenas cronometrado50 ms
- 2Cisco OpenDNSapenas cronometrado55 ms
- 3CloudflareChennai58 ms
- 4AdGuard DNSapenas cronometrado63 ms
- 5Control DNavi Mumbai63 ms
- 6Google Public DNSChennai81 ms
- 7CleanBrowsingLondon197 ms
- 8Yandex DNSapenas cronometrado261 ms
- 9IIJ Public DNSJapão263 ms
- 10DNS.SBFrankfurt296 ms↳ doh.dns.sbÍndia · rota do navegador, não a que você configuraria39 ms
- 11Quad9apenas cronometrado319 ms
- 12DNS4EUFrankfurt354 ms
Qual nome do host de DNS particular é o mais rápido no Android?
Rode o teste no seu celular: o resolvedor mais rápido que tem um nome do host de DNS particular é o que você deve digitar. O DNS particular do Android (Android 9 ou mais recente) recebe um nome do host, digitado no campo Nome do host do provedor de DNS particular, e não um endereço IP, e usa DNS over TLS; desde 2022, o Android 11+ usa DNS over HTTP/3 com o Google e a Cloudflare.
Digite o nome do host exatamente: one.one.one.one para a Cloudflare, dns.google para o Google, dns.quad9.net para o Quad9. Um erro de digitação faz o Android mostrar "sem acesso à internet" em todas as redes.
Alguns nomes do host vão mais longe que o endereço: o dot.sb do DNS.SB foi para Frankfurt no teste registrado. Saiba mais em o que é DNS particular.
| Resolvedor | Nome do host do DNS particular |
|---|---|
| Cloudflare | one.one.one.one |
| Google Public DNS | dns.google |
| Quad9 | dns.quad9.net |
| Control D | p0.freedns.controld.com |
| AdGuard DNS | dns.adguard-dns.com |
| CleanBrowsing | security-filter-dns.cleanbrowsing.org |
| DNS.SB | dot.sborigem: Frankfurt, 296 ms |
| DNS4EU | unfiltered.joindns4.eu |
| IIJ Public DNS | public.dns.iij.jp |
| Yandex DNS | common.dot.dns.yandex.net |
| NextDNS | sem nome do host público |
| Cisco OpenDNS | sem nome do host público |
Como mudar o servidor DNS?
Configure no roteador para cobrir todos os dispositivos do seu Wi-Fi, ou em um só dispositivo para testar primeiro. Cada sistema guarda a configuração num lugar diferente; os valores são os mesmos em todos.
No Windows 11 e no Mac, você digita os endereços IPv4 (o Windows pode acrescentar DNS over HTTPS); no iPhone, a configuração é por rede Wi-Fi; no Android, o DNS particular recebe o nome do host. Depois do teste, o painel Mudar para mostra os passos e os valores exatos do seu resolvedor mais rápido.
Para desfazer, volte o DNS para automático. Nada mais muda no seu dispositivo.
Windows 11

Configurações › Rede e Internet › sua rede › Atribuição de servidor DNS › Editar
Mac

Ajustes do Sistema › Rede › Wi-Fi › Detalhes › DNS
iPhone
Ajustes › Wi-Fi › ⓘ › Configurar DNS › Manual
Roteador
Página de administração › Internet / WAN › DNS
Melhor DNS para jogos: um DNS mais rápido deixa a internet ou os jogos mais rápidos?
Só a primeira visita a cada site, em algumas dezenas de milissegundos. O DNS roda uma vez por nome; o seu dispositivo guarda a resposta em cache, e a página, o vídeo ou os dados do jogo nunca mais passam pelo DNS.
Nos jogos, incluindo BGMI, Free Fire e PUBG, o DNS é consultado quando você entra; cada movimento depois disso vai direto para o servidor do jogo. O seu ping no jogo depende da rota até esse servidor, não do seu DNS. Um resolvedor que manda você para um servidor distante pode atrapalhar, e é nisso que o ECS e um local próximo ajudam.
Onde o DNS importa: um resolvedor lento ou com falhas atrasa cada site novo que você abre, e um resolvedor com filtro pode bloquear o que você precisa.
A primeira visita a um site ≈ 1.078 ms
Uma sessão de jogo de 30 minutos
Quais servidores DNS um navegador consegue testar, e quais não?
Qualquer servidor de DNS over HTTPS pode ser cronometrado, mas uma página web só consegue ler as respostas dos servidores que permitem isso (um cabeçalho CORS). Dos doze aqui, sete permitem: Cloudflare, Google, Control D, CleanBrowsing, DNS.SB, DNS4EU e IIJ.
AdGuard DNS, NextDNS, Cisco OpenDNS e Yandex DNS não enviam cabeçalho CORS. O Quad9 o envia por HTTP/2, mas não por HTTP/3, então os navegadores falham assim que mudam para o HTTP/3, como medimos no Chromium, no Firefox e no WebKit. Esses são apenas cronometrados: o tempo é real, mas a página não consegue conferir a resposta nem ver de onde ela veio.
As linhas apenas cronometradas também entram na classificação, com essa marcação; o veredito sempre aponta um resolvedor cujas respostas foram lidas.
consultaServidor DoHresposta + Access-Control-Allow-Originresposta lida e conferidaconsultaServidor DoHresposta sem o cabeçalhosó o tempo é conhecidoVerificados: respostas lidas · 7
CloudflareGoogle Public DNSControl DCleanBrowsingDNS.SBDNS4EUIIJ Public DNS
Apenas cronometrados · 5
- Quad9descarta o cabeçalho CORS no HTTP/3
- NextDNSnão envia cabeçalho CORS
- AdGuard DNSnão envia cabeçalho CORS
- Cisco OpenDNSnão envia cabeçalho CORS
- Yandex DNSnão envia cabeçalho CORS
Quem opera o 8.8.8.8, o 1.1.1.1 e o 9.9.9.9?
O Google opera o 8.8.8.8 e o 8.8.4.4 (Google Public DNS), a Cloudflare opera o 1.1.1.1 e o 1.0.0.1, e a Quad9 Foundation, uma organização suíça sem fins lucrativos, opera o 9.9.9.9. Cada um é um resolvedor público gratuito: ele consulta nomes para qualquer pessoa que o configure.
Os melhores servidores DNS diferem no que bloqueiam, no que registram e em repassar ou não parte do seu endereço aos servidores do domínio (ECS, que ajuda as CDNs a escolher um servidor próximo, mas revela mais ou menos onde você está). A tabela resume o que cada operador diz nas próprias páginas.
| Serviço | Operado por | Endereços | DNS particular | Bloqueia | Logs | ECS | DNSSEC |
|---|---|---|---|---|---|---|---|
| Cloudflare |  Cloudflare, Inc. | 1.1.1.11.0.0.1 | one.one.one.one | sem filtragem | Apagados em até 25 horas; o seu endereço nunca é gravado em disco | não | sim |
| Google Public DNS | Google LLC | 8.8.8.88.8.4.4 | dns.google | sem filtragem | Seu endereço fica guardado por 24–48 horas; uma amostra sem ele, por mais tempo | sim: parte do seu endereço (/24) | sim |
| Quad9 |  Quad9 Foundation | 9.9.9.9149.112.112.112 | dns.quad9.net | bloqueia malware | Seu endereço não é registrado | não | sim |
| Control D |  ControlD Inc. | 76.76.2.076.76.10.0 | p0.freedns.controld.com | sem filtragem | Sem logs de consultas nos resolvedores gratuitos | não divulgado | não divulgado |
| NextDNS | NextDNS Inc. | não divulgado | — | seus próprios filtros | Nada, a menos que você ative os logs | ECS próprio, sem o seu endereço | sim |
| AdGuard DNS |  Adguard Software Ltd | 94.140.14.1494.140.15.15 | dns.adguard-dns.com | bloqueia anúncios e rastreadores | Nenhum dado pessoal; contagens anônimas de domínios | uma sub-rede substituta, não a sua | não divulgado |
| Cisco OpenDNS | Cisco | 208.67.222.222208.67.220.220 | — | bloqueia phishing | Não divulgado | não divulgado | não divulgado |
| CleanBrowsing | CleanBrowsing, Inc. | 185.228.168.9185.228.169.9 | security-filter-dns.cleanbrowsing.org | bloqueia phishing, malware e spam | Nenhum dado pessoal nos filtros gratuitos | não divulgado | não divulgado |
| DNS.SB |  xTom GmbH | 185.222.222.22245.11.45.11 | dot.sb | sem filtragem | Sem logs de consultas | não | sim |
| DNS4EU |  Whalebone s.r.o. (EU-backed) | 86.54.11.10086.54.11.200 | unfiltered.joindns4.eu | só bloqueios por ordem judicial | “As consultas são anonimizadas”; nenhum prazo de retenção divulgado | não divulgado | não divulgado |
| IIJ Public DNS |  Internet Initiative Japan Inc. | não divulgado | public.dns.iij.jp | só bloqueia sites de abuso infantil | Endereço de origem cortado para um /22; apagado em até 24 horas | não divulgado | não divulgado |
| Yandex DNS |  YANDEX LLC | 77.88.8.877.88.8.1 | common.dot.dns.yandex.net | sem filtragem | Pode registrar os sites que você visita e compartilhá-los com empresas da Yandex | não divulgado | não divulgado |
Teste de velocidade de DNS: perguntas frequentes
Qual é o DNS mais rápido?
O 1.1.1.1 é mais rápido que o 8.8.8.8?
Quem é o 9.9.9.9?
Para que servem o 8.8.8.8 e o 8.8.4.4?
Qual é um bom ping de DNS em ms?
Este teste de DNS consegue ver o meu DNS atual?
Por que meus resultados mudam a cada teste?
É seguro mudar o DNS, e o que esses serviços registram?
Qual é o melhor DNS particular para Android?
Qual é o melhor DNS para jogos (BGMI, Free Fire, PUBG)?
Qual a diferença entre este teste e o DNS Benchmark da GRC ou o namebench?
Por que o Quad9 (ou o AdGuard) aparece como "apenas cronometrado"?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de DNS e rede
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Teste de Ping
Meça seu ping, jitter e perda de pacotes, seu ping para 34 regiões de nuvem e faça ping em qualquer site ou IP a partir de 11 cidades
Qual é Meu ISP
Descubra seu ISP, ASN e detalhes da conexão
Teste de Vazamento de DNS
Veja quais servidores DNS realmente resolvem suas consultas e se sua VPN vaza consultas DNS para o seu provedor de internet
Login do Roteador
Abra a página de administração do roteador, corrija erros no endereço e veja logins padrão por marca
Teste de Perda de Pacotes
Perda de pacotes UDP real, jitter e bufferbloat até o data center da Cloudflare mais próximo, separada em upload e download