







Test de velocidad de DNS
Test DNS desde su propia conexión: este test de servidores DNS cronometra consultas reales desde su navegador a 12 resolutores públicos y a su DNS actual, muestra de dónde vino cada respuesta y cómo cambiar al más rápido.
Su DNS actual
visto por nuestro servidor de nombres de prueba
—caché del navegador—sin filtro
1.1.1.1 · one.one.one.one
sin filtro
8.8.8.8 · dns.google
bloquea malware
9.9.9.9 · dns.quad9.net
Gratis, sin filtro
76.76.2.0 · p0.freedns.controld.com
sus propios filtros
dns.nextdns.io/dns-query
bloquea anuncios y rastreadores
94.140.14.14 · dns.adguard-dns.com
bloquea phishing
208.67.222.222
Filtro de seguridad
185.228.168.9 · security-filter-dns.cleanbrowsing.org
sin filtro
185.222.222.222 · dot.sb
Sin filtro
86.54.11.100 · unfiltered.joindns4.eu
solo bloquea sitios de abuso infantil
public.dns.iij.jp
Básico
77.88.8.8 · common.dot.dns.yandex.net


¿Cómo funciona este test DNS?
Cronometra tres cosas de cada resolutor, desde su propio navegador: la primera conexión, las consultas de nombres populares que el resolutor ya tiene en caché y las consultas de nombres completamente nuevos que no puede tener en caché. Cada consulta es una consulta DNS real por HTTPS, así que el tiempo incluye su conexión, el trayecto hasta la ubicación más cercana del resolutor y su propio trabajo: un test de latencia DNS desde exactamente donde usted está.
Se ejecutan cuatro consultas a la vez, en un orden aleatorio nuevo en cada ronda, para que un momento de carga en su línea afecte a todos los resolutores por igual. La mediana los clasifica; una respuesta lenta no puede hundir a un resolutor, y una consulta sin respuesta en 3 segundos cuenta como fallo, nunca como un tiempo inventado.
También se mide su DNS actual: su navegador consulta nombres que solo responde nuestro servidor de nombres de prueba, y nuestro servidor ve qué resolutor le preguntó.
- Primera conexión, una sola vez: la consulta de la dirección del propio resolutor, TCP y TLS. Después, su dispositivo mantiene la conexión abierta, así que no se vuelve a contar.
- Consulta en caché: un sitio popular que el resolutor ya tiene guardado. Esta es la cifra que lo clasifica.
- Nombre nuevo: un nombre que nadie ha pedido, así que el resolutor primero debe preguntar al propio servidor del dominio, como pasa con un sitio que usted nunca ha visitado.
1Primera conexión, una vez
133 ms
DNS + TCP + TLS
2Consulta en caché ×8
58 ms
mediana · nombres populares
3Nombre nuevo ×4
60 ms
mediana · nombres aleatorios
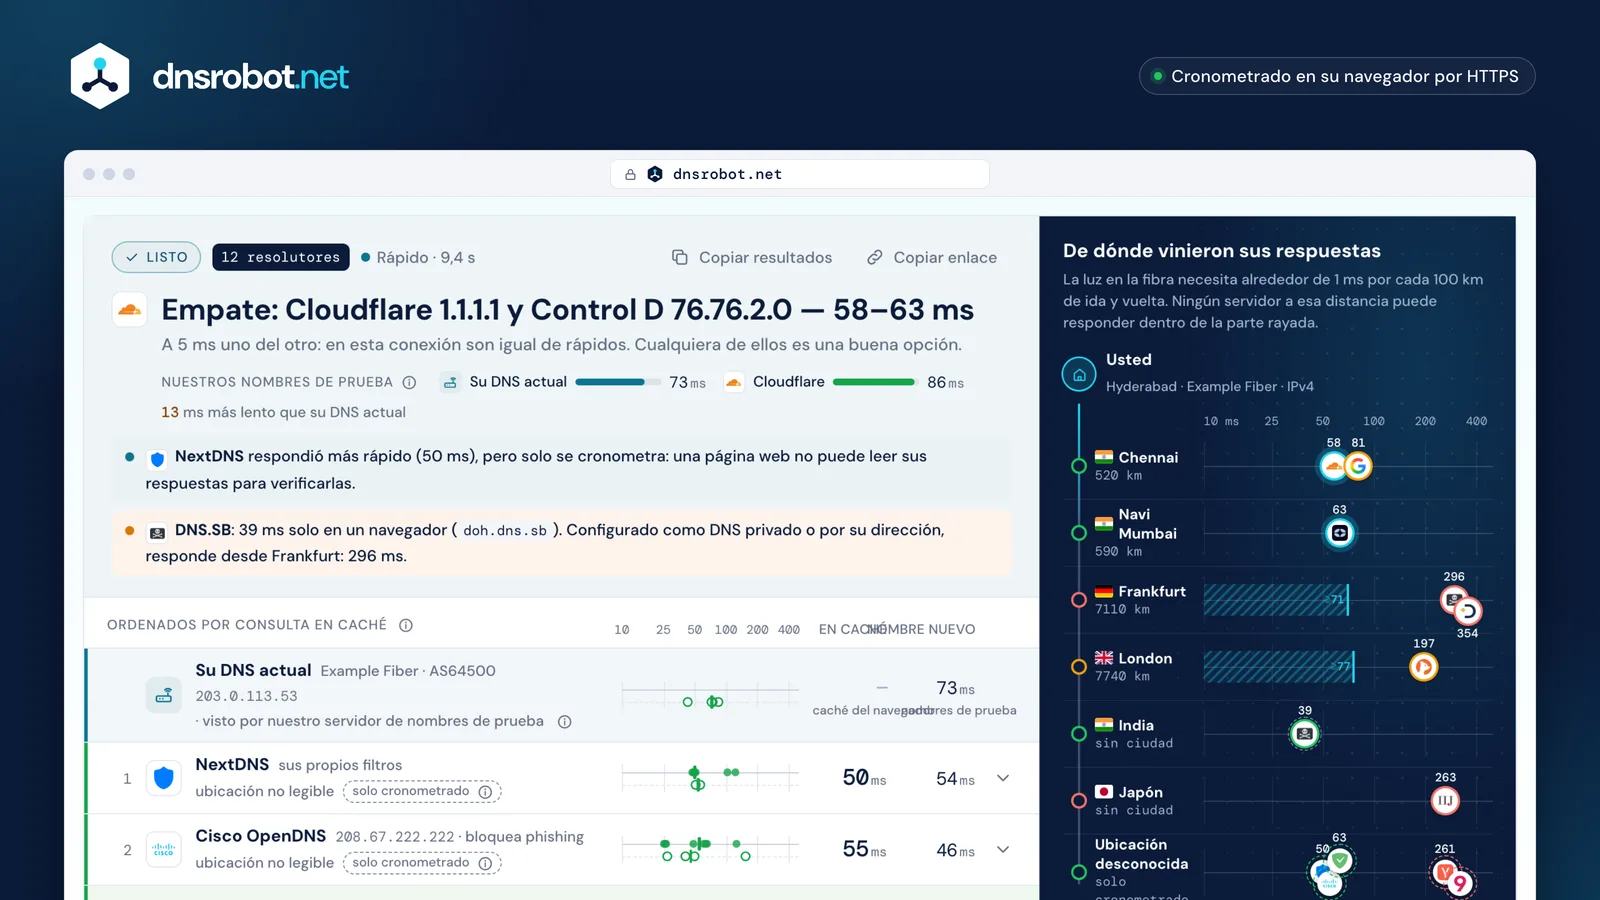
 El veredictoEl resolutor más rápido cuyas respuestas se leyeron y verificaron, o un empate cuando dos quedan a 5 ms o menos entre sí.Su DNS actualEl resolutor que su dispositivo usa realmente, cronometrado con el mismo tipo de nombres completamente nuevos que el ganador.Cada consultaLas consultas en caché como puntos, los nombres nuevos como anillos y las medianas como marcas, en una misma escala logarítmica.De dónde vinieron las respuestasCada ubicación que respondió, de la más cercana a la más lejana, frente al tiempo mínimo en que podría responder cualquier servidor a esa distancia.
¿Por qué el DNS más rápido es distinto para cada persona?
Porque cada resolutor responde desde aquella de sus ubicaciones a la que llega su red, y la distancia fija un mínimo. La luz en la fibra necesita alrededor de 1 ms por cada 100 km de ida y vuelta (ITU-T G.114), antes de cualquier enrutamiento o procesamiento.
En la medición grabada, los resolutores que respondieron desde India tardaron 58–81 ms, mientras que las ubicaciones en Europa y Japón tardaron 197–354 ms. El mismo resolutor puede ser el más rápido en una ciudad y el más lento en otra, e incluso puede cambiar entre su Wi-Fi y sus datos móviles.
Por eso este test muestra de dónde vino cada respuesta, leído del nombre que el propio servidor se da (NSID, RFC 5001), y no solo cuánto tardó.
En caché o nuevo: ¿por qué una consulta DNS tarda más la primera vez?
Un resolutor responde de memoria un nombre que tiene en caché; por un nombre nuevo, primero debe preguntar a los propios servidores de nombres del dominio. Google midió que los fallos de caché son la principal causa de latencia DNS (Google Public DNS), así que este test cronometra ambos, igual que el DNS Benchmark de GRC separa las consultas en caché y sin caché.
Las dos cifras pueden clasificar a los resolutores de forma distinta. En la medición grabada, AdGuard DNS respondió los nombres en caché en 63 ms, pero tardó 267 ms con los nuevos, mientras que Cloudflare tardó 58 y 60 ms.
Aquí, los nombres nuevos son etiquetas aleatorias bajo ocho zonas grandes de distintos proveedores de DNS (ninguna alojada en Cloudflare ni en Google, para que ninguno juegue de local). No existen, así que nadie puede tenerlos en caché.
- NextDNSsolo cronometrado
- Cisco OpenDNSsolo cronometrado
- Cloudflare
- AdGuard DNSsolo cronometrado
- Control D
- Google Public DNS
- CleanBrowsing
- Yandex DNSsolo cronometrado
- IIJ Public DNS
- DNS.SB
- Quad9solo cronometrado
- DNS4EU
¿1.1.1.1 es más rápido que 8.8.8.8?
Depende de qué ubicación le responda. Ambos usan anycast: el 1.1.1.1 de Cloudflare y el 8.8.8.8 de Google responden cada uno desde el más cercano de sus propios centros de datos, y su red decide cuál es.
En la medición grabada, Cloudflare fue 23 ms más rápido con nombres en caché y 42 ms más rápido con nombres nuevos, y ambos respondieron desde India. Google además eligió una ubicación distinta entre conexiones, por eso sus consultas están más dispersas.
Ejecute el test en su propio Wi-Fi y con datos móviles: el resultado puede invertirse.
 ChennaiChennai
¿Qué es un buen tiempo de respuesta DNS?
Menos de unos 75 ms es rápido, hasta 200 ms es aceptable, y más lento suele significar que la respuesta viene de otro continente. Son los rangos propios de DNS Robot, basados en la distancia, no un estándar de la industria.
El mínimo lo pone la física: alrededor de 1 ms por cada 100 km de ida y vuelta. Un resolutor con una ubicación en su ciudad puede responder nombres en caché en 10–30 ms; uno en el país vecino necesita 30–80 ms; al otro lado de un océano, 150 ms o más.
Un «test de ping DNS» que hace ping a 1.1.1.1 mide la ruta, no el DNS: un resolutor puede responder rápido a un ping y aun así tardar en resolver un nombre. Este test cronometra consultas reales.
Rangos de DNS Robot, basados en la distancia
- NextDNS: 50 ms
- Cisco OpenDNS: 55 ms
- Cloudflare: 58 ms
- AdGuard DNS: 63 ms
- Control D: 63 ms
- Google Public DNS: 81 ms
- CleanBrowsing: 197 ms
- Yandex DNS: 261 ms
- IIJ Public DNS: 263 ms
- DNS.SB: 296 ms
- Quad9: 319 ms
- DNS4EU: 354 ms
¿Cuál es el DNS más rápido y cuáles son los mejores DNS?
El que tiene una ubicación más cerca de usted y mantiene en caché los nombres populares: no existe un único DNS más rápido ni un mejor DNS para todos. Ejecute este benchmark de DNS en su propia conexión y clasificará los resolutores públicos para usted.
Atención a la ruta. Desde algunas redes, el nombre de host para navegador de DNS.SB responde desde cerca (39 ms), mientras que su dirección y su nombre de DNS privado responden desde Fráncfort (296 ms): la mayoría de los tests de velocidad lo coronarían, pero la dirección que usted configuraría de verdad es lenta. Este test clasifica la dirección que usted configuraría y muestra ambas.
La velocidad no lo es todo: también importa qué bloquea un resolutor, qué registra y si envía parte de su dirección (ECS). La tabla de abajo lo resume.
- 1NextDNSsolo cronometrado50 ms
- 2Cisco OpenDNSsolo cronometrado55 ms
- 3CloudflareChennai58 ms
- 4AdGuard DNSsolo cronometrado63 ms
- 5Control DNavi Mumbai63 ms
- 6Google Public DNSChennai81 ms
- 7CleanBrowsingLondon197 ms
- 8Yandex DNSsolo cronometrado261 ms
- 9IIJ Public DNSJapón263 ms
- 10DNS.SBFrankfurt296 ms↳ doh.dns.sbIndia · ruta del navegador, no la que usted configuraría39 ms
- 11Quad9solo cronometrado319 ms
- 12DNS4EUFrankfurt354 ms
¿Qué nombre de host de DNS privado es el más rápido en Android?
Ejecute el test en su teléfono: el resolutor más rápido con nombre de host de DNS privado es el que debe escribir. El DNS privado de Android (Android 9 y posteriores) usa un nombre de host, escrito en el campo Nombre de host del proveedor de DNS privado, no una dirección IP, y funciona con DNS over TLS; desde 2022, Android 11+ usa DNS over HTTP/3 para Google y Cloudflare.
Escriba el nombre de host exactamente: one.one.one.one para Cloudflare, dns.google para Google, dns.quad9.net para Quad9. Con un error de escritura, Android indica que no hay acceso a internet en todas las redes.
Algunos nombres de host llevan más lejos que la dirección: dot.sb de DNS.SB fue a Fráncfort en la medición grabada. Más información en qué es el DNS privado.
| Resolutor | Nombre de host de DNS privado |
|---|---|
| Cloudflare | one.one.one.one |
| Google Public DNS | dns.google |
| Quad9 | dns.quad9.net |
| Control D | p0.freedns.controld.com |
| AdGuard DNS | dns.adguard-dns.com |
| CleanBrowsing | security-filter-dns.cleanbrowsing.org |
| DNS.SB | dot.sbresponde desde Frankfurt: 296 ms |
| DNS4EU | unfiltered.joindns4.eu |
| IIJ Public DNS | public.dns.iij.jp |
| Yandex DNS | common.dot.dns.yandex.net |
| NextDNS | sin nombre de host público |
| Cisco OpenDNS | sin nombre de host público |
¿Cómo cambio mi servidor DNS?
Configúrelo en su router para cubrir todos los dispositivos de su Wi-Fi, o en un solo dispositivo para probarlo primero. Cada sistema guarda el ajuste en un lugar distinto; los valores son los mismos en todos.
En Windows 11 y en una Mac se escriben las direcciones IPv4 (Windows puede agregar DNS over HTTPS); en un iPhone el ajuste es por red Wi-Fi; en Android, el DNS privado usa el nombre de host. Después de ejecutar el test, el panel Cambiar a muestra los pasos y valores exactos de su resolutor más rápido.
Para deshacerlo, vuelva a poner el DNS en automático. Nada más cambia en su dispositivo.
Windows 11

Configuración › Red e Internet › su red › Asignación de servidor DNS › Editar
Mac

Configuración del Sistema › Red › Wi-Fi › Detalles › DNS
iPhone
Configuración › Wi-Fi › ⓘ › Configurar DNS › Manual
Router
Página de administración › Internet / WAN › DNS
Mejor DNS para juegos: ¿un DNS más rápido acelera internet o los juegos?
Solo la primera visita a cada sitio, y por unas decenas de milisegundos. El DNS se ejecuta una vez por nombre; su dispositivo guarda la respuesta en caché, y la página, el video o los datos del juego no vuelven a pasar por el DNS.
En los juegos, incluidos BGMI, Free Fire y PUBG, el DNS se consulta al entrar a la partida; cada movimiento después va directo al servidor del juego. Su ping en el juego depende de la ruta hasta ese servidor, no de su DNS. Un resolutor que lo envíe a un servidor lejano sí puede perjudicar, y para eso ayudan el ECS y una ubicación cercana.
Donde el DNS sí importa: un resolutor lento o que falla retrasa cada sitio nuevo que abre, y un resolutor con filtro puede bloquear lo que usted necesita.
Una primera visita a un sitio ≈ 1078 ms
Una sesión de juego de 30 minutos
¿Qué servidores DNS puede probar un navegador y cuáles no?
Cualquier servidor DNS over HTTPS se puede cronometrar, pero una página web solo puede leer las respuestas de los servidores que lo permiten (un encabezado CORS). De los doce de aquí, siete lo permiten: Cloudflare, Google, Control D, CleanBrowsing, DNS.SB, DNS4EU e IIJ.
AdGuard DNS, NextDNS, Cisco OpenDNS y Yandex DNS no envían encabezado CORS. Quad9 lo envía por HTTP/2, pero no por HTTP/3, así que los navegadores fallan en cuanto cambian de protocolo, según lo medido en Chromium, Firefox y WebKit. Estos son solo cronometrados: el tiempo es real, pero la página no puede verificar la respuesta ni ver de dónde vino.
Las filas solo cronometradas se clasifican igual, con su marca; el veredicto siempre nombra a un resolutor cuyas respuestas se leyeron.
consultaServidor DoHrespuesta + Access-Control-Allow-Originrespuesta leída y verificadaconsultaServidor DoHrespuesta sin el encabezadosolo se conoce el tiempoVerificados: respuestas leídas · 7
CloudflareGoogle Public DNSControl DCleanBrowsingDNS.SBDNS4EUIIJ Public DNS
Solo cronometrados · 5
- Quad9quita el encabezado CORS por HTTP/3
- NextDNSno envía encabezado CORS
- AdGuard DNSno envía encabezado CORS
- Cisco OpenDNSno envía encabezado CORS
- Yandex DNSno envía encabezado CORS
¿Quién opera 8.8.8.8, 1.1.1.1 y 9.9.9.9?
Google opera 8.8.8.8 y 8.8.4.4 (Google Public DNS), Cloudflare opera 1.1.1.1 y 1.0.0.1, y la Quad9 Foundation, una organización suiza sin fines de lucro, opera 9.9.9.9. Cada uno es un resolutor público gratuito: resuelve nombres para cualquiera que lo configure.
Los mejores servidores DNS se diferencian en lo que bloquean, lo que registran y si envían parte de su dirección a los servidores del dominio (ECS, que ayuda a las CDN a elegir un servidor cercano, pero les dice más o menos dónde está usted). La tabla resume lo que cada operador dice en sus propias páginas.
| Servicio | Operado por | Direcciones | DNS privado | Bloquea | Registros | ECS | DNSSEC |
|---|---|---|---|---|---|---|---|
| Cloudflare |  Cloudflare, Inc. | 1.1.1.11.0.0.1 | one.one.one.one | sin filtro | Se borran en 25 horas; su dirección nunca se escribe en disco | no | sí |
| Google Public DNS | Google LLC | 8.8.8.88.8.4.4 | dns.google | sin filtro | Su dirección se guarda 24–48 horas; una muestra sin ella, más tiempo | sí: parte de su dirección (/24) | sí |
| Quad9 |  Quad9 Foundation | 9.9.9.9149.112.112.112 | dns.quad9.net | bloquea malware | No registra su dirección | no | sí |
| Control D |  ControlD Inc. | 76.76.2.076.76.10.0 | p0.freedns.controld.com | sin filtro | Sin registros de consultas en los resolutores gratuitos | no publicado | no publicado |
| NextDNS | NextDNS Inc. | no publicado | — | sus propios filtros | Nada, salvo que active los registros | su propio ECS, sin su dirección | sí |
| AdGuard DNS |  Adguard Software Ltd | 94.140.14.1494.140.15.15 | dns.adguard-dns.com | bloquea anuncios y rastreadores | Sin datos personales; recuentos anónimos por dominio | una subred sustituta, no la suya | no publicado |
| Cisco OpenDNS | Cisco | 208.67.222.222208.67.220.220 | — | bloquea phishing | No publicado | no publicado | no publicado |
| CleanBrowsing | CleanBrowsing, Inc. | 185.228.168.9185.228.169.9 | security-filter-dns.cleanbrowsing.org | bloquea phishing, malware y spam | Sin datos personales en los filtros gratuitos | no publicado | no publicado |
| DNS.SB |  xTom GmbH | 185.222.222.22245.11.45.11 | dot.sb | sin filtro | Sin registros de consultas | no | sí |
| DNS4EU |  Whalebone s.r.o. (EU-backed) | 86.54.11.10086.54.11.200 | unfiltered.joindns4.eu | solo bloqueos por orden judicial | «Las consultas se anonimizan»; no publica plazo de conservación | no publicado | no publicado |
| IIJ Public DNS |  Internet Initiative Japan Inc. | no publicado | public.dns.iij.jp | solo bloquea sitios de abuso infantil | Dirección de origen recortada a un /22; se borra en 24 horas | no publicado | no publicado |
| Yandex DNS |  YANDEX LLC | 77.88.8.877.88.8.1 | common.dot.dns.yandex.net | sin filtro | Puede registrar los sitios que visita y compartirlos con empresas de Yandex | no publicado | no publicado |
Test de velocidad de DNS: preguntas frecuentes
¿Cuál es el servidor DNS más rápido?
¿1.1.1.1 es más rápido que 8.8.8.8?
¿Quién está detrás de 9.9.9.9?
¿Para qué sirven 8.8.8.8 y 8.8.4.4?
¿Qué es un buen ping DNS en ms?
¿Este test DNS puede ver mi DNS actual?
¿Por qué mis resultados cambian cada vez?
¿Es seguro cambiar mi DNS y qué registran estos servicios?
¿Cuál es el mejor DNS privado para Android?
¿Cuál es el mejor DNS para juegos (BGMI, Free Fire, PUBG)?
¿En qué se diferencia de GRC DNS Benchmark o de namebench?
¿Por qué Quad9 (o AdGuard) aparece como «solo cronometrado»?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas de DNS y red
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Test de Ping
Mida su ping, jitter y pérdida de paquetes, su ping a 34 regiones de la nube y haga ping a cualquier sitio o IP desde 11 ciudades
Cuál Es Mi ISP
Descubre tu ISP, ASN y detalles de conexión
Test de Fugas DNS
Vea qué servidores DNS resuelven realmente sus consultas y si su VPN filtra peticiones DNS a su proveedor de internet
Entrar al Router
Abre la página de configuración de tu router, corrige errores en la dirección y encuentra las contraseñas por defecto por marca
Test de Pérdida de Paquetes
Pérdida de paquetes UDP real, jitter y bufferbloat hasta el centro de datos de Cloudflare más cercano, separada en subida y bajada