











Verificador de encabezados HTTP
Revise los encabezados HTTP de cualquier URL exactamente como los envía el servidor, en orden y con cada duplicado, con una nota de seguridad calculada con las pruebas del Mozilla HTTP Observatory y la solución para nginx, Apache, IIS, Cloudflare, Vercel, Netlify o Express. También caché, cookies y datos del servidor.
Seguimos las redirecciones hasta la página final y calificamos esa página. Los encabezados de cada salto están en Redirects.
¿Qué son los encabezados HTTP?
Los encabezados HTTP son las líneas que un servidor envía antes de la propia página: una línea de estado, luego un campo name: value por línea, luego una línea vacía y el cuerpo (RFC 9110). Los nombres no distinguen mayúsculas; los valores son los del servidor.
Los encabezados de respuesta indican al navegador qué es el contenido, cuánto tiempo puede guardar una copia, qué cookies almacenar y qué reglas de seguridad aplicar. Este verificador los muestra exactamente como se enviaron, en orden y con cada duplicado, y tiñe cada línea según su función.
¿Cómo reviso los encabezados HTTP de un sitio web?
Escriba la URL arriba y seleccione Comprobar encabezados: el verificador la solicita desde nuestro servidor, sigue las redirecciones hasta la página final y muestra la cabecera de respuesta de esa página línea por línea, con la nota de seguridad al lado. Elija HEAD en el cuadro de método para pedir solo la cabecera.
Seleccione cualquier línea para ver qué hace y qué significa su valor. Las vistas de abajo ordenan los hallazgos: Seguridad con la solución por servidor, Caché, Cookies, Servidor y protocolo y Redirecciones.
Verificador de encabezados: la respuesta exactamente como se envió
Mayúsculas y orden originales, duplicados conservados, leídos por HTTP/1.1; los valores largos se pliegan y los valores de las cookies nunca se muestran. Un sitio detrás de Cloudflare se lee a través de la red de Cloudflare, y el resultado lo indica.
Revisar headers de seguridad con las pruebas de Mozilla Observatory
Las mismas 12 pruebas y puntos que el código del Observatory, las dos rondas calculadas en la columna de puntuación y un enlace al análisis del host por el propio Mozilla.
Verificador del encabezado Server: software, CDN y protocolo
Server y X-Powered-By con cada versión que revelan, la CDN y su estado de caché, la versión de TLS, HTTP/2 y HTTP/3.
Verificador de HSTS y preparación para preload
max-age, includeSubDomains y preload leídos según las reglas de hstspreload.org, como información: el preload es opcional.
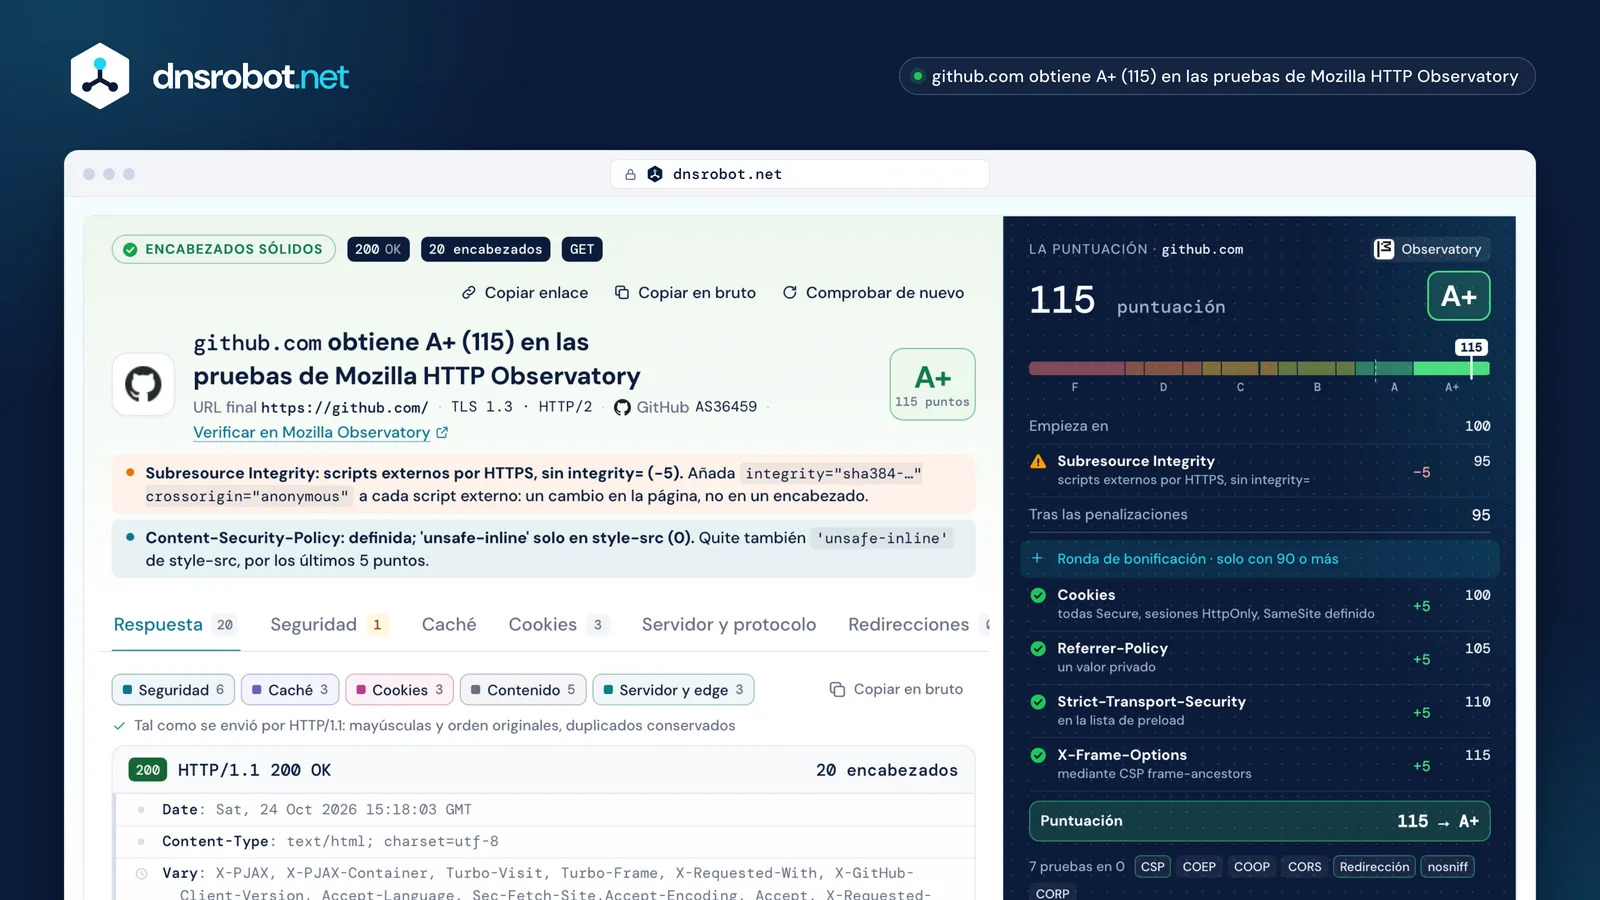
 La nota y el veredictoLa nota y los puntos del Observatory para la página final, con las correcciones que más valen primero.Una línea de encabezado, tal como se envióCada línea con las mayúsculas y el orden del servidor; la marca al margen es el resultado de la prueba de ese encabezado.La ronda de bonificaciónLas bonificaciones cuentan solo si la puntuación sigue en 90 o más tras todas las penalizaciones: las dos rondas del Observatory.Las vistasSeguridad con la solución por servidor, luego caché, cookies, servidor y protocolo, y las redirecciones.
¿Qué encabezados de seguridad debe enviar todo sitio?
Empiece por cuatro: Content-Security-Policy, Strict-Transport-Security, protección contra el enmarcado (X-Frame-Options o CSP frame-ancestors) y X-Content-Type-Options: nosniff. Su ausencia es lo que más puntos cuesta en la nota del Mozilla HTTP Observatory.
Referrer-Policy y las políticas de origen cruzado (COOP, COEP y CORP) dan puntos de bonificación una vez resueltos los fundamentos. Permissions-Policy conviene definirla, pero solo la leen los navegadores Chromium y el Observatory no la puntúa.
| Encabezado | Detiene | Si falta | Bien definido | Funciona en |
|---|---|---|---|---|
| Content-Security-Policy | scripts inyectados | −25 | +5 / +10 | |
| Strict-Transport-Security | una degradación a http:// | −20 | +5 preloaded | |
| X-Frame-Options · frame-ancestors | clickjacking en un marco oculto | −20 | +5 | |
| X-Content-Type-Options | archivos ejecutados con el tipo equivocado | −5 | 0 | |
| Referrer-Policy | URL completas filtradas a otros sitios | 0 | +5 | |
| Cross-Origin-Opener-Policy | otras ventanas que acceden al sitio | 0 | +10 | |
| Cross-Origin-Embedder-Policy | cargar lo que no dio su consentimiento | 0 | +10 | |
| Cross-Origin-Resource-Policy | otros sitios que incrustan sus archivos | 0 | +10 | |
| Permissions-Policy | incrustaciones que usan cámara, micrófono, ubicación | — | sin puntuar | solo |

¿Cómo se calcula la nota de seguridad?
Seguimos el método del Mozilla HTTP Observatory prueba por prueba: se empieza en 100, se resta cada penalización y, solo si el resultado sigue en 90 o más, se suman las bonificaciones. La puntuación se convierte entonces en una nota de F a A+ (documentación de puntuación del Observatory).
Esa segunda ronda sorprende: un sitio con un solo error costoso no conserva ninguna de sus bonificaciones. Con COOP y COEP añadidos en 2026, el código del Observatory permite hasta 165 puntos, mientras que su documentación aún decía 145 el 24 de octubre de 2026; seguimos el código. Cada resultado enlaza al análisis del host por el propio Mozilla, para que pueda comparar.
github.comA+

- Inicio100
- Sin SRI en los scripts externos−595
- 90 o más: la ronda de bonificación cuenta
- Cookies: Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS preloaded+5
- Enmarcado bloqueado con la CSP+5
- Puntuación115
www.mozilla.orgB+


- Inicio100
- La CSP permite 'unsafe-inline'−2080
- menos de 90: se omite la ronda de bonificación
- COOP same-origin+10
- Referrer-Policy+5
- Enmarcado bloqueado con la CSP+5
- Puntuación80
¿Qué es HSTS y debe precargarlo?
Strict-Transport-Security indica a los navegadores que usen solo https:// para un host durante max-age segundos, y includeSubDomains lo extiende a cada subdominio (RFC 6797). Los navegadores lo ignoran por http:// simple, y solo cuenta el primer encabezado de este tipo. El Observatory resta 20 puntos si falta y 10 si max-age es menor de seis meses.
El preload es opcional: hstspreload.org dice ahora que HSTS se recomienda pero el preload no, porque Chrome y Safari ya pasan las navegaciones a HTTPS y salir de la lista lleva meses. Si aun así quiere enviarlo, necesita un max-age de al menos un año, includeSubDomains, preload y HTTPS en cada subdominio; suba primero el max-age por etapas.
github.comen la lista de preload
- Certificado válido
- primero http:// a https:// en el mismo hosthttp://github.com → https://github.com/
- www también por HTTPS
- max-age de 31536000 o másmax-age=31536000
- includeSubDomains
- preload
- HSTS también en su redirección https://
mozilla.orgno está en la lista
- Certificado válido
- primero http:// a https:// en el mismo host302 → https://mozilla.org:443/
- www también por HTTPS
- max-age de 31536000 o másmax-age=60
- includeSubDomains
- preload · no se envía
- HSTS también en su redirección https://
Subir max-age, como sugiere hstspreload.org
- 3005 min · para probar
- 6048007 días
- 259200030 días
- 31536000365 días · el mínimo del preload
Ninguno de los dos resultados es un fallo: hstspreload.org dice que el preload no se recomienda para la mayoría de los sitios, y HSTS sin él protege a cada visitante después de su primera visita.
¿Qué hace una Content-Security-Policy?
Una Content-Security-Policy enumera desde dónde puede una página cargar scripts, estilos, imágenes y marcos, de modo que un script que un atacante inyecta desde cualquier otro lugar no se ejecuta. Su directiva frame-ancestors indica además quién puede enmarcar la página y anula X-Frame-Options (CSP Level 3).
'unsafe-inline' en script-src anula la mayor parte de esa protección, por lo que el Observatory resta 20 puntos; use nonces o hashes en su lugar (con uno en la lista, los navegadores ignoran 'unsafe-inline'). Un encabezado Content-Security-Policy-Report-Only no bloquea nada, solo informa, lo que lo convierte en la forma segura de probar primero una política nueva.
github.com
default-srctodo lo que no figura abajo'none'base-uriel <base href> de la página'self'script-srcdesde dónde se pueden cargar scriptsgithub.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-srchojas de estilo'unsafe-inline' github.githubassets.comimg-srcimágenes'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestorsquién puede enmarcar esta página'none'form-actionadónde pueden enviar los formularios'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src en www.mozilla.org'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none' y permite cada fuente por su nombre. Con un nonce o un hash en la lista, los navegadores ignoran 'unsafe-inline'; el Observatory tampoco lo cuenta entonces.Cache-Control explicado: ¿cuánto tiempo se puede reutilizar una copia?
Tantos segundos como indique su max-age: Cache-Control dice a los navegadores y a las CDN cuánto tiempo pueden reutilizar una respuesta sin volver a preguntar al servidor, y s-maxage fija una duración aparte para las cachés compartidas, como las CDN (RFC 9111).
no-cache no significa «no guardar en caché»: significa guardarla, pero consultar al servidor antes de cada reutilización; no-store la mantiene fuera de toda caché. El encabezado Age indica qué antigüedad tiene ya la copia de una CDN, y sin ningún Cache-Control un navegador puede estimar una duración de alrededor del 10 % del tiempo transcurrido desde Last-Modified.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


Cachés compartidas (CDN)s-maxage=86400 · 24 hquedan 21 h y 39 min
Navegadoresmax-age=3600 · 1 hcaducada
| no-store | nunca escribirla en ninguna caché |
|---|---|
| no-cache | guardarla, pero consultar al servidor antes de cada reutilización |
| max-age=N | fresca durante N segundos (Expires se ignora entonces) |
| s-maxage=N | lo mismo, solo para cachés compartidas |
| private | solo navegadores, nunca una CDN |
| immutable | no revalidar al recargar (Chrome lo ignora) |
Atributos de cookie explicados: Secure, HttpOnly y SameSite
Secure envía una cookie solo por HTTPS, HttpOnly la oculta a los scripts, y SameSite decide si las solicitudes de otros sitios la llevan: Strict nunca, Lax solo en enlaces de nivel superior, None siempre, y entonces debe ser Secure.
Las cookies de sesión y de inicio de sesión necesitan los tres. Solo Chrome y Edge tratan una cookie sin SameSite como Lax; Firefox y Safari aún la envían en solicitudes entre sitios, así que defínala usted mismo. El verificador lista el nombre, la longitud y los atributos de cada cookie: los valores nunca se muestran ni se guardan.
| Cookie | Secure | HttpOnly | SameSite | Partitioned | Duración |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180 días | |||
| GPS | — | — | 30 minutos | ||
| YSC | None | hasta que se cierra el navegador | |||
| __Secure-YEC | Lax | — | la elimina | ||
| VISITOR_INFO1_LIVE | None | 180 días | |||
| VISITOR_PRIVACY_METADATA | None | 180 días | |||
| __Secure-ROLLOUT_TOKEN | None | 180 días |
__Secure-YEC se borra, no se conserva.¿Qué encabezados HTTP están obsoletos?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy y P3P ya no hacen nada útil en los navegadores actuales. X-XSS-Protection debe ser 0 o no estar, porque el antiguo filtro podía abrir brechas por sí mismo (OWASP).
Los números de versión en Server y cualquier encabezado X-Powered-By no están obsoletos, pero la RFC 9110 y OWASP los desaconsejan: indican a los atacantes qué fallos conocidos probar (RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=blockenviar 0, o nada
Chrome 78 y Safari 15.4 quitaron sus filtros XSS; Firefox nunca tuvo uno. github.com y www.google.com envían 0.
Expect-CTeliminarlo
Obsoleto desde Chrome 107: la Certificate Transparency se exige de todos modos.
ChromePublic-Key-Pinseliminarlo
Eliminado en Chrome 72; ningún navegador actual lo admite.
ChromeFeature-Policyusar Permissions-Policy
Renombrado: el encabezado antiguo está obsoleto.
ChromeP3Peliminarlo
Un estándar de privacidad muerto que ningún navegador actual lee; www.youtube.com aún envía uno.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12quitar la versión
Un ejemplo inventado: la RFC 9110 y OWASP dicen que este detalle solo ayuda a los atacantes.
Apache
¿Cómo veo los encabezados HTTP en Chrome o con curl?
En Chrome, abra DevTools (F12), elija Red, recargue, haga clic en la primera fila y abra Encabezados. Con curl, curl -sI https://example.com imprime la cabecera de respuesta; añada --http1.1 para ver la escritura propia del servidor.
Por HTTP/2 y HTTP/3 todos los nombres de encabezado van en minúsculas por regla (RFC 9113 §8.2.1), así que DevTools muestra strict-transport-security donde el servidor pudo haber escrito Strict-Transport-Security. Este verificador lee por HTTP/1.1 y conserva la cabecera exactamente como se envió.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › Red › la fila del documento › Encabezados. Marque Sin procesar para ver las líneas tal como se recibieron. Por HTTP/2 cada nombre llega en minúsculas; --http1.1 muestra la escritura propia del servidor.
Verificador de encabezados HTTP: preguntas frecuentes
¿Qué es una buena nota de encabezados de seguridad?
¿Por qué mi nota es distinta de la de securityheaders.com?
¿Pueden los encabezados de seguridad romper mi sitio?
¿Puedo revisar los encabezados HTTP con una solicitud HEAD?
¿Sigue haciendo falta X-XSS-Protection?
¿Qué hace X-Content-Type-Options: nosniff?
¿Por qué los nombres de encabezado salen en minúsculas en Chrome DevTools?
¿Cómo añado encabezados de seguridad en nginx o Cloudflare?
¿Qué es el encabezado Server y debo ocultarlo?
¿Guarda el verificador los encabezados o las cookies?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas web relacionadas
Verificador de Redirecciones
Verifica redirecciones de URL, cadenas de redirección y códigos de estado HTTP para SEO
Verificador de Certificado SSL
Verifica la validez y detalles de seguridad del certificado SSL
Comprobador de Páginas Caídas
¿La página está caída para todos o solo para usted? Compruebe cualquier web desde 11 lugares y desde su conexión, con una captura en vivo
Detector de CMS
Qué CMS, tema, plugins y tecnologías usa una web, con la prueba de cada uno
Analizador de Enlaces
Analiza todos los enlaces de una página con detección dofollow/nofollow y verificación de estado HTTP
Comprobador de Hosting
Descubra quién aloja cualquier web: hosting, CDN, CMS, proveedor de correo, registrador y emisor SSL
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Buscador de Subdominios
Descubre todos los subdominios de cualquier dominio