










Analizador de cabeceras de correo electrónico
Use este analizador de cabeceras de correo para analizar el encabezado de un correo electrónico: pegue las cabeceras y vea la ruta que siguió el mensaje, cuánto tardó cada salto y qué dijeron las comprobaciones SPF, DKIM y DMARC de su proveedor.
¿Qué es la cabecera de un correo electrónico?
La cabecera de un correo electrónico es el bloque de líneas que hay sobre el texto del mensaje: quién lo envió y a quién, cuándo, y un registro de cada servidor que lo manejó. Las aplicaciones de correo ocultan casi todo; “Mostrar versión original” o “Ver código fuente” lo muestra todo.
Cada línea es un nombre, dos puntos y un valor; un valor largo continúa en líneas que empiezan con un espacio (RFC 5322). Las cabeceras terminan en la primera línea en blanco. Todo lo que sigue es el cuerpo, que esta herramienta nunca lee.
Las escriben tres tipos de autores: la app del remitente (From, To, Subject, Date), cada servidor del camino (una línea Received por cada uno) y su proveedor (Authentication-Results, veredictos de spam). Solo estas últimas las comprueba alguien en quien usted confía.
Añadido por su proveedor (Google)11 campos

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Añadido por servidores intermedios (SendGrid y example.org)5 campos

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Escrito por la app del remitente14 campos
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
línea en blanco: aquí empieza el cuerpo, que esta herramienta nunca lee
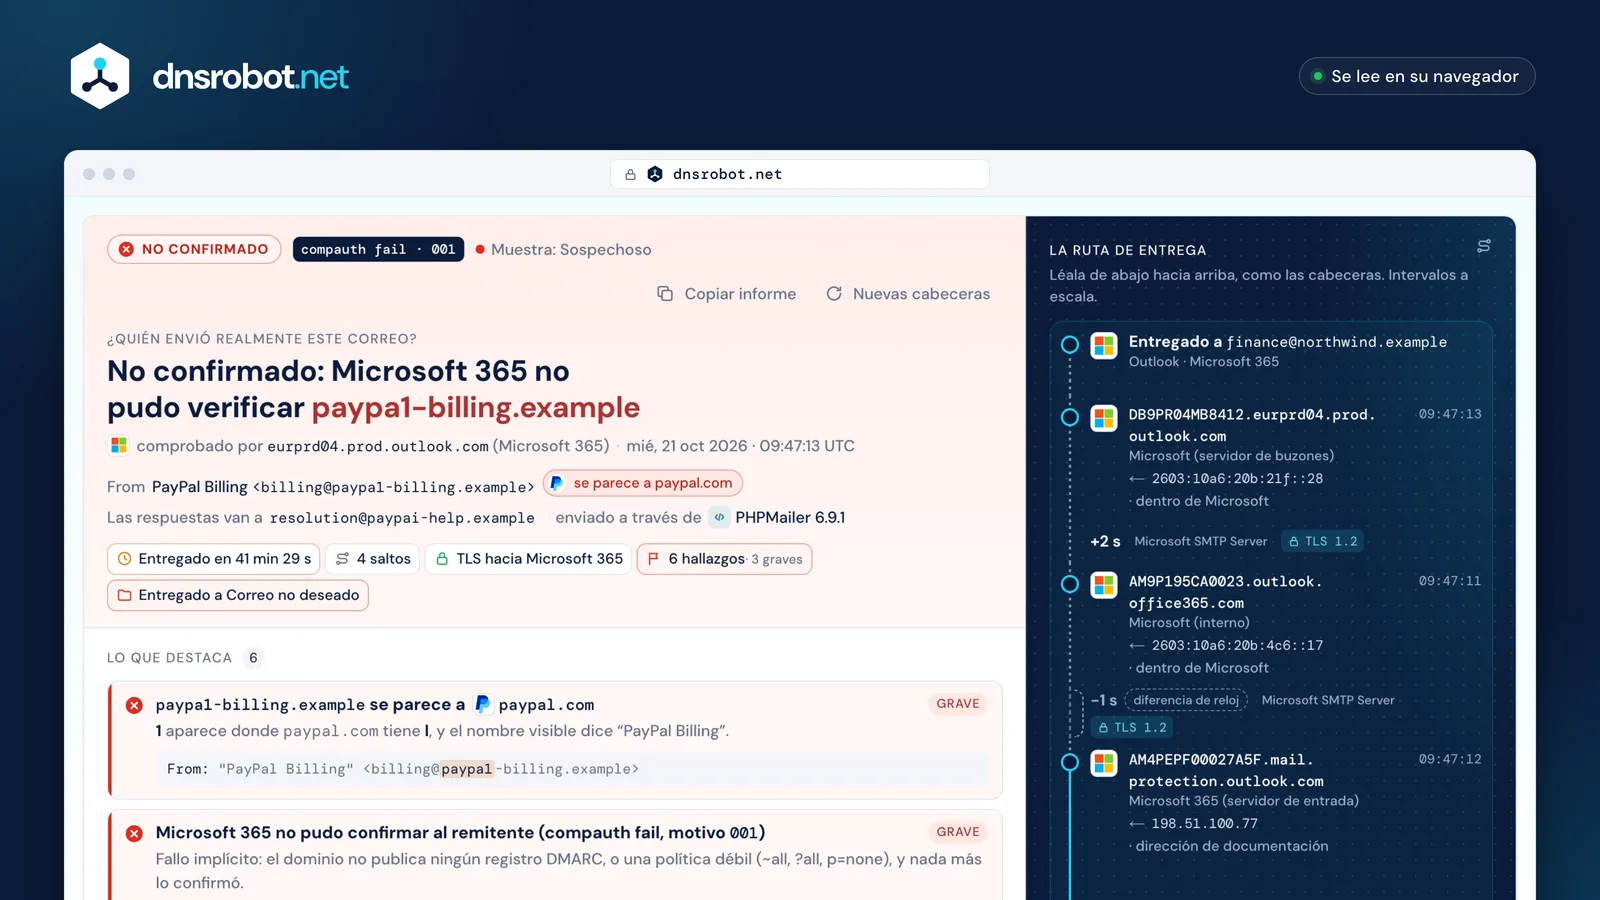
 El veredictoQuién lo envió, juzgado solo por el Authentication-Results que escribió su proveedor, con el servidor que lo comprobó.Lo que destacaCada hallazgo con su gravedad, el motivo y la línea exacta de la cabecera de la que proviene.La ruta de entregaCada servidor desde la cabecera Date hasta la bandeja de entrada, los intervalos a escala y el límite de confianza que los cruza.Los datosCuánto tardó la entrega, cuántos saltos hubo, si cada salto externo usó TLS y qué carpeta eligió Microsoft.
Cómo analizar el encabezado de un correo electrónico, de abajo hacia arriba
Para analizar las cabeceras de un correo, lea las líneas Received de abajo hacia arriba. Cada servidor añade su línea encima de las que ya hay, así que la más baja es el primer salto y la de arriba es su proveedor entregando el mensaje al buzón (RFC 5321 §4.4).
Una línea indica quién lo recibió (by), desde qué servidor y dirección (from, la dirección vista en la conexión), cómo (with: ESMTPS significa STARTTLS, ESMTPSA significa STARTTLS más un inicio de sesión) y cuándo. Los servidores marcan su propia hora local, así que convierta cada una a UTC antes de restar: 07:02:47 -0700 son las 14:02:47 UTC.
Solo las líneas que escribió su proveedor son seguras. Todo lo que está debajo de su primera línea proviene de servidores que usted no puede comprobar, y un remitente puede añadir líneas propias.
En la cabecera · arriba es lo más reciente
El recorrido · primero el salto 1
Límite de confianza
Léala hacia arriba: cada servidor añade su línea encima
SPF, DKIM y DMARC en las cabeceras de un correo
SPF pregunta si el servidor remitente puede enviar en nombre del dominio del sobre (el Return-Path). DKIM pregunta si un dominio firmó el mensaje y la firma sigue coincidiendo. DMARC pregunta si un dominio con SPF o DKIM aprobado coincide con la dirección de From que usted ve.
Su proveedor escribe las respuestas en Authentication-Results. Confíe en el bloque que escribió su proveedor junto a su propia línea Received. Las demás copias, las copias ARC y las que están entre las líneas del remitente pueden haberlas añadido cualquiera (RFC 8601).
Un pass demuestra el dominio, no sus intenciones: examp1e.com puede aprobar los tres por sí mismo.
Authentication-Results: mx.google.com;1Quién comprobóel authserv-id: el servidor propio de su proveedor
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: lo firmó example.orgsu clave está en s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Una segunda firmala propia del servicio de envío; no puede alinearse con example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: autorizado a enviar para sendgrid.netel dominio del sobre (Return-Path), no el de From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: el dominio de From coincide con ②p=quarantine es lo que example.org pide a los receptores que hagan con los fallos
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001CuentaLo escribió Microsoft 365, encima de la primera línea Received que añadió.
Límite de confianza
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100Se ignoraNombra a Microsoft pero está debajo de todas las líneas Received: vino dentro del mensaje. Un receptor nunca escribe ahí.¿Este correo es real o está suplantado?
Las cabeceras no pueden decirle si una oferta es honesta, pero muestran si el dominio de From realmente lo envió y si imita a otro. Empiece por el veredicto que escribió su proveedor y luego busque estas señales.
Ninguna prueba un phishing por sí sola, y varias diferencias habituales son normales. Microsoft señala que un dominio parecido puede aprobar SPF, DKIM y DMARC si su propietario los configuró (Microsoft).
Un dominio de From parecidoGrave
paypa1-billing.examplefrente apaypal.com
Un dígito o una letra similar cambiados. Puede aprobar SPF, DKIM y DMARC por sí mismo.
Letras de otro alfabetoGrave
xn--pypal-4ve.examplese muestra comopаypal.example
La а es cirílica. Las cabeceras conservan la forma xn-- (punycode), que lo delata.
Su proveedor dice failGrave
compauth=fail reason=001 · spf=softfail
El receptor no pudo vincular el dominio de From con el servidor que lo envió.
Un nombre que contiene otra direcciónMedia
"accounts@example.com" <notice@mailer.example>
Las aplicaciones muestran el nombre, no la dirección. El remitente real está entre los corchetes angulares.
El veredicto propio del filtroMedia
CAT:PHSH · dest:J · SFTY:9.25
Microsoft lo clasificó como phishing y lo envió a No deseado; 9.25 es el consejo de primer contacto.
Resultados pass debajo de la líneaMedia
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Escritos debajo de todas las líneas Received, así que los escribió el remitente. Solo cuentan los de su proveedor.

Normales, no son señales de alarma por sí solas
Return-Path difiere de From
sendgrid.netfrente aexample.org
Los servicios de correo envían por usted; DKIM aporta la coincidencia.
Reply-To difiere de From
Reply-To: support@example.org
Las respuestas van a un servicio de atención. Merece una mirada solo si ese dominio imita a otro.
Una hora que va hacia atrás
09:47:12 → 09:47:11 (−1 s)
Cada servidor marca su propio reloj, y los relojes pueden diferir en un segundo o más.
Un servidor en otro país
CTRY:US · 209.85.208.54
Ahí está el servidor, no la persona. Los grandes proveedores envían desde todas partes.
¿Por qué se retrasó mi correo?
Reste cada hora de Received a la de la línea superior, en UTC. El mayor intervalo muestra dónde esperó el mensaje. Un intervalo de 30 minutos o más es coherente con un reintento (RFC 5321 sugiere esperar al menos 30 minutos).
La cabecera Date proviene del dispositivo del remitente, así que el tiempo entre Date y el primer servidor incluye un reloj atrasado o un borrador escrito mucho antes de enviarse. Las horas también pueden retroceder un segundo cuando los relojes de dos servidores difieren.
Ningún estándar dice cuánto es demasiado.
Microsoft 365
- 09:47:12entrada, primera línea
- 09:47:11interno · −1 s
- 09:47:13servidor de buzones
- 09:05:44Cabecera Dateel reloj del remitente
- +7 s
- 09:05:51mail.paypa1-billing.exampleprimer servidor
- 41 min 21 s≥ 30 min: coherente con un reintento
- 09:47:12Microsoft 365 (servidor de entrada)primera línea que escribió Microsoft
- −1 slos relojes difieren
- 09:47:11Microsoft (interno)
- +2 s
- 09:47:13Microsoft (servidor de buzones)
- desde la cabecera Date
- 41 min 29 s
- desde el primer servidor
- 41 min 22 s
- Date → primer servidor 6 s
- hacia SendGrid 2,9 s
- filtro de SendGrid 0,6 s
- SendGrid → Google, el mayor intervalo 33 s
- dentro de Google 1 s
Cabeceras de spam de Microsoft 365 y Gmail, decodificadas
Microsoft 365 escribe el veredicto de su filtro en X-Forefront-Antispam-Report: CAT es el veredicto, SFV cómo resolvió el filtrado de spam, y X-Microsoft-Antispam-Mailbox-Delivery indica a qué carpeta fue.
SCL se sigue escribiendo, pero Microsoft dice que ya no decide nada en Microsoft 365: lea CAT en su lugar (Microsoft). BCL califica el correo masivo por las quejas, de 0 a 9, y el umbral de su política (7 por defecto) decide.
Gmail no escribe ningún veredicto de spam documentado. Los servidores con SpamAssassin añaden X-Spam-Status con la puntuación, el umbral y las reglas que se activaron.
- 1CAT:PHSH el veredicto: phishing (SPM spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM el filtrado de spam lo marcó como spam (NSPM: no es spam)
- 3SCL:5 un dato de entrada del filtrado, no la decisión en Microsoft 365
- 4SFTY:9.25 se mostró el consejo de seguridad de primer contacto
- 5IPV:NLI la IP no está en ninguna lista de reputación
- 6DIR:INB entrante; SFS y ARA son diagnósticos internos de Microsoft
Nivel de quejas de correo masivoBCL:0
Umbrales: 5 estricto, 6 estándar, 7 predeterminado: en ese valor o por encima, es masivo.
Adónde fuedest:J
dest:I es la bandeja de entrada. ucf, jmr y ENG son internos.
Gmail y SpamAssassin


Gmail no escribe ningún veredicto de spam documentado: X-Received, X-Google-Smtp-Source y X-Gm-* son internos.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: spam solo en la puntuación requerida o por encima.
Cómo ver la cabecera de un correo en Outlook, Gmail, Apple Mail y otras aplicaciones
Copie las cabeceras completas, o el mensaje original entero, desde una computadora o un navegador web. Luego péguelas arriba, o guarde el mensaje como archivo .eml y súbalo.
Cada aplicación las esconde en un menú distinto. Elija la suya: los pasos siguen la propia página de ayuda de cada proveedor.
- 1Abra el mensaje
- 2Más acciones ···
- 3Ver
- 4View message details

Fuente: support.microsoft.com · Ver encabezados de mensajes de Internet
- 1Abra el mensaje
- 2Más ⋮
- 3Mostrar versión original
- 4Copiar en el portapapeles
Fuente: support.google.com/mail/answer/29436
- 1Haga doble clic en el mensaje
- 2Archivo
- 3Propiedades
- 4Encabezados de Internet
Fuente: support.microsoft.com · Ver encabezados de mensajes de Internet
- 1Seleccione el mensaje
- 2Visualización
- 3Mensaje
- 4Todos los encabezados

Fuente: support.apple.com · Guía del usuario de Mail (macOS Sequoia)
- 1Abra el mensaje
- 2Más
- 3Mostrar todos los encabezados

Fuente: support.apple.com · Guía del usuario de iCloud
- 1Abra el mensaje
- 2Más opciones ···
- 3Ver mensaje sin formato

Fuente: help.yahoo.com · artículo SLN36735
- 1Seleccione el mensaje
- 2View Message Source
- 3Ctrl+U o ⌘U

Fuente: support.mozilla.org · atajos de teclado
- 1Abra el mensaje
- 2More ⋯
- 3View headers
Fuente: proton.me/support/check-email-headers (artículo de ayuda)
- 1Abra el mensaje
- 2More Actions
- 3Show Original

Fuente: zoho.com/mail/help (ayuda de Zoho Mail)
- 1メールを開く
- 2その他
- 3メールのソースを表示

Fuente: support.yahoo-net.jp · artículo H000007254
- 1Откройте письмо
- 2⋯
- 3Свойства письма

Fuente: yandex.ru/support · ayuda de Yandex 360
¿Desde un teléfono? Las aplicaciones de Gmail, Outlook y Apple Mail no muestran las cabeceras completas. Abra el mensaje en un navegador (Gmail, Outlook en la web) o en una aplicación de escritorio, o reenvíelo como adjunto y suba aquí el .eml.
Cómo rastrear un correo, y qué puede y qué no puede decirle una IP
Para rastrear un correo, tome la dirección from de la primera línea Received que escribió su proveedor: el servidor que le entregó el mensaje. Consulte quién es su propietario y sabrá de quién era ese servidor, que puede ser un reenviador y no el remitente original.
Las cabeceras muestran servidores de correo, y solo a veces la propia red del remitente, en X-Originating-IP.
Incluso esa dirección apunta a una red y a un país aproximado, nunca a una persona ni a una calle.
Lo que le dice 209.85.208.54
- Propietario
- Google LLC · 209.85.128.0/17 (ARIN)
- País
 Estados Unidos, donde está el servidor
- Función
- un servidor de envío de Gmail, el que comprobó SPF
Lo que no le puede decir
- Quién
- Ana, o cualquier otra persona de example.net
- Dónde
- su ciudad o su calle
- Dispositivo
- su computadora o su teléfono
Cabeceras de correo: preguntas y respuestas
¿Cómo analizar el encabezado de un correo electrónico?
¿Es seguro pegar aquí las cabeceras de un correo?
¿Se pueden falsificar las cabeceras de un correo?
¿Cómo saber si un correo es falso?
¿Puedo encontrar la dirección IP del remitente a partir de un correo?
¿Por qué Gmail no muestra la dirección IP del remitente?
SPF se aprobó, ¿por qué falló DMARC?
¿Qué significa un retraso negativo entre saltos?
¿Qué significan SCL y BCL?
¿Las cabeceras de un correo muestran los destinatarios en BCC?
¿Es lo mismo que el Message Header Analyzer de Microsoft?
¿Por qué hay varias cabeceras Authentication-Results?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas de correo
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verificador DKIM
Verifica registros DKIM con detección automática de selector
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
Consulta de IP
Consulta la geolocalización, ISP y detalles de red de cualquier dirección IP al instante
Verificador de Lista Negra IP
Verifica si una dirección IP está en listas negras de spam o malware
Consulta MX
Encuentra registros MX y detalles del servidor de correo