











Verificador SSL
Compruebe en línea el certificado SSL de cualquier sitio: si es válido, la fecha de vencimiento, la cadena de confianza en cada navegador, la revocación, las versiones de TLS y los cifrados. Un test SSL con calificación de A+ a F en segundos, para sitios web y servidores de correo.
¿Qué comprueba este verificador SSL?
Un verificador SSL (SSL checker) se conecta a un servidor como lo hace un navegador y lee el certificado que presenta. Este habla TLS por sí mismo, así que ve exactamente lo que envía el servidor: el certificado y su cadena, la versión del protocolo, la suite de cifrado y el intercambio de claves. Los sitios detrás de Cloudflare rechazan nuestra conexión, así que para ellos el certificado se toma del registro CT y se omiten el análisis de protocolos y la calificación; los servidores solo IPv6 todavía no se pueden alcanzar. Después, el verificador comprueba la cadena en los cuatro almacenes raíz que usan los navegadores y los sistemas operativos, le pregunta a la autoridad de certificación (CA) si el certificado fue revocado y revisa qué protocolos antiguos y cifrados débiles sigue aceptando el servidor.
El resultado funciona a la vez como test SSL (check SSL) y como verificador TLS: un veredicto en palabras simples, una calificación de A+ a F con sus motivos y los detalles que la respaldan. También revisa lo que rodea al certificado: el encabezado HSTS, la redirección de HTTP a HTTPS, los registros CAA y el registro de Certificate Transparency.
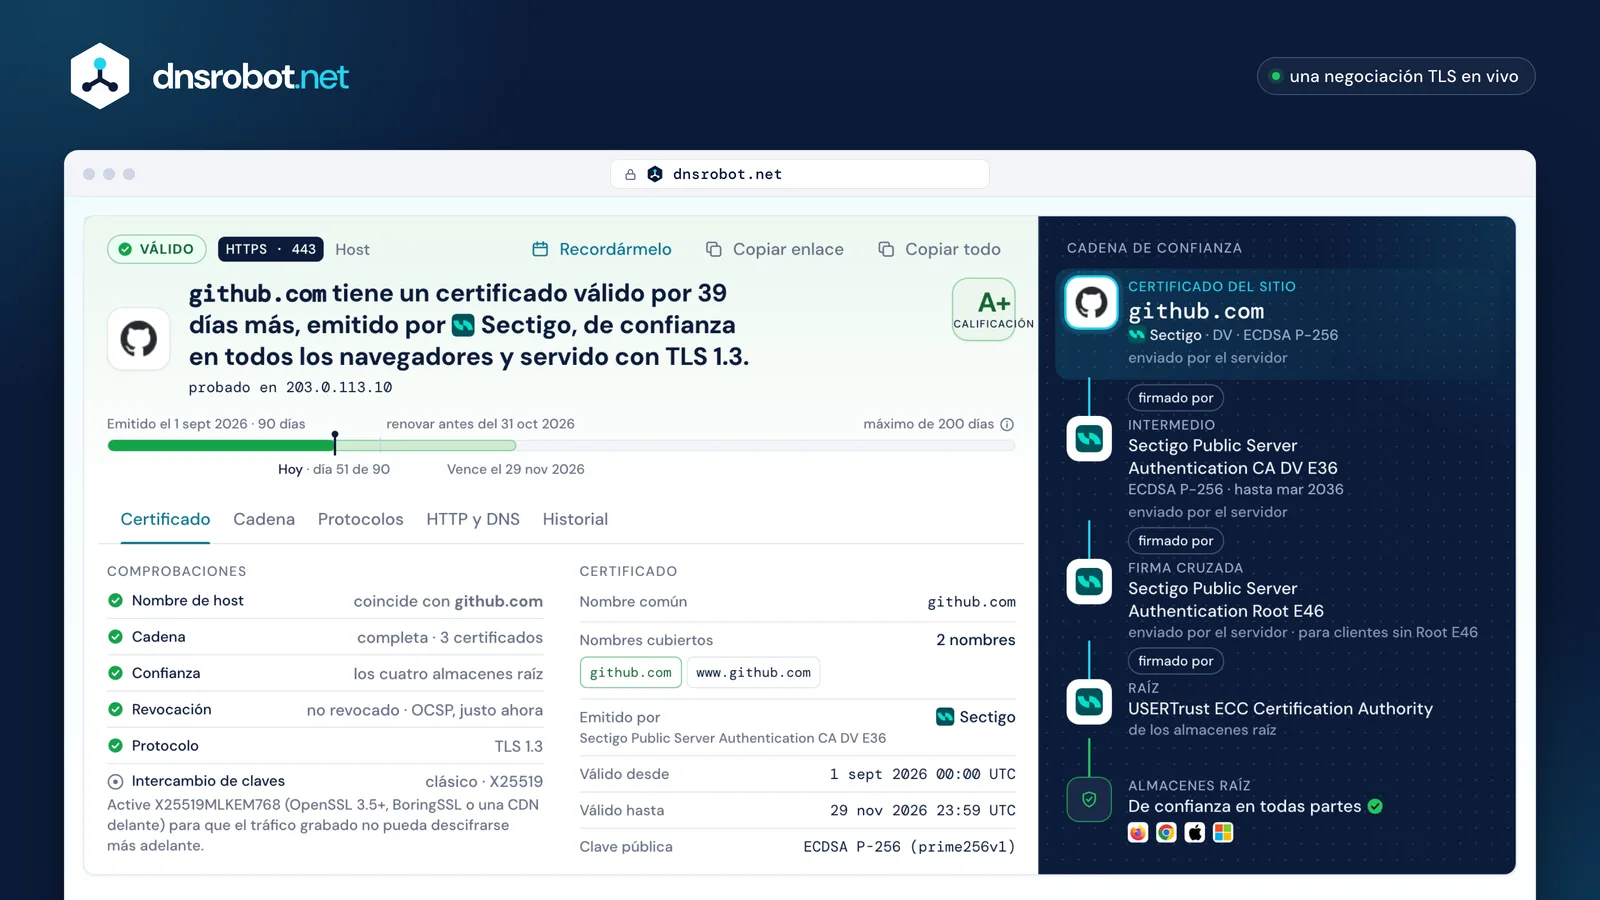
 El veredictoSi es válido o no en una frase, los días restantes, el emisor y la calificación con sus motivos.La vigenciaEn qué punto de su vida está el certificado: emisión, hoy, vencimiento, frente al máximo para su fecha de emisión.La cadena de confianzaCada certificado desde el sitio hasta la raíz, cómo obtuvimos cada uno y el veredicto de los cuatro almacenes raíz.Las comprobacionesNombre de host, cadena, confianza, revocación, protocolos, intercambio de claves, HSTS y CAA, cada una con su solución cuando falla.
Cómo comprobar un certificado SSL
Tres formas de comprobar y validar un certificado SSL, de la más rápida a la más detallada:
- 1
Con este verificador de certificados SSL
Escriba el dominio (o una URL, o host:puerto para otro servicio) y seleccione Comprobar SSL. El certificado y su cadena llegan primero; luego se completan la revocación, el análisis de protocolos y HSTS, y el veredicto y la calificación llegan al final.
- 2
En el navegador
Seleccione el icono a la izquierda de la dirección, luego La conexión es segura y El certificado es válido (Chrome) o Más información (Firefox). Verá los nombres, el emisor y las fechas, pero no la cadena tal como la envió el servidor, ni los protocolos que permite, ni si fue revocado: Chrome no comprueba en línea la mayoría de las revocaciones.
- 3
Con openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullmuestra la cadena que envía el servidor; pase la salida aopenssl x509 -noout -datespara ver la fecha de vencimiento. Los comandos están más abajo y en la vista Cadena del resultado.
Cómo saber cuándo vence un certificado SSL
Compruebe el dominio arriba: el resultado indica cuántos días quedan y muestra toda la vigencia del certificado, desde el día en que se emitió hasta el día en que vence. La fecha Válido hasta es el campo notAfter del certificado; a partir de ese momento, todos los navegadores muestran una advertencia a pantalla completa (NET::ERR_CERT_DATE_INVALID en Chrome).
Desde una terminal, echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate muestra la misma fecha, y -checkend 2592000 le indica a un script si vence en los próximos 30 días. La vista Historial puede descargar un recordatorio de calendario para cualquier fecha antes del vencimiento, sin cuenta.
Let's Encrypt dejó de enviar correos de aviso de vencimiento en junio de 2025, y los certificados son cada vez más cortos, así que las renovaciones deberían ser automáticas: renueve a unos dos tercios de la vigencia (a los 60 días en un certificado de 90 días) o deje que la CA indique cuándo mediante ACME Renewal Information (RFC 9773).
Vigencia del certificado · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
¿Por qué los certificados SSL duran cada vez menos?
Porque los navegadores y las CA lo votaron. La votación SC-081 del CA/Browser Forum (abril de 2025) reduce en tres pasos el tiempo máximo de validez de un certificado TLS público, para que una clave filtrada o una identidad desactualizada dejen de funcionar antes:
Las validaciones se acortan con ellos: una CA puede reutilizar una validación de dominio ya completada durante 200 días ahora, 100 días a partir de 2027 y solo 10 días a partir de marzo de 2029, así que el dominio se vuelve a demostrar casi cada vez.
Let's Encrypt va más allá con su propio calendario: sus certificados de 90 días pasan a ser de 64 días el 10 de febrero de 2027 y de 45 días el 16 de febrero de 2028, y ya ofrece certificados de seis días. Un certificado que este verificador muestre con una duración mayor que el máximo vigente en su fecha de emisión incumple las reglas (Chrome lo rechaza).
- Desde 2020398 días
- 15 de marzo de 2026200 días
- 15 de marzo de 2027100 días
- 15 de marzo de 202947 días
La renovación manual una vez al año dejó de funcionar el 15 de marzo de 2026. Use un cliente ACME (Certbot, Caddy, el AutoSSL de su hosting) y compruebe que las renovaciones realmente se hagan.
Verificador de cadena SSL: certificado hoja, intermedio y raíz
Un navegador confía en el certificado de un sitio porque una cadena de firmas lleva desde él hasta un certificado raíz de su almacén raíz. El servidor debe enviar su propio certificado y los intermedios; la raíz ya está en el dispositivo. Este verificador de cadena muestra la cadena dos veces: tal como la envió el servidor y tal como la construyen los navegadores, con la raíz en la que confía cada almacén.
El error más común es un intermedio faltante: el servidor envía solo su propio certificado. Chrome normalmente puede descargar el que falta desde la dirección indicada en el certificado (AIA), y Firefox precarga los intermedios que las CA declaran en la CCADB, así que el sitio se ve bien en un navegador. Las apps, los clientes de API, curl y otras herramientas a menudo no lo hacen y fallan con errores como unable to get local issuer certificate.
- Hoja (el certificado del sitio)
- Nombra el sitio en sus Subject Alternative Names y contiene la clave pública del servidor. Válido por 200 días como máximo si se emitió desde el 15 de marzo de 2026.
- Intermedio
- Firmado por la raíz, firma el certificado del sitio, para que la clave de la raíz pueda permanecer sin conexión. El servidor debe enviarlo.
- Raíz
- Autofirmado y de confianza porque el navegador o el sistema operativo lo incluye en su almacén raíz. Enviarlo está permitido, pero no sirve de nada.
Cómo arreglar una cadena incompleta
- 1
Instale el archivo de cadena completa que le dio su CA (suele llamarse fullchain.pem o ca-bundle), no solo el certificado. La vista Cadena del resultado permite descargar el paquete correcto.
- 2
nginx:
ssl_certificatedebe apuntar a un solo archivo con el certificado seguido de los intermedios. - 3
Apache 2.4.8+: ponga los intermedios en el
SSLCertificateFile, después del certificado (las versiones anteriores usanSSLCertificateChainFile). - 4
Vuelva a comprobar: la cadena debería terminar en una raíz de los cuatro almacenes, sin ningún certificado marcado como obtenido por nosotros.
Cadena de confianza
- Certificado del sitioexample-shop.comLet's Encrypt · DV · RSA 2048enviado por el servidor
- IntermedioR13RSA 2048 · hasta mar 2027enviado por el servidor
- RaízISRG Root X1hasta jun 2035de los almacenes raíz
- Almacenes raízDe confianza en todas partes


Errores comunes de certificado SSL y cómo solucionarlos
Qué significa la advertencia del navegador y qué muestra el verificador en cada caso:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
El certificado venció (o todavía no es válido), o el reloj del dispositivo está mal.
Renuévelo e instale el certificado nuevo; luego automatice la renovación. La barra de vigencia del verificador muestra las fechas.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
La cadena no lleva a una raíz de confianza: un certificado autofirmado o de una CA privada, o un intermedio faltante.
Instale un certificado de una CA pública con su cadena completa. La cadena de confianza muestra dónde se rompe.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
El certificado no incluye el nombre del sitio que abrió. Un certificado comodín (wildcard) cubre solo un nivel: *.example.com no cubre example.com ni a.b.example.com.
Emita un certificado que incluya todos los nombres en los que responde el sitio, www incluido.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
El navegador y el servidor no comparten ninguna versión de protocolo ni suite de cifrado; suele ser un servidor que solo ofrece TLS 1.0 o cifrados antiguos.
Habilite TLS 1.2 y TLS 1.3 con cifrados AEAD. La vista Protocolos muestra lo que acepta el servidor.
¿Qué versiones de TLS debería admitir un servidor?
TLS 1.3 y TLS 1.2, nada más antiguo. TLS 1.0 y 1.1 están oficialmente obsoletos desde marzo de 2021 (RFC 8996) y todos los navegadores actuales los rechazan; SSL 3.0 está roto. TLS 1.3, ahora RFC 9846, es más rápido (un solo viaje de ida y vuelta) y conserva solo cifrados AEAD con confidencialidad directa (forward secrecy).
El intercambio de claves es lo siguiente que hay que vigilar. Chrome, Firefox y los sistemas de Apple ya ofrecen X25519MLKEM768, un híbrido de X25519 y el ML-KEM poscuántico (FIPS 203), estandarizado para TLS en la RFC 10024, para que el tráfico grabado hoy no pueda descifrarlo una futura computadora cuántica. Más de la mitad del tráfico humano que pasaba por Cloudflare lo usaba a finales de 2025, pero pocos servidores de origen lo aceptan todavía. La vista Protocolos muestra si el suyo lo acepta.
Cómo funciona la calificación SSL
La calificación se basa en la guía de calificación de Qualys SSL Labs: un problema que un navegador muestra como error decide primero la letra, y luego cada configuración más débil limita la mejor letra posible.
| Calificación | Qué se necesita |
|---|---|
| A+ | Una A sin reservas, TLS 1.3 y HSTS mantenido al menos seis meses. |
| A | Certificado de confianza, solo TLS 1.2 y 1.3, confidencialidad directa y cifrados AEAD. Los servidores de correo llegan como máximo a esta calificación (HSTS es para sitios web). |
| A- | Sin TLS 1.3, o un sitio web sin un encabezado HSTS válido. |
| B | Todavía acepta TLS 1.0, TLS 1.1 o RC4, una clave de menos de 2048 bits, no tiene confidencialidad directa ni AEAD, o la cadena está incompleta. |
| C | SSL 3.0 activo, 3DES o RC4 todavía elegidos para clientes modernos, o ni TLS 1.2 ni 1.3. |
| F | Vencido, revocado, cifrados de grado de exportación, solo RC4, o SSL 3.0 como mejor protocolo. |
| T / M | No es de confianza (T) o se emitió para otro nombre (M): los navegadores muestran una advertencia sea cual sea la configuración. También se muestra la letra que obtendría una vez corregido. |
HSTS, CAA, OCSP y el resto de la configuración
HSTS
El encabezado
Strict-Transport-Securityindica a los navegadores que usen solo HTTPS durante max-age segundos. Con un año o más, includeSubDomains y preload, un sitio puede entrar en la lista de precarga HSTS integrada en los navegadores. El resultado lee el encabezado y la lista.De HTTP a HTTPS
http:// debería redirigir a https:// en el mismo nombre antes que nada; si no, la primera visita queda sin cifrar.
Registros CAA
Un registro CAA en el DNS indica qué CA pueden emitir certificados para el dominio; toda CA pública debe consultarlo. El resultado muestra el registro y si permite a la CA que emitió el certificado actual, para que una renovación no falle.
Revocación
Desde 2024 las CRL son obligatorias y OCSP es opcional, y Let's Encrypt cerró su servicio OCSP en agosto de 2025. Un certificado sin dirección OCSP es normal: el verificador lee la CRL en su lugar.
Comprobar un certificado SSL con OpenSSL
Los comandos openssl para las mismas comprobaciones, en macOS, Linux y Windows (con OpenSSL instalado). Ponga su host en lugar de example.com:
| Para comprobar | Comando |
|---|---|
| La cadena que envía el servidor | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| La fecha de vencimiento | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| ¿Vence en los próximos 30 días? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Nombres, emisor y clave | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| ¿Acepta TLS 1.3? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Un servidor de correo (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
API del verificador SSL
Un endpoint gratuito con CORS: envíe por POST {"domain": "example.com"} a /api/ssl-certificate para obtener los campos de nuestra API anterior, ahora con valores reales de confianza, firma y versión, además de la calificación, los veredictos de los almacenes raíz y la revocación. 30 comprobaciones por minuto por red; una repetición dentro de diez minutos sale de la caché.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
Preguntas frecuentes sobre el verificador SSL
¿Cómo verificar si el certificado SSL de un sitio es válido?
¿Cómo saber cuándo vence un certificado SSL?
openssl x509 -noout -enddate sobre el certificado del servidor muestra la fecha. Los certificados públicos emitidos desde el 15 de marzo de 2026 duran como máximo 200 días, así que la renovación debería ser automática; la vista Historial también descarga un recordatorio de calendario.¿Qué revisa un test SSL?
¿Qué es un certificado intermedio y por qué mi cadena está incompleta?
¿Por qué mi sitio funciona en Chrome pero falla en apps u otros navegadores?
¿Cuánto dura un certificado SSL en 2026?
¿Qué significan las calificaciones SSL A+, A, B, T y M?
¿Puedo comprobar el certificado SSL de un servidor de correo o de otro puerto?
¿Cómo saber si un certificado SSL fue revocado?
¿Mi sitio web está protegido frente a la computación cuántica?
¿Cuál es la diferencia entre SSL y TLS?
¿Este verificador SSL es gratis? ¿Guardan lo que compruebo?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas de seguridad y DNS
Decodificador de CSR y Certificados
Decodifica un CSR o certificado SSL: sujeto, SAN, tamaño de clave, validez, emisor, huella digital, verificación de firma y coincidencia CSR-certificado
Generador de CSR
Crea una solicitud de firma de certificado y su clave privada en su navegador: RSA o ECDSA, con SAN y el comando OpenSSL correspondiente
Verificador de encabezados HTTP
Analiza cabeceras de respuesta HTTP y clasificación de cabeceras de seguridad
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Herramienta de Prueba SMTP
Pruebe cualquier servidor de correo: STARTTLS, certificado, AUTH y relay abierto
Verificador de Puertos
Prueba la conectividad de puertos y disponibilidad de servicios