











Generador de registros SPF
Elija los servicios que envían su correo y cree su registro SPF, con las consultas DNS que cuesta a los receptores contadas en vivo mientras lo arma.
Carga en el formulario el registro SPF de su dominio, con todos sus remitentes. O elija remitentes abajo: se actualiza sobre la marcha.
Se hace en su navegador. Solo las consultas DNS salen de él, por HTTPS hacia el resolvedor de Cloudflare (el de Google como segunda opinión).
Un registro de ejemplo para example.com
Escriba su dominio arriba para partir de lo que publica hoy, o cambie cualquier cosa abajo. El registro de la derecha se actualiza sobre la marcha.
Los servidores que no figuran se marcan como sospechosos, no se rechazan. Con DMARC en quarantine o reject, DMARC decide según DKIM. M3AAWG recomienda ~all.
Qué gastan los receptores con este registro
/ 10 consultas usadas
110
Consulta DNS vacía
Contando los include…
A dónde van las consultas

Antes de publicar
Un solo registro, sin nada que los receptores omitan o malinterpreten.
¿Dónde lo pego?
Elija su proveedor de DNS: los campos de abajo están escritos como los pide su formulario.
example.com. 3600 IN TXT "v=spf1 include:_spf.google.com ~all"
Después de publicar
¿Cómo creo un registro SPF?
Liste todos los servicios que envían correo como su dominio, ponga sus términos include: y las direcciones de sus propios servidores en un solo registro TXT en el dominio, y termínelo con ~all.
Ponga primero los términos baratos: las direcciones IP no cuestan ninguna consulta DNS, a y mx cuestan una cada uno, y los include cuestan una más lo que contengan.
Después cuente: los receptores se detienen en 10 consultas DNS. El generador recorre cada include en vivo, así que el conteo es el que verán los receptores.

ip4:192.0.2.250 consultasinclude:_spf.google.com1 consultainclude:spf.mailjet.com1 consulta~all0 consultas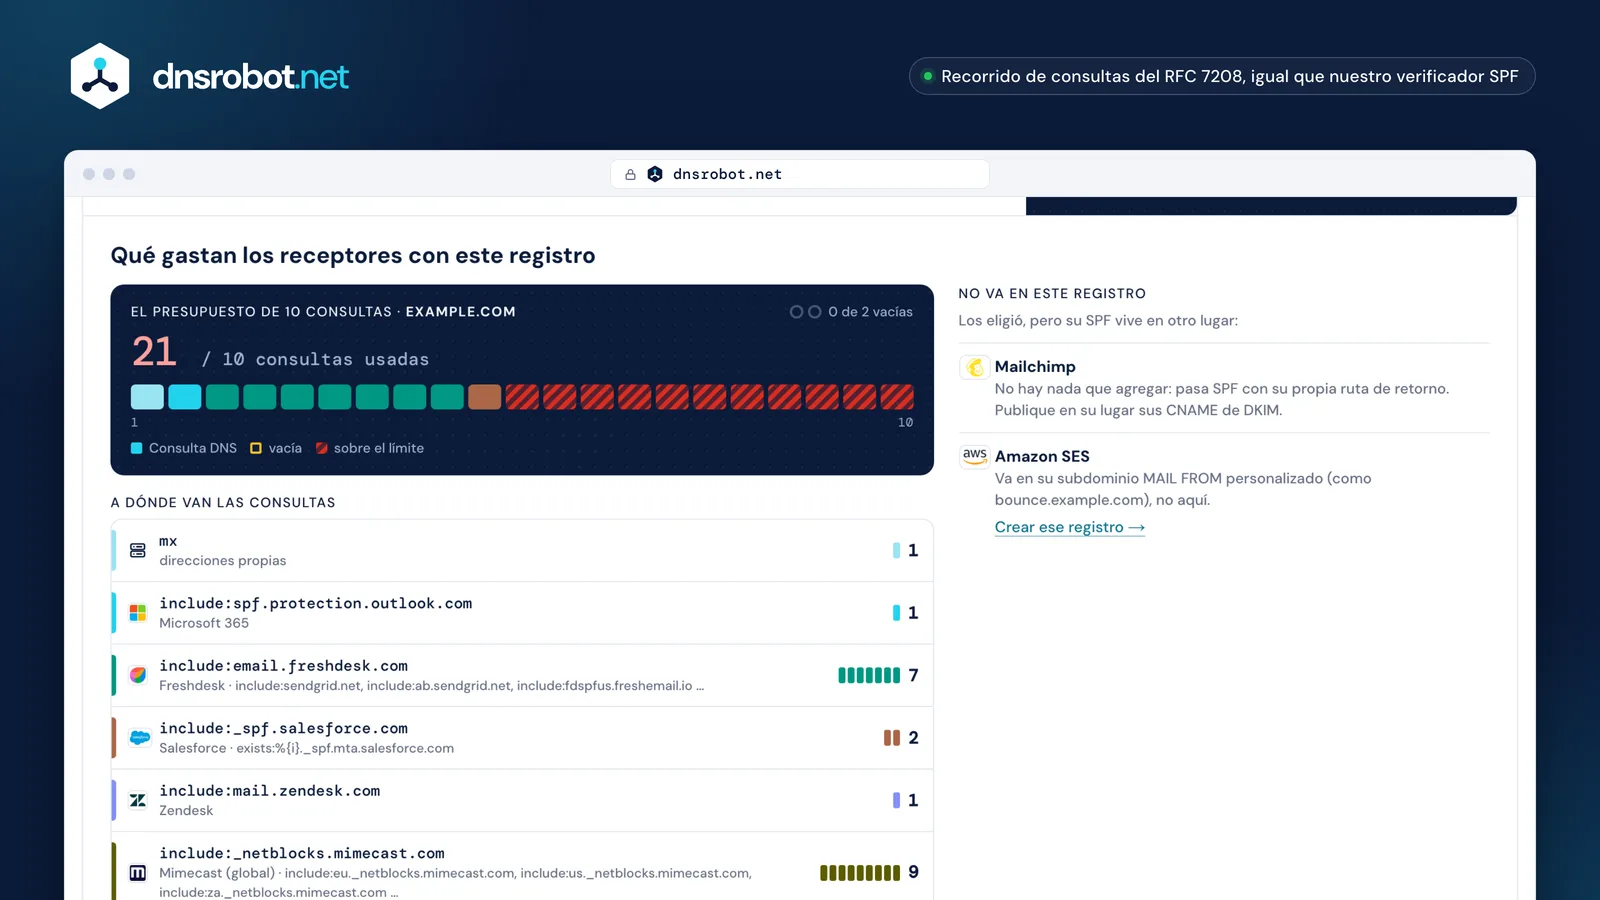
 El conteo al que llegarán los receptoresCada include recorrido en vivo desde su navegador, también los anidados, tal como lo cuenta un receptor.Una celda por consultaColoreada según el remitente que la gasta; pasado el 10 las celdas van rayadas: un error permanente.A dónde van las consultasCada término con su marca, sus include anidados y lo que cuesta.Quién gasta másPasado el 10, los remitentes que más gastan y las formas honestas de volver por debajo, con la desventaja del aplanado incluida.Remitentes que viven en otro lugarLos servicios cuyo SPF va en un subdominio, o en ninguna parte, indican dónde.
¿Qué lleva un registro SPF?
Mecanismos que nombran quién puede enviar (ip4, ip6, a, mx, include, exists) y una terminación, all o redirect, cada uno con un calificador; cada término que consulta DNS cuesta una de las 10 consultas.
Un calificador dice qué significa una coincidencia: + pass (el predeterminado), - fail, ~ softfail, ? neutral. Los receptores leen de izquierda a derecha y se detienen en la primera coincidencia.
ptr está en desuso y es lento: no lo use.
| Término | Ejemplo | Consultas DNS | Úselo para |
|---|---|---|---|
| ip4 | ip4:192.0.2.0/24 | 0 | Sus propios servidores IPv4 |
| ip6 | ip6:2001:db8::/32 | 0 | Sus propios servidores IPv6 |
| a | a | 1 | La dirección propia del dominio |
| mx | mx | 1 + hasta 10 nombres | Servidores de entrada que también envían |
| include | include:_spf.google.com | 1 + las suyas | El registro de un servicio |
| exists | exists:%{i}._spf.example.com | 1 | Verificaciones por dirección (macros) |
| redirect | redirect=_spf.example.com | 1 | Usar el registro completo de otro dominio |
| all | ~all | 0 | Todo lo demás (la terminación) |
+pass-fail~softfail?neutralRegistros SPF para Google Workspace, Microsoft 365 y otros
Google Workspace es include:_spf.google.com y Microsoft 365 es include:spf.protection.outlook.com; la mayoría de los servicios publican un solo término include:, y algunos no necesitan nada en su registro.
Cada costo de abajo se midió en el registro publicado del servicio e incluye todo lo anidado en él, que es lo que gasta un receptor.
Los servicios marcados como en otro lugar envían con su propia ruta de retorno o con un subdominio suyo, así que su SPF vive ahí.
| Servicio | Agregar a su registro | Consultas | Dónde |
|---|---|---|---|
| Google Workspace | include:_spf.google.com | 1 | su registro |
| Microsoft 365 | include:spf.protection.outlook.com | 1 | su registro |
| Zoho Mail | include:zohomail.com | 2 | su registro |
| Amazon SES | include:amazonses.com | 1 | un subdominio |
| SendGrid | include:sendgrid.net | 2 | un subdominio |
| Mailgun | include:mailgun.org | 5 | un subdominio |
| Mailchimp | — | — | nada que agregar |
| Brevo | — | 1 | nada que agregar |
| HubSpot | include:<HubID>.spf0N.hubspotemail.net | — | su registro |
| Salesforce | include:_spf.salesforce.com | 2 | su registro |
| Zendesk | include:mail.zendesk.com | 1 | su registro |
| Freshdesk | include:email.freshdesk.com | 7 | su registro |
| Postmark | — | 1 | nada que agregar |
| Mimecast (global) | include:_netblocks.mimecast.com | 9 | su registro |
| Proton Mail | include:_spf.protonmail.ch | 2 | su registro |
| Fastmail | include:spf.messagingengine.com | 1 | su registro |









¿Qué es el límite de 10 consultas de SPF?
Los receptores se detienen después de 10 términos que consultan DNS, con los include anidados contados, y SPF falla con un error permanente para todos los mensajes; una tercera consulta que vuelve vacía también lo hace fallar (RFC 7208).
Para volver por debajo, mueva un remitente a un subdominio con su propio registro, quite a o mx si esos servidores no envían, o pida al proveedor un include más acotado.
Aplanar, es decir reemplazar un include por sus direcciones IP, ahorra consultas pero queda desactualizado el día en que el proveedor cambia de direcciones: revíselo cada mes.
12 / 10 · error permanente
mx1include:spf.protection.outlook.com1include:email.freshdesk.com7include:_spf.salesforce.com2include:mail.zendesk.com1¿SPF debe terminar con ~all o con -all?
Use ~all en un dominio que envía correo y -all en uno que no: con DMARC en modo de cumplimiento, DMARC decide según DKIM, mientras que -all puede hacer que se rechace el correo reenviado antes de que DMARC actúe.
M3AAWG recomienda ~all para los dominios que envían y -all para los que no envían correo. Google documenta ~all para Workspace; Microsoft documenta -all para Microsoft 365.
~allsoftfailAceptado, marcado como sospechoso; DMARC decide con DKIM-allfailPuede rechazarse de inmediato, aunque DKIM pase?allneutralComo si no tuviera SPF¿Qué remitentes no necesitan estar en su registro SPF?
Los servicios que envían con su propia ruta de retorno, como Mailchimp, Postmark, SparkPost, Klaviyo y Shopify, pasan SPF con su propio dominio; Amazon SES, SendGrid y Mailgun van en un subdominio de envío suyo.
SPF verifica el remitente del sobre (Return-Path), no la dirección From que ve la gente. Para DMARC esos servicios se alinean mediante DKIM, así que publique en su lugar sus registros DKIM.
From: news@example.comReturn-Path: bounce@esp.example.netNada que agregar aquí


En un subdominio suyo
¿Puede un dominio tener dos registros SPF?
No: con dos registros v=spf1 en un mismo nombre, los receptores se detienen con un error permanente y SPF falla, así que únalos en un solo registro.
Conserve todos los remitentes de ambos, una sola terminación, y cuente las consultas del registro unido: dos registros que caben por separado pueden pasar de 10 juntos.
v=spf1 include:_spf.google.com ~allv=spf1 include:spf.protection.outlook.com -allUn registrov=spf1 include:_spf.google.com include:spf.protection.outlook.com ~all¿Cómo funcionan los registros SPF largos con los proveedores de DNS?
Una cadena TXT guarda 255 bytes; los registros más largos se dividen en varias cadenas que los receptores unen sin nada en medio, y la mayoría de los proveedores de DNS las dividen por usted.
Cloudflare y Azure aceptan el valor completo en un solo campo; Route 53 y Google Cloud DNS piden cadenas de 255 bytes entre comillas. El RFC 7208 pide mantener toda la respuesta por debajo de 450 bytes.
v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203.0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~allexample.com. 3600 IN TXT ( "v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203" ".0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~all" )
Preguntas frecuentes sobre el generador de registros SPF
¿Qué es un registro SPF?
¿Cuál es el registro SPF de Google Workspace?
¿Cuál es el registro SPF de Microsoft 365?
¿Puedo tener dos registros SPF?
¿Qué pasa si mi registro SPF tiene más de 10 consultas?
¿Debo usar ~all o -all?
¿Los subdominios necesitan su propio registro SPF?
¿Dónde agrego el registro SPF?
¿Qué es el aplanado de SPF y debo usarlo?
¿El generador SPF es gratis y se envía algo a su servidor?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas relacionadas
Generador de registros DMARC
Cree su registro DMARC para el RFC 9989, partiendo del que publica hoy, y vea qué harán los receptores con el correo que falla.
Generador de registros DKIM
Crea un par de claves DKIM en su navegador y le da el registro TXT selector._domainkey para publicar
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
Verificador DKIM
Verifica registros DKIM con detección automática de selector
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Analizador de Cabeceras de Correo
Analiza cabeceras de correo sin procesar y rastrea el recorrido del correo
Verificador de registros BIMI
Verifique registros BIMI, logos SVG Tiny PS y certificados VMC, y qué bandejas muestran el logo