











Generador de registros DMARC
Cree su registro DMARC para el RFC 9989, partiendo del que publica hoy, y vea qué harán los receptores con el correo que falla.
Carga en el formulario el registro de _dmarc de su dominio. O cree uno abajo: se actualiza con cada cambio.
Se hace en su navegador. Solo las consultas DNS salen de él, por HTTPS hacia el resolvedor de Cloudflare (el de Google como segunda opinión).
Un registro de ejemplo para example.com
Escriba su dominio arriba para partir de lo que publica hoy, o cambie cualquier cosa abajo. El registro de la derecha se actualiza sobre la marcha.
Informes de fallos y más
psd= es solo para operadores de sufijos públicos, así que no se ofrece.
Qué pasa con el correo que falla DMARC
El correo que pasa nunca se ve afectado. Para el que falla, los receptores leen su registro así:
Una política es una solicitud: los receptores toman la decisión final. Con Honor DMARC record policy activado, como recomienda Microsoft, Microsoft 365 rechaza los fallos de reject con 550 5.7.1 y envía los fallos de quarantine a Correo no deseado.
Despliegue
- 1Monitorear
p=nonep=none con informes, al menos un mesahoraUsted está aquí - 2Probar
p=quarantine; t=yquarantine con t=y: opcional - 3Cuarentena
p=quarantineal menos tanto como monitoreó - 4Rechazar
p=rejectsi sus usuarios no publican en listas de correo
Antes de publicar
Un solo registro, sin nada que los receptores omitan o malinterpreten.
A dónde van sus informes
Los receptores envían informes a la dirección de otra organización solo si esta publica un registro de autorización.
Los servicios de informes publican un solo registro que cubre todos los dominios, así que sus direcciones suelen aparecer como Autorizada de inmediato.
¿Dónde lo pego?
Elija su proveedor de DNS: los campos de abajo están escritos como los pide su formulario.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Después de publicar
¿Cómo creo un registro DMARC?
Publique un registro TXT llamado _dmarc en su dominio, que empiece con v=DMARC1, una política y una dirección para los informes: el generador de arriba lo escribe, y funciona en cuanto su proveedor de DNS lo sirve.
Compruebe que su correo ya pasa SPF o DKIM y empiece con p=none y una dirección rua que lea: los receptores siguen entregando como antes y le envían informes diarios de quién envía como su dominio.
Lea los informes durante al menos un mes, corrija cada remitente legítimo que falla y luego pase a quarantine y reject. Un registro en su dominio organizacional cubre también sus subdominios.
- 1Publique en _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Los receptores lo consultanconsulta TXT
_dmarc.example.com - 3Aplican su políticap=none → entregado
- 4Los informes llegan a diarioinforme agregado (XML, diario)dmarc@example.com


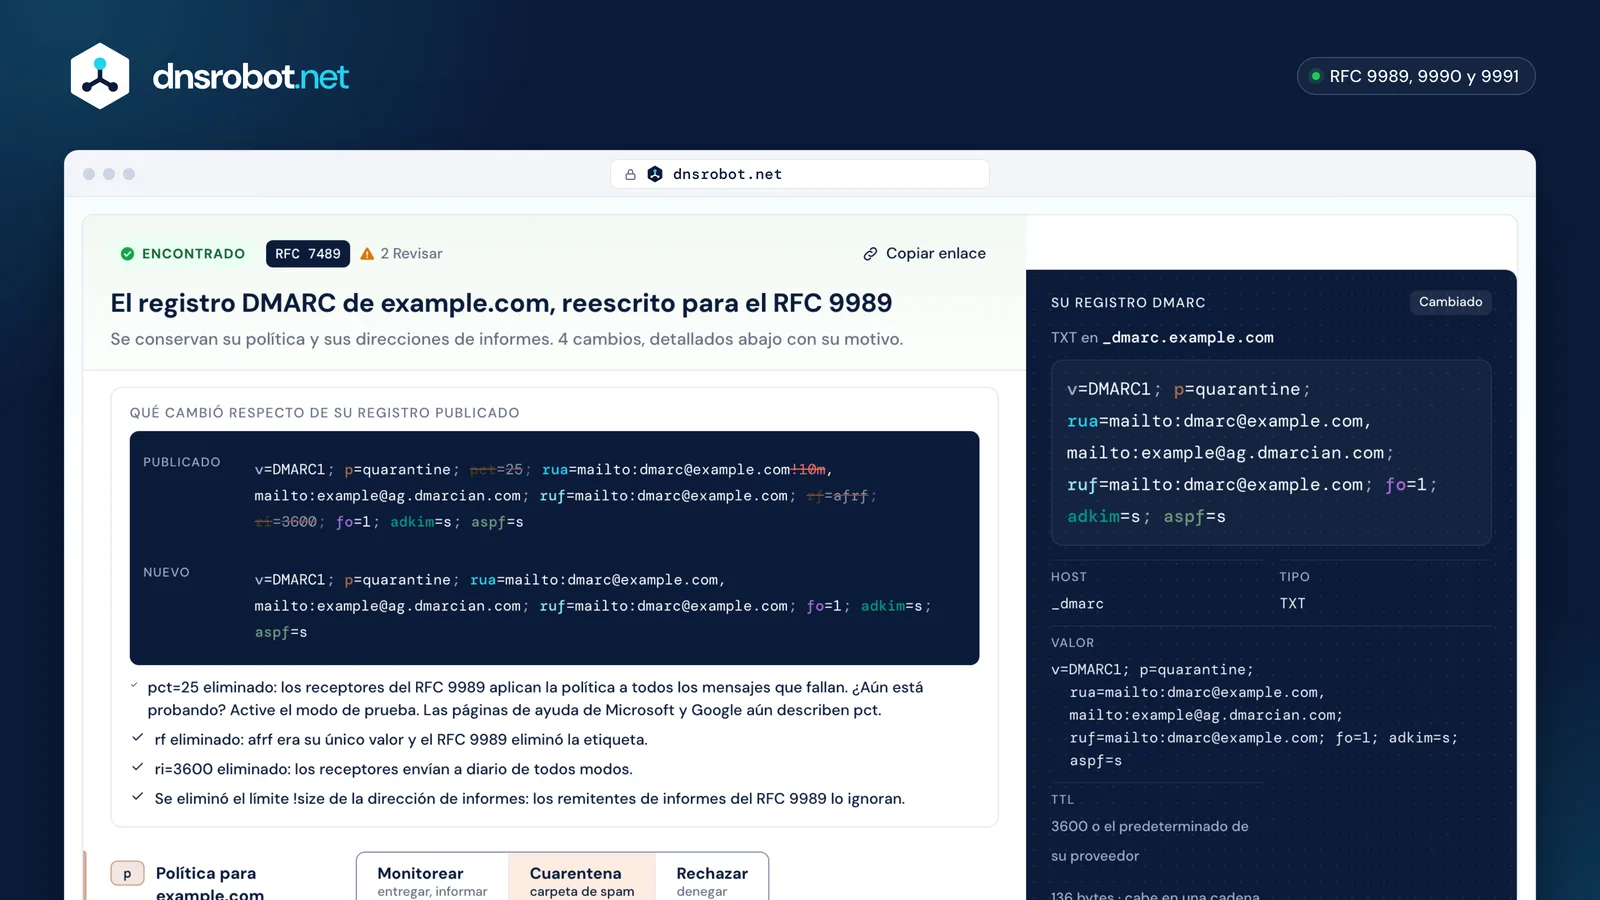
 Parta de lo que publicaCargar lee _dmarc desde su navegador y completa el formulario; nada pasa por nuestro servidor.Cada etiqueta, coloreadaCada parte del registro coincide con su ajuste: pase el cursor sobre una para encontrar la otra.Qué cambió y por quéLas etiquetas que el RFC 9989 eliminó se quitan, cada una con su motivo.Cópielo como lo quiere su proveedorHost, tipo y valor, cada uno con su botón de copiar, reescritos para su proveedor de DNS.Direcciones de informes, verificadasUna dirección de otra organización se señala, y su registro de autorización se comprueba en vivo.
¿Qué política DMARC debo usar: none, quarantine o reject?
Empiece con none y con informes, pase a quarantine cuando todos los remitentes legítimos pasen, y a reject cuando esté seguro: el RFC 9989 pide al menos un mes en none y otro tanto en quarantine.
none no cambia nada de la entrega; quarantine envía el correo que falla a spam; reject lo rechaza. Una política es una solicitud: los receptores toman la decisión final.
Los dominios cuyos usuarios publican en listas de correo NO DEBERÍAN usar reject, porque las listas que modifican los mensajes rompen DMARC para ellos. Google sugiere una vía más rápida (una semana en none y luego una parte pequeña en quarantine).
- 1Monitorear
p=none; rua=…al menos un mesahoraEntregado e informado - 2Probar
p=quarantine; t=yopcionalUn nivel menos - 3Cuarentena
p=quarantineal menos otro tantono antes del 28 nov 2026Carpeta de spam - 4Rechazar
p=rejectsi sus usuarios no publican en listasno antes del 28 dic 2026Rechazado

¿Qué cambió en DMARC con el RFC 9989?
El RFC 9989 (mayo de 2026) reemplazó al RFC 7489: eliminó pct, rf y ri, agregó np, t y psd, y encuentra el dominio organizacional subiendo por DNS en lugar de leer la Public Suffix List.
pct=0 ahora se lee como t=y; cualquier otro pct se descarta porque los receptores lo aplicaban de forma inconsistente. El sufijo de tamaño de informe (!10m) se ignora.
El recorrido del árbol consulta _dmarc en el nombre y en cada nivel superior, con un máximo de ocho consultas, así que un nombre muy profundo debería llevar su propio registro. Las páginas de ayuda de Google y Microsoft aún describen pct.
- pct=0 pasó a t=y
- rf eliminado
- ri eliminado
- !10m eliminado
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓gana el primer registro encontrado; como máximo 8 consultas¿Cómo envío los informes DMARC a otro servicio?
Ponga la dirección del servicio en rua; cuando el dominio del servicio no es el suyo, debe publicar un registro de autorización llamado como example.com._report._dmarc.reports.example.net (su dominio y luego el del servicio), que los servicios de informes publican una sola vez para todos los dominios con un comodín.
Sin ese registro los receptores no envían los informes a ninguna parte, y nada se lo avisa. El generador comprueba en vivo cada dirección externa y muestra el registro que su propietario debe publicar.
Use un buzón o un servicio pensado para el volumen: los grandes remitentes reciben cientos de informes al día. Los informes de fallos (ruf) pueden incluir el contenido del mensaje, y Gmail y Microsoft no los envían.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netServicios de informes que publican una autorización comodín







DMARC para remitentes de Gmail, Yahoo y Outlook.com
Gmail, Yahoo y Outlook.com exigen a los remitentes masivos publicar DMARC, y basta con p=none; además, el dominio de From debe alinearse con SPF o DKIM.
Gmail y Outlook.com cuentan más de 5000 mensajes al día; Yahoo no indica umbral. Outlook.com quiere que SPF y DKIM pasen ambos, y rechaza el correo que falla con 550 5.7.515.
Los logotipos BIMI piden más: quarantine o reject en el dominio organizacional y en el de From, sin una política de subdominios en none.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Desde | febrero de 2024 | febrero de 2024 | 5 de mayo de 2025 |
| A quién se aplica | más de 5000 al día | sin umbral indicado | más de 5000 al día |
| DMARC | basta con p=none | p=none, y debe pasar | p=none, alineado |
| SPF y DKIM | ambos | ambos | ambos deben pasar |
| Alineación | SPF o DKIM | la relajada basta | SPF o DKIM |
DMARC para un dominio que no envía correo
Publique DMARC p=reject, SPF v=spf1 -all y un MX nulo, con SPF y MX comodín para los subdominios, y ningún registro DKIM: el conjunto de 2022 de M3AAWG para dominios estacionados.
Con nada autorizado a enviar, reject no puede dañar el correo real, y los receptores rechazan las falsificaciones de inmediato. M3AAWG ya no aconseja aquí una clave DKIM vacía (su consejo de 2015): no publique ningún registro DKIM.
¿Tiene muchos dominios estacionados? Apunte cada _dmarc a un registro compartido con un CNAME, para que un cambio posterior se haga una sola vez.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
¿Dónde agrego el registro DMARC?
En su proveedor de DNS, como un registro TXT llamado _dmarc: la mayoría de los proveedores agregan su dominio por su cuenta, así que escriba solo _dmarc, nunca _dmarc.example.com.
Escribir el nombre completo en un proveedor que agrega el dominio crea _dmarc.example.com.example.com, un registro que nadie lee. Elija su proveedor en el generador para ver sus campos exactos.
Un nombre solo puede tener un registro DMARC: reemplace el anterior en lugar de agregar un segundo, o los receptores ignoran ambos.
| Proveedor de DNS | Campo Nombre | Un valor largo |
|---|---|---|
| Cloudflare | _dmarc | un solo campo: se divide |
| GoDaddy | _dmarc | un solo campo: se divide |
| Namecheap | _dmarc | un solo campo: se divide |
| Squarespace | _dmarc | no documentado |
| Amazon Route 53 | _dmarc | cadenas entre comillas |
| Google Cloud DNS | _dmarc | cadenas entre comillas |
| Azure DNS | _dmarc | un solo campo: se divide |
| DigitalOcean | _dmarc | no documentado |
| Hostinger | _dmarc | no documentado |
| IONOS | _dmarc | no documentado |
| OVHcloud | _dmarc | no documentado |
| Porkbun | _dmarc | no documentado |
| cPanel | _dmarc | un solo campo: se divide |
| Plesk | _dmarc | no documentado |
| Hetzner | _dmarc | cadenas entre comillas |
| STRATO | _dmarc | no documentado |
| Bluehost | _dmarc | no documentado |






Preguntas frecuentes sobre el generador de registros DMARC
¿Qué es un registro DMARC?
¿Cuál debe ser mi primer registro DMARC?
¿Por qué no hay un ajuste pct?
¿Los informes DMARC pueden ir a Gmail o a Outlook?
¿Necesito SPF y DKIM antes de DMARC?
¿Cuál es la diferencia entre rua y ruf?
¿Debo usar alineación estricta?
¿Qué hacen sp y np?
¿Cuánto tarda en funcionar un registro DMARC?
¿El generador DMARC es gratis y se guarda mi dominio?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas relacionadas
Generador de registros SPF
Crea un registro SPF TXT válido para sus proveedores de correo y servidores, con control en vivo del límite de 10 consultas DNS
Generador de registros DKIM
Crea un par de claves DKIM en su navegador y le da el registro TXT selector._domainkey para publicar
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verificador DKIM
Verifica registros DKIM con detección automática de selector
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Analizador de Cabeceras de Correo
Analiza cabeceras de correo sin procesar y rastrea el recorrido del correo
Verificador de registros BIMI
Verifique registros BIMI, logos SVG Tiny PS y certificados VMC, y qué bandejas muestran el logo