











Generador de registros DKIM
Cree un par de claves DKIM en su navegador y obtenga el registro DKIM que debe publicar. ¿Usa Google Workspace o Microsoft 365? Ellos crean la clave: le mostramos dónde.
Busca las claves que su dominio ya publica y quién las creó. O elija abajo quién firma su correo.
Se hace en su navegador. Solo las consultas DNS salen de él, por HTTPS hacia el resolvedor de Cloudflare (el de Google como segunda opinión).
Generar una clave para example.com
Se crea en su navegador con Web Crypto. La clave privada nunca sale de esta pestaña.
Lo que pide el RFC 8301. La opción habitual.
Avanzado
Su clave
Funciona sin conexión: apague su Wi-Fi y genere de nuevo.
Configurar OpenDKIM
# Key file: only the opendkim user may read it
$ sudo mkdir -p /etc/opendkim/keys/example.com
$ sudo nano /etc/opendkim/keys/example.com/s.private
$ sudo chown -R opendkim:opendkim /etc/opendkim/keys
$ sudo chmod 600 /etc/opendkim/keys/example.com/s.private
Plan de rotación
- HoyPublique y empiece a firmar con él.
- En seis mesesCree … y publíquelo junto a .
- CambioFirme con ….
- De 7 a 30 días despuésMantenga publicado para el correo que aún está en tránsito.
- RevocarPublique una clave vacía en ; no lo elimine.
v=DKIM1; k=rsa; p=
Después de publicar
¿Cómo genero una clave y un registro DKIM?
Cree un par de claves RSA 2048, guarde la clave privada en el servidor que firma su correo y publique la clave pública como registro TXT en selector._domainkey.sudominio (RFC 6376).
Elija un nombre de selector nuevo para cada clave, como el mes en que se creó, para que la clave anterior pueda seguir publicada mientras el correo firmado con ella aún está en camino.
Luego instale la clave privada en su firmante y envíe un mensaje de prueba: el encabezado DKIM-Signature indica el dominio (d=) y el selector (s=) que consultarán los receptores.
DKIM-Signature: v=1; a=rsa-sha256; d=example.com; s=s202610; …s202610._domainkey.example.comlos receptores verifican con ella ✓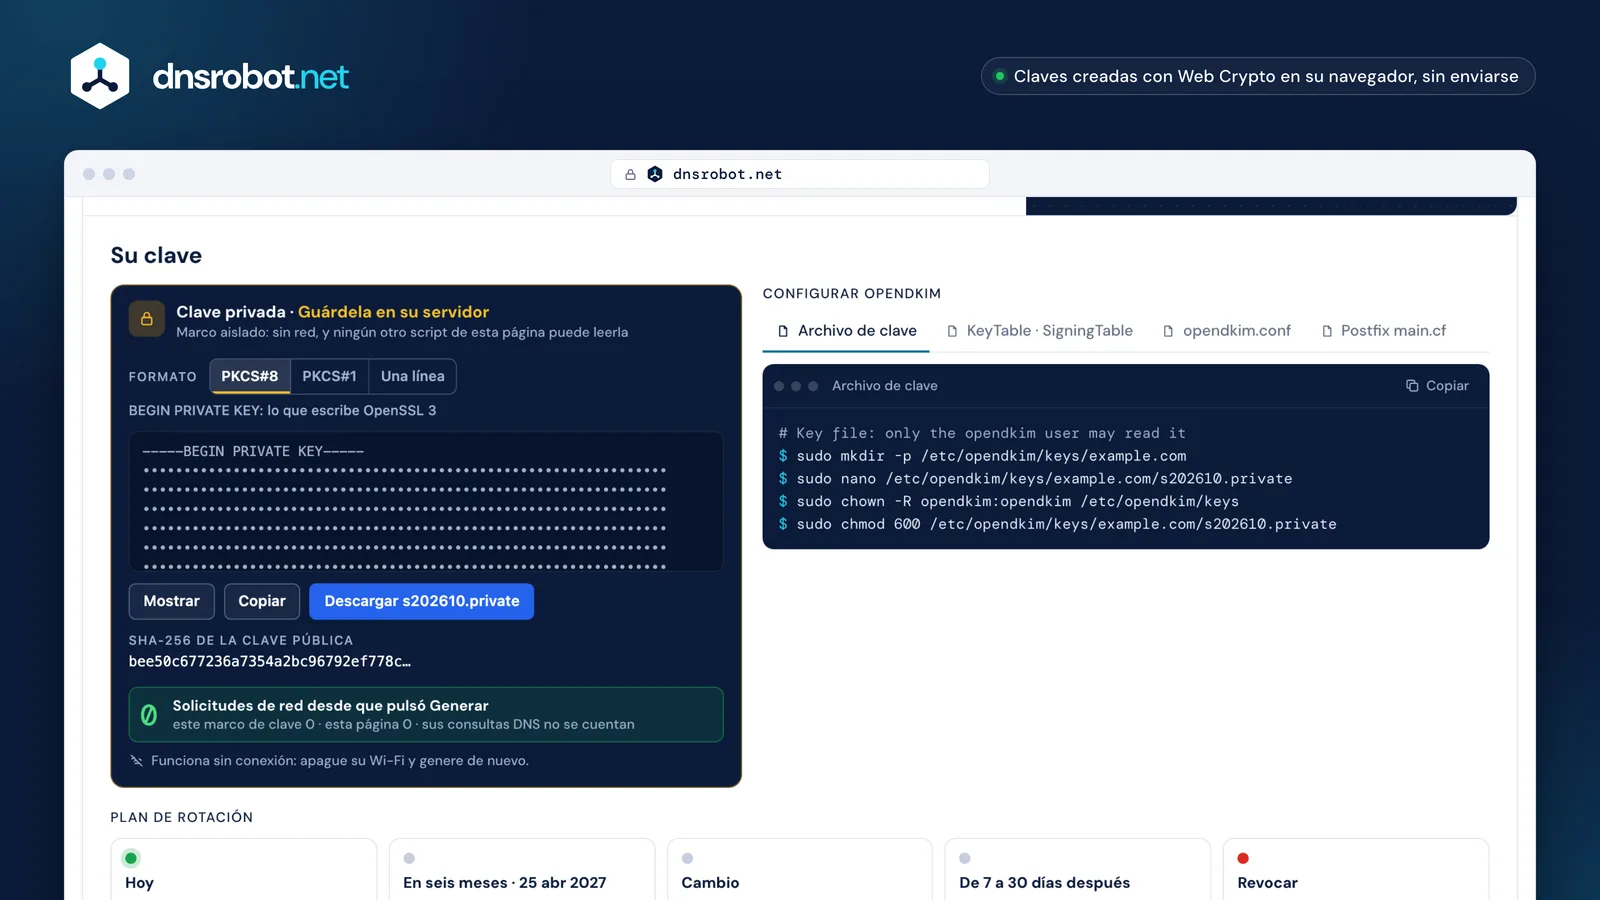
 Una clave privada que ningún otro script puede leerSe crea y se guarda en un marco aislado que no puede llegar a la red.La forma que lee su firmantePKCS#8, PKCS#1 o una línea de base64, elegida para su firmante.Cero solicitudes, y funciona sin conexiónUn conteo en vivo de las solicitudes de red desde que pulsó Generar.Los archivos de su firmanteOpenDKIM, rspamd, Exim, Postfix o Amazon SES, con su dominio y su selector completados.Un selector con fechaSu nombre indica cuándo se creó la clave; el plan de rotación de abajo fecha la próxima clave y la revocación.
¿Necesito generar mi propia clave DKIM?
Solo si su propio servidor firma su correo: Google Workspace, Microsoft 365 y la mayoría de los servicios de correo crean la clave ellos mismos y le muestran el registro que debe publicar, así que una clave de cualquier generador nunca se usaría.
Su propia clave importa para Postfix con OpenDKIM, rspamd, Exim, Haraka, su propia aplicación y los servicios que aceptan una, como Amazon SES (BYODKIM) y Mailgun.
| Remitente | Clave creada por | Usted publica | Selectores |
|---|---|---|---|
| Google Workspace | el proveedor | TXT (su clave) | |
| Microsoft 365 | el proveedor | CNAME a sus claves | selector1, selector2 |
| SendGrid | el proveedor | CNAME a sus claves | s1, s2 |
| Mailchimp | el proveedor | CNAME a sus claves | k2, k3 |
| Postmark | el proveedor | TXT (su clave) | <date>pm |
| Brevo | el proveedor | CNAME a sus claves | brevo1, brevo2 |
| Zoho Mail | el proveedor | TXT (su clave) | zoho |
| Amazon SES | cualquiera | TXT (su clave) | cualquiera |
| Mailgun | cualquiera | TXT (su clave) | cualquiera |
| OpenDKIM | usted | TXT (su clave) | cualquiera |
| rspamd | usted | TXT (su clave) | cualquiera |
| Exim | usted | TXT (su clave) | cualquiera |








¿RSA 1024, 2048, 4096 o Ed25519?
Use RSA 2048: 1024 es el mínimo que aceptan los receptores, 4096 exige demasiado a DNS, y Ed25519 es corta pero pruebas independientes encontraron que los grandes proveedores de buzones no la verifican, así que solo sirve junto a una firma RSA.
Muchas herramientas aún usan 1024 por defecto: opendkim-genkey, dkim_keygen de rspamd y Microsoft 365. El RFC 8301 pide 2048.
Si agrega Ed25519, firme también con RSA, con un segundo selector; Yahoo puede no dar por válido DMARC cuando falla una de varias firmas alineadas.
¿Cómo configuro OpenDKIM, rspamd o Exim?
Guarde la clave privada donde solo el firmante pueda leerla, asocie su dominio y su selector con ella en la configuración del firmante y reinicie; las pestañas muestran los archivos de cada firmante con sus nombres completados.
Compruebe el resultado enviándose un mensaje y leyendo su resultado DKIM en los encabezados, o con nuestro verificador DKIM.
# /etc/opendkim/KeyTable
s202610._domainkey.example.com example.com:s202610:/etc/opendkim/keys/example.com/s202610.private

# /etc/opendkim/SigningTable
*@example.com s202610._domainkey.example.com

# /etc/opendkim/TrustedHosts
127.0.0.1
localhost
# /etc/rspamd/local.d/dkim_signing.conf
domain {
  example.com {
    selector = "s202610";
    path = "/var/lib/rspamd/dkim/example.com.s202610.key";
  }
}
# only if example.com is a subdomain: use_esld = false;
# only if users log in without @example.com: allow_username_mismatch = true;

$ sudo rspamadm configtest && sudo systemctl restart rspamd
¿Por qué mi registro DKIM está dividido en varias cadenas?
El registro de una clave de 2048 bits tiene unos 410 caracteres, más que una cadena TXT de 255 bytes, así que DNS lo guarda como dos cadenas que los verificadores unen sin nada en medio.
Cloudflare, Azure y los paneles tipo cPanel aceptan el valor completo y lo dividen; Route 53 y Google Cloud DNS piden que pegue las cadenas entre comillas. GoDaddy limita un valor a 1024 caracteres.
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIaM9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQABs202610._domainkey.example.com. 3600 IN TXT ( "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIa" "M9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQAB" )
¿Cómo roto las claves DKIM?
Publique una clave nueva con un selector nuevo, cambie la firma a ella, mantenga el registro anterior de 7 a 30 días para el correo aún en tránsito y luego revóquelo con un p= vacío; M3AAWG indica rotar al menos cada seis meses.
Revoque en lugar de eliminar, para que los verificadores informen el selector anterior como revocado. Nunca reutilice un nombre de selector para una clave nueva.
s202611firmase conserva de 7 a 30 díasp= (revocada)s202705firma¿Es seguro generar una clave DKIM en línea?
Solo si la clave se crea en su navegador y nunca se envía: esta página la crea con Web Crypto dentro de un marco aislado que no puede llegar a la red, algo que puede confirmar en las herramientas de desarrollo de su navegador.
Algunos generadores en línea crean la clave en su servidor y la devuelven en la respuesta, donde podría registrarse o conservarse. Una clave creada en su navegador solo existe en su pestaña hasta que la guarda.
Ningún otro script de esta página puede leer el marco que guarda la clave, y la página funciona sin conexión: apague su Wi-Fi y genere de nuevo.
GET /generate?key_size=2048200 {"private_key": "-----BEGIN…"}puede registrarsePreguntas frecuentes sobre el generador de registros DKIM
¿Qué es un registro DKIM?
¿Es seguro generar claves DKIM aquí?
¿Qué tamaño de clave debo usar?
¿Necesito una clave DKIM para Google Workspace o Microsoft 365?
¿Qué es un selector DKIM?
¿En qué formato está la clave privada?
¿Puede un dominio tener más de un registro DKIM?
¿Por qué mi registro DKIM tiene más de 255 caracteres?
¿Qué significa t=y en un registro DKIM?
¿Cada cuánto debo rotar las claves DKIM?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas relacionadas
Generador de registros DMARC
Cree su registro DMARC para el RFC 9989, partiendo del que publica hoy, y vea qué harán los receptores con el correo que falla.
Generador de registros SPF
Crea un registro SPF TXT válido para sus proveedores de correo y servidores, con control en vivo del límite de 10 consultas DNS
Verificador DKIM
Verifica registros DKIM con detección automática de selector
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Analizador de Cabeceras de Correo
Analiza cabeceras de correo sin procesar y rastrea el recorrido del correo
Verificador de registros BIMI
Verifique registros BIMI, logos SVG Tiny PS y certificados VMC, y qué bandejas muestran el logo