











Calculadora de Subredes
Ingrese una dirección IP con su prefijo o su máscara de subred y obtenga la red, el broadcast, el rango de hosts utilizables y la máscara wildcard, bit a bit. Esta calculadora de subredes IPv4 e IPv6 también divide redes, planifica VLSM y aplica las reglas de cada nube.
Escríbalo como lo tenga: CIDR, una máscara o una wildcard de Cisco después de la dirección, un rango con guion o IPv6. Arrastre la línea entre los bits para cambiar el prefijo. Nada sale de su navegador.
254 hosts utilizables · 192.168.1.1 – 192.168.1.254
- 1
La máscara
/24 son 24 unos y luego 8 ceros
máscara11111111.11111111.11111111.00000000255.255.255.0 - 2
Red = dirección AND máscara
Se conservan los bits donde la máscara tiene un 1
dirección11000000.10101000.00000001.00000000192.168.1.0ANDmáscara11111111.11111111.11111111.00000000255.255.255.0red11000000.10101000.00000001.00000000192.168.1.0 - 3
Broadcast = red OR wildcard
Todos los bits de host se ponen en 1
red11000000.10101000.00000001.00000000192.168.1.0ORwildcard00000000.00000000.00000000.111111110.0.0.255broadcast11000000.10101000.00000001.11111111192.168.1.255 - 4
Hosts utilizables = 232 − 24 − 2 = 256 − 2 = 254
Las direcciones de red y de broadcast no se pueden asignar a un dispositivo
primer host 192.168.1.1último host 192.168.1.254
Atajo. El prefijo termina en el límite de un octeto: la red conserva 3 octetos completos (192.168.1) y el resto son bits de host.
¿Qué es una subred y qué es una máscara de subred?
Una subred es un bloque de direcciones IP que comparten los mismos bits iniciales, y la máscara de subred indica cuántos bits son: en 192.168.1.10 con máscara 255.255.255.0, los primeros 24 bits (192.168.1) identifican la red y los últimos 8 bits (10), un dispositivo dentro de ella.
Toda dirección IPv4 tiene 32 bits. La máscara también: una serie de unos sobre la parte de red y de ceros sobre la parte de host, nunca mezclados (RFC 1812). Los dispositivos cuyas direcciones comparten los bits de red se comunican directamente; todo lo demás pasa por un router.
Dentro de una subred, la dirección con todos los bits de host en cero identifica a la propia red, y la que los tiene todos en uno es su dirección de broadcast, así que una subred normal tiene para dispositivos dos direcciones menos que su tamaño (RFC 1122). Un /24 tiene 256 direcciones y 254 hosts.
Esta subred192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Otra subred192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
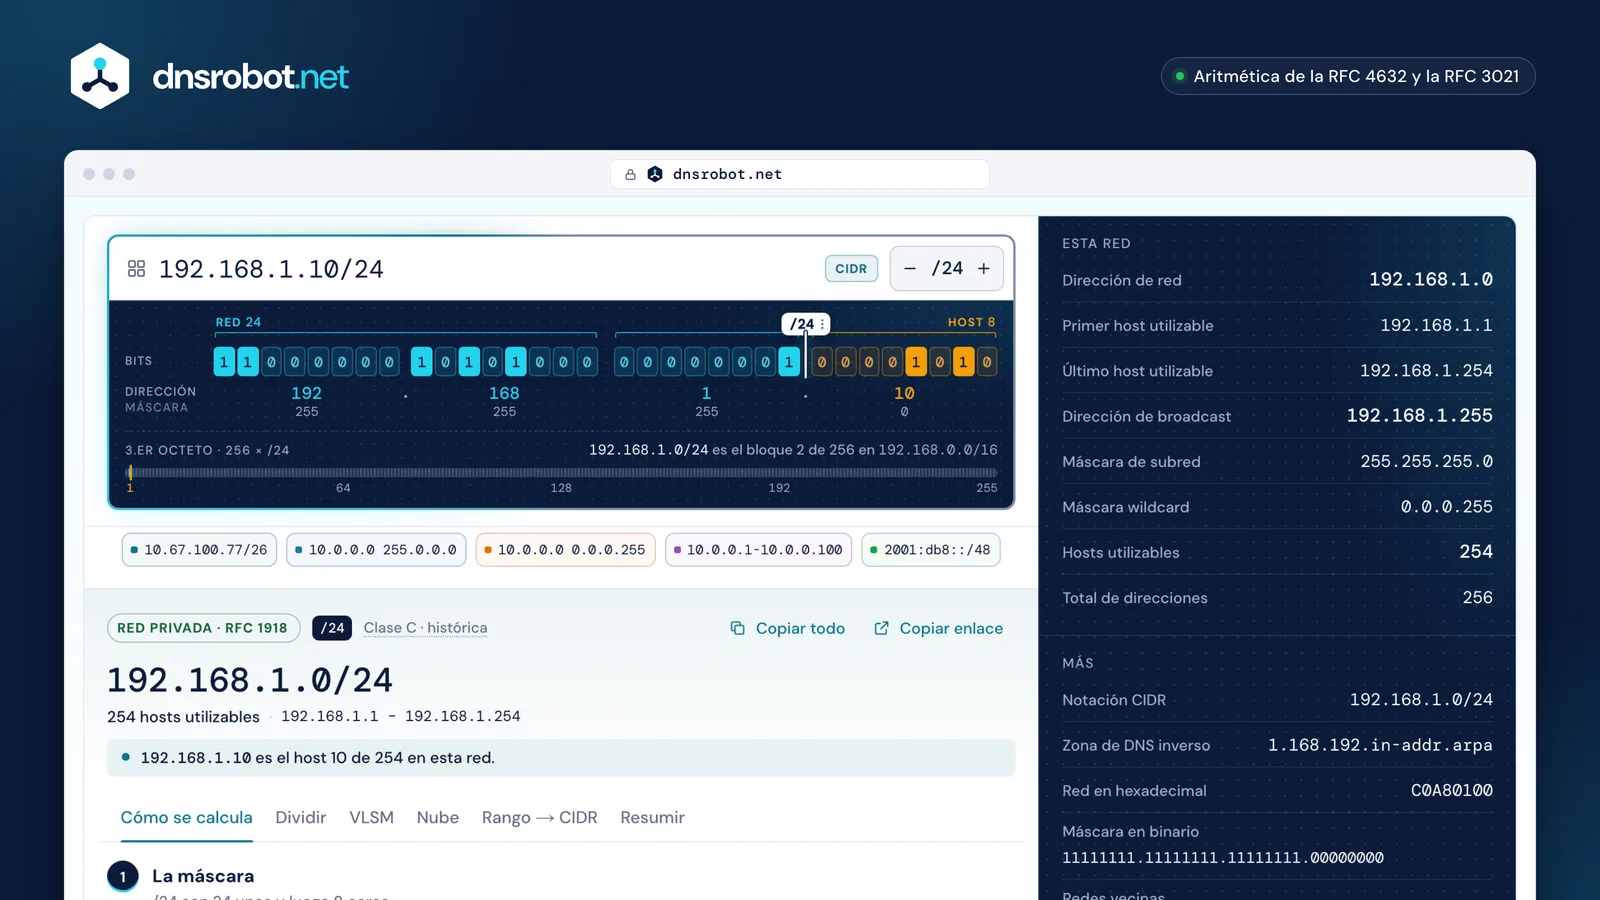
 Cualquier notaciónCIDR, una máscara de subred, una máscara wildcard, un rango o IPv6, escrito tal como lo tenga.Los bitsBits de red y bits de host lado a lado; arrastre el límite para probar otro prefijo.La respuestaLa red, el broadcast, el primer y el último host utilizable y cuántos hay.PlanificarDivida la red, acomode subredes de distintos tamaños o aplique las reglas de una nube.
Cómo calcular subredes (subnetting) en 4 pasos
Decida cuántas subredes o cuántos hosts necesita, tome prestados esos bits de la parte de host y recorra la red en bloques del nuevo tamaño: 192.168.1.0/24 dividida en cuatro subredes queda en cuatro bloques /26 de 64 direcciones, con 62 hosts cada uno.
1. Contar: cuatro subredes necesitan 2 bits de red más (2² = 4), así que /24 pasa a ser /26. Si parte de un número de hosts, tome el bloque más pequeño que los contenga: 50 hosts necesitan 64 direcciones, un /26.
2. Tamaño del bloque: 2^(32 − 26) = 64 direcciones por subred, lo que da la máscara 255.255.255.192.
3. Recorrer: las redes empiezan cada 64 direcciones: 192.168.1.0, .64, .128 y .192.
4. Extremos: en cada bloque la primera dirección es la red, la última el broadcast, y los hosts quedan en medio. Así, para 10.67.100.77/26 la red es 10.67.100.64, los hosts van de .65 a .126 y el broadcast es .127.
SubredPrimer host – Último hostBroadcast
El mismo método en dos preguntas de examen
10.67.100.77/264.º octeto · bloques de 64- Red
- 10.67.100.64
- Primer utilizable
- 10.67.100.65
- Último utilizable
- 10.67.100.126
- Broadcast
- 10.67.100.127
10.67.100.0/173.er octeto · bloques de 128- Red
- 10.67.0.0
- Primer utilizable
- 10.67.0.1
- Último utilizable
- 10.67.127.254
- Broadcast
- 10.67.127.255
No es la dirección de red: 10.67.100.0/17 → 10.67.0.0/17
Notación CIDR: qué significa /24
La notación CIDR escribe una red como una dirección, una barra y el número de bits de red: 192.168.1.0/24 significa que los primeros 24 bits son la red, igual que la máscara 255.255.255.0 (RFC 4632).
Cada bit de diferencia duplica el bloque o lo reduce a la mitad: un /23 son dos /24 (512 direcciones) y un /25 es la mitad de uno (128). Un /16 contiene 256 bloques /24, y un /8 contiene 65 536.
CIDR reemplazó a las antiguas clases A, B y C en 1993 (RFC 1519, hoy RFC 4632). Desde entonces la máscara no se puede deducir del primer octeto, así que siempre se escribe; la calculadora muestra la antigua clase solo como dato histórico.
- /221024255.255.252.04 /24
- /23512255.255.254.02 /24
- /24256255.255.255.01 /24
- /25128255.255.255.128½ de un /24
- /2664255.255.255.192¼ de un /24
Tabla de máscaras de subred: de /0 a /32
Cada prefijo IPv4 con su máscara de subred, su máscara wildcard, sus direcciones y sus hosts utilizables. Seleccione una fila para calcularla en la calculadora.
Los hosts utilizables son las direcciones menos la de red y la de broadcast, excepto en /31, donde ambas direcciones son hosts de un enlace punto a punto (RFC 3021), y en /32, un único host.
| Prefijo | Máscara de subred | Wildcard | Direcciones | Hosts utilizables | Comparado con un /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294Todas las direcciones IPv4 | 16.777.216 /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16.777.216 | 16.777.214Tamaño de la antigua clase A | 65.536 /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8192 /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4096 /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524.288 | 524.286 | 2048 /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262.144 | 262.142 | 1024 /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131.072 | 131.070 | 512 /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65.536 | 65.534Tamaño de la antigua clase B | 256 /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32.768 | 32.766 | 128 /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16.384 | 16.382 | 64 /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8192 | 8190 | 32 /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4096 | 4094 | 16 /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2048 | 2046 | 8 /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1024 | 1022 | 4 /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Tamaño de la antigua clase C | 1 /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 por /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 por /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 por /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 por /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 por /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 por /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Enlace punto a punto | 128 por /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Un solo host | 256 por /24 |
Prefijos IPv6 habituales
| Prefijo | Uso típico | Direcciones | Subredes /64 |
|---|---|---|---|
| /32 | Asignación de un ISP | 79.228.162.514.264.337.593.543.950.336296 | 4.294.967.296 |
| /48 | Un sitio (empresa) | 1.208.925.819.614.629.174.706.176280 | 65.536 |
| /56 | Un sitio (hogar) | 4.722.366.482.869.645.213.696272 | 256 |
| /64 | Una subred (SLAAC) | 18.446.744.073.709.551.616264 | 1 |
| /127 | Enlace entre routers | 221 | – |
| /128 | Una dirección | 120 | – |
¿Cuántos hosts utilizables? /30, /31 y /32
Un /30 tiene 4 direcciones y 2 hosts utilizables, un /31 tiene 2 direcciones y ambas se pueden usar en un enlace punto a punto, y un /32 es una sola dirección: un único host.
La regla 2^n − 2 vale de /0 a /30. Para enlaces entre dos routers, la RFC 3021 permite un /31 sin dirección de red ni de broadcast, que usa la mitad de direcciones que un /30. Cisco lo admite en enlaces punto a punto (Cisco).
Un /32 es una ruta de host: una sola dirección, que se usa en interfaces loopback y en rutas de una sola dirección. Las nubes descuentan más de dos direcciones en cada subred, así que sus cifras son distintas; vea la sección sobre la nube más abajo.
198.51.100.4/302 utilizables
198.51.100.4/312 utilizablespunto a punto (RFC 3021)
198.51.100.4/321 utilizableun solo host
Máscara wildcard: la inversa de la máscara de subred
Una máscara wildcard (o comodín) es la máscara de subred con todos los bits invertidos, así que 255.255.255.0 pasa a ser 0.0.0.255: un bit 0 debe coincidir y un bit 1 se ignora. Las listas de acceso de Cisco y los comandos network de OSPF usan máscaras wildcard.
Para una máscara normal, la wildcard es 255.255.255.255 menos la máscara: la 255.255.240.0 de un /20 da 0.0.15.255. En una lista de acceso, permit 10.1.0.0 0.0.255.255 coincide con todas las direcciones de 10.1.0.0 a 10.1.255.255 (Cisco).
Escriba una wildcard después de una dirección (10.1.0.0 0.0.255.255) y la calculadora la interpreta como el prefijo equivalente, /16.
- Debe coincidir
- Cualquier valor
Coincide de 10.1.0.0 a 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: subredes de distintos tamaños en una misma red
La máscara de subred de longitud variable (VLSM) da a cada subred solo el tamaño que necesita: en un /24, una red Wi-Fi de 100 hosts recibe un /25, una oficina de 50 un /26, los servidores un /27 y un enlace entre routers un /30, y aún sobran direcciones.
El planificador coloca primero la subred más grande y cada una de las siguientes en la próxima dirección libre, así que cada bloque empieza en un límite de su propio tamaño y nada se superpone. Los routers deben admitir máscaras de distinta longitud en una misma red desde la RFC 1812 (1995).
Indica cuántas direcciones usa el plan y a cuántos hosts sirve, enumera los bloques libres que quedan y nombra la subred que no cabe cuando la red es demasiado pequeña.
- Wi-Fi100 hosts
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Oficina50 hosts
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Servidores20 hosts
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Enlace entre routers2 hosts
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Libre
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
228 de 256 direcciones usadas, 28 libres
Subredes IPv6: /48, /56 y /64
En IPv6 una subred es normalmente un /64, y los sitios reciben un /48 (65 536 subredes) o un /56 (256 subredes) para dividir. No hay dirección de broadcast: solo se reservan la dirección anycast Subnet-Router y los 128 ID de interfaz más altos, destinados a anycast.
Un /64 es el tamaño que necesita la configuración automática de direcciones (SLAAC): los últimos 64 bits son el ID de interfaz del dispositivo (RFC 4291, RFC 7421). Los prefijos más largos son válidos (RFC 7608), y un /127 es la versión IPv6 de un /31 para enlaces entre routers (RFC 6164).
La buena práctica de RIPE para los proveedores es un /48 para empresas y un /48 o un /56 para hogares, y desaconseja firmemente cualquier prefijo más largo que un /56 (RIPE-690). Divida en límites de 4 bits (/52, /56, /60) para que cada subred abarque dígitos hexadecimales completos y el DNS inverso se delegue sin problemas.
| Prefijo | Bits hasta /64 | /64 que contiene | Direcciones |
|---|---|---|---|
| /32 | 32 | 4.294.967.296 | 79.228.162.514.264.337.593.543.950.336296 |
| /48 | 16 | 65.536 | 1.208.925.819.614.629.174.706.176280 |
| /56 | 8 | 256 | 4.722.366.482.869.645.213.696272 |
| /64 | 0 | 1 | 18.446.744.073.709.551.616264 |
Subredes en la nube: por qué un /24 en AWS tiene 251 direcciones utilizables
AWS y Azure reservan 5 direcciones en cada subred, Google Cloud 4 y Oracle Cloud 3, así que un /24 tiene 251 direcciones utilizables en AWS o Azure, 252 en Google Cloud y 253 en Oracle Cloud.
AWS reserva la dirección de red, la +1 para el router de la VPC, la +2 para el DNS, la +3 para uso futuro y la última, y permite subredes de /16 a /28 (AWS). Azure reserva la de red, la puerta de enlace, dos direcciones para Azure DNS y la última, de /2 a /29 (Azure).
Google Cloud reserva las dos primeras y las dos últimas direcciones de un rango principal, de /4 a /29, y ninguna en los rangos secundarios (Google Cloud). Oracle Cloud reserva la de red, la puerta de enlace y la última, de /16 a /30 (Oracle). Elija una nube en la calculadora para aplicar sus reglas a una división o a un plan VLSM.
 AWS251 utilizables.0red.1router.2DNS.3futuro250 más.254.255última
 Azure251 utilizables.0red.1gateway.2DNS.3DNS250 más.254.255última
 Google Cloud252 utilizables.0red.1gateway.2.3250 más.254futuro.255última
 Oracle Cloud253 utilizables.0red.1gateway.2.3250 más.254.255última
- Dirección de red
- Router o puerta de enlace
- DNS
- Uso futuro
- Última dirección
Rangos de IP privados y especiales
Las redes privadas usan 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16 (RFC 1918); el NAT de operador (CGNAT) de los proveedores de internet usa 100.64.0.0/10, y otros bloques se reservan para loopback, enlace local, documentación, pruebas de rendimiento (benchmarking) y multicast.
La calculadora compara el bloque entero con los registros de propósito especial de la IANA (IPv4, IPv6), no solo su primera dirección. 10.0.0.0/7 es mitad privado y mitad público, y 172.0.0.0/11 incluye el privado 172.16.0.0/12, así que la calculadora indica qué contiene cada uno.
172.16.0.0/12 llega hasta 172.31.255.255, no solo a 172.16.x.x. 100.64.0.0/10 no es un rango privado como los demás: está pensado solo para el enlace entre el NAT de un proveedor y sus clientes (RFC 6598).
- Privada
- NAT de operador
- Loopback y enlace local
- Documentación y pruebas de rendimiento
- Multicast
- Reservada
0.0.0.0/8Esta red16.777.216 direcciones10.0.0.0/8Privada16.777.216 direcciones100.64.0.0/10NAT de operador4.194.304 direcciones127.0.0.0/8Loopback16.777.216 direcciones169.254.0.0/16Enlace local65.536 direcciones172.16.0.0/12Privada1.048.576 direcciones192.0.2.0/24Documentación256 direcciones192.168.0.0/16Privada65.536 direcciones198.18.0.0/15Pruebas de rendimiento131.072 direcciones198.51.100.0/24Documentación256 direcciones203.0.113.0/24Documentación256 direcciones224.0.0.0/4Multicast268.435.456 direcciones240.0.0.0/4Reservada268.435.456 direcciones
Calculadora de subredes: preguntas y respuestas
¿Cuántos hosts utilizables tiene un /24?
¿Cuál es la máscara de subred de un /27?
¿Cómo encuentro la longitud de prefijo a partir de una máscara de subred?
¿Cómo calculo la dirección de red a partir de una dirección IP y su máscara?
¿Por qué un /31 tiene dos hosts utilizables?
¿Puedo usar la subred cero y la subred de todos unos?
¿Qué diferencia hay entre una máscara de subred y una máscara wildcard?
¿Cuántas subredes /24 caben en un /16?
¿Qué es un /64 en IPv6 y cuántos caben en un /48?
¿Lo que escribo se envía a algún lado?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas relacionadas
Consulta de IP
Consulta la geolocalización, ISP y detalles de red de cualquier dirección IP al instante
Cuál Es Mi IP
Su IP pública IPv4 e IPv6 a la vez, con la red, la ubicación y una comprobación de VPN
Verificador de Puertos
Prueba la conectividad de puertos y disponibilidad de servicios
DNS Inverso
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR