











Máy Tính Subnet
Nhập địa chỉ IP kèm prefix hoặc subnet mask để tính subnet: địa chỉ mạng, broadcast, dải host dùng được và wildcard mask, từng bit một. Máy tính subnet IPv4 và IPv6 này còn chia subnet online, lập kế hoạch VLSM và áp dụng quy tắc của các cloud.
Gõ theo bất kỳ dạng nào bạn đang có: CIDR, mask hoặc wildcard kiểu Cisco sau địa chỉ, một dải có dấu gạch ngang, hoặc IPv6. Kéo đường phân cách giữa các bit để đổi prefix. Không có gì rời khỏi trình duyệt của bạn.
254 host dùng được · 192.168.1.1 – 192.168.1.254
- 1
Mask
/24 là 24 bit 1, rồi đến 8 bit 0
subnet mask11111111.11111111.11111111.00000000255.255.255.0 - 2
Mạng = địa chỉ AND mask
Giữ các bit ở vị trí mask có bit 1
địa chỉ11000000.10101000.00000001.00000000192.168.1.0ANDsubnet mask11111111.11111111.11111111.00000000255.255.255.0mạng11000000.10101000.00000001.00000000192.168.1.0 - 3
Broadcast = mạng OR wildcard
Đặt mọi bit host thành 1
mạng11000000.10101000.00000001.00000000192.168.1.0ORwildcard00000000.00000000.00000000.111111110.0.0.255broadcast11000000.10101000.00000001.11111111192.168.1.255 - 4
Số host = 232 − 24 − 2 = 256 − 2 = 254
Không thể cấp địa chỉ mạng và địa chỉ broadcast cho thiết bị
host đầu tiên 192.168.1.1host cuối cùng 192.168.1.254
Cách tính nhanh. Prefix kết thúc đúng ở ranh giới octet: phần mạng giữ trọn 3 octet (192.168.1) và phần còn lại là bit host.
Subnet và subnet mask là gì?
Subnet (mạng con) là một khối địa chỉ IP có chung các bit đầu, và subnet mask cho biết có bao nhiêu bit như vậy: với 192.168.1.10 và mask 255.255.255.0, 24 bit đầu (192.168.1) chỉ mạng, còn 8 bit cuối (10) chỉ một thiết bị trong mạng đó.
Mỗi địa chỉ IPv4 dài 32 bit. Mask cũng dài 32 bit: một dãy bit 1 liên tiếp phủ phần mạng và các bit 0 phủ phần host, không bao giờ xen kẽ (RFC 1812). Các thiết bị có địa chỉ chung phần bit mạng liên lạc trực tiếp với nhau; mọi địa chỉ khác phải đi qua router.
Trong một subnet, địa chỉ có toàn bộ bit host bằng 0 là địa chỉ của chính mạng đó, còn địa chỉ có toàn bộ bit host bằng 1 là địa chỉ broadcast, nên một subnet thông thường có ít hơn kích thước của nó hai địa chỉ để cấp cho thiết bị (RFC 1122). Một /24 có 256 địa chỉ và 254 host.
Subnet này192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Subnet khác192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
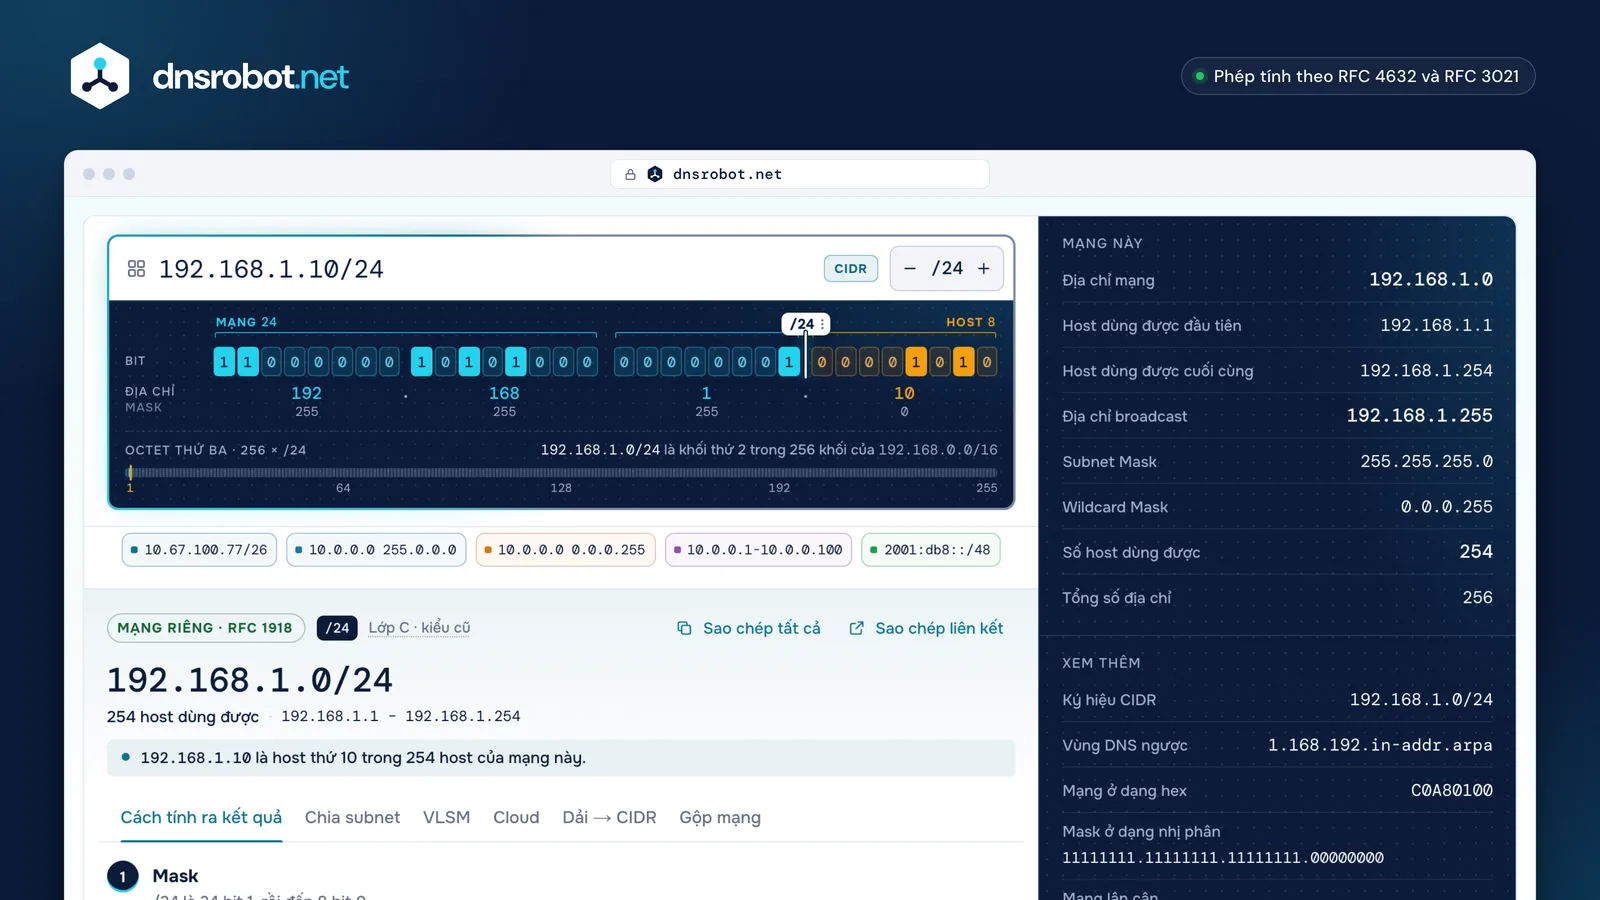
 Mọi cách viếtCIDR, subnet mask, wildcard mask, dải địa chỉ hay IPv6, cứ gõ theo dạng bạn đang có.Các bitBit mạng và bit host đặt cạnh nhau; kéo đường ranh giới để thử prefix khác.Kết quảĐịa chỉ mạng, broadcast, host dùng được đầu tiên và cuối cùng, cùng số lượng host.Lập kế hoạchChia mạng, xếp các subnet có kích thước khác nhau, hoặc áp dụng quy tắc của một cloud.
Cách tính subnet và chia subnet trong 4 bước
Để chia dải IP thành các subnet, hãy chọn số subnet hoặc số host cần có, mượn đúng số bit tương ứng từ phần host, rồi đi lần lượt qua mạng theo từng khối có kích thước mới: chia 192.168.1.0/24 thành bốn subnet sẽ được bốn khối /26, mỗi khối 64 địa chỉ và 62 host.
1. Đếm: bốn subnet cần thêm 2 bit mạng (2² = 4), nên /24 thành /26. Nếu tính theo số host, hãy lấy khối nhỏ nhất chứa đủ số host đó: 50 host cần 64 địa chỉ, tức một /26.
2. Kích thước khối: 2^(32 − 26) = 64 địa chỉ mỗi subnet, nên mask là 255.255.255.192.
3. Đi lần lượt: các mạng bắt đầu cứ mỗi 64 địa chỉ: 192.168.1.0, .64, .128 và .192.
4. Hai đầu khối: trong mỗi khối, địa chỉ đầu tiên là địa chỉ mạng, địa chỉ cuối cùng là broadcast, và các host nằm ở giữa. Vậy với 10.67.100.77/26, địa chỉ mạng là 10.67.100.64, các host chạy từ .65 đến .126 và broadcast là .127.
SubnetHost đầu tiên – Host cuối cùngBroadcast
Cùng phương pháp cho hai câu hỏi thi
10.67.100.77/26octet thứ tư · khối cỡ 64- Địa chỉ mạng
- 10.67.100.64
- Host dùng được đầu tiên
- 10.67.100.65
- Host dùng được cuối cùng
- 10.67.100.126
- Broadcast
- 10.67.100.127
10.67.100.0/17octet thứ ba · khối cỡ 128- Địa chỉ mạng
- 10.67.0.0
- Host dùng được đầu tiên
- 10.67.0.1
- Host dùng được cuối cùng
- 10.67.127.254
- Broadcast
- 10.67.127.255
Không phải địa chỉ mạng: 10.67.100.0/17 → 10.67.0.0/17
Ký hiệu CIDR: ý nghĩa của /24
Ký hiệu CIDR viết một mạng dưới dạng địa chỉ, dấu gạch chéo và số bit mạng: 192.168.1.0/24 nghĩa là 24 bit đầu là phần mạng, tương đương mask 255.255.255.0 (RFC 4632).
Mỗi bước một bit làm khối lớn gấp đôi hoặc nhỏ đi một nửa: một /23 bằng hai /24 (512 địa chỉ), một /25 bằng nửa /24 (128). Một /16 chứa 256 khối /24, và một /8 chứa 65.536 khối như vậy.
CIDR thay thế các lớp A, B và C cũ từ năm 1993 (RFC 1519, nay là RFC 4632). Kể từ đó không thể đoán mask từ octet đầu tiên, nên mask luôn được ghi rõ; máy tính chỉ hiển thị lớp cũ như một thông tin lịch sử.
- /221.024255.255.252.04 khối /24
- /23512255.255.254.02 khối /24
- /24256255.255.255.01 khối /24
- /25128255.255.255.128½ khối /24
- /2664255.255.255.192¼ khối /24
Bảng tra subnet mask: từ /0 đến /32
Mọi prefix IPv4 kèm subnet mask, wildcard mask, số địa chỉ và số host dùng được. Chọn một dòng để tính nó trong máy tính.
Số host dùng được bằng số địa chỉ trừ đi địa chỉ mạng và địa chỉ broadcast, ngoại trừ /31, nơi cả hai địa chỉ đều là host trên một liên kết point-to-point (RFC 3021), và /32, chỉ một host duy nhất.
| Prefix | Subnet Mask | Wildcard | Số địa chỉ | Host dùng được | So với một /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294Toàn bộ địa chỉ IPv4 | 16.777.216 khối /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 khối /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 khối /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 khối /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 khối /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 khối /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 khối /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 khối /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16.777.216 | 16.777.214Cỡ lớp A cũ | 65.536 khối /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 khối /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 khối /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8.192 khối /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4.096 khối /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524.288 | 524.286 | 2.048 khối /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262.144 | 262.142 | 1.024 khối /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131.072 | 131.070 | 512 khối /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65.536 | 65.534Cỡ lớp B cũ | 256 khối /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32.768 | 32.766 | 128 khối /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16.384 | 16.382 | 64 khối /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8.192 | 8.190 | 32 khối /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4.096 | 4.094 | 16 khối /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2.048 | 2.046 | 8 khối /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1.024 | 1.022 | 4 khối /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 khối /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Cỡ lớp C cũ | 1 khối /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 trong mỗi /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 trong mỗi /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 trong mỗi /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 trong mỗi /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 trong mỗi /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 trong mỗi /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Liên kết point-to-point | 128 trong mỗi /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Một host duy nhất | 256 trong mỗi /24 |
Các prefix IPv6 thường gặp
| Prefix | Cách dùng thường gặp | Số địa chỉ | Số subnet /64 |
|---|---|---|---|
| /32 | Khối cấp cho một ISP | 79.228.162.514.264.337.593.543.950.336296 | 4.294.967.296 |
| /48 | Một site (doanh nghiệp) | 1.208.925.819.614.629.174.706.176280 | 65.536 |
| /56 | Một site (hộ gia đình) | 4.722.366.482.869.645.213.696272 | 256 |
| /64 | Một subnet (SLAAC) | 18.446.744.073.709.551.616264 | 1 |
| /127 | Liên kết giữa hai router | 221 | – |
| /128 | Một địa chỉ | 120 | – |
Có bao nhiêu host dùng được? /30, /31 và /32
Một /30 có 4 địa chỉ và 2 host dùng được, một /31 có 2 địa chỉ và cả hai đều dùng được trên liên kết point-to-point, còn một /32 chỉ là một địa chỉ: một host duy nhất.
Quy tắc 2^n − 2 đúng từ /0 đến /30. Với liên kết giữa hai router, RFC 3021 cho phép dùng /31 không có địa chỉ mạng hay địa chỉ broadcast, chỉ tốn một nửa số địa chỉ so với /30. Cisco hỗ trợ điều này trên các liên kết point-to-point (Cisco).
Một /32 là host route (route đến đúng một host): một địa chỉ, dùng cho interface loopback và các route chỉ gồm một địa chỉ. Các cloud giữ lại nhiều hơn hai địa chỉ trong mỗi subnet, nên số host của chúng khác đi; xem phần cloud bên dưới.
198.51.100.4/302 dùng được
198.51.100.4/312 dùng đượcliên kết point-to-point (RFC 3021)
198.51.100.4/321 dùng đượcmột host
Wildcard mask: nghịch đảo của subnet mask
Wildcard mask là subnet mask được đảo ngược mọi bit, nên 255.255.255.0 thành 0.0.0.255: bit 0 phải khớp, còn bit 1 được bỏ qua. Access list của Cisco và lệnh network của OSPF dùng wildcard mask.
Với một mask thông thường, wildcard bằng 255.255.255.255 trừ đi mask: 255.255.240.0 của /20 cho ra 0.0.15.255. Trong một access list, permit 10.1.0.0 0.0.255.255 khớp mọi địa chỉ từ 10.1.0.0 đến 10.1.255.255 (Cisco).
Gõ wildcard sau một địa chỉ (10.1.0.0 0.0.255.255) và máy tính sẽ đọc nó thành prefix tương ứng, /16.
- Phải khớp
- Giá trị bất kỳ
Khớp từ 10.1.0.0 đến 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: chia subnet nhiều kích thước trong một mạng
VLSM (Variable-Length Subnet Masking, subnet mask có độ dài thay đổi) cấp cho mỗi subnet đúng kích thước nó cần: trong một /24, mạng Wi-Fi 100 host nhận một /25, văn phòng 50 host nhận một /26, máy chủ một /27 và liên kết router một /30, mà vẫn còn dư địa chỉ.
Công cụ lập kế hoạch đặt subnet lớn nhất trước, mỗi subnet tiếp theo ở địa chỉ trống kế tiếp, nên mọi khối đều bắt đầu ở ranh giới đúng bằng kích thước của nó và không khối nào chồng lấn. Router buộc phải hỗ trợ các mask có độ dài khác nhau trong cùng một mạng kể từ RFC 1812 (1995).
Công cụ cho biết kế hoạch dùng bao nhiêu địa chỉ và phục vụ bao nhiêu host, liệt kê các khối còn trống, và chỉ ra subnet không vừa khi mạng quá nhỏ.
- Wi-Fi100 host
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Văn phòng50 host
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Máy chủ20 host
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Liên kết router2 host
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Trống
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
Đã dùng 228 trên 256 địa chỉ, còn trống 28
Chia subnet IPv6: /48, /56 và /64
Trong IPv6, một subnet thường là /64, và mỗi site được cấp một /48 (65.536 subnet) hoặc một /56 (256 subnet) để chia. Không có địa chỉ broadcast: chỉ có địa chỉ anycast Subnet-Router và 128 interface ID cao nhất, dành cho anycast, là bị giữ lại.
Một /64 là kích thước mà cơ chế tự cấp địa chỉ (SLAAC) cần: 64 bit cuối là interface ID của thiết bị (RFC 4291, RFC 7421). Prefix dài hơn vẫn hợp lệ (RFC 7608), và /127 là phiên bản IPv6 của /31 cho liên kết giữa các router (RFC 6164).
Thực hành tốt nhất của RIPE cho ISP là cấp /48 cho doanh nghiệp và /48 hoặc /56 cho hộ gia đình, đồng thời khuyến cáo mạnh mẽ không cấp prefix nào dài hơn /56 (RIPE-690). Hãy chia subnet theo ranh giới 4 bit (/52, /56, /60) để mỗi subnet gồm trọn các chữ số hex và DNS ngược được ủy quyền gọn gàng.
| Prefix | Số bit đến /64 | Số /64 bên trong | Số địa chỉ |
|---|---|---|---|
| /32 | 32 | 4.294.967.296 | 79.228.162.514.264.337.593.543.950.336296 |
| /48 | 16 | 65.536 | 1.208.925.819.614.629.174.706.176280 |
| /56 | 8 | 256 | 4.722.366.482.869.645.213.696272 |
| /64 | 0 | 1 | 18.446.744.073.709.551.616264 |
Subnet trên cloud: vì sao một /24 trên AWS có 251 địa chỉ dùng được
AWS và Azure giữ lại 5 địa chỉ trong mỗi subnet, Google Cloud giữ 4 và Oracle Cloud giữ 3, nên một /24 có 251 địa chỉ dùng được trên AWS hoặc Azure, 252 trên Google Cloud và 253 trên Oracle Cloud.
AWS giữ địa chỉ mạng, +1 cho router VPC, +2 cho DNS, +3 để dùng sau này và địa chỉ cuối cùng, đồng thời cho phép subnet từ /16 đến /28 (AWS). Azure giữ địa chỉ mạng, gateway, hai địa chỉ cho Azure DNS và địa chỉ cuối, cho phép từ /2 đến /29 (Azure).
Google Cloud giữ hai địa chỉ đầu và hai địa chỉ cuối của dải chính (primary range), cho phép từ /4 đến /29, và không giữ địa chỉ nào trong dải phụ (secondary range) (Google Cloud). Oracle Cloud giữ địa chỉ mạng, gateway và địa chỉ cuối, cho phép từ /16 đến /30 (Oracle). Chọn một cloud trong máy tính để áp dụng quy tắc của nó khi chia subnet hoặc lập kế hoạch VLSM.
 AWS251 dùng được.0mạng.1router.2DNS.3dự phòngthêm 250.254.255cuối
 Azure251 dùng được.0mạng.1gateway.2DNS.3DNSthêm 250.254.255cuối
 Google Cloud252 dùng được.0mạng.1gateway.2.3thêm 250.254dự phòng.255cuối
 Oracle Cloud253 dùng được.0mạng.1gateway.2.3thêm 250.254.255cuối
- Địa chỉ mạng
- Router hoặc gateway
- DNS
- Dự phòng cho sau này
- Địa chỉ cuối
Dải IP private và các dải đặc biệt
Mạng riêng (private) dùng 10.0.0.0/8, 172.16.0.0/12 và 192.168.0.0/16 (RFC 1918); carrier-grade NAT của các nhà cung cấp internet dùng 100.64.0.0/10, còn các khối khác được dành cho loopback, link-local, tài liệu, đo hiệu năng (benchmarking) và multicast.
Máy tính đối chiếu toàn bộ khối với sổ đăng ký địa chỉ đặc biệt của IANA (IPv4, IPv6), không chỉ địa chỉ đầu tiên. 10.0.0.0/7 một nửa là private, một nửa là địa chỉ công cộng, còn 172.0.0.0/11 chứa dải private 172.16.0.0/12, nên máy tính cho biết mỗi khối chứa những gì.
172.16.0.0/12 kéo dài đến 172.31.255.255, không chỉ là 172.16.x.x. 100.64.0.0/10 không phải dải private như các dải kia: nó chỉ dành cho đoạn kết nối giữa NAT của nhà cung cấp và khách hàng của họ (RFC 6598).
- Mạng riêng
- Carrier-grade NAT
- Loopback và link-local
- Tài liệu và đo hiệu năng
- Multicast
- Dành riêng
0.0.0.0/8Mạng này16.777.216 địa chỉ10.0.0.0/8Mạng riêng16.777.216 địa chỉ100.64.0.0/10Carrier-grade NAT4.194.304 địa chỉ127.0.0.0/8Loopback16.777.216 địa chỉ169.254.0.0/16Link-local65.536 địa chỉ172.16.0.0/12Mạng riêng1.048.576 địa chỉ192.0.2.0/24Tài liệu256 địa chỉ192.168.0.0/16Mạng riêng65.536 địa chỉ198.18.0.0/15Đo hiệu năng131.072 địa chỉ198.51.100.0/24Tài liệu256 địa chỉ203.0.113.0/24Tài liệu256 địa chỉ224.0.0.0/4Multicast268.435.456 địa chỉ240.0.0.0/4Dành riêng268.435.456 địa chỉ
Máy tính subnet: hỏi và đáp
Một /24 có bao nhiêu host dùng được?
Subnet mask của /27 là gì?
Làm sao tìm độ dài prefix của subnet từ subnet mask?
Làm sao tính địa chỉ mạng từ địa chỉ IP và subnet mask?
Vì sao một /31 có hai host dùng được?
Có dùng được subnet zero và subnet toàn bit 1 không?
Subnet mask và wildcard mask khác nhau thế nào?
Chia một /16 thành các subnet /24 thì được bao nhiêu subnet?
/64 trong IPv6 là gì, và một /48 chứa bao nhiêu /64?
Khi tính subnet online ở đây, dữ liệu tôi nhập có bị gửi đi đâu không?
Công cụ liên quan
Tra Cứu IP
Tra cứu định vị địa lý, ISP và chi tiết mạng của địa chỉ IP ngay lập tức
IP Của Tôi Là Gì
IPv4 và IPv6 công cộng của bạn cùng lúc, kèm mạng, vị trí và kiểm tra VPN
Kiểm Tra Cổng
Kiểm tra kết nối cổng và khả dụng dịch vụ
Tra Cứu DNS Ngược
Tìm hostname liên kết với bất kỳ địa chỉ IP nào qua bản ghi PTR