











Sprawdź certyfikat SSL
Sprawdź certyfikat SSL dowolnej strony online: czy jest ważny, kiedy wygasa, łańcuch zaufania w każdej przeglądarce, unieważnienie, wersje TLS i zestawy szyfrów. Ocena od A+ do F w kilka sekund, dla stron i serwerów poczty.
Co sprawdza ten test certyfikatu SSL
Narzędzie do sprawdzania SSL (SSL checker) łączy się z serwerem tak jak przeglądarka i odczytuje certyfikat, który serwer przedstawia. To narzędzie samo obsługuje protokół TLS, więc widzi dokładnie to, co wysyła serwer: certyfikat i jego łańcuch, wersję protokołu, zestaw szyfrów i wymianę kluczy. Strony za Cloudflare odrzucają nasze połączenie, więc dla nich certyfikat pochodzi z logu CT, a skan protokołów i ocena są pomijane; serwerów dostępnych tylko przez IPv6 nie możemy jeszcze osiągnąć. Następnie narzędzie sprawdza łańcuch w czterech magazynach certyfikatów głównych, których używają przeglądarki i systemy operacyjne, pyta urząd certyfikacji, czy certyfikat nie został unieważniony, i skanuje, jakie starsze protokoły i słabe szyfry serwer nadal akceptuje.
Wynik to test SSL, weryfikacja certyfikatu i sprawdzenie TLS w jednym: werdykt prostymi słowami, ocena od A+ do F z uzasadnieniem i szczegóły, które za nią stoją. Narzędzie sprawdza też otoczenie certyfikatu: nagłówek HSTS, przekierowanie z HTTP na HTTPS, rekordy CAA i log Certificate Transparency.
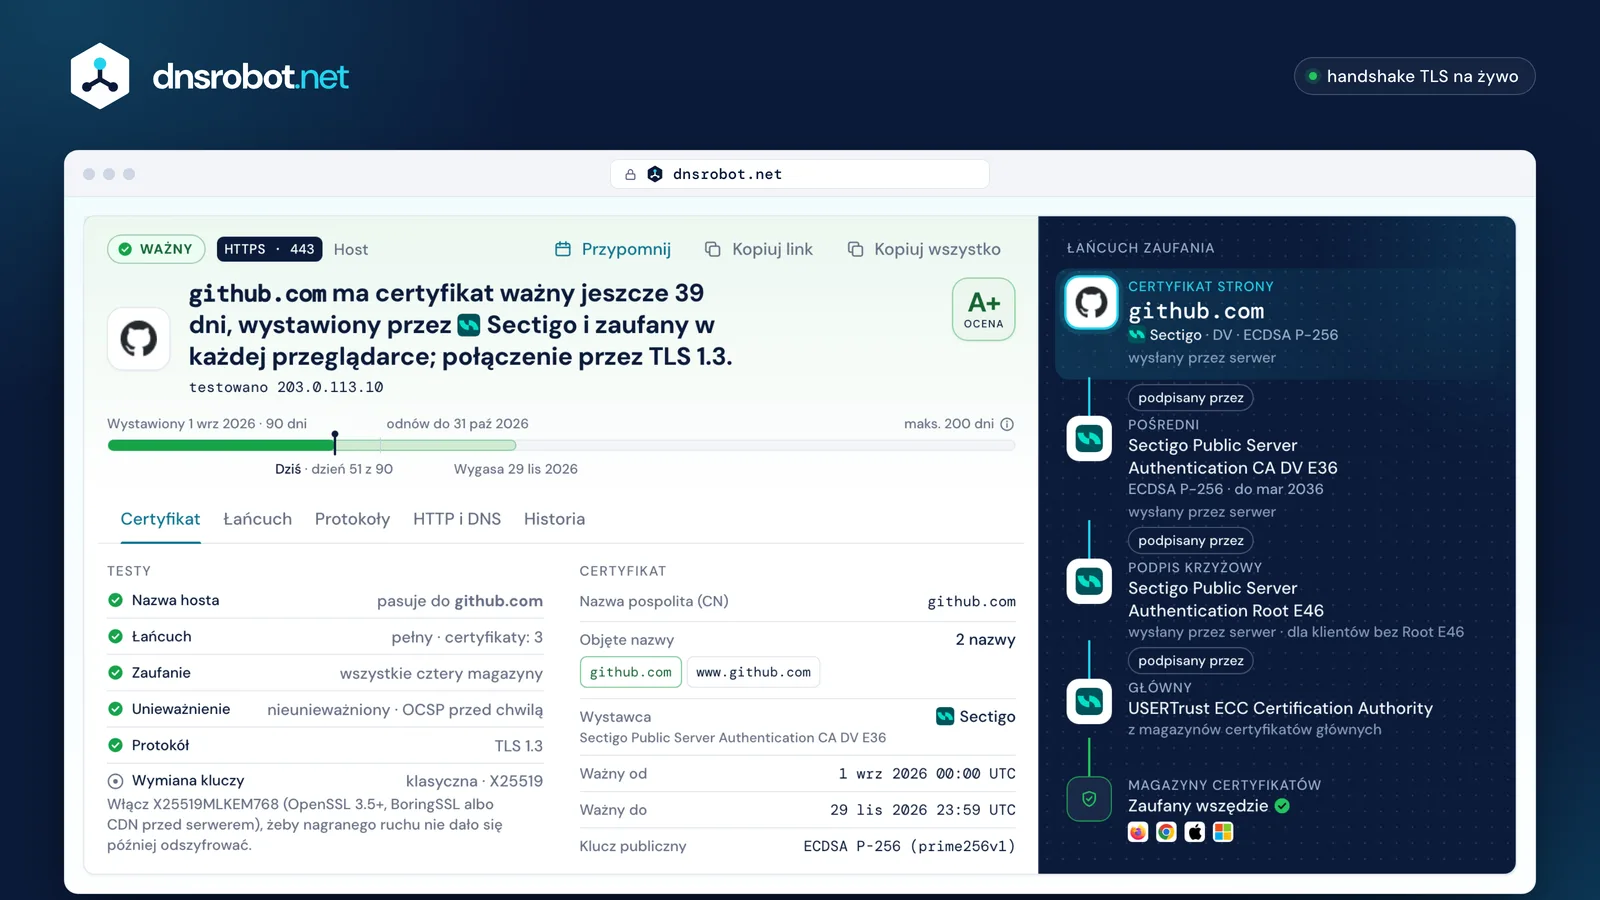
 WerdyktWażny czy nie – w jednym zdaniu, liczba pozostałych dni, wystawca i ocena z uzasadnieniem.Okres ważnościNa jakim etapie okresu ważności jest certyfikat: wystawienie, dziś, wygaśnięcie – na tle maksimum dla jego daty wystawienia.Łańcuch zaufaniaKażdy certyfikat od strony do certyfikatu głównego, skąd mamy każdy z nich i werdykty czterech magazynów.TestyNazwa hosta, łańcuch, zaufanie, unieważnienie, protokoły, wymiana kluczy, HSTS i CAA – każdy ze sposobem naprawy, jeśli nie przejdzie.
Jak sprawdzić certyfikat SSL
Trzy sposoby, od najszybszego do najdokładniejszego:
- 1
W tym teście certyfikatu SSL
Wpisz domenę (albo URL lub host:port dla innej usługi) i wybierz Sprawdź SSL. Najpierw pojawiają się certyfikat i jego łańcuch, potem dochodzą unieważnienie, skan protokołów i HSTS, a na końcu werdykt i ocena.
- 2
W przeglądarce
Kliknij ikonę po lewej stronie adresu, potem Połączenie jest bezpieczne i Certyfikat jest ważny (Chrome) albo Więcej informacji (Firefox). Zobaczysz nazwy, wystawcę i daty, ale nie zobaczysz łańcucha w postaci wysłanej przez serwer, dozwolonych protokołów ani tego, czy certyfikat unieważniono: Chrome nie sprawdza online większości unieważnień.
- 3
W openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullwypisuje łańcuch, który wysyła serwer; przekaż go doopenssl x509 -noout -dates, aby zobaczyć datę wygaśnięcia. Polecenia są poniżej i w widoku Łańcuch wyniku.
Jak sprawdzić datę ważności certyfikatu SSL
Sprawdź domenę powyżej: wynik pokaże, ile dni zostało, i cały okres ważności certyfikatu, od dnia wystawienia do dnia wygaśnięcia. Data Ważny do to pole notAfter certyfikatu; od tej chwili każda przeglądarka pokazuje ostrzeżenie na całą stronę (NET::ERR_CERT_DATE_INVALID w Chrome).
W terminalu echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate wypisze tę samą datę, a -checkend 2592000 powie skryptowi (np. do monitoringu certyfikatów SSL), czy certyfikat wygaśnie w ciągu 30 dni. Widok Historia pozwala pobrać przypomnienie do kalendarza na dowolny dzień przed wygaśnięciem, bez zakładania konta.
Let's Encrypt przestał wysyłać e-maile o wygasaniu certyfikatów w czerwcu 2025 roku, a certyfikaty są ważne coraz krócej, więc odnowienia powinny być automatyczne: odnawiaj mniej więcej po dwóch trzecich okresu ważności (po 60 dniach przy certyfikacie 90-dniowym) albo pozwól urzędowi certyfikacji wskazać termin przez ACME Renewal Information (RFC 9773).
Okres ważności certyfikatu · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
Dlaczego certyfikaty SSL są ważne coraz krócej?
Bo przegłosowały to przeglądarki i urzędy certyfikacji. Uchwała SC-081 CA/Browser Forum (kwiecień 2025) w trzech krokach skraca maksymalny okres ważności publicznego certyfikatu TLS, żeby klucz, który wyciekł, albo nieaktualne dane tożsamości szybciej przestawały działać:
Razem z nimi skraca się ważność walidacji: urząd certyfikacji może ponownie użyć zakończonej walidacji domeny obecnie przez 200 dni, od 2027 roku przez 100 dni, a od marca 2029 tylko przez 10 dni, więc domenę trzeba potwierdzać niemal za każdym razem.
Let's Encrypt idzie dalej według własnego harmonogramu: jego 90-dniowe certyfikaty staną się 64-dniowymi 10 lutego 2027 i 45-dniowymi 16 lutego 2028, a certyfikaty sześciodniowe są dostępne już dziś. Certyfikat, który to narzędzie pokazuje jako dłuższy niż maksimum dla jego daty wystawienia, łamie zasady (Chrome go odrzuca).
- Od 2020398 dni
- 15 marca 2026200 dni
- 15 marca 2027100 dni
- 15 marca 202947 dni
Ręczne odnawianie raz w roku przestało działać 15 marca 2026. Użyj klienta ACME (Certbot, Caddy, AutoSSL od twojego hostingu) i sprawdzaj, czy odnowienia naprawdę się odbywają.
Sprawdzenie łańcucha SSL: certyfikat końcowy, pośredni i główny
Przeglądarka ufa certyfikatowi strony, bo od niego do certyfikatu głównego w jej magazynie prowadzi łańcuch podpisów. Serwer musi wysłać własny certyfikat i certyfikaty pośrednie; certyfikat główny jest już na urządzeniu. To narzędzie pokazuje łańcuch dwa razy: tak, jak wysłał go serwer, i tak, jak budują go przeglądarki, z certyfikatem głównym, któremu ufa każdy magazyn.
Najczęstszy błąd to brakujący certyfikat pośredni: serwer wysyła tylko własny certyfikat. Chrome zwykle potrafi pobrać brakujący z adresu zapisanego w certyfikacie (AIA), a Firefox z góry ładuje certyfikaty pośrednie, które urzędy certyfikacji ujawniają w CCADB, więc w przeglądarce strona wygląda dobrze. Aplikacje, klienty API, curl i inne narzędzia często tego nie robią i zgłaszają błędy takie jak unable to get local issuer certificate.
- Certyfikat końcowy (certyfikat strony)
- Wymienia stronę w polu Subject Alternative Names i zawiera klucz publiczny serwera. Ważny najwyżej 200 dni, jeśli wystawiono go od 15 marca 2026.
- Certyfikat pośredni
- Podpisany przez certyfikat główny i sam podpisuje certyfikat strony, dzięki czemu klucz główny może pozostać offline. Serwer musi go wysyłać.
- Certyfikat główny (root)
- Samopodpisany i zaufany, bo przeglądarka lub system operacyjny dostarcza go w swoim magazynie. Wysyłanie go jest dozwolone, ale bezużyteczne.
Napraw niepełny łańcuch
- 1
Zainstaluj plik z pełnym łańcuchem, który dał ci urząd certyfikacji (często nazywa się fullchain.pem lub ca-bundle), a nie sam certyfikat. W widoku Łańcuch wyniku pobierzesz właściwy pakiet.
- 2
nginx:
ssl_certificatemusi wskazywać jeden plik z certyfikatem, a po nim certyfikatami pośrednimi. - 3
Apache 2.4.8+: umieść certyfikaty pośrednie w
SSLCertificateFileza certyfikatem (starsze wersje używająSSLCertificateChainFile). - 4
Sprawdź ponownie: łańcuch powinien kończyć się certyfikatem głównym we wszystkich czterech magazynach, bez żadnego certyfikatu oznaczonego jako pobrany przez nas.
Łańcuch zaufania
- Certyfikat stronyexample-shop.comLet's Encrypt · DV · RSA 2048wysłany przez serwer
- PośredniR13RSA 2048 · do mar 2027wysłany przez serwer
- GłównyISRG Root X1do cze 2035z magazynów certyfikatów głównych
- Magazyny certyfikatówZaufany wszędzie


Najczęstsze błędy certyfikatu SSL i jak je naprawić
Co oznacza ostrzeżenie przeglądarki i co pokazuje dla niego narzędzie:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
Certyfikat wygasł (albo nie jest jeszcze ważny) lub zegar urządzenia jest źle ustawiony.
Odnów certyfikat i zainstaluj nowy, a potem zautomatyzuj odnawianie. Oś okresu ważności w wyniku pokazuje daty.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
Łańcuch nie prowadzi do zaufanego certyfikatu głównego: certyfikat samopodpisany lub z prywatnego urzędu certyfikacji albo brakujący certyfikat pośredni.
Zainstaluj certyfikat od publicznego urzędu certyfikacji z pełnym łańcuchem. Łańcuch zaufania pokazuje, gdzie się urywa.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
Certyfikat nie zawiera nazwy strony, którą otwierasz. Wildcard obejmuje tylko jeden poziom: *.example.com nie obejmuje example.com ani a.b.example.com.
Wystaw certyfikat zawierający każdą nazwę, pod którą odpowiada strona, łącznie z www.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
Przeglądarka i serwer nie mają wspólnej wersji protokołu ani zestawu szyfrów – zwykle serwer oferuje tylko TLS 1.0 albo stare szyfry.
Włącz TLS 1.2 i TLS 1.3 z szyframi AEAD. Widok Protokoły pokazuje, co serwer akceptuje.
Jakie wersje TLS powinien obsługiwać serwer?
TLS 1.3 i TLS 1.2, nic starszego. TLS 1.0 i 1.1 są formalnie wycofane od marca 2021 (RFC 8996) i każda aktualna przeglądarka je odrzuca; SSL 3.0 jest złamany. TLS 1.3, obecnie RFC 9846, jest szybszy (jedna wymiana w obie strony) i zostawia tylko szyfry AEAD z forward secrecy.
Kolejna rzecz, na którą warto patrzeć, to wymiana kluczy. Chrome, Firefox i systemy Apple oferują teraz X25519MLKEM768, hybrydę X25519 i postkwantowego ML-KEM (FIPS 203), ustandaryzowaną dla TLS w RFC 10024, więc ruchu nagranego dziś nie odszyfruje przyszły komputer kwantowy. Pod koniec 2025 roku korzystała z niej ponad połowa ruchu generowanego przez ludzi w sieci Cloudflare, ale na razie akceptuje ją niewiele serwerów źródłowych. Widok Protokoły pokazuje, czy twój serwer ją akceptuje.
Jak działa ocena SSL
Ocena jest wzorowana na zasadach oceniania Qualys SSL Labs: problem, który przeglądarka pokazuje jako błąd, najpierw decyduje o literze, a potem każde słabsze ustawienie ogranicza najlepszą możliwą ocenę.
| Ocena | Co jest potrzebne |
|---|---|
| A+ | Czyste A, TLS 1.3 i HSTS ustawiony na co najmniej sześć miesięcy. |
| A | Zaufany certyfikat, tylko TLS 1.2 i 1.3, forward secrecy i szyfry AEAD. Serwery poczty kończą na tej ocenie (HSTS dotyczy stron). |
| A- | Brak TLS 1.3 albo strona bez prawidłowego nagłówka HSTS. |
| B | Nadal akceptowany TLS 1.0, TLS 1.1 lub RC4, klucz krótszy niż 2048 bitów, brak forward secrecy lub AEAD albo niepełny łańcuch. |
| C | Włączony SSL 3.0, 3DES lub RC4 nadal wybierany dla nowoczesnych klientów albo brak zarówno TLS 1.2, jak i 1.3. |
| F | Certyfikat wygasły lub unieważniony, szyfry eksportowe, tylko RC4 albo SSL 3.0 jako najlepszy protokół. |
| T / M | Brak zaufania (T) lub certyfikat wystawiony dla innej nazwy (M): przeglądarki pokazują ostrzeżenie niezależnie od konfiguracji. Pokazujemy też ocenę, jaką serwer dostanie po naprawie. |
HSTS, CAA, OCSP i reszta konfiguracji
HSTS
Nagłówek
Strict-Transport-Securitykaże przeglądarkom używać wyłącznie HTTPS przez max-age sekund. Z wartością co najmniej roku, includeSubDomains i preload strona może trafić na wbudowaną w przeglądarki listę HSTS preload. Wynik odczytuje nagłówek i listę.HTTP na HTTPS
http:// powinno przekierowywać na https:// pod tą samą nazwą, zanim stanie się cokolwiek innego, inaczej pierwsza wizyta pozostaje nieszyfrowana.
Rekordy CAA
Rekord CAA w DNS wskazuje urzędy certyfikacji, które mogą wystawiać certyfikaty dla domeny; każdy publiczny urząd musi go sprawdzić. Wynik pokazuje rekord i to, czy dopuszcza urząd, który wystawił obecny certyfikat, żeby odnowienie nie skończyło się błędem.
Unieważnienie
Od 2024 roku listy CRL są obowiązkowe, a OCSP opcjonalny, a Let's Encrypt wyłączył swoją usługę OCSP w sierpniu 2025. Certyfikat bez adresu OCSP to nic dziwnego: narzędzie odczytuje wtedy CRL.
Sprawdzenie certyfikatu SSL w OpenSSL
Polecenia openssl do tych samych testów w macOS, Linuksie i Windows (z zainstalowanym OpenSSL). Wstaw swój host w miejsce example.com:
| Co sprawdzić | Polecenie |
|---|---|
| Łańcuch wysyłany przez serwer | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| Data wygaśnięcia | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| Wygasa w ciągu 30 dni? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Nazwy, wystawca i klucz | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| Czy TLS 1.3 jest akceptowany? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Serwer poczty (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
API sprawdzania SSL
Darmowy endpoint z CORS: wyślij POST {"domain": "example.com"} na /api/ssl-certificate, a dostaniesz pola naszego starszego API, teraz z prawdziwymi wartościami zaufania, podpisu i wersji oraz oceną, werdyktami magazynów i unieważnieniem. 30 sprawdzeń na minutę z jednej sieci; powtórzenie w ciągu dziesięciu minut pochodzi z cache.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
Pytania o sprawdzanie certyfikatu SSL
Jak sprawdzić, czy certyfikat SSL strony jest ważny?
Jak sprawdzić, kiedy wygasa certyfikat SSL?
openssl x509 -noout -enddate uruchomione dla certyfikatu serwera wypisze datę. Publiczne certyfikaty wystawione od 15 marca 2026 są ważne najwyżej 200 dni, więc odnawianie powinno być automatyczne; w widoku Historia pobierzesz też przypomnienie do kalendarza.Co sprawdza test certyfikatu SSL?
Czym jest certyfikat pośredni i dlaczego mój łańcuch jest niepełny?
Dlaczego moja strona działa w Chrome, a w aplikacjach lub innych przeglądarkach nie?
Jak długo jest ważny certyfikat SSL w 2026 roku?
Co oznaczają oceny SSL A+, A, B, T i M?
Czy mogę sprawdzić certyfikat SSL serwera poczty albo innego portu?
Skąd mam wiedzieć, czy certyfikat SSL został unieważniony?
Czy moja strona jest odporna na komputery kwantowe?
Czym różni się SSL od TLS?
Czy to sprawdzanie SSL jest darmowe i czy zapisujecie, co sprawdzam?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi bezpieczeństwa i DNS
Dekoder CSR i Certyfikatów
Dekoduj CSR lub certyfikat SSL: podmiot, SAN, rozmiar klucza, ważność, wystawca, odcisk palca, weryfikacja podpisu i zgodność CSR z certyfikatem
Generator CSR
Utwórz w przeglądarce żądanie podpisania certyfikatu i klucz prywatny: RSA lub ECDSA, z SAN i odpowiadającym im poleceniem OpenSSL
Sprawdzanie Nagłówków HTTP
Analizuj nagłówki odpowiedzi HTTP i ocenę nagłówków bezpieczeństwa
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Test SMTP
Przetestuj dowolny serwer poczty: STARTTLS, certyfikat, AUTH i open relay
Sprawdzanie Portów
Testuj łączność portów i dostępność usług