










Analizator nagłówków e-mail
Wklej nagłówek maila, czyli nagłówki wiadomości e-mail, aby zobaczyć trasę, jaką przeszła wiadomość, ile trwał każdy przeskok i co wykazały kontrole SPF, DKIM i DMARC twojego dostawcy.
Czym jest nagłówek maila?
Nagłówek maila to blok wierszy nad tekstem wiadomości: kto ją wysłał i do kogo, kiedy, oraz zapis od każdego serwera, który ją obsłużył. Aplikacje pocztowe ukrywają większość z tego; „Pokaż oryginał” albo „Wyświetl źródło” pokazuje wszystko.
Każdy wiersz to nazwa, dwukropek i wartość; długa wartość jest kontynuowana w wierszach zaczynających się od spacji (RFC 5322). Nagłówki kończą się na pierwszym pustym wierszu. Wszystko po nim to treść, której to narzędzie nigdy nie czyta.
Piszą je trzy rodzaje autorów: aplikacja nadawcy (From, To, Subject, Date), każdy serwer po drodze (po jednym wierszu Received) i twój dostawca (Authentication-Results, werdykty antyspamowe). Tylko te ostatnie sprawdza ktoś, komu ufasz.
Dodane przez twojego dostawcę (Google)11 pól

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Dodane przez serwery po drodze (SendGrid i example.org)5 pól

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Zapisane przez aplikację nadawcy14 pól
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
pusty wiersz: tu zaczyna się treść, a to narzędzie nigdy jej nie czyta
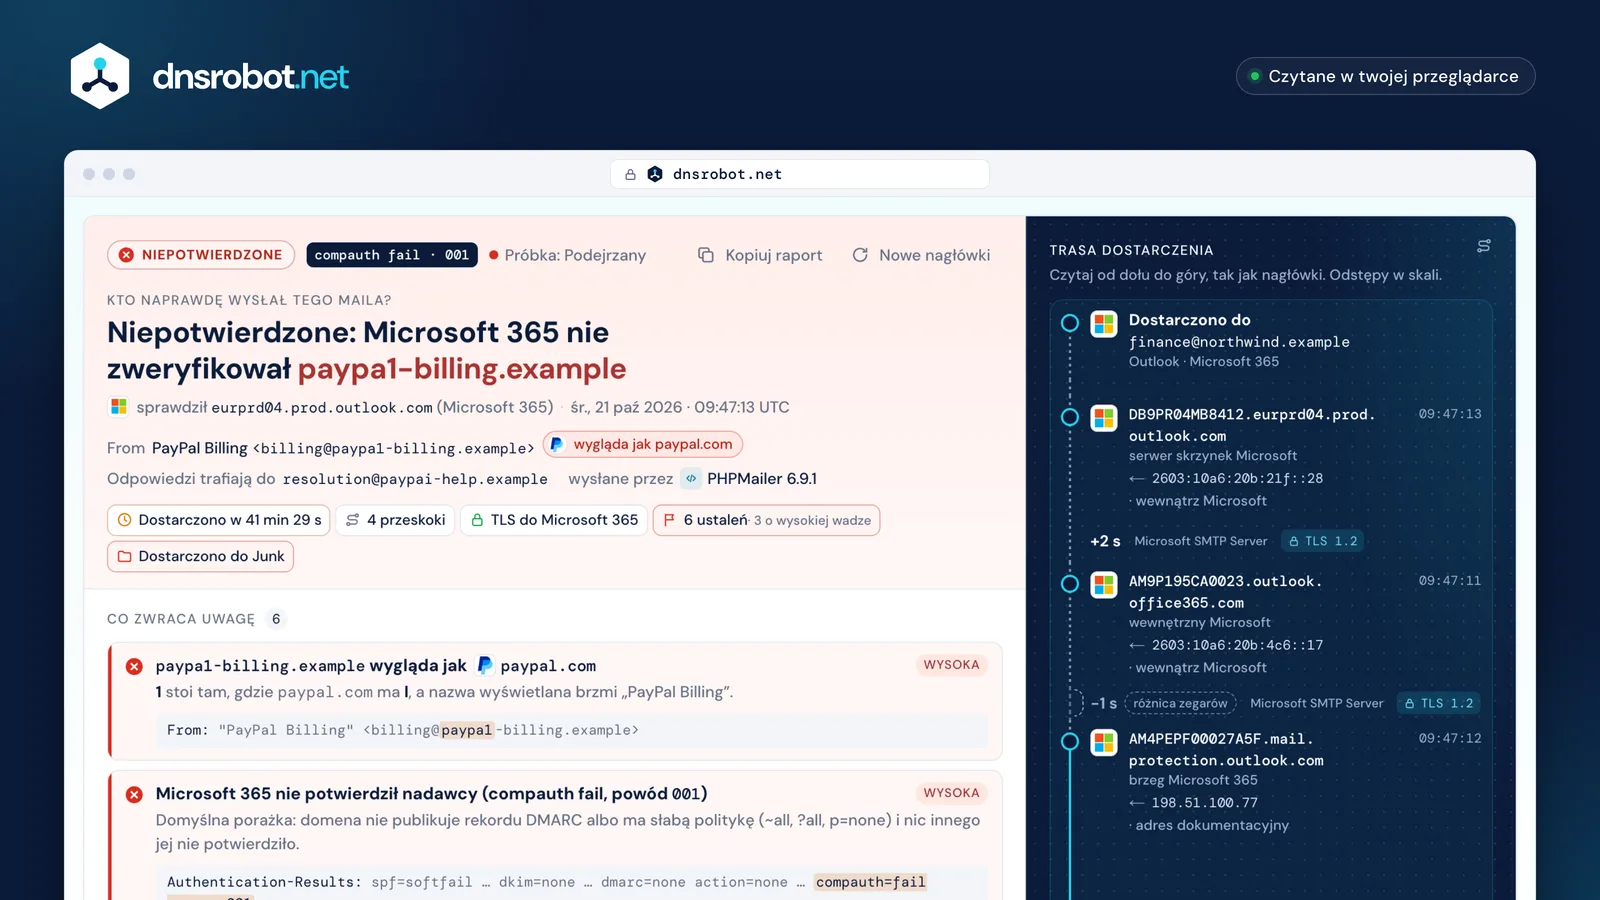
 WerdyktKto wysłał wiadomość, oceniane wyłącznie po Authentication-Results zapisanym przez twojego dostawcę, razem z serwerem, który to sprawdził.Co zwraca uwagęKażde ustalenie z wagą, powodem i dokładnym wierszem nagłówka, z którego pochodzi.Trasa dostarczeniaKażdy serwer od nagłówka Date do skrzynki odbiorczej, odstępy w skali i granica zaufania w poprzek trasy.FaktyIle trwało dostarczenie, ile było przeskoków, czy każdy zewnętrzny przeskok użył TLS i który folder wybrał Microsoft.
Jak odczytać nagłówek maila: od dołu do góry
Aby przeanalizować nagłówki wiadomości e-mail, czytaj wiersze Received od dołu. Każdy serwer dodaje swój wiersz na wierzchu tych, które już są, więc najniższy to pierwszy przeskok, a najwyższy to twój dostawca przekazujący wiadomość do skrzynki (RFC 5321 §4.4).
Wiersz mówi, kto odebrał wiadomość (by), z którego serwera i adresu (from, adres widziany na połączeniu), jak (with: ESMTPS oznacza STARTTLS, ESMTPSA STARTTLS plus logowanie) i kiedy. Serwery stemplują własny czas lokalny, więc zamień każdy na UTC przed odejmowaniem: 07:02:47 -0700 to 14:02:47 UTC.
Pewne są tylko wiersze zapisane przez twojego dostawcę. Wszystko poniżej jego pierwszego wiersza pochodzi z serwerów, których nie możesz sprawdzić, a nadawca może dopisać własne wiersze.
W nagłówku · najnowszy na górze
Podróż · najpierw przeskok 1
Granica zaufania
Czytaj w górę: każdy serwer dodaje swój wiersz na wierzchu
SPF, DKIM i DMARC w nagłówkach wiadomości e-mail
SPF pyta, czy serwer wysyłający może wysyłać dla domeny koperty (Return-Path). DKIM pyta, czy domena podpisała wiadomość i czy podpis nadal się zgadza. DMARC pyta, czy domena, która przeszła SPF lub DKIM, pasuje do adresu From, który widzisz.
Twój dostawca zapisuje odpowiedzi w Authentication-Results. Ufaj blokowi zapisanemu przez twojego dostawcę obok jego własnego wiersza Received. Inne kopie, kopie ARC i te, które leżą wśród wierszy nadawcy, mógł dodać każdy (RFC 8601).
Pass dowodzi domeny, a nie jej zamiarów: examp1e.com może przejść wszystkie trzy dla siebie.
Authentication-Results: mx.google.com;1Kto sprawdzałauthserv-id: własny serwer twojego dostawcy
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: podpisała example.orgjej klucz leży pod s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Drugi podpiswłasny podpis usługi wysyłającej; nie może pasować do example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: wolno wysyłać dla sendgrid.netdomena koperty (Return-Path), a nie From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: domena z From pasuje do ②p=quarantine to to, o co example.org prosi odbiorców przy niepowodzeniach
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001LiczoneZapisał to Microsoft 365, powyżej pierwszego dodanego przez siebie wiersza Received.
Granica zaufania
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100PominięteWymienia Microsoft, ale leży poniżej każdego wiersza Received: przyszło razem z wiadomością. Odbiorca nigdy tam nie pisze.Czy ten mail jest prawdziwy, czy podrobiony?
Nagłówki nie powiedzą, czy oferta jest uczciwa, ale pokażą, czy domena z From naprawdę to wysłała i czy naśladuje kogoś innego. Zacznij od werdyktu zapisanego przez twojego dostawcę, potem szukaj tych sygnałów.
Żaden z nich sam w sobie nie dowodzi phishingu, a kilka częstych różnic jest normalnych. Microsoft zauważa, że domena łudząco podobna może przejść SPF, DKIM i DMARC, jeśli jej właściciel je skonfigurował (Microsoft).
Domena From łudząco podobnaWysoka
paypa1-billing.examplevspaypal.com
Podmieniona cyfra lub podobna litera. Może przejść SPF, DKIM i DMARC dla siebie.
Litery z innego alfabetuWysoka
xn--pypal-4ve.examplepokazuje się jakopаypal.example
Litera а jest cyrylicą. Nagłówki zachowują postać xn-- (punycode), która ją zdradza.
Twój dostawca mówi failWysoka
compauth=fail reason=001 · spf=softfail
Odbiorca nie powiązał domeny z From z serwerem, który ją wysłał.
Nazwa z innym adresemŚrednia
"accounts@example.com" <notice@mailer.example>
Aplikacje pokazują nazwę, a nie adres. Prawdziwy nadawca jest w nawiasach.
Własny werdykt filtraŚrednia
CAT:PHSH · dest:J · SFTY:9.25
Microsoft zaklasyfikował ją jako phishing i przeniósł do Junk; 9.25 to wskazówka o pierwszym kontakcie.
Wyniki pass poniżej liniiŚrednia
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Zapisane poniżej każdego wiersza Received, więc napisał je nadawca. Liczą się tylko te od twojego dostawcy.

Normalne, same w sobie nie są sygnałem ostrzegawczym
Return-Path różni się od From
sendgrid.netvsexample.org
Usługi e-mail wysyłają za ciebie; dopasowanie niesie DKIM.
Reply-To różni się od From
Reply-To: support@example.org
Odpowiedzi trafiają do helpdesku. Warto zerknąć tylko wtedy, gdy ta domena naśladuje inną.
Czas, który biegnie wstecz
09:47:12 → 09:47:11 (−1 s)
Każdy serwer stempluje swój własny zegar, a zegary mogą się różnić o sekundę lub więcej.
Serwer w innym kraju
CTRY:US · 209.85.208.54
Tam jest serwer, a nie osoba. Więksi dostawcy wysyłają zewsząd.
Dlaczego mój mail się opóźnił?
Odejmij każdy czas z Received od czasu z wiersza nad nim, w UTC. Największa przerwa pokazuje, gdzie wiadomość czekała. Przerwa 30 minut lub więcej jest zgodna z ponowieniem (RFC 5321 sugeruje czekać co najmniej 30 minut).
Nagłówek Date pochodzi z urządzenia nadawcy, więc czas od Date do pierwszego serwera obejmuje spóźniony zegar albo szkic napisany długo przed wysłaniem. Czasy mogą też cofnąć się o sekundę, gdy zegary dwóch serwerów się różnią.
Żaden standard nie mówi, ile to za długo.
Microsoft 365
- 09:47:12brzeg, pierwszy wiersz
- 09:47:11wewnętrzne · −1 s
- 09:47:13serwer skrzynek
- 09:05:44Nagłówek Datezegar nadawcy
- +7 s
- 09:05:51mail.paypa1-billing.examplepierwszy serwer
- 41 min 21 s≥ 30 min: zgodne z ponowieniem
- 09:47:12brzeg Microsoft 365pierwszy wiersz zapisany przez Microsoft
- −1 szegary się różnią
- 09:47:11wewnętrzny Microsoft
- +2 s
- 09:47:13serwer skrzynek Microsoft
- od nagłówka Date
- 41 min 29 s
- od pierwszego serwera
- 41 min 22 s
- Date → pierwszy serwer 6 s
- do SendGrid 2,9 s
- filtr SendGrid 0,6 s
- SendGrid → Google, największa przerwa 33 s
- wewnątrz Google 1 s
Nagłówki antyspamowe Microsoft 365 i Gmaila, rozszyfrowane
Microsoft 365 zapisuje werdykt swojego filtra w X-Forefront-Antispam-Report: CAT to werdykt, SFV to rozstrzygnięcie filtrowania spamu, a X-Microsoft-Antispam-Mailbox-Delivery mówi, do którego folderu trafiła wiadomość.
SCL nadal jest zapisywany, ale Microsoft mówi, że w Microsoft 365 o niczym już nie decyduje: czytaj zamiast niego CAT (Microsoft). BCL ocenia pocztę masową według skarg od 0 do 9, a decyduje próg twojej polityki (domyślnie 7).
Gmail nie zapisuje udokumentowanego werdyktu antyspamowego. Serwery z SpamAssassin dodają X-Spam-Status z wynikiem, progiem i regułami, które zadziałały.
- 1CAT:PHSH werdykt: phishing (SPM spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM filtrowanie spamu oznaczyło ją jako spam (NSPM: nie spam)
- 3SCL:5 dane wejściowe filtrowania, a nie decyzja w Microsoft 365
- 4SFTY:9.25 pokazano wskazówkę o pierwszym kontakcie
- 5IPV:NLI adresu IP nie ma na żadnej liście reputacji
- 6DIR:INB przychodząca; SFS i ARA to wewnętrzna diagnostyka Microsoftu
Poziom skarg na masową pocztęBCL:0
Progi 5 Strict, 6 Standard, 7 domyślny: na progu lub powyżej wiadomość jest masowa.
Dokąd trafiładest:J
dest:I to skrzynka odbiorcza. ucf, jmr i ENG są wewnętrzne.
Gmail i SpamAssassin

Gmail nie zapisuje udokumentowanego werdyktu antyspamowego: X-Received, X-Google-Smtp-Source i X-Gm-* są wewnętrzne.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: spam tylko przy wyniku równym wymaganemu lub wyższym.
Jak sprawdzić nagłówek maila w Outlooku, Gmailu, Apple Mail i innych
Skopiuj pełny nagłówek maila albo całą oryginalną wiadomość z komputera lub przeglądarki. Potem wklej go powyżej albo zapisz wiadomość jako plik .eml i go wyślij.
Każda aplikacja ukrywa nagłówki w innym menu. Wybierz swoją: kroki opierają się na stronie pomocy każdego dostawcy.
- 1Otwórz wiadomość
- 2Więcej ⋮
- 3Pokaż oryginał
- 4Kopiuj do schowka
Źródło: support.google.com/mail/answer/29436
- 1Otwórz wiadomość
- 2Więcej akcji ···
- 3Wyświetl
- 4Wyświetl szczegóły wiadomości

Źródło: support.microsoft.com · Wyświetlanie nagłówków wiadomości internetowych
- 1Kliknij wiadomość dwukrotnie
- 2File
- 3Properties
- 4Nagłówki internetowe
Źródło: support.microsoft.com · Wyświetlanie nagłówków wiadomości internetowych
- 1Zaznacz wiadomość
- 2View
- 3Message
- 4All Headers

Źródło: support.apple.com · Podręcznik użytkownika Mail (macOS Sequoia)
- 1Otwórz wiadomość
- 2Więcej
- 3Pokaż wszystkie nagłówki

Źródło: support.apple.com · Podręcznik użytkownika iCloud
- 1Otwórz wiadomość
- 2More options ···
- 3View Raw Message

Źródło: help.yahoo.com · artykuł SLN36735
- 1Zaznacz wiadomość
- 2View Message Source
- 3Ctrl+U · ⌘U

Źródło: support.mozilla.org · skróty klawiaturowe
- 1Otwórz wiadomość
- 2More ⋯
- 3View headers
Źródło: Pomoc Proton: proton.me/support/check-email-headers
- 1Otwórz wiadomość
- 2More Actions
- 3Show Original

Źródło: Pomoc Zoho: zoho.com/mail/help
- 1メールを開く
- 2その他
- 3メールのソースを表示

Źródło: support.yahoo-net.jp · artykuł H000007254
- 1Откройте письмо
- 2⋯
- 3Свойства письма

Źródło: Pomoc Yandex: yandex.ru/support · Yandex 360
Na telefonie? Aplikacje Gmail, Outlook i Apple Mail nie pokazują pełnych nagłówków. Otwórz wiadomość w przeglądarce (Gmail, Outlook w sieci) lub aplikacji na komputer albo prześlij ją jako załącznik i wyślij tutaj plik .eml.
Jak prześledzić maila i co adres IP może, a czego nie może ci powiedzieć
Aby prześledzić maila, weź adres from z pierwszego wiersza Received zapisanego przez twojego dostawcę: serwer, który przekazał wiadomość. Sprawdź, kto jest jego właścicielem, a będziesz wiedzieć, czyj to był serwer, co może być przekazującym, a nie pierwotnym nadawcą.
Nagłówki pokazują serwery pocztowe, a tylko czasem własną sieć nadawcy, w X-Originating-IP.
Nawet ten adres wskazuje sieć i z grubsza kraj, nigdy osobę ani ulicę.
Co mówi ci 209.85.208.54
- Właściciel
- Google LLC · 209.85.128.0/17 (ARIN)
- Kraj
 Stany Zjednoczone, gdzie jest serwer
- Rola
- serwer wysyłający Gmaila, ten, który sprawdził SPF
Czego ci nie powie
- Kto
- Ana lub ktokolwiek inny z example.net
- Gdzie
- jej miasto lub ulica
- Urządzenie
- jej komputer lub telefon
Nagłówki wiadomości e-mail: pytania i odpowiedzi
Jak przeanalizować nagłówki wiadomości e-mail?
Czy wklejenie nagłówków maila tutaj jest bezpieczne?
Czy nagłówki wiadomości e-mail można podrobić?
Jak poznać, że mail jest fałszywy?
Czy z nagłówka maila da się ustalić adres IP nadawcy?
Dlaczego Gmail nie pokazuje adresu IP nadawcy?
SPF przeszedł, to czemu DMARC nie przeszedł?
Co oznacza ujemne opóźnienie między przeskokami?
Co oznaczają SCL i BCL?
Czy nagłówki maila pokazują odbiorców BCC?
Czy to to samo co Message Header Analyzer Microsoftu?
Dlaczego jest kilka nagłówków Authentication-Results?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi e-mail
Sprawdzanie Rekordu SPF
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Sprawdzanie DKIM
Weryfikuj rekordy DKIM z automatycznym wykrywaniem selektorów
Sprawdzanie DMARC
Sprawdź politykę DMARC i ustawienia wyrównania dla dowolnej domeny
Wyszukiwanie IP
Wyszukaj geolokalizację adresu IP, ISP i szczegóły sieci natychmiast
Sprawdzanie Czarnej Listy IP
Sprawdź, czy adres IP jest na czarnych listach spamu lub złośliwego oprogramowania
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego