











Generator DMARC
Zbuduj rekord DMARC zgodny z RFC 9989, zaczynając od tego, który publikujesz teraz, i zobacz, co odbiorcy zrobią z pocztą, która nie przechodzi.
Wczytuje do formularza rekord spod _dmarc Twojej domeny. Albo zbuduj go poniżej: zmienia się razem z każdą Twoją zmianą.
Zbudowane w Twojej przeglądarce. Wychodzą z niej tylko zapytania DNS, przez HTTPS do resolvera Cloudflare (Google jako druga opinia).
Przykładowy rekord dla example.com
Wpisz wyżej swoją domenę, by zacząć od tego, co publikuje teraz, albo zmień cokolwiek poniżej. Rekord po prawej zmienia się na bieżąco.
Raporty o błędach i więcej
psd= jest tylko dla operatorów sufiksów publicznych, więc nie jest oferowane.
Co dzieje się z pocztą, która nie przechodzi DMARC
Poczta, która przechodzi, nigdy nie jest dotknięta. Dla poczty, która nie przechodzi, odbiorcy czytają Twój rekord tak:
Polityka to prośba: ostateczną decyzję podejmują odbiorcy. Gdy włączone jest Honor DMARC record policy, jak zaleca Microsoft, Microsoft 365 odrzuca wiadomości z polityką reject kodem 550 5.7.1, a wiadomości z polityką quarantine wysyła do Junk.
Wdrożenie
- 1Monitor
p=nonep=none z raportami, co najmniej miesiącterazJesteś tutaj - 2Test
p=quarantine; t=yquarantine z t=y: opcjonalnie - 3Quarantine
p=quarantineco najmniej tak długo, jak monitorowanie - 4Reject
p=rejectjeśli Twoi użytkownicy nie piszą na listy dyskusyjne
Zanim opublikujesz
Jeden rekord, w którym nic nie zostanie pominięte ani źle odczytane przez odbiorców.
Dokąd trafiają Twoje raporty
Odbiorcy wysyłają raporty na adres innej organizacji tylko wtedy, gdy ta publikuje rekord zgody.
Usługi raportów publikują jeden rekord obejmujący każdą domenę, więc ich adresy zwykle od razu pokazują Zezwolono.
Gdzie to wkleić?
Wybierz swój hosting DNS: pola poniżej są zapisane tak, jak chce jego formularz.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Po publikacji
Jak utworzyć rekord DMARC?
Opublikuj jeden rekord TXT o nazwie _dmarc w swojej domenie, zaczynający się od v=DMARC1, z polityką i adresem raportów: generator powyżej go napisze, a zadziała, gdy tylko Twój hosting DNS zacznie go serwować.
Sprawdź, czy Twoja poczta już przechodzi SPF lub DKIM, potem zacznij od p=none z adresem rua, który czytasz: odbiorcy dostarczają pocztę jak dotąd i wysyłają Ci dzienne raporty o tym, kto wysyła jako Twoja domena.
Czytaj raporty co najmniej miesiąc, popraw każdego prawidłowego nadawcę, który zawodzi, potem przejdź do quarantine i reject. Jeden rekord w domenie organizacyjnej obejmuje też jej subdomeny.
- 1Opublikuj pod _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Odbiorcy go sprawdzajązapytanie TXT
_dmarc.example.com - 3Stosują Twoją politykęp=none → dostarczona
- 4Raporty wracają codziennieraport zbiorczy (XML, codziennie)dmarc@example.com


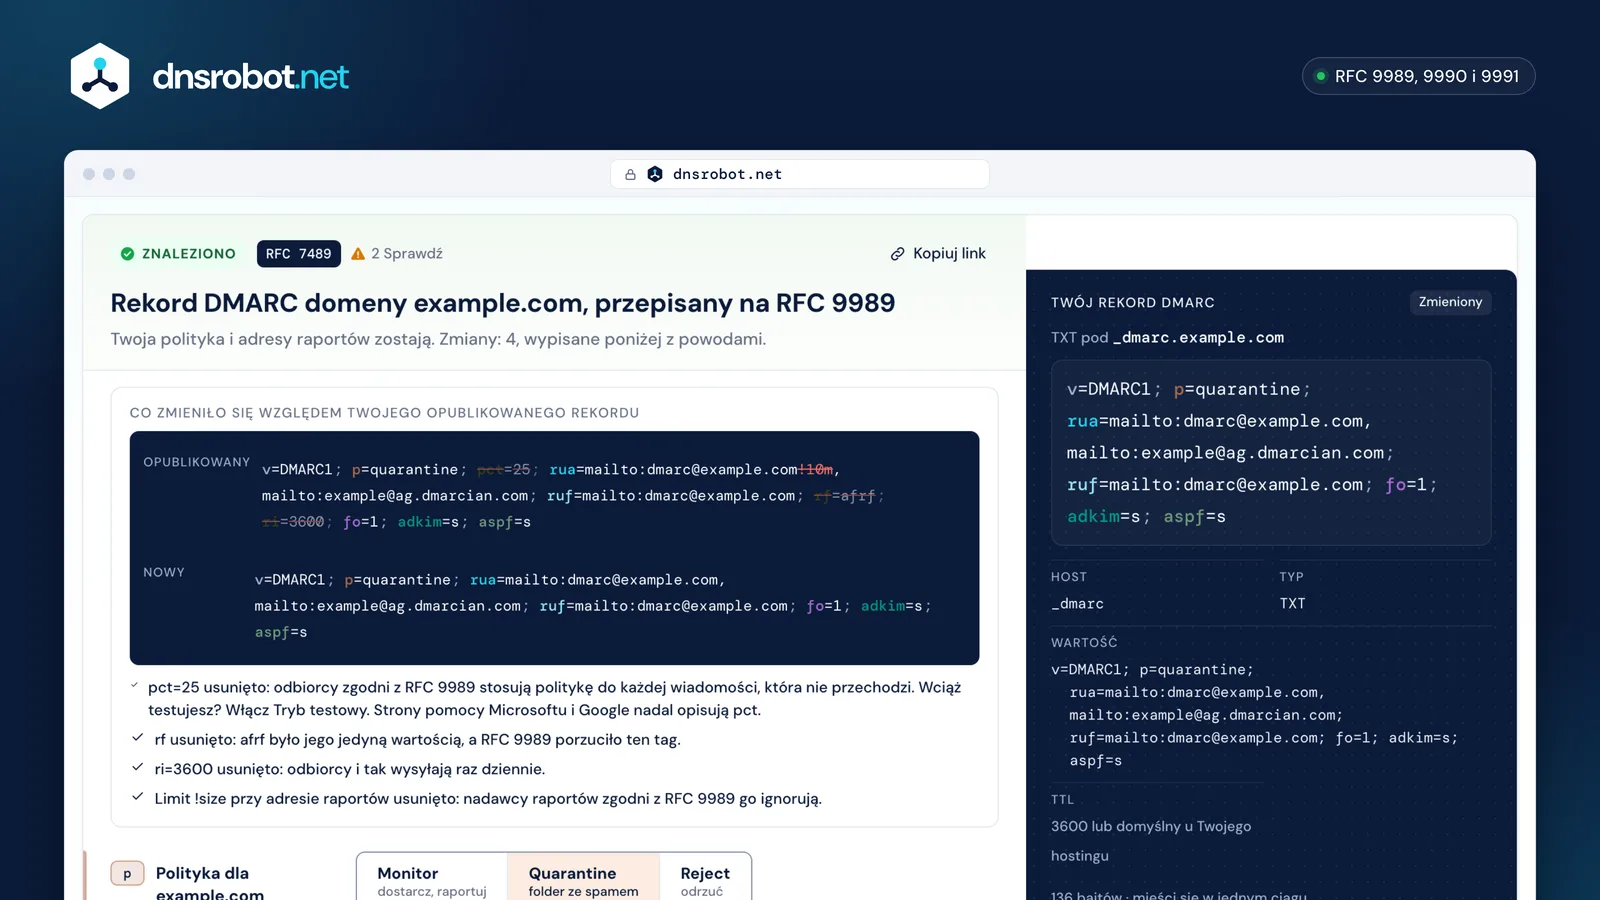
 Zacznij od tego, co publikujeszWczytanie czyta _dmarc z Twojej przeglądarki i wypełnia formularz; nic nie przechodzi przez nasz serwer.Każdy tag w kolorzeKażda część rekordu ma kolor swojego ustawienia: najedź na jedną, by znaleźć drugą.Co się zmieniło i dlaczegoTagi usunięte przez RFC 9989 są odrzucane, każdy z powodem.Kopiuj tak, jak chce Twój hostingHost, typ i wartość, każde z przyciskiem kopiowania, przepisane pod Twój hosting DNS.Adresy raportów, sprawdzoneAdres w innej organizacji jest oznaczony, a jego rekord zgody sprawdzany na żywo.
Jaką politykę DMARC wybrać: none, quarantine czy reject?
Zacznij od none z raportami, przejdź do quarantine, gdy każdy prawidłowy nadawca przechodzi, i do reject, gdy masz pewność: RFC 9989 prosi o co najmniej miesiąc przy none i tyle samo przy quarantine.
none nic nie zmienia w dostarczaniu; quarantine wysyła pocztę, która nie przechodzi, do spamu; reject ją odrzuca. Polityka to prośba: ostateczną decyzję podejmują odbiorcy.
Domeny, których użytkownicy piszą na listy dyskusyjne, NIE POWINNY używać reject, bo listy zmieniające wiadomości psują dla nich DMARC. Google proponuje szybszą ścieżkę (tydzień przy none, potem niewielki odsetek na quarantine).
- 1Monitor
p=none; rua=…co najmniej miesiącterazDostarczona i zaraportowana - 2Test
p=quarantine; t=yopcjonalniePoziom niżej - 3Quarantine
p=quarantineco najmniej tyle samonie wcześniej niż 27 lis 2026Folder ze spamem - 4Reject
p=rejectjeśli Twoi użytkownicy nie piszą na listy dyskusyjnenie wcześniej niż 27 gru 2026Odrzucona

Co zmieniło się w DMARC wraz z RFC 9989?
RFC 9989 (maj 2026) zastąpiło RFC 7489: usunęło pct, rf i ri, dodało np, t i psd, a domenę organizacyjną znajduje, idąc w górę drzewa DNS, zamiast czytać Public Suffix List.
pct=0 jest teraz czytane jako t=y; każde inne pct jest odrzucane, bo odbiorcy stosowali je niespójnie. Sufiks rozmiaru raportu (!10m) jest ignorowany.
Przejście po drzewie pyta o _dmarc pod nazwą i pod każdym rodzicem, najwyżej osiem zapytań, więc bardzo głęboka nazwa powinna mieć własny rekord. Strony pomocy Google i Microsoftu nadal opisują pct.
- pct=0 zmieniło się w t=y
- rf usunięty
- ri usunięty
- !10m usunięty
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓wygrywa pierwszy znaleziony rekord; najwyżej 8 zapytańJak wysyłać raporty DMARC do innej usługi?
Wpisz adres usługi w rua; gdy jej domena nie jest Twoja, musi opublikować rekord zgody o nazwie w rodzaju example.com._report._dmarc.reports.example.net (najpierw Twoja domena, potem ich), co usługi raportów robią raz dla każdej domeny przez wildcard.
Bez tego rekordu odbiorcy nie wysyłają raportów nigdzie i nic Ci o tym nie mówi. Generator sprawdza każdy zewnętrzny adres na żywo i pokazuje rekord, który jego właściciel musi opublikować.
Użyj skrzynki lub usługi zbudowanej na duży wolumen: więksi nadawcy dostają setki raportów dziennie. Raporty o błędach (ruf) mogą zawierać treść wiadomości, a Gmail i Microsoft ich nie wysyłają.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netUsługi raportów, które publikują zgodę typu wildcard







DMARC dla nadawców Gmail, Yahoo i Outlook.com
Gmail, Yahoo i Outlook.com wymagają od nadawców masowych publikowania DMARC, a p=none wystarcza; domena From musi też być dopasowana do SPF lub DKIM.
Gmail i Outlook.com liczą ponad 5000 wiadomości dziennie; Yahoo nie podaje progu. Outlook.com chce, by SPF i DKIM oba przechodziły, i odrzuca pocztę, która nie przechodzi, kodem 550 5.7.515.
Logo BIMI potrzebują więcej: quarantine lub reject w domenie organizacyjnej i w domenie From, bez polityki none dla subdomen.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Od | lutego 2024 | lutego 2024 | 5 maja 2025 |
| Kogo to dotyczy | ponad 5000 dziennie | próg nie podany | ponad 5000 dziennie |
| DMARC | wystarczy p=none | p=none i musi przechodzić | p=none, dopasowany |
| SPF i DKIM | oba | oba | oba muszą przechodzić |
| Dopasowanie | SPF lub DKIM | luźne wystarcza | SPF lub DKIM |
DMARC dla domeny, która nie wysyła poczty
Opublikuj DMARC p=reject, SPF v=spf1 -all i null MX, z wildcardem SPF i MX dla subdomen i bez żadnego rekordu DKIM: zestaw M3AAWG z 2022 roku dla domen zaparkowanych.
Gdy nic nie ma prawa wysyłać, reject nie zaszkodzi prawdziwej poczcie, a odbiorcy od razu odrzucają fałszerstwa. M3AAWG nie zaleca tu już pustego klucza DKIM (to jego rada z 2015 roku): nie publikuj żadnego rekordu DKIM.
Dużo domen zaparkowanych? Skieruj _dmarc każdej na jeden wspólny rekord przez CNAME, by późniejszą zmianę zrobić raz.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Gdzie dodać rekord DMARC?
U hostingu DNS, jako rekord TXT o nazwie _dmarc: większość hostingów sama dodaje Twoją domenę, więc wpisujesz tylko _dmarc, nigdy _dmarc.example.com.
Wpisanie pełnej nazwy u hostingu, który dodaje domenę, tworzy _dmarc.example.com.example.com, rekord, którego nikt nie czyta. Wybierz swój hosting w generatorze, by zobaczyć jego dokładne pola.
Jedna nazwa trzyma jeden rekord DMARC: zastąp stary, zamiast dodawać drugi, bo odbiorcy zignorują oba.
| Hosting DNS | Pole nazwy | Długa wartość |
|---|---|---|
| Cloudflare | _dmarc | jedno pole: dzieli sam |
| GoDaddy | _dmarc | jedno pole: dzieli sam |
| Namecheap | _dmarc | jedno pole: dzieli sam |
| Squarespace | _dmarc | brak w dokumentacji |
| Amazon Route 53 | _dmarc | ciągi w cudzysłowach |
| Google Cloud DNS | _dmarc | ciągi w cudzysłowach |
| Azure DNS | _dmarc | jedno pole: dzieli sam |
| DigitalOcean | _dmarc | brak w dokumentacji |
| Hostinger | _dmarc | brak w dokumentacji |
| IONOS | _dmarc | brak w dokumentacji |
| OVHcloud | _dmarc | brak w dokumentacji |
| Porkbun | _dmarc | brak w dokumentacji |
| cPanel | _dmarc | jedno pole: dzieli sam |
| Plesk | _dmarc | brak w dokumentacji |
| Hetzner | _dmarc | ciągi w cudzysłowach |
| STRATO | _dmarc | brak w dokumentacji |
| Bluehost | _dmarc | brak w dokumentacji |






Generator DMARC: najczęstsze pytania
Czym jest rekord DMARC?
Jaki powinien być mój pierwszy rekord DMARC?
Dlaczego nie ma ustawienia pct?
Czy raporty DMARC mogą trafiać do Gmaila lub Outlooka?
Czy potrzebuję SPF i DKIM przed DMARC?
Czym różnią się rua i ruf?
Czy używać dopasowania ścisłego?
Co robią sp i np?
Po jakim czasie rekord DMARC zaczyna działać?
Czy generator DMARC jest darmowy i czy moja domena jest zapisywana?
Powiązane narzędzia
Generator rekordu SPF
Zbuduj poprawny rekord TXT SPF dla swoich dostawców poczty i serwerów, z bieżącą kontrolą limitu 10 zapytań DNS
Generator DKIM
Utwórz parę kluczy DKIM w przeglądarce i pobierz rekord TXT selector._domainkey do opublikowania
Sprawdzanie DMARC
Sprawdź politykę DMARC i ustawienia wyrównania dla dowolnej domeny
Sprawdzanie Rekordu SPF
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Sprawdzanie DKIM
Weryfikuj rekordy DKIM z automatycznym wykrywaniem selektorów
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego
Analiza Nagłówków E-mail
Analizuj surowe nagłówki e-mail i śledź drogę wiadomości
Checker rekordów BIMI
Sprawdź rekordy BIMI, logo SVG Tiny PS, certyfikaty VMC i skrzynki, które je pokazują