











Test SMTP: sprawdź dowolny serwer poczty
Darmowy test SMTP i smtp check w jednym: sprawdź dowolny serwer poczty na żywo na porcie 25, 587, 465 lub 2525. Zobaczysz jego powitanie, TLS i certyfikat oraz to, czy przekazuje pocztę dla obcych. Bez hasła, bez wysyłania poczty.
Port 25: tędy serwery dostarczają sobie pocztę. Dla domeny lub adresu e-mail testujemy jej serwery MX.



- Połączenie
- Powitanie
- EHLO
- STARTTLS
- Certyfikat
- EHLO po TLS
- Logowanie hasłem
- Test przekazywania
Jedna sesja SMTP z naszego serwera testowego: bez hasła, bez DATA, bez wysyłania poczty. Odpowiedzi trzymamy 2 minuty, żeby powtórne testy były szybkie; nie prowadzimy dziennika tego, co testujesz.
Co sprawdza test SMTP?
Test SMTP otwiera tę samą rozmowę, co serwer wysyłający: łączy się, czeka na powitanie 220, przedstawia się poleceniem EHLO, przechodzi na TLS poleceniem STARTTLS, sprawdza certyfikat, pyta EHLO ponownie, a na porcie 25 prosi serwer o dostarczenie poczty do cudzej domeny. Każdy krok odpowiada trzycyfrowym kodem, a odpowiedzi mówią, co działa.
Zatrzymujemy się, zanim cokolwiek wyjdzie: bez hasła, bez DATA, więc żaden e-mail nie zostaje wysłany. Każdy krok zawodzi na swój sposób, a sposób, w jaki zawodzi, mówi, kto ma to naprawić.
- 1Połączenie3 msfiltrowany · zamknięty
- 2Powitanie220 · 236 ms421 · 554 · cisza
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · nie oferowane
- 5TLS1.3 · 6 msstary TLS · brak wspólnego szyfru
- 6Certyfikatważny · 58 dn.wygasły · samopodpisany · zła nazwa
- 7EHLO ponownie250 · 237 msAUTH przed TLS
- 8Test przekazywania550 · 475 ms250 = otwarty relay
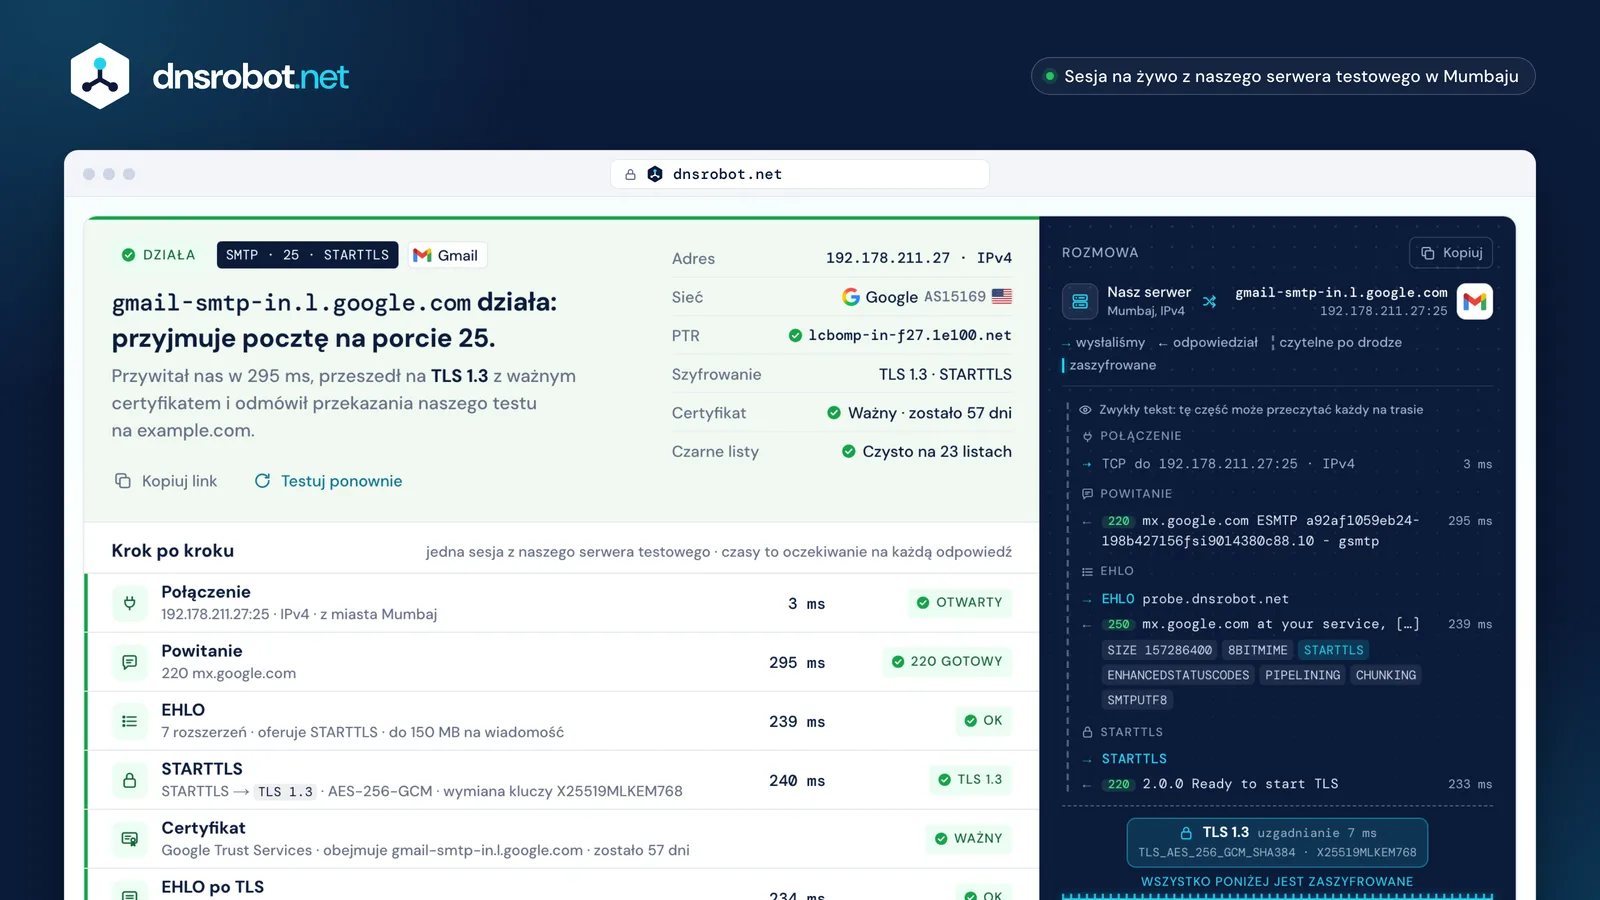
 Jeden werdyktDziała, działa z problemami, open relay, odmowa, nieosiągalny: odpowiedź w jednym zdaniu, z informacją, na czym się opiera.FaktyAdres, jego sieć, nazwa odwrotnego DNS, szyfrowanie, certyfikat i czarne listy, wszystko na jedno spojrzenie.Krok po krokuKażdy krok sesji z czasem oczekiwania na serwer: połączenie, powitanie, EHLO, STARTTLS, certyfikat, ponowne EHLO, logowanie i test przekazywania.Gdzie zaczyna się TLSCała rozmowa linia po linii. Nad szwem jest czytelna po drodze; pod nim zaszyfrowana.
Którego portu SMTP użyć: 25, 587, 465 czy 2525?
Port 25 służy serwerom dostarczającym pocztę sobie nawzajem: tam nasłuchują serwery MX domeny i nikt się nie loguje. Port 587 to miejsce, gdzie twoja aplikacja pocztowa przekazuje wiadomość dostawcy, po STARTTLS i z hasłem (RFC 6409). Port 465 robi to samo z TLS od pierwszego bajtu.
Port 2525 w rejestrze IANA w ogóle nie jest portem poczty: należy do „ms-v-worlds”. SendGrid, Mailgun i Postmark otwierają go, bo niektóre sieci blokują 587. A ponieważ spam kiedyś lał się z zainfekowanych domowych komputerów, większość chmur i wielu domowych dostawców domyślnie blokuje wychodzący port 25.
- 587STARTTLS, potem logowanie
- 465najpierw TLS, potem logowanie
- 2525gdy 587 jest zablokowany
- 25serwer do serwera, bez logowania
| Dostawca | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | najlepszy✓ | nie✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | najlepszy✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Port wychodzący 25 domyślnie zablokowany: AWS · Google Cloud · Azure · Comcast. Port 587 musi pozostać otwarty (RFC 5068).




Kody odpowiedzi SMTP: co znaczą 220, 250, 421, 550 i 554
Każda odpowiedź SMTP zaczyna się od trzech cyfr. Pierwsza mówi, co robić: 2 zrobione, 3 wysyłaj dalej, 4 spróbuj później, 5 nie ponawiaj. Druga grupuje temat (0 składnia, 2 połączenie, 5 system poczty), a trzecia to szczegół.
Większość serwerów dodaje po nim rozszerzony kod taki jak 5.1.1 (gdy wymieniają ENHANCEDSTATUSCODES): klasa, temat (1 adresowanie, 7 bezpieczeństwo lub polityka), szczegół. Tekst po kodach jest dla ludzi i różni się między serwerami: czytaj najpierw liczby.
- 5trwały: nie ponawiaj
- 5o systemie poczty
- 0szczegół
- 5.trwały
- .1.adresowanie
- .1zła skrzynka
5505.1.1 The email account that you tried to reach does not exist. Gmail, na nasz test przekazywania
- 220Usługa gotowapowitanie · po STARTTLS
- 221Zamykam połączeniepo QUIT
- 250OK, zrobioneEHLO · MAIL · RCPT · RSET
- 354Zacznij wysyłać wiadomośćpo DATA: tam nie docieramy
- 421Teraz niedostępny, zamykampowitanie: zajęty lub limity
- 451Spróbuj późniejRCPT: szara lista
- 454TLS chwilowo niedostępnySTARTTLS
- 530Najpierw się zalogujMAIL na porcie 587
- 535Zła nazwa użytkownika lub hasłoAUTH: nigdy nie wysyłamy hasła
- 550Skrzynka niedostępna lub niedozwolonaRCPT: test przekazywania
- 554Brak tu usługi SMTPpowitanie: odmowa
STARTTLS a implicit TLS: port 587 czy 465?
Przy STARTTLS (port 587 oraz port 25 między serwerami) rozmowa zaczyna się zwykłym tekstem i w połowie przechodzi na TLS. Do przejścia każdy na trasie może ją czytać i po cichu usunąć STARTTLS z listy serwera: nadawca bez MTA-STS lub DANE jedzie wtedy dalej bez szyfrowania.
Przy implicit TLS (port 465) uzgadnianie TLS idzie pierwsze, zanim serwer powie słowo. RFC 8314 (2018) prosi aplikacje pocztowe, by go preferowały; zrobione dobrze, oba sposoby są równie bezpieczne. Między serwerami na porcie 25 istnieje tylko STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (twoja aplikacja)
Pierwsze pięć linii idzie czytelnie: atakujący może tu usunąć STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (twoja aplikacja)
Nic nie idzie czytelnie: nie ma STARTTLS do usunięcia.
EHLO: co oznacza lista rozszerzeń serwera
Klient zaczyna od EHLO i swojej nazwy; serwer odpowiada 250 i jedną linią na każde obsługiwane rozszerzenie. Ta lista to menu serwera: największa wiadomość, czy umie przejść na TLS, jakie metody logowania przyjmuje.
Po STARTTLS klient musi zapomnieć listę i zapytać ponownie (RFC 3207). Dobrze ustawiony serwer zrzuca wtedy STARTTLS i często dodaje AUTH, więc hasła są oferowane tylko wewnątrz TLS. AUTH PLAIN lub LOGIN na liście przed TLS to ustalenie: aplikacja mogłaby wysłać hasło zwykłym tekstem.
- SIZE 35882577Największa wiadomość: 34,2 MBSIZE 35882577
- 8BITMIMEAkcenty i tekst nielaciński przechodzą bez zmian8BITMIME
- STARTTLSMoże przejść na TLS: oferowane tylko przed nimzniknęło
- jeszcze nieLogowanie hasłem lub OAuth: oferowane tylko wewnątrz TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESOdpowiedzi niosą kody takie jak 5.1.1ENHANCEDSTATUSCODES
- PIPELININGKilka poleceń narazPIPELINING
- CHUNKINGWiadomość w porcjach o podanym rozmiarze (BDAT)CHUNKING
- SMTPUTF8Adresy takie jak ü@example.comSMTPUTF8
Spotykane też: DSN raporty doręczenia · VRFY „czy taki użytkownik istnieje?” (często wyłączone) · REQUIRETLS TLS na każdym odcinku · BINARYMIME surowa treść binarna z CHUNKING · ETRN serwery zapasowe pobierają kolejkę poczty.
Test przekazywania SMTP: czy twój serwer poczty to open relay?
Open relay (otwarty przekaźnik) dostarcza pocztę dla każdego i dokądkolwiek, więc spamerzy ich szukają, a czarne listy je wpisują. RFC 2505 od 1999 roku prosi serwery poczty o odmawianie, a serwery submission nigdy nie mogą przekazywać poczty bez logowania (RFC 5068).
Na porcie 25 prosimy serwer, jako obcy, o dostarczenie poczty do cudzej domeny: MAIL FROM z naszym adresem testowym, potem RCPT TO:<relay-test@example.com>. 4xx lub 5xx to odmowa: dobrze. 250 to zgoda: mocny sygnał open relay, choć kilka serwerów odmawia dopiero później, po DATA. Nigdy nie wysyłamy DATA, więc w obu przypadkach nic nie jest dostarczane.
- MAIL FROM
- RCPT TO ?
- RSET
DATAnigdy- QUIT
że ten serwer nie przekaże poczty od tego obcego do tej domeny. Gmail odpowiedział 550 5.1.1: w ogóle nie przyjmie poczty dla example.com.
że odmawia wszystkim (może ufać niektórym sieciom), a 250 nie dowodzi, że poczta by wyszła: kilka serwerów odmawia dopiero po DATA.
Certyfikaty na serwerach poczty: MTA-STS i DANE
Między serwerami poczty certyfikat jest sprawdzany tylko wtedy, gdy domena odbiorcy tego żąda. Bez polityki nadawca przyjmie każdy certyfikat, nawet wygasły, a przy błędzie STARTTLS wraca do zwykłego tekstu.
MTA-STS publikuje politykę przez HTTPS: dostarczaj tylko przez TLS, do tych nazw MX, z ważnym certyfikatem. DANE przypina klucz serwera w DNS (rekord TLSA), co wymaga DNSSEC. Nasz test sprawdza certyfikat na sposób MTA-STS, względem nazwy samego serwera, i pokazuje obok politykę domeny.
| Nazwa musi pasować do MX | Niewygasły | Zaufany urząd | Wymaga DNSSEC | Nie da się obniżyć | |
|---|---|---|---|---|---|
| Oportunistyczny STARTTLSbrak polityki | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, podpisana strefa | klucz pasuje | klucz pasuje | niepotrzebne |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
ważny do 21 gru 2026 · Google Trust Services WE2
Jak przetestować serwer SMTP z własnego komputera
Nasz test idzie z naszego serwera, więc pokazuje to, co widzi internet. To, czy twoja sieć wypuszcza cię na port 25 lub 587, to inne pytanie, a strona WWW na nie nie odpowie: przeglądarki w ogóle odmawiają otwierania portów 25, 465 i 587 („złe porty” standardu Fetch).
Uruchom jedno z tych poleceń na własnym komputerze. W Windows Test-NetConnection odpowiada w sekundę. W macOS i Linuksie openssl s_client sam przechodzi na STARTTLS i pokazuje certyfikat; potem wpisz EHLO test i już rozmawiasz po SMTP. swaks skryptem prowadzi całą sesję.


Dlaczego serwer poczty odmawia testu SMTP
Odmowa nie zawsze oznacza zepsuty serwer. Serwery poczty się bronią: odprawiają adresy z czarnych list, spowalniają lub opóźniają obcych i ograniczają liczbę połączeń od jednego nadawcy. Nasz test jest obcym dla każdego serwera, do którego dzwoni, więc te zabezpieczenia spotyka pierwszy.
Czytaj pierwszą odpowiedź. 4xx jest tymczasowe, a prawdziwi nadawcy ponawiają. 554 na powitaniu lub 5xx na RCPT to decyzja polityki o nadawcy, która może nie dotyczyć twojego. Brak odpowiedzi w ogóle to pytanie o sieć, a nie o SMTP.
- Nasz adres jest zablokowany regułą
5545.7.1 Service unavailable; client host blockedOdprawia nasz serwer testowy, a może i twój. Sprawdź jego czarne listy i listę dozwolonych serwera.
- Za zajęty albo limit
4214.7.0 Too many concurrent SMTP connectionsTymczasowo: nadawcy ponawiają 421 przez wiele godzin. Spróbuj ponownie za kilka minut.
- Szara lista (greylisting)
4514.7.1 Greylisted, please try again laterNieznanych nadawców proszą o powrót później. Prawdziwe serwery wracają, więc poczta przychodzi z opóźnieniem, a nie ginie.
- Wolne powitanie (tarpit)
… 18 s ciszy … 220mail.example.netRFC 5321 pozwala nadawcom czekać 5 minut. Nasz test czeka 15 sekund i mówi o tym.
- Brak odwrotnego DNS nadawcy
5505.7.25 The IP address sending this message does not have a PTR recordTak Gmail odpowiada nadawcy bez rekordu PTR. Nasz serwer testowy go ma.
- Zapora gubi połączenie
brak odpowiedzi w 10 s (filtrowany)Port wpuszcza tylko znanych nadawców albo blokuje go sieć po drodze.
Uwierzytelnianie SMTP: dlaczego ten test SMTP nigdy nie pyta o twoje hasło
Wiele testerów SMTP prosi o nazwę użytkownika i hasło i wysyła prawdziwy e-mail. My nie: hasło wpisane na cudzej stronie to hasło, które trzeba zmienić. Test pokazuje to, czego potrzebujesz, bez niego: czy serwer oferuje logowanie, jakimi metodami i tylko wewnątrz TLS.
Hasła i tak odchodzą do lamusa. Google nie pozwala już aplikacjom logować się do Gmaila samym hasłem, a Microsoft na koniec grudnia 2026 domyślnie wyłącza Basic authentication dla SMTP AUTH w istniejących dzierżawach. Jeśli twoja aplikacja nadal loguje się hasłem, przetestuj ją w samej aplikacji, z hasłem aplikacji.
PLAINpopularnaOAUTHBEARERpopularnaSCRAM-SHA-256popularnaCRAM-MD5ograniczonaLOGINprzestarzałaXOAUTH2przestarzałaDIGEST-MD5przestarzała
XOAUTH2 jest oznaczony jako przestarzały, ale właśnie z niego korzystają dziś aplikacje Gmaila i Microsoft 365.
Ostateczną datę wyłączenia Microsoft ogłosi w drugiej połowie 2027 roku. Strony samego Google'a podają dla Workspace dwie daty.
Test SMTP: najczęstsze pytania
Czym jest test SMTP i co pokazuje smtp check?
Jak przetestować serwer SMTP?
Którego portu użyć: 25, 587, 465 czy 2525?
Czy mój dostawca internetu blokuje port 25 lub 587?
Co znaczą 220, 421 i 554 w teście SMTP?
Czym jest STARTTLS i czy jest wymagany?
Dlaczego mój test SMTP kończy się przekroczeniem czasu?
Czy można przetestować uwierzytelnianie SMTP z moją nazwą użytkownika i hasłem?
Jak działa test open relay?
Jaka jest różnica między EHLO a HELO?
Czy test SMTP wysyła e-mail?
Jakie są ustawienia SMTP Gmaila i Outlooka?
Więcej narzędzi DNS i poczty
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego
Sprawdzanie Certyfikatu SSL
Weryfikuj ważność certyfikatu SSL i szczegóły bezpieczeństwa
Sprawdzanie Czarnej Listy IP
Sprawdź, czy adres IP jest na czarnych listach spamu lub złośliwego oprogramowania
Odwrotne DNS
Znajdź nazwy hostów powiązane z dowolnym adresem IP przez rekordy PTR
Sprawdzanie Portów
Testuj łączność portów i dostępność usług
Weryfikacja adresu e-mail
Sprawdź adres e-mail u jego serwera poczty, nic nie wysyłając, albo wyślij nam e-mail testowy po raport o spamie i dostarczalności