











Generator rekordu SPF
Wybierz usługi, które wysyłają Twoją pocztę, i dostań jeden rekord SPF, z kosztem zapytań DNS dla odbiorców liczonym na żywo w trakcie budowania.
Wczytuje do formularza rekord SPF Twojej domeny, razem z nadawcami. Albo wybierz nadawców poniżej: rekord zmienia się na bieżąco.
Zbudowane w Twojej przeglądarce. Wychodzą z niej tylko zapytania DNS, przez HTTPS do resolvera Cloudflare (Google jako druga opinia).
Przykładowy rekord dla example.com
Wpisz wyżej swoją domenę, by zacząć od tego, co publikuje teraz, albo zmień cokolwiek poniżej. Rekord po prawej zmienia się na bieżąco.
Serwery spoza listy są oznaczane jako podejrzane, nie odrzucane. Przy DMARC na quarantine lub reject o wyniku decyduje DMARC na podstawie DKIM. M3AAWG zaleca ~all.
Na co odbiorcy wydają ten rekord
/ 10 zapytań użytych
110
zapytanie DNS puste
Liczę include…
Dokąd idą zapytania

Zanim opublikujesz
Jeden rekord, w którym nic nie zostanie pominięte ani źle odczytane przez odbiorców.
Gdzie to wkleić?
Wybierz swój hosting DNS: pola poniżej są zapisane tak, jak chce jego formularz.
example.com. 3600 IN TXT "v=spf1 include:_spf.google.com ~all"
Po publikacji
Jak utworzyć rekord SPF?
Wypisz każdą usługę, która wysyła pocztę jako Twoja domena, wpisz ich człony include: i adresy własnych serwerów w jeden rekord TXT w domenie i zakończ go ~all.
Najtańsze człony daj na początku: adresy IP nie kosztują zapytania DNS, a i mx po jednym, include jedno plus to, co zawiera.
Potem policz: odbiorcy kończą na 10 zapytaniach DNS. Generator przechodzi każdy include na żywo, więc liczba jest taka, jaką zobaczą odbiorcy.

ip4:192.0.2.250 zapytańinclude:_spf.google.com1 zapytanieinclude:spf.mailjet.com1 zapytanie~all0 zapytań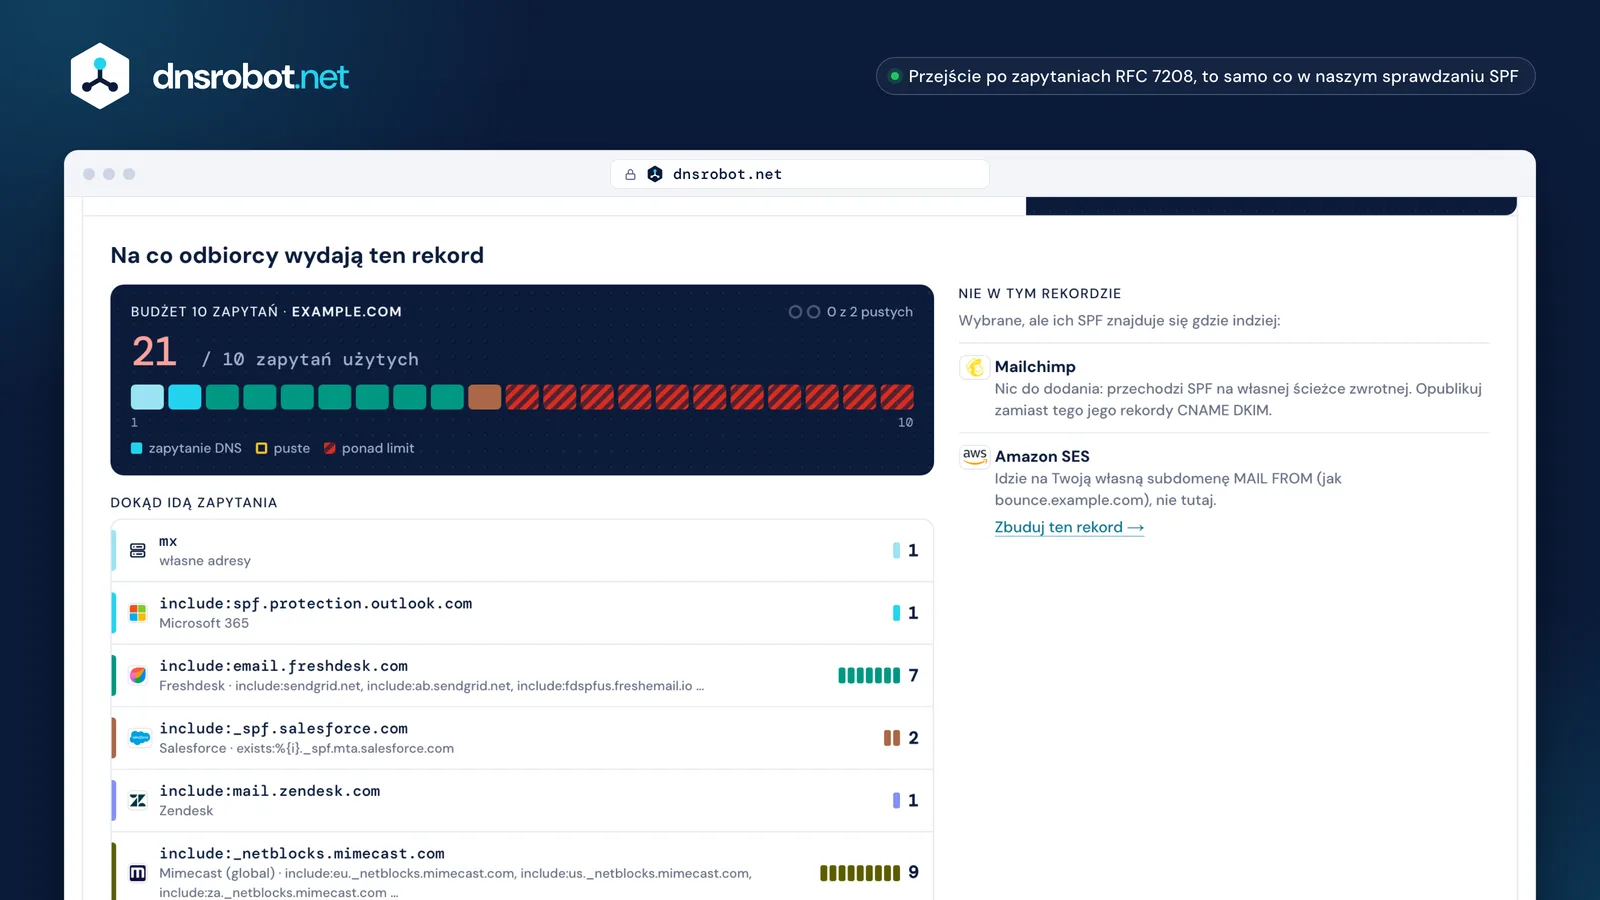
 Liczba, do której dojdą odbiorcyKażdy include przejdzie na żywo z Twojej przeglądarki, także zagnieżdżone, dokładnie tak, jak liczy odbiorca.Jedna komórka na zapytanieKolor nadawcy, który je wydaje; po 10 komórki są kreskowane: stały błąd.Dokąd idą zapytaniaKażdy człon z oznaczeniem, jego zagnieżdżone include i koszt.Kto wydaje najwięcejPonad 10: najwięksi wydający i uczciwe sposoby powrotu poniżej, z haczykiem spłaszczania.Nadawcy, których SPF jest gdzie indziejUsługi, których SPF idzie na subdomenę albo nigdzie, mówią, gdzie.
Co zawiera rekord SPF?
Mechanizmy mówiące, kto może wysyłać (ip4, ip6, a, mx, include, exists), i jedno zakończenie, all lub redirect, każde z kwalifikatorem; każdy człon, który pyta DNS, kosztuje jedno z 10 zapytań.
Kwalifikator mówi, co znaczy dopasowanie: + pass (domyślnie), - fail, ~ softfail, ? neutral. Odbiorcy czytają od lewej do prawej i zatrzymują się na pierwszym dopasowaniu.
ptr jest przestarzały i wolny: nie używaj go.
| Człon | Przykład | Zapytania DNS | Do czego |
|---|---|---|---|
| ip4 | ip4:192.0.2.0/24 | 0 | Twoje własne serwery IPv4 |
| ip6 | ip6:2001:db8::/32 | 0 | Twoje własne serwery IPv6 |
| a | a | 1 | Własny adres domeny |
| mx | mx | 1 + do 10 nazw | Serwery poczty przychodzącej, które też wysyłają |
| include | include:_spf.google.com | 1 + własne | Rekord usługi |
| exists | exists:%{i}._spf.example.com | 1 | Sprawdzenia per adres (makra) |
| redirect | redirect=_spf.example.com | 1 | Użyj całego rekordu innej domeny |
| all | ~all | 0 | Cała reszta (zakończenie) |
+pass-fail~softfail?neutralRekordy SPF dla Google Workspace, Microsoft 365 i innych
Google Workspace to include:_spf.google.com, a Microsoft 365 to include:spf.protection.outlook.com; większość usług publikuje jeden człon include:, a niektóre nie potrzebują w Twoim rekordzie niczego.
Każdy koszt poniżej zmierzono na żywym rekordzie usługi i obejmuje wszystko, co jest w nim zagnieżdżone, czyli to, co wydaje odbiorca.
Usługi oznaczone jako „nie tutaj” wysyłają z własną ścieżką zwrotną lub z Twojej subdomeny, więc ich SPF znajduje się tam.
| Usługa | Dodaj do rekordu | Zapytania | Gdzie |
|---|---|---|---|
| Google Workspace | include:_spf.google.com | 1 | Twój rekord |
| Microsoft 365 | include:spf.protection.outlook.com | 1 | Twój rekord |
| Zoho Mail | include:zohomail.com | 2 | Twój rekord |
| Amazon SES | include:amazonses.com | 1 | subdomena |
| SendGrid | include:sendgrid.net | 2 | subdomena |
| Mailgun | include:mailgun.org | 5 | subdomena |
| Mailchimp | — | — | nic do dodania |
| Brevo | — | 1 | nic do dodania |
| HubSpot | include:<HubID>.spf0N.hubspotemail.net | — | Twój rekord |
| Salesforce | include:_spf.salesforce.com | 2 | Twój rekord |
| Zendesk | include:mail.zendesk.com | 1 | Twój rekord |
| Freshdesk | include:email.freshdesk.com | 7 | Twój rekord |
| Postmark | — | 1 | nic do dodania |
| Mimecast (global) | include:_netblocks.mimecast.com | 9 | Twój rekord |
| Proton Mail | include:_spf.protonmail.ch | 2 | Twój rekord |
| Fastmail | include:spf.messagingengine.com | 1 | Twój rekord |









Czym jest limit 10 zapytań SPF?
Odbiorcy kończą po 10 członach, które pytają DNS, licząc zagnieżdżone include, a SPF zawodzi wtedy ze stałym błędem dla każdej wiadomości; trzecie zapytanie, które wraca puste, też go zawodzi (RFC 7208).
Wróć poniżej limitu, przenosząc nadawcę na subdomenę z własnym rekordem, usuwając a lub mx, jeśli te serwery nie wysyłają, albo prosząc dostawcę o węższy include.
Spłaszczanie, czyli zastąpienie include jego adresami IP, oszczędza zapytania, ale starzeje się w dniu, gdy dostawca zmieni adresy: sprawdzaj je co miesiąc.
12 / 10 · stały błąd
mx1include:spf.protection.outlook.com1include:email.freshdesk.com7include:_spf.salesforce.com2include:mail.zendesk.com1Czy SPF ma kończyć się ~all, czy -all?
Użyj ~all w domenie, która wysyła pocztę, i -all w takiej, która nie wysyła: przy DMARC na egzekwowaniu o wyniku decyduje DMARC na podstawie DKIM, a -all może sprawić, że przekazana poczta zostanie odrzucona, zanim DMARC zadziała.
M3AAWG zaleca ~all dla domen wysyłających i -all dla domen, które nie wysyłają poczty. Google dokumentuje ~all dla Workspace; Microsoft dokumentuje -all dla Microsoft 365.
~allsoftfailPrzyjęta, oznaczona jako podejrzana; DMARC decyduje z DKIM-allfailMoże zostać odrzucona od razu, nawet gdy DKIM przechodzi?allneutralJakby nie było SPFKtórzy nadawcy nie muszą być w Twoim rekordzie SPF?
Usługi, które wysyłają z własną ścieżką zwrotną, jak Mailchimp, Postmark, SparkPost, Klaviyo i Shopify, przechodzą SPF na własnej domenie; Amazon SES, SendGrid i Mailgun należą na subdomenę wysyłkową Twojej domeny.
SPF sprawdza nadawcę koperty (Return-Path), nie adres From, który widzą ludzie. Dla DMARC te usługi dopasowują się przez DKIM, więc opublikuj zamiast tego ich rekordy DKIM.
From: news@example.comReturn-Path: bounce@esp.example.netNic do dodania tutaj


Na Twojej subdomenie
Czy domena może mieć dwa rekordy SPF?
Nie: przy dwóch rekordach v=spf1 pod jedną nazwą odbiorcy kończą ze stałym błędem, a SPF zawodzi, więc połącz je w jeden rekord.
Zachowaj każdego nadawcę z obu, jedno zakończenie i policz zapytania połączonego rekordu: dwa rekordy, z których każdy się mieści, razem mogą przekroczyć 10.
v=spf1 include:_spf.google.com ~allv=spf1 include:spf.protection.outlook.com -allJeden rekordv=spf1 include:_spf.google.com include:spf.protection.outlook.com ~allJak długie rekordy SPF działają z hostingami DNS?
Ciąg TXT mieści 255 bajtów; dłuższe rekordy są dzielone na kilka ciągów, które odbiorcy łączą bez niczego pomiędzy, a większość hostingów DNS dzieli je za Ciebie.
Cloudflare i Azure przyjmują całą wartość w jednym polu; Route 53 i Google Cloud DNS chcą ciągów po 255 bajtów w cudzysłowach. RFC 7208 prosi, by cała odpowiedź miała poniżej 450 bajtów.
v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203.0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~allexample.com. 3600 IN TXT ( "v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203" ".0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~all" )
Generator rekordu SPF: najczęstsze pytania
Czym jest rekord SPF?
Jaki jest rekord SPF dla Google Workspace?
Jaki jest rekord SPF dla Microsoft 365?
Czy mogę mieć dwa rekordy SPF?
Co się dzieje, gdy mój rekord SPF ma więcej niż 10 zapytań?
Czy użyć ~all, czy -all?
Czy subdomeny potrzebują własnego rekordu SPF?
Gdzie dodać rekord SPF?
Czym jest spłaszczanie SPF i czy go używać?
Czy generator SPF jest darmowy i czy cokolwiek trafia na serwer tej strony?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Powiązane narzędzia
Generator DMARC
Zbuduj rekord DMARC zgodny z RFC 9989, zaczynając od tego, który publikujesz teraz, i zobacz, co odbiorcy zrobią z pocztą, która nie przechodzi.
Generator DKIM
Utwórz parę kluczy DKIM w przeglądarce i pobierz rekord TXT selector._domainkey do opublikowania
Sprawdzanie Rekordu SPF
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Sprawdzanie DMARC
Sprawdź politykę DMARC i ustawienia wyrównania dla dowolnej domeny
Sprawdzanie DKIM
Weryfikuj rekordy DKIM z automatycznym wykrywaniem selektorów
Wyszukiwanie MX
Znajdź rekordy wymiany poczty i szczegóły serwera pocztowego
Analiza Nagłówków E-mail
Analizuj surowe nagłówki e-mail i śledź drogę wiadomości
Checker rekordów BIMI
Sprawdź rekordy BIMI, logo SVG Tiny PS, certyfikaty VMC i skrzynki, które je pokazują