











Testador de Força de Senha
Veja quanto tempo sua senha levaria para ser quebrada, ataque por ataque, quais padrões a denunciam e se ela já apareceu num vazamento de dados. Este testador de senhas é um verificador que nunca envia a sua senha: só 5 caracteres do hash dela saem do seu dispositivo.
- Senha comum
- Palavra
- Nome
- Ano
- Teclado
- Repetição
- Aleatório
Testada no seu navegador. Só os primeiros 5 dos 40 caracteres do hash SHA-1 dela saem daqui, para a verificação de vazamentos.
Em quanto tempo ela cairia?
Digite ou cole uma senha: o veredito se atualiza enquanto você digita.
O que ele verifica
- Padrões que os atacantes testam primeiro: 49.233 senhas comuns, palavras e nomes, anos, sequências de teclado, repetições e trocas por caracteres parecidos.
- Vazamentos de dados: cerca de 2,07 bilhões de senhas vazadas no Have I Been Pwned, por k-anonimato.
- Oito ataques, de uma página de login que bloqueia após 100 tentativas a hashes NTLM em 100 placas de vídeo.
Quão segura é minha senha?
Tão segura quanto o número de tentativas de que um atacante precisa para chegar a ela, e os atacantes testam as senhas prováveis primeiro: senhas comuns, palavras e nomes, anos, sequências de teclado e letras trocadas, muito antes de sequências aleatórias. O testador conta essas tentativas.
Ele divide o que você digita nas peças que os atacantes testam, como Summer + 2026 + !, avalia cada peça pelo número de tentativas que ela exige e soma o caminho mais barato para montar a senha inteira. O motor é o zxcvbn-ts, o estimador de código aberto que a OWASP indica, com listas de palavras em inglês e do idioma da página, quando existe.
Corrigimos os dois pontos em que o estimador original erra na ponta forte: ele avalia uma senha realmente aleatória de 12 caracteres em cerca de 10¹² tentativas em vez de cerca de 10²⁴, e uma frase-senha de seis palavras em bilhões de vezes a mais do que vale. Trechos aleatórios agora são avaliados pelos caracteres que usam, e frases-senha pelo esquema que as criou.
Maiúsculas, dígitos e símbolos são mostrados, mas um tipo ausente nunca conta contra você: o NIST abandonou essas regras porque elas produzem senhas previsíveis como Password1! (NIST SP 800-63B-4). Os primeiros 64 caracteres são analisados; o que passar disso está além de qualquer adivinhação, a menos que seja uma frase conhecida, e a verificação de vazamentos ainda vê tudo.
Summer2026!
SummerPalavra do dicionárioUma estação do ano, com a inicial maiúscula do jeito de sempre: 50 tentativas2026!AleatórioCinco caracteres sem nenhum padrão encontrado: 100.000 tentativas
FracaCerca de 10 milhões de tentativas: FracaVazadaEm dados de vazamentos 45 vezes: Vazada
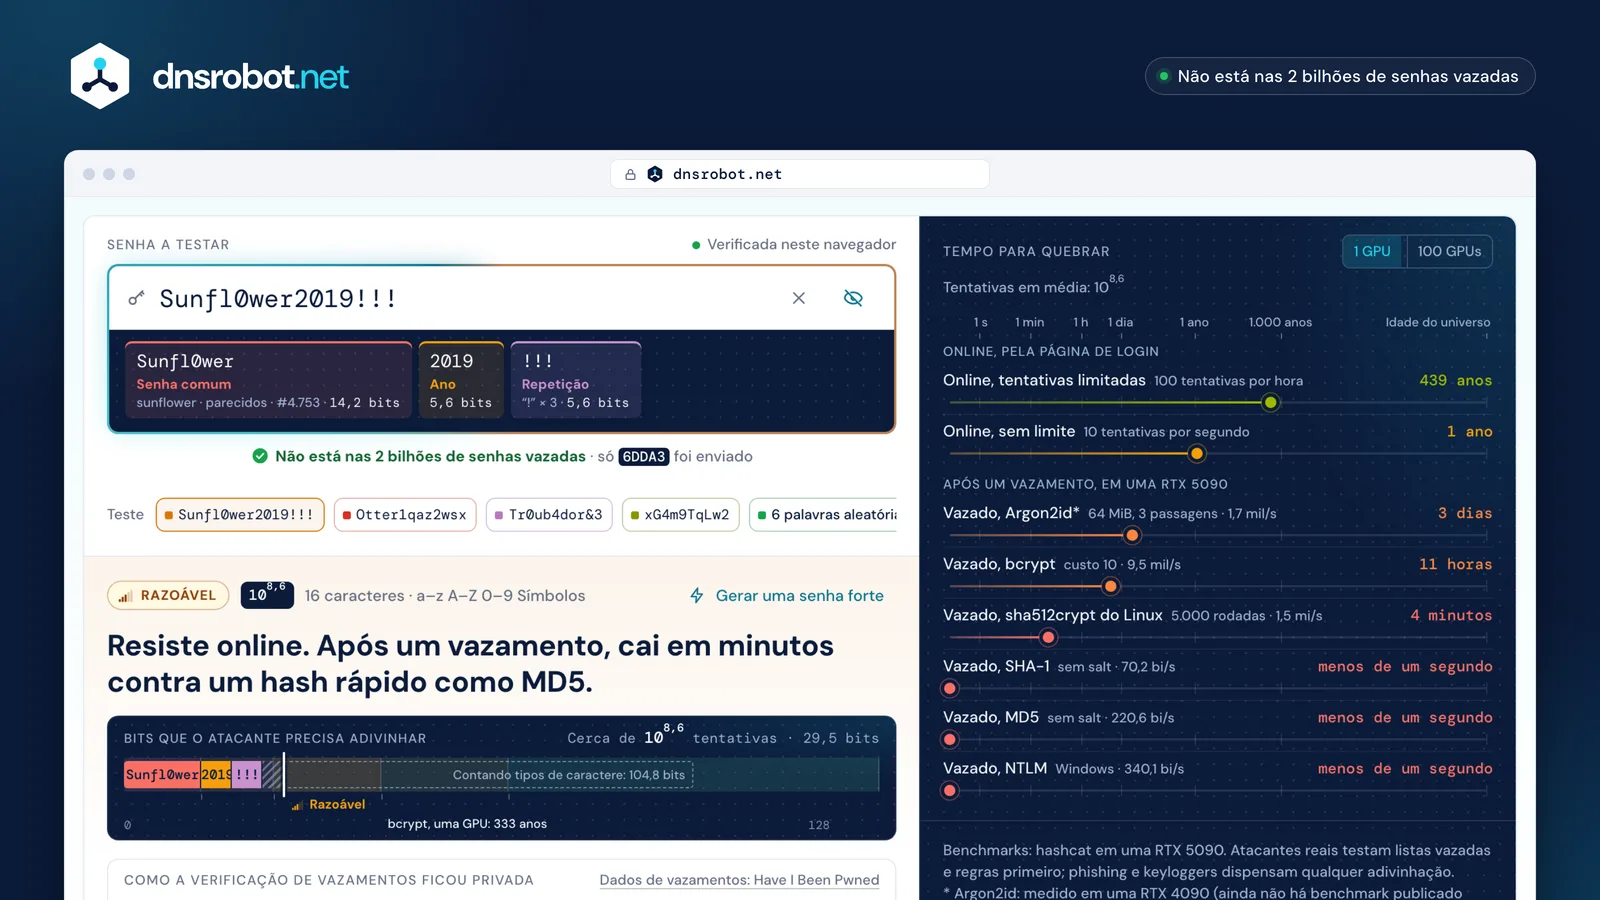
 A classificaçãoDe Muito fraca a Muito forte, pelas tentativas de que um atacante precisa, ou Vazada quando a senha está em dados de vazamentos.Onde ela é fracaA senha dividida nos padrões que os atacantes testam, cada um com o motivo de ser barato de adivinhar.Tempo para quebrarQuanto tempo cada um dos oito ataques levaria, em uma placa de vídeo ou em cem.Verificação de vazamentosSe o Have I Been Pwned já a viu, e os 5 caracteres do hash dela que foram enviados.
Quanto tempo levaria para quebrar minha senha?
Depende do ataque: a mesma senha pode resistir por anos a uma página de login que limita tentativas e cair em menos de um segundo quando um site vaza hashes mal armazenados. O testador dá o tempo para quebrar em oito ataques nomeados, em uma placa de vídeo ou em cem.
O tempo para quebrar uma senha é o número de tentativas de que ela precisa dividido pela velocidade do atacante. Online, os atacantes tentam pela página de login: 100 tentativas por hora onde o site bloqueia falhas repetidas (o NIST permite no máximo 100 seguidas), 10 por segundo onde não bloqueia. Offline, após o vazamento de um banco de dados, eles tentam contra os hashes armazenados em placas de vídeo, e a velocidade depende de como o site os armazenou.
Uma RTX 5090 testa 340,1 bilhões de hashes NTLM por segundo (Windows), 220,6 bilhões de MD5 e 70,2 bilhões de SHA-1, mas só cerca de 9.500 de bcrypt com custo 10 e 1,48 milhão de sha512crypt do Linux (benchmarks do hashcat). O Argon2id com 64 MiB de memória roda a 1.699 por segundo numa RTX 4090 (hashcat). Essa diferença é o motivo de a OWASP pedir que os sites armazenem senhas com Argon2id ou bcrypt.
Cada tempo é uma média: para uma senha aleatória, metade de todas as possibilidades. Um teste de força de senha só é tão honesto quanto o ataque que presume, então cada linha nomeia um; atacantes reais também usam listas e regras antes da força bruta, que é o que a estimativa de padrões modela. Phishing e keyloggers dispensam qualquer adivinhação.
| Online, tentativas limitadas | Online, sem limite | Vazado, Argon2id* | Vazado, bcrypt | Vazado, sha512crypt do Linux | Vazado, SHA-1 | Vazado, MD5 | Vazado, NTLM | |
|---|---|---|---|---|---|---|---|---|
| PIN de 6 dígitos105,7 | 208 dias | 14 horas | 5 minutos | 52 segundos | menos de um segundo | menos de um segundo | menos de um segundo | menos de um segundo |
| Summer2026!, só pelos padrões107,0 | 11 anos | 12 dias | 2 horas | 17 minutos | 7 segundos | menos de um segundo | menos de um segundo | menos de um segundo |
| 8 caracteres aleatórios1015,1 | 2 bi anos | 4 mi anos | 26 mil anos | 5 mil anos | 30 anos | 6 horas | 2 horas | 1 hora |
| 4 palavras aleatórias1015,3 | 2 bi anos | 6 mi anos | 34 mil anos | 6 mil anos | 39 anos | 7 horas | 2 horas | 1 hora |
| 12 caracteres aleatórios1023,2 | 10¹⁷ anos | 10¹⁴ anos | 10¹² anos | 554 bi anos | 4 bi anos | 75 mil anos | 24 mil anos | 16 mil anos |
| 6 palavras aleatórias1023,0 | 10¹⁷ anos | 10¹⁴ anos | 10¹² anos | 368 bi anos | 2 bi anos | 50 mil anos | 16 mil anos | 10 mil anos |
| 16 caracteres aleatórios1031,2 | 10²⁵ ano | 10²² ano | 10²⁰ ano | 10¹⁹ ano | 10¹⁷ anos | 10¹² anos | 10¹² anos | 10¹² anos |
| Qualquer senha em dados de vazamentos109,3 | 2 mil anos | 7 anos | 14 dias | 3 dias | 23 minutos | menos de um segundo | menos de um segundo | menos de um segundo |
| Online, tentativas limitadas | Online, sem limite | Vazado, Argon2id* | Vazado, bcrypt | Vazado, sha512crypt do Linux | Vazado, SHA-1 | Vazado, MD5 | Vazado, NTLM | |
|---|---|---|---|---|---|---|---|---|
| PIN de 6 dígitos105,7 | 208 dias | 14 horas | 3 segundos | menos de um segundo | menos de um segundo | menos de um segundo | menos de um segundo | menos de um segundo |
| Summer2026!, só pelos padrões107,0 | 11 anos | 12 dias | 59 segundos | 10 segundos | menos de um segundo | menos de um segundo | menos de um segundo | menos de um segundo |
| 8 caracteres aleatórios1015,1 | 2 bi anos | 4 mi anos | 262 anos | 47 anos | 110 dias | 3 minutos | 1 minuto | 41 segundos |
| 4 palavras aleatórias1015,3 | 2 bi anos | 6 mi anos | 341 anos | 61 anos | 143 dias | 4 minutos | 1 minuto | 54 segundos |
| 12 caracteres aleatórios1023,2 | 10¹⁷ anos | 10¹⁴ anos | 31 bi anos | 6 bi anos | 36 mi anos | 752 anos | 239 anos | 155 anos |
| 6 palavras aleatórias1023,0 | 10¹⁷ anos | 10¹⁴ anos | 21 bi anos | 4 bi anos | 24 mi anos | 499 anos | 159 anos | 103 anos |
| 16 caracteres aleatórios1031,2 | 10²⁵ ano | 10²² ano | 10¹⁸ ano | 10¹⁷ anos | 10¹⁵ anos | 69 bi anos | 22 bi anos | 14 bi anos |
| Qualquer senha em dados de vazamentos109,3 | 2 mil anos | 7 anos | 3 horas | 36 minutos | 14 segundos | menos de um segundo | menos de um segundo | menos de um segundo |
Minha senha é segura? O que significa cada classificação
Sua senha é segura contra adivinhação se for classificada como Muito forte, ou Forte num site que armazena senhas com um hash lento, e nunca tiver aparecido num vazamento. Vazada se sobrepõe a todo o resto.
Cada classificação é uma faixa de tentativas, definida pelo tempo que ataques reais levam para cobri-la. Muito forte exige 10²¹ tentativas ou mais: nenhuma placa de vídeo sozinha a encontra em um século, nem contra NTLM.
- PIN de 6 dígitos
- Summer2026!
- 8 caracteres aleatórios
- 4 palavras aleatórias
- 6 palavras aleatórias
- 12 caracteres aleatórios
- 16 caracteres aleatórios
- Login com bloqueio
- Login aberto
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: um ano em uma placa de vídeo
| Classificação | Tentativas necessárias | O que resiste |
|---|---|---|
| Vazada | Em dados de vazamentos | Nada: os atacantes testam senhas vazadas primeiro. Troque-a em todo lugar em que a usa. |
| Muito fraca | Menos de 10⁴ | A adivinhação online a encontra em até 17 minutos, mesmo a 10 tentativas por segundo. |
| Fraca | 10⁴ a 10⁸ | Um site que bloqueia após 100 falhas, mas não um sem limite; após um vazamento, no máximo 16 horas. |
| Razoável | 10⁸ a 10¹⁴ | Adivinhação online por meses a milênios; após um vazamento, de horas a 333 anos contra bcrypt, mas menos de 10 minutos contra MD5 ou NTLM. |
| Forte | 10¹⁴ a 10²¹ | Após um vazamento: de 333 a 3 bilhões de anos contra bcrypt, mas de 5 minutos a 93 anos contra NTLM, em uma placa de vídeo. |
| Muito forte | 10²¹ ou mais | Nenhuma placa de vídeo sozinha a encontra em um século, nem contra NTLM, o hash mais rápido de quebrar. |
O que faz uma senha ser forte?
Tamanho e aleatoriedade: pelo menos 15 caracteres se só a senha protege a conta, criada por um gerador ou a partir de palavras aleatórias, usada em uma única conta e nunca encontrada num vazamento. Símbolos, maiúsculas e trocas regulares não são mais exigidos.
Esse é o conjunto de regras do NIST SP 800-63B-4, o padrão dos EUA revisado em julho de 2025: 15 caracteres com fator único e 8 com um segundo fator, ao menos 64 aceitos, quaisquer caracteres, inclusive espaços e emojis, sem regras de composição, sem trocas forçadas, e toda senha nova conferida contra as vazadas e as comuns.
A CISA, agência de cibersegurança dos EUA, pede ao menos 16 caracteres ou uma frase-senha de quatro a sete palavras sem relação entre si, e o NCSC do Reino Unido sugere três palavras aleatórias. Os três colocam o tamanho em primeiro lugar.
Trocar letras por dígitos parecidos não ajuda: os atacantes conhecem o → 0 e a → @, e as testam cedo (NCSC). O gerador de senhas cria senhas que cumprem todas as regras.
- Pelo menos 15 caracteres, ou 8 com um segundo fatorTamanho conferido com 15
- Aceitar pelo menos 64 caracteresAté 256 aceitos, os primeiros 64 analisados
- Quaisquer caracteres, inclusive espaços e emojisContados em caracteres: um emoji conta como um
- Sem regras como "deve conter um símbolo"Um tipo ausente nunca é marcado como problema
- Sem trocas forçadas; trocar após um comprometimentoVazada avisa quando é hora
- Bloquear senhas comuns e vazadasConferida no Have I Been Pwned
- Permitir colar e gerenciadores de senhasColar funciona e dispara a verificação de vazamentos
Entropia de senha: por que P@ssw0rd e Tr0ub4dor&3 falham
A entropia conta as senhas possíveis que um atacante teria de testar, o que só faz sentido para uma senha sorteada ao acaso. Contada por tipos de caractere, P@ssw0rd marca cerca de 52 bits e Tr0ub4dor&3 cerca de 72; as duas estão em dados de vazamentos, milhares a milhões de vezes.
Uma calculadora de entropia de senha multiplica o tamanho pelos bits de cada tipo de caractere presente, como se cada caractere tivesse sido escolhido ao acaso. Uma pessoa nunca faz isso: P@ssw0rd é a palavra "password" com duas trocas conhecidas, e o Have I Been Pwned já a viu 6.421.042 vezes. Por isso o NIST baseia suas regras no tamanho: a entropia não pode ser calculada para senhas que as pessoas escolhem (NIST SP 800-63B-4, Apêndice A).
Tr0ub4dor&3, exemplo do xkcd de senha difícil de memorizar, é uma palavra do dicionário com letras trocadas, um símbolo e um dígito: cerca de um milhão de tentativas depois de desfeitas as trocas, Fraca por si só e Vazada, de fato, com 3.196 aparições.
Para uma senha aleatória as duas contagens coincidem, e o gerador de senhas mostra os bits exatos dela. O testador informa tentativas: 10ˣ tentativas equivalem a 3,32 × x bits.
- Por tipos de caractere
- Por padrões
- Em dados de vazamentos
P@ssw0rd6.421.042 vezesTr0ub4dor&33.196 vezes12 caracteres aleatóriosNão encontrada
Minha senha vazou? Uma verificação privada no Have I Been Pwned
O testador confere a senha exata no Pwned Passwords do Have I Been Pwned, cerca de 2,07 bilhões de senhas de vazamentos de dados, sem enviá-la: só os primeiros 5 dos 40 caracteres do hash SHA-1 dela saem do seu navegador, e vão para o nosso servidor, não para o Have I Been Pwned.
Seu navegador calcula o hash SHA-1 da senha e envia os primeiros 5 caracteres, como 21BD1. Cerca de 2.000 hashes do banco de dados começam com esses 5; a resposta lista todos com suas contagens, e seu navegador procura os outros 35 caracteres nessa lista. Isso é k-anonimato, projeto do próprio Have I Been Pwned (HIBP): quem vê os 5 caracteres não sabe qual dos 2.000 você tem.
Nosso servidor consulta o Have I Been Pwned em seu nome, então ele nunca vê o seu endereço IP, completa cada resposta com 100 a 300 linhas falsas para que o tamanho não revele nada e não registra o prefixo. A verificação roda quando você sai do campo, aperta Enter ou cola, nunca a cada tecla: um prefixo por letra digitada poderia revelar a senha, e por isso o Have I Been Pwned desaconselha isso (HIBP).
A contagem é de aparições, não de vazamentos: Tr0ub4dor&3 foi vista 3.196 vezes. Os 2,07 bilhões são uma medição nossa, já que o Have I Been Pwned não publica um total atual: 256 prefixos aleatórios continham 1.971 hashes cada, em média (23 de outubro de 2026).
Seu navegador
••••••••SHA-1 da senha
21BD12DC183F740EE76F27B78EB39C8AD972A757Enviado: os primeiros 5 caracteres · Guardado: os outros 35
Comparado no seu navegador
…2DC183F74…:6.421.042Vista 6.421.042 vezes
dnsrobot.net
21BD1+ 100 a 300 linhas falsas
Não registrado
Cerca de 2.000 hashes que começam com 21BD1Have I Been Pwned
/range/21BD1Vê o nosso servidor, nunca você
O que fazer se sua senha estava num vazamento
Pare de usá-la: troque primeiro a da sua conta de e-mail, depois a de todo site em que usou a mesma senha ou uma parecida, sempre por uma nova e aleatória, e ative o login em duas etapas onde for oferecido.
Uma senha vazada está nas listas que os atacantes testam primeiro, então a força dela deixa de contar: percorrer a lista inteira de 2,07 bilhões leva menos de um segundo numa placa de vídeo contra hashes NTLM ou MD5 e cerca de 2,5 dias contra bcrypt. Por isso o NIST exige que os sites rejeitem senhas vazadas e façam você trocar uma que foi comprometida (NIST SP 800-63B-4).
O e-mail vem primeiro porque pode redefinir todas as outras contas. O gerador de senhas dá a cada conta a sua própria senha, e um gerenciador de senhas lembra todas. Um resultado positivo não significa que sua conta foi invadida: a lista guarda a própria senha, de quem a usou.
Nem uma senha forte e única impede phishing ou um keylogger, que a capturam enquanto você digita (NIST SP 800-63B-4). Confira para onde um link realmente leva antes de entrar, e confira o remetente real de um e-mail suspeito com o analisador de cabeçalho de e-mail.
- 1Troque primeiro a do seu e-mailO e-mail pode redefinir todas as outras contas.
- 2Depois em todo lugar em que a repetiuCada conta recebe a sua própria senha gerada.
- 3Ative o login em duas etapasUma senha roubada, sozinha, não entra mais.
- 4Guarde-as num gerenciador de senhasEle lembra cada uma e a preenche.
Força de senha: perguntas e respostas
É seguro digitar minha senha de verdade aqui?
Isto é o mesmo que a verificação de senhas do Have I Been Pwned?
O que significa "vista 3.196 vezes"?
Como o verificador de senhas calcula o tempo para quebrar?
Por que outro verificador de força de senha dá uma resposta diferente?
Isto é uma calculadora de entropia de senha?
Por que minha senha longa é classificada como fraca?
Preciso de símbolos, números e letras maiúsculas?
Quanto tempo leva para quebrar uma senha de 8 caracteres?
Uma senha forte ainda pode ser hackeada?
Por que uma senha que parece forte aparece como Vazada?
Por que a verificação de vazamentos não roda enquanto eu digito?
Ferramentas relacionadas
Gerador de Senhas
Senhas, frases-senha e PINs fortes e aleatórios, gerados no navegador, com bits exatos e tempo de quebra
Analisador de Cabeçalho de E-mail
Analise cabeçalhos brutos de e-mail e rastreie a jornada do e-mail
Login do Roteador
Abra a página de administração do roteador, corrija erros como 192.168.l.l e veja logins padrão por marca
Gerador de QR Code WiFi
QR Code Wi-Fi que convidados escaneiam e conectam pela Câmera do iPhone ou pelas configurações de Wi-Fi do Android: WPA2, WPA3 e cartão para imprimir