











Consulta DNS
Verifique o DNS de qualquer domínio, host ou IP com esta ferramenta de consulta DNS grátis: todos os registros vindos dos próprios servidores de nomes do domínio, ao lado do que o Google e a Cloudflare têm em cache, para você ver quando uma alteração já chegou a todo mundo.
Um domínio, host, URL, e-mail ou IP. Cada consulta pergunta de novo aos servidores: nada vem do nosso cache.
Como consultamos 4 etapas · cerca de 1 s
- Raiz13 servidores raiz
- TLDservidores do registro
- Servidor de nomesservidores do próprio domínio
- Respostatodos os tipos de registro
- Google8.8.8.8
- Cloudflare1.1.1.1
Cada consulta percorre o caminho por conta própria: de um servidor raiz ao registro do TLD, depois aos servidores de nomes do próprio domínio para ver os registros como estão agora, e pergunta ao Google e à Cloudflare o que ainda guardam em cache.
O que uma consulta DNS mostra
Uma consulta DNS (DNS lookup) pergunta ao Sistema de Nomes de Domínio o que ele tem para um nome: os endereços IP de um site (A e AAAA), os servidores de e-mail (MX), os servidores de nomes (NS), os registros de texto (TXT) e mais. Esta verificação de DNS consulta três lugares ao mesmo tempo: os próprios servidores de nomes autoritativos do domínio, que têm a versão atual, e dois dos resolvedores públicos mais movimentados do mundo, o Google Public DNS e o Cloudflare 1.1.1.1, que entregam cópias em cache a milhões de pessoas.
Quando eles discordam, você encontrou o motivo habitual de uma alteração de DNS "não funcionar": um resolvedor ainda tem a resposta antiga e a mantém até o TTL do registro acabar. O resultado diz qual deles, o que ele ainda entrega e quanto tempo falta para atualizar.
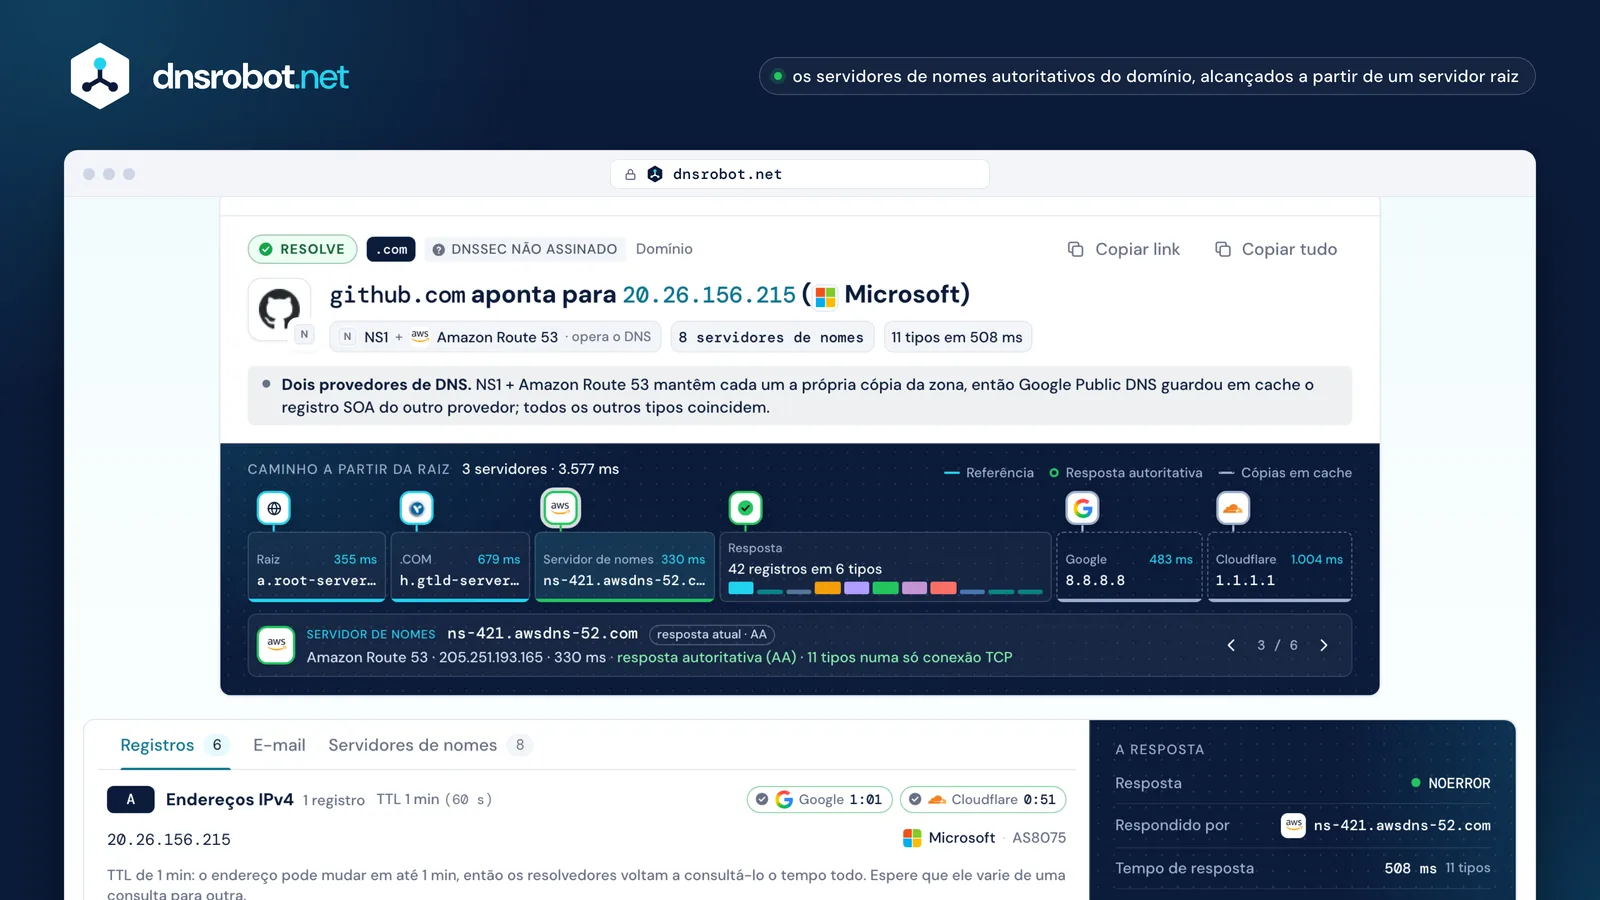
 O caminhoDe um servidor raiz até o TLD do domínio e os próprios servidores de nomes dele, com o que cada um respondeu e em quanto tempo.Atual vs. em cacheCada tipo de registro vindo dos servidores de nomes do domínio ao lado da cópia do Google e da Cloudflare, e o tempo que resta nela.Cada registro explicadoO que um valor significa, em palavras: prioridade de e-mail, temporizadores do SOA, regras CAA, o serviço por trás de um token TXT.DNSSEC e e-mailSe as respostas são assinadas e validadas, e a configuração de MX, SPF e DMARC do domínio.
Tipos de registro DNS explicados
A zona de um domínio guarda registros de tipos diferentes, cada um com um nome, um TTL e um valor. Estes são os que uma busca de registros DNS mostra:
| Tipo | O que contém | Exemplo de valor |
|---|---|---|
| A | Um endereço IPv4 para o nome: para onde os navegadores se conectam. | 203.0.113.20 |
| AAAA | Um endereço IPv6 para o nome. | 2001:db8::20 |
| CNAME | Um apelido: este nome é outro nome, consulte aquele no lugar. Não pode ficar ao lado de outros registros, então não pode estar no apex do domínio. | www.example.com → example.com |
| MX | Um servidor de e-mail do domínio, com uma preferência: o número mais baixo é tentado primeiro. Um único MX de 0 e "." significa que o domínio não recebe e-mail. | 10 mail.example.com |
| NS | Os servidores de nomes que guardam os registros do domínio. | ns1.example.net |
| TXT | Texto livre: SPF, DMARC e DKIM para e-mail, e tokens que comprovam o domínio para o Google, a Microsoft e outros. | v=spf1 include:_spf.example.net -all |
| SOA | O início de autoridade da zona: o servidor primário, o contato, o número serial e os temporizadores de atualização, nova tentativa, expiração e cache negativo. | ns1.example.com hostmaster.example.com 2026102001 7200 3600 1209600 300 |
| CAA | Quais autoridades certificadoras podem emitir certificados para o domínio. | 0 issue "letsencrypt.org" |
| HTTPS | Como se conectar antes da primeira requisição: suporte a HTTP/3, portas e dicas de endereço. O Chrome, o Firefox e os sistemas da Apple pedem esse registro. | 1 . alpn=h3,h2 |
| SRV | Onde um serviço roda (prioridade, peso, porta, host), em nomes como _sip._tcp. | 10 5 5060 sip.example.com |
| PTR | O nome por trás de um endereço IP: DNS reverso. | 20.113.0.203.in-addr.arpa → host.example.com |
| DSDNSKEY | DNSSEC: as chaves públicas da zona (DNSKEY) e a impressão digital delas na zona pai (DS), que encadeiam as assinaturas até a raiz. | 2371 13 2 3299… |
Como funciona uma consulta DNS (DNS lookup)?
Seu dispositivo não vasculha a internet inteira. Ele pergunta a um resolvedor, geralmente o do seu provedor de internet ou um público, como o do Google ou da Cloudflare, e o resolvedor segue as referências descendo pelo nome até que um servidor que tem a resposta responda:
- 1
Perguntar a um servidor raiz
Sem nada em cache, o resolvedor começa por um dos 13 servidores raiz, de a a m, operados por 12 organizações. A raiz não conhece example.com, mas sabe quem opera o .com. Um resolvedor movimentado já sabe disso e pula esta etapa.
- 2
Seguir a referência até o TLD
Os servidores do .com também não têm os registros de example.com. Eles encaminham o resolvedor para os próprios servidores de nomes do domínio, os que estão nos registros NS dele.
- 3
Obter a resposta autoritativa
Os servidores de nomes do domínio respondem com a flag AA (authoritative answer, resposta autoritativa) ativada: este é o registro como o dono o publicou.
- 4
Guardar em cache pelo TTL
O resolvedor guarda a resposta pelo tempo que o TTL indica e entrega a mesma cópia, com o TTL em contagem regressiva, a todos que perguntarem até ele acabar.
Esta ferramenta percorre esse caminho por conta própria a partir da rede da Cloudflare, para você ver cada etapa. Depois, pergunta ao Google e à Cloudflare o que os caches deles têm.
Caminho a partir da raiz
- Raiza.root-servers.net16 ms · referência: os 13 servidores do .com
- .COMa.gtld-servers.netVerisign · 150 ms · referência: ns1–ns2.example.com
- Servidor de nomesns1.example.comexample.com · 203.0.113.53 · 20 msresposta autoritativa (AA) · 11 tipos numa só conexão TCP
- Resposta8 registros em 7 tiposNOERROR em 31 ms · 4 vazios (CNAME, HTTPS, DNSKEY, DS)
- Google Public DNS8.8.8.8mesmos registros · a cópia mais antiga atualiza em 2:58
- Cloudflare DNS1.1.1.1mesmos registros · a cópia mais antiga atualiza em 4:04


Por que ainda vejo o registro DNS antigo?
Porque um resolvedor o guardou em cache. Todo registro tem um TTL (time to live, ou tempo de vida) em segundos, e um resolvedor que buscou o registro continua entregando a cópia dele até esse tempo acabar; depois, pergunta de novo. Alterar o registro no seu provedor de DNS muda a resposta autoritativa na hora; os resolvedores que já têm a antiga a mantêm até ela expirar.
Então uma alteração leva o tempo do TTL do registro antigo, não um prazo fixo de 24 a 48 horas, e muitas vezes menos: o TTL é um máximo, e o Google Public DNS guarda registros por cerca de seis horas, no máximo. Um registro inexistente também vai para o cache: "nome inexistente" ou "nenhum registro desse tipo" fica guardado pelo menor valor entre o TTL do registro SOA e o último campo dele, MINIMUM. Até uma falha vai para o cache, por até 5 minutos.
O que você pode fazer
- Verifique a resposta autoritativa aqui. Se os próprios servidores de nomes do domínio mostram o novo valor, a alteração está feita; só os caches estão atrasados.
- Reduza o TTL antes de uma alteração planejada, com pelo menos um TTL antigo de antecedência, para que os caches descartem o valor antigo rápido. Depois, aumente-o de novo.
- Peça ao Google e à Cloudflare para descartar a cópia deles: os dois têm uma página pública que atualiza um nome no cache (Google, Cloudflare).
- Limpe o cache do seu computador: no Windows, rode
ipconfig /flushdns.
- Autoritativons1.example.com · flag AA
O próprio servidor de nomes do domínio. O que ele responde é o registro atual: altere aqui e o resto acompanha.
- Em cache8.8.8.8 · TTL em contagem regressiva
A cópia de um resolvedor, entregue até o TTL acabar. É o que a maior parte do mundo vê, e o motivo de uma alteração parecer "não funcionar".
- Seu próprio cacheseu computador · seu roteador
Seu computador e seu roteador também guardam cópias. Limpar o cache apaga a do computador; a do roteador expira sozinha.
nslookup e dig: comandos de consulta DNS
As mesmas consultas pelo terminal: o nslookup vem com o Windows, o macOS e o Linux, o dig com o macOS e a maioria dos sistemas Linux, e o Resolve-DnsName com o PowerShell no Windows. O resultado acima traz os comandos da consulta exata que você fez.
| Para consultar | nslookup | dig |
|---|---|---|
| Registros A | nslookup example.com | dig example.com |
| Servidores de e-mail | nslookup -type=MX example.com | dig example.com MX |
| Registros de texto | nslookup -type=TXT example.com | dig example.com TXT |
| Perguntar a um só resolvedor | nslookup example.com 8.8.8.8 | dig @8.8.8.8 example.com |
| DNS reverso | nslookup 8.8.8.8 | dig -x 8.8.8.8 |
| Só os valores | — | dig +short example.com |
| O caminho a partir da raiz | — | dig +trace example.com |
"Non-authoritative answer" na saída do nslookup significa que a resposta veio de um resolvedor, não dos próprios servidores de nomes do domínio. Para obter a autoritativa, indique um dos servidores de nomes do domínio como servidor: nslookup example.com ns1.example.net.
ANY não significa todos os registros: um servidor pode responder com um só tipo, ou com um marcador que só diz "RFC8482", e o 1.1.1.1 recusa essa consulta. Esta ferramenta pede cada tipo separadamente. O dig que vem com o macOS não conhece registros HTTPS: peça TYPE65 no lugar.
Erros de DNS: NXDOMAIN, SERVFAIL e REFUSED
Toda resposta DNS traz um código de resposta. Um resultado vazio nem sempre é um erro, e o código diz onde procurar:
| Resposta | O que significa | O que verificar |
|---|---|---|
| NOERROR | O nome existe e vieram registros do tipo pedido. | Nada; compare os valores. |
| NODATA | O nome existe, mas não tem registro deste tipo: NOERROR com resposta vazia, não um código próprio. | Adicione o registro no seu provedor de DNS, se ele deveria existir. |
| NXDOMAIN | O nome não existe, e nenhum nome abaixo dele existe. | A grafia, se o domínio está registrado e não expirou e, no caso de um subdomínio, se ele foi criado. |
| SERVFAIL | O resolvedor não conseguiu uma resposta válida: os servidores de nomes falharam, ou a validação DNSSEC falhou. | O veredito do DNSSEC, e se os servidores de nomes do domínio respondem. |
| REFUSED | O servidor não responde a esta pergunta: ele não é autoritativo para o domínio e não faz consultas recursivas para você. | Se os registros NS apontam para servidores que hospedam a zona. |
| Timeout | Nenhuma resposta. | Os servidores de nomes estão fora do ar, bloqueados ou com o endereço errado. |
DNSSEC: seguro, não assinado ou quebrado?
O DNSSEC assina os registros de uma zona para que um resolvedor possa provar que eles não foram forjados. A zona pai publica um registro DS, uma impressão digital da chave do domínio, e o domínio publica as chaves dele em registros DNSKEY, de modo que as assinaturas se encadeiam até a raiz. O Google Public DNS e o Cloudflare 1.1.1.1 fazem essa validação.
- DNSSEC seguro
Seguro
Assinado, e o resolvedor validador do Google verificou as assinaturas: a resposta dele trouxe o bit AD (authenticated data, dados autenticados), a declaração de que a resposta foi validada.
- DNSSEC não assinado
Não assinado
Nenhum registro DS na zona pai: a zona não é assinada. Ela resolve normalmente; só que as respostas dela não podem ser comprovadas como legítimas.
- DNSSEC quebrado
Quebrado
A validação falha, então os resolvedores que validam respondem SERVFAIL e o domínio fica inacessível para os usuários deles, embora os dados estejam lá com a verificação desativada. Uma causa típica é um DS na zona pai que não corresponde a nenhuma das chaves da zona, depois de uma mudança para um novo provedor de DNS.
Registros de e-mail numa consulta DNS
Os e-mails de um domínio vão para os servidores MX dele, e os servidores de destino verificam registros TXT antes de confiar neles: o SPF lista os servidores autorizados a enviar pelo domínio, num único registro que pode gerar no máximo 10 consultas DNS; o DMARC em _dmarc diz o que fazer com os e-mails que falham e é encontrado subindo pelo nome quando um subdomínio não tem o seu (RFC 9989, desde maio de 2026); o MTA-STS em _mta-sts pede aos remetentes que entreguem via TLS. O resultado lê todos eles e identifica o provedor de e-mail por trás dos hosts MX.
Para uma verificação mais detalhada de um registro, use a Consulta MX, o Verificador de SPF e o Verificador de DMARC.
API de consulta DNS
Dois endpoints gratuitos, com CORS para navegadores. /api/dns-query pergunta um tipo a um resolvedor e mantém os campos da nossa API antiga; /api/dns-lookup transmite a consulta completa desta página como linhas JSON.
$ curl -X POST https://dnsrobot.net/api/dns-query \
    -H "Content-Type: application/json" \
    -d '{"domain": "google.com", "recordType": "MX", "dnsServer": "8.8.8.8"}'
{
  "status": "success", "responseTime": 4,
  "resolvedIPs": ["10 smtp.google.com"],
  "dnsServer": "8.8.8.8", "recordType": "MX", "domain": "google.com", …
}$ curl "https://dnsrobot.net/api/dns-lookup?domain=google.com"
{"t":"start","name":"google.com","kind":"name","types":["A","AAAA","CNAME","MX",…]}
{"t":"hop","hop":{"zone":".","server":"a.root-servers.net","ms":16,"outcome":"referral",…}}
{"t":"answers","source":"google","server":"dns.google","sets":[{"type":"A",…}]}
{"t":"answers","source":"auth","server":"ns1.google.com","sets":[…]}
{"t":"dnssec","verdict":"unsigned",…}
{"t":"done","ms":57}Perguntas sobre consulta DNS
O que é DNS lookup (consulta DNS)?
Como verificar os registros DNS de um domínio?
Dá para usar o nslookup online?
Quanto tempo uma alteração de DNS leva para aparecer?
O que é uma resposta não autoritativa (non-authoritative answer)?
O que significa NXDOMAIN?
O que significa SERVFAIL?
O que é TTL no DNS?
Como fazer uma consulta de DNS reverso?
Como checar os nameservers de um domínio?
Qual é a diferença entre uma consulta DNS e uma verificação de propagação DNS?
Esta consulta DNS é grátis? Vocês guardam o que eu consulto?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de DNS
Consulta WHOIS
Consulte registro de domínio, registrar e detalhes do proprietário via RDAP
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Consulta NS
Descubra os nameservers de qualquer domínio com detecção de provedor
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR
Verificador SPF
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verificador DMARC
Verifique a política DMARC e configurações de alinhamento de qualquer domínio