










DNS Leak Test
Veja quais servidores DNS respondem de verdade às suas consultas e se a sua VPN as vaza para o seu provedor de internet. Este teste de DNS leak roda assim que a página abre, identifica cada servidor e dá um veredito claro.
Os servidores DNS que perguntam ao nosso servidor de nomes aparecem aqui, uma linha para cada, à medida que chegam.
Verificar pela linha de comando
1O DNS do seu sistema
O servidor DNS que os seus apps usam. Compare com as linhas acima.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net- A resposta é o endereço do servidor DNS que nos perguntou.
- Uma resposta diferente significa que o seu navegador e os seus apps seguem caminhos diferentes, por exemplo o DNS seguro do navegador.
- Tem o seu próprio resolvedor (Pi-hole com Unbound)? A resposta é o endereço da sua casa: não a publique.
2O teste de sequestro de DNS
Pergunta diretamente à Cloudflare (1.1.1.1).
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1- Um endereço da Cloudflare (AS13335): a sua consulta chegou à Cloudflare, como pedido.
- Endereço de qualquer outra rede: um forte indício de que algo redireciona o seu DNS: o app da sua VPN (alguns fazem isso de propósito), um software de segurança, o seu roteador ou o seu provedor.
O texto fica nesta página; só o endereço é consultado no nosso servidor para identificar a rede dele.
Nosso servidor de nomes guarda o que cada teste viu por 10 minutos, na memória, e depois esquece. O seu último resultado fica só neste navegador, para o antes e depois.
O que significa o resultado do meu DNS leak test?
Depende de duas coisas: quais servidores DNS perguntaram ao nosso servidor de nomes e se você está numa VPN. O DNS do seu provedor de internet é normal sem VPN e um vazamento com ela; um DNS público, como Cloudflare ou Google, nunca é vazamento por si só.
Um DNS leak (vazamento de DNS) significa que os servidores DNS do seu provedor responderam enquanto você estava numa VPN, então o provedor vê os sites que você consulta apesar do túnel. Empresas parceiras ou de hospedagem que operam o DNS da sua VPN não são vazamento: o Proton VPN traça a mesma linha.
O teste classifica cada servidor por tipo (DNS da sua VPN, DNS público, DNS do seu provedor, rede de hospedagem ou o seu próprio resolvedor) e escreve o veredito a partir da combinação, com a marca identificada. O DNS da sua VPN junto com o do seu provedor é um vazamento parcial: algumas consultas escapam de vez em quando.
Nada chegou nunca é aprovação: algo barrou as consultas do teste antes de elas chegarem à internet. E um servidor DNS em outro país também não é vazamento.
O que perguntou ao nosso servidor de nomes × você está numa VPN?os seis vereditos
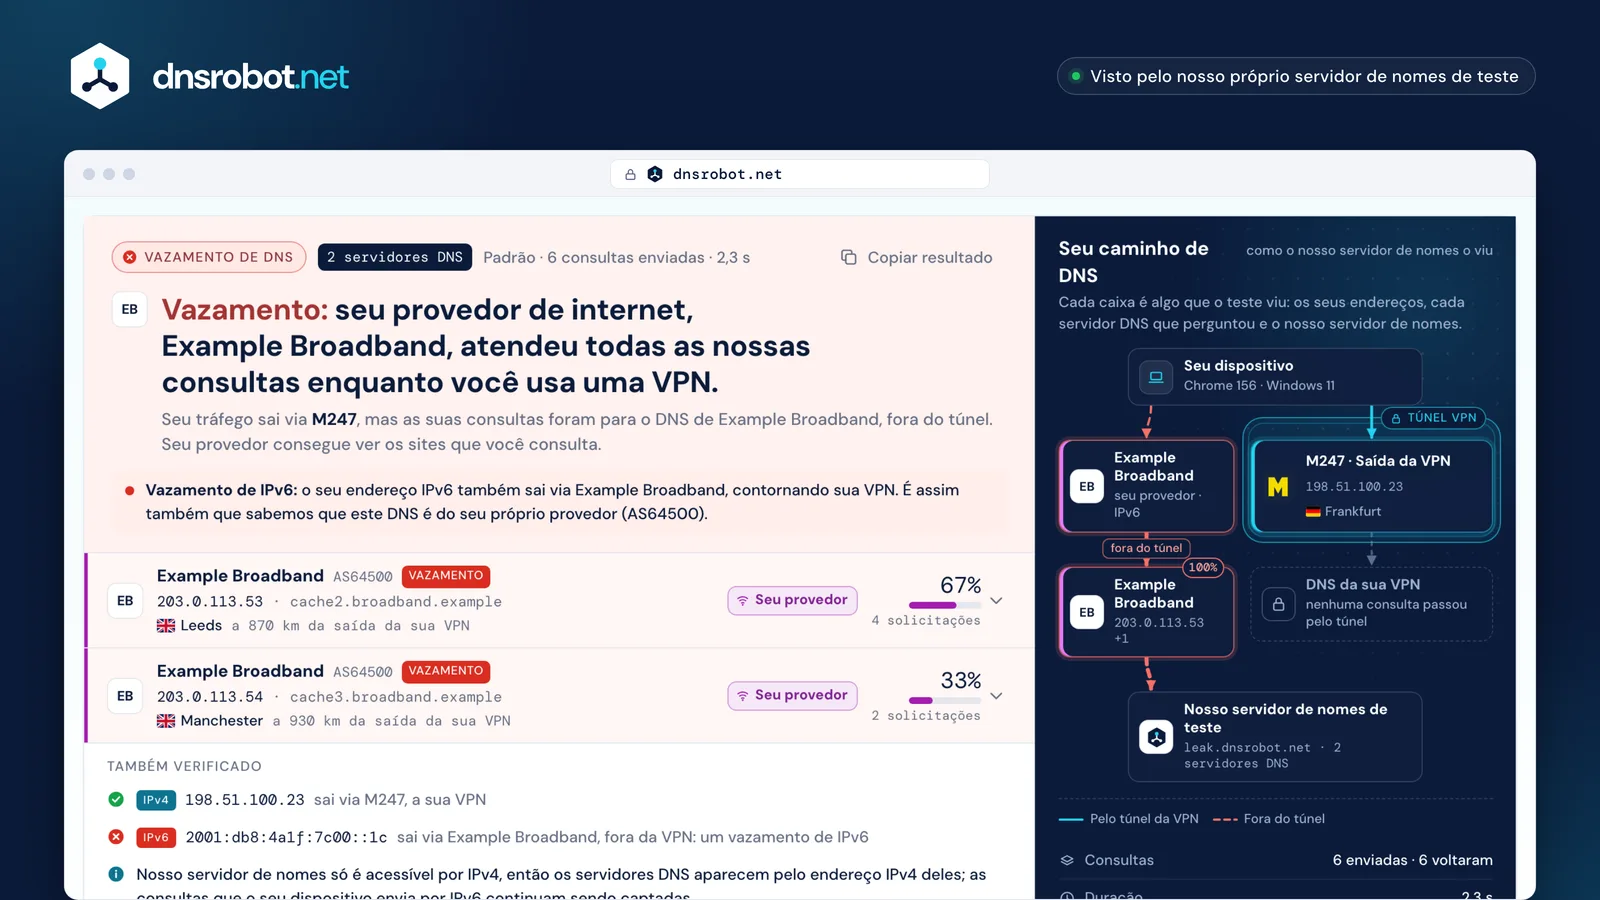
 O vereditoUma frase que diz quem responde às suas consultas e se isso é um vazamento, com o que fazer em seguida.Um servidor DNSCada servidor que perguntou ao nosso servidor de nomes: a marca ou a rede, o endereço IPv4, a localização, o tipo e a participação nas solicitações.Também verificadoPor onde sai o seu endereço IPv6, além de uma observação quando o iCloud Private Relay ou o Tor transporta o seu tráfego.Seu caminho de DNSSeu dispositivo, o túnel da VPN e os servidores DNS que perguntaram, com um vazamento desenhado como uma consulta fora do túnel.
Como funciona um teste de vazamento de DNS?
Este verificador de DNS leak faz o seu navegador consultar nomes que nunca existiram, como 1-k3x9q2mfp7c1vn4a.leak.dnsrobot.net. Nenhum servidor DNS os tem em cache, então o servidor que cuida das suas consultas precisa perguntar ao nosso servidor de nomes, que anota o endereço dele e responde “esse nome não existe”.
Depois, a página pergunta ao nosso servidor de nomes quais servidores DNS vieram pedir os nomes deste teste. Esses são os servidores que o seu navegador realmente usa, digam o que disserem as suas configurações; um roteador doméstico normalmente só repassa as consultas, então quem aparece é o servidor para o qual ele as encaminha. Cada nome é usado uma vez, e o nosso servidor de nomes esquece o teste após 10 minutos.
O teste padrão faz 6 consultas, normalmente o bastante para detectar um vazamento. O teste estendido faz 36, em lotes de 6, para pegar um servidor DNS que só responde de vez em quando, como o Windows tentando todos os adaptadores quando o DNS da VPN demora a responder.
Se um servidor DNS repassa parte do seu endereço (EDNS Client Subnet), a linha dele mostra essa sub-rede só para você. Ela nunca é registrada.
Uma consulta, acompanhadaum teste real, endereços trocados
Por que aparecem o Google, a Cloudflare ou outro país?
Porque o endereço que você configura não é o endereço que pergunta. Os serviços de DNS público respondem em 1.1.1.1 ou 8.8.8.8 a partir de muitos locais ao mesmo tempo (anycast), e cada local pergunta a outros servidores de nomes a partir do próprio conjunto de endereços, às vezes na rede de um parceiro.
Numa conexão que testamos, só Cloudflare, Google e OpenDNS chegaram ao nosso servidor de nomes pelas próprias redes; o Quad9 veio pela Equinix, o AdGuard pela Datacamp e o NextDNS pela Vultr. Nada disso é vazamento. Um DNS público no seu resultado significa que o seu navegador, dispositivo ou VPN envia consultas para lá, e, numa VPN, elas chegam pelo endereço da VPN, não pelo seu.
Por isso o teste não confia numa tabela: ele pergunta a cada serviço de DNS público, a partir do seu navegador, qual endereço ele usa para você, e confere o Google com as faixas que o Google publica. Um servidor que ele não consegue confirmar aparece como esse serviço com a marca provável, ou como um servidor numa rede de hospedagem, nunca como vazamento.
Os países também enganam: os dados de registro dão o país onde a rede está registrada, não onde o servidor fica (o próprio 1.1.1.1 está registrado na Austrália). Um vazamento tem a ver com quem vê as suas consultas, não com onde elas estão.
Você configura · o que nos perguntou · a rede deleum teste registrado, endereços trocados
 Registrado numa linha de fibra (Índia), 24 de out. de 2026
- Cloudflare
1.1.1.1192.0.2.10a própria rede, AS13335 país no registro: Estados UnidosNão é vazamento
- Google
8.8.8.8192.0.2.12,192.0.2.13a própria rede, AS15169país no registro: Estados Unidosdois endereços para duas consultasNão é vazamento - Quad9
9.9.9.9192.0.2.11via Equinix, AS15830 país no registro: Países Baixosa rede de um parceiroNão é vazamento
- AdGuard
94.140.14.14192.0.2.30via Datacamp (CDN77), AS60068um parceiro de hospedagem (também transporta DNS4EU)Não é vazamento - NextDNSsua configuração
192.0.2.41via Vultr, AS20473um parceiro de hospedagem (também transporta CleanBrowsing)Não é vazamento


O que causa um vazamento de DNS?
Normalmente, o seu dispositivo enviar consultas para outro lugar que não a VPN: o app da VPN não define o próprio DNS, o Windows pergunta a todos os adaptadores de rede, ou o IPv6 contorna um túnel que só transporta IPv4.
O Windows pode enviar cada consulta pelo Wi-Fi e pela VPN ao mesmo tempo para responder mais rápido (smart multi-homed name resolution). Muitas VPNs só transportam IPv4, deixando o tráfego IPv6, e o DNS enviado por ele, fora do túnel (RFC 7359). Um DNS personalizado configurado no sistema também pode se sobrepor à proteção do app da VPN.
Cada causa deixa um padrão próprio no resultado. Um provedor personalizado de DNS seguro no navegador aparece como esse DNS público, por fora do DNS da VPN. O modo automático do Chrome, porém, mantém o seu provedor atual, e o padrão do Firefox sai de cena diante de uma VPN.
Algo que redireciona o DNS na porta 53, como o proxy transparente de um provedor, mostra o seu provedor mesmo quando você configurou 1.1.1.1. Uma VPN que cai sem kill switch vaza só por um instante, então um único teste pode não pegar: teste de novo depois que a VPN se reconectar.
Seis causas, e o que este teste mostra para cada umaa última linha do cartão
A VPN não define o próprio DNS
O tráfego passa pelo túnel, mas o sistema mantém os servidores DNS que tinha antes, normalmente os do seu provedor.
Vazamento de DNSDNS do seu provedor numa VPN
Um DNS seguro personalizado no navegador
Com um provedor personalizado, o navegador envia as consultas a ele por HTTPS, por fora do DNS da VPN. O modo automático do Chrome mantém o seu provedor atual, e o padrão do Firefox sai de cena quando detecta uma VPN.
Sem vazamentoum DNS público, não o da sua VPN
O Windows pergunta a todos os adaptadores
Com a smart multi-homed name resolution, o Windows envia as consultas por todas as redes ao mesmo tempo: pela VPN e pelo Wi-Fi.
Vazamento parcialDNS da sua VPN + DNS do seu provedor
O IPv6 contorna o túnel
Muitas VPNs só transportam IPv4. O tráfego IPv6, e qualquer DNS enviado por ele, sai pelo seu provedor.
Vazamento de IPv6uma linha própria abaixo do resultado
Algo redireciona o DNS
Um roteador, um software de segurança ou o provedor (ou um app de VPN, de propósito) captura as consultas na porta 53 e as responde, mesmo as destinadas a 1.1.1.1.
DNS do seu provedor“Não é Cloudflare 1.1.1.1: o seu provedor respondeu”
A VPN cai, sem kill switch
Se o túnel for interrompido, as consultas podem ir para o DNS padrão do sistema, provavelmente o do seu provedor, até ele voltar.
Vazamento parcialsó de vez em quando: o teste estendido o pega com mais frequência
Como corrigir um vazamento de DNS?
Ative a proteção contra vazamento de DNS, a proteção contra vazamento de IPv6 e o kill switch do app da sua VPN e teste de novo. A proteção contra vazamentos mantém o DNS dentro da VPN com regras de firewall; o kill switch cobre os momentos em que o túnel cai.
Se o vazamento continuar, corrija o sistema. No Windows, block-outside-dns num perfil do OpenVPN mantém as consultas fora de todos os outros adaptadores, e um túnel WireGuard que roteia tudo (0.0.0.0/0) com uma linha DNS = faz a porta 53 alcançar só o DNS do túnel. Desativar a smart multi-homed name resolution só interrompe as consultas paralelas; não é a solução.
No Linux com systemd-resolved, dê ao link da VPN o domínio de roteamento ~. para que nenhum outro link seja consultado. Deixe o app da VPN transportar ou bloquear o IPv6 em vez de desativar o IPv6, o que a Microsoft não recomenda. Remova o provedor personalizado de DNS seguro do navegador e o DNS personalizado do sistema enquanto usa a VPN.
No Android, defina o DNS particular como Desativado enquanto usa a VPN, como recomendam o Proton VPN e a Mullvad: um nome do host de DNS particular envia todas as consultas a esse provedor. Depois, rode o teste de novo: o antes e depois mostra quais servidores DNS sumiram.
As opções que importampor sistema
App de VPN · Configurações
Perfil OpenVPN (.ovpn)
WireGuard (.conf)
Windows 11 · Settings

SettingsNetwork & internetWi-FiManage known networks
Deixe o IPv6 ativado: a Microsoft não recomenda desativá-lo. Use a proteção contra vazamento de IPv6 do app da VPN.
Group Policy
valor do registro
Verificar o DNS do sistema
macOS · System Settings
Apple menuSystem SettingsNetworkWi-FiDetailsDNS
Um perfil ou app de DNS criptografado que você ativou vale para o sistema inteiro, e um app de VPN não consegue redirecioná-lo.
Com uma VPN ativada, o iCloud Private Relay sai de cena.
Verificar o DNS do sistema
Linux

~./etc/resolv.conf depois de conectar.Verificar o DNS do sistema
Android · Settings
SettingsNetwork & internetPrivate DNS
Samsung: SettingsConnectionsMore connection settingsPrivate DNS
- Off
- Automatic
- Private DNS provider hostname
- Os fabricantes de VPN dizem para escolher “Off” enquanto você usa a VPN.
- Um nome do host envia todas as consultas a esse provedor, por fora do DNS da VPN.
iPhone · Settings
SettingsWi-FiⓘConfigure DNS
- Automatic
- Manual
Um DNS que você digita vale só para aquela rede Wi-Fi e pode se sobrepor ao da VPN.
- Um perfil ou app de DNS criptografado que você ativou vale para o sistema todo, e um app de VPN não consegue redirecioná-lo.
- Com uma VPN ativada, o iCloud Private Relay sai de cena.
Chrome · Settings
SettingsPrivacy and securitySecurityAdvanced
- your current service provider
- a custom service provider
Edge: as mesmas opções, emSettingsPrivacy, search, and services
- O modo automático só atualiza o seu provedor atual para DNS criptografado.
- Um provedor personalizado envia as consultas por fora da VPN, onde o app da VPN não consegue redirecioná-las.
- Os fabricantes de VPN vão além e dizem para desativá-lo.
Firefox · Settings
DNS over HTTPS
- Default Protection
- Increased Protection
- Max Protection
- Off
- “Default Protection” desativa o DNS over HTTPS quando detecta uma VPN.
- “Increased” e “Max” mantêm o provedor que você escolheu, por fora do DNS da VPN.
- Ativado por padrão só em Estados Unidos, Canadá, Rússia e Ucrânia.
Seu DNS personalizado funciona? Teste de DNS para 1.1.1.1, NextDNS, AdGuard ou Pi-hole
Escolha o que você configurou em O que você está verificando? e rode o teste: o veredito diz se esse serviço responde de verdade. Uma configuração que funciona mostra só esse serviço, muitas vezes a partir da rede de um parceiro ou de uma hospedagem, e não da própria rede dele, como mostra a tabela. Depois que funcionar, o Teste de velocidade de DNS o cronometra contra outros resolvedores a partir da sua conexão.
Um Pi-hole encaminha as consultas ao DNS upstream dele, então o teste mostra esse upstream (a Cloudflare, por exemplo), e não o Pi-hole. Com o Unbound, ele consulta os nomes sozinho, então aparece o endereço da sua própria casa: normal sem VPN. A Cloudflare e o NextDNS também confirmam os próprios serviços, na página de verificação da Cloudflare e em test.nextdns.io.
Se em vez disso aparecer o seu provedor, um roteador, um app ou o navegador está se sobrepondo à sua escolha, ou algo redireciona a porta 53; alguns roteadores roteiam errado até o próprio 1.1.1.1. A verificação pela linha de comando ajuda a descobrir qual.
O que cada serviço deve mostraro exemplo de uma conexão
| Serviço | Você configura | Este teste deve mostrar | Muitas vezes chega de |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | DNS público Cloudflare | a própria rede · AS13335 |
| Google Public DNS | 8.8.8.8 | DNS público Google | as próprias faixas publicadas · AS15169 +3 outros |
| Quad9 | 9.9.9.9 | DNS público Quad9 | um parceiro, como Equinix · AS15830 |
| NextDNS | seu ID de configuração | Hospedagem NextDNS provável | uma hospedagem, como Vultr · AS20473 |
| AdGuard DNS | 94.140.14.14 | Hospedagem AdGuard provável | uma hospedagem, como Datacamp (CDN77) · AS60068 |
| Control D | 76.76.2.0 | DNS público Control D | uma hospedagem regional · AS146943 |
| Pi-hole | o endereço do seu Pi-hole | DNS público o upstream do seu Pi-hole, ou Seu próprio com Unbound | a rede do seu upstream, ou o seu próprio endereço |


Como verificar vazamentos de DNS pela linha de comando?
Rode nslookup -type=txt whoami.leak.dnsrobot.net: o nosso servidor de nomes responde com o endereço do servidor DNS que perguntou, o padrão do seu sistema. No Mac, use dns-sd -q whoami.leak.dnsrobot.net TXT (pare com Ctrl-C), porque lá o dig só vê a configuração de DNS principal; no Linux, resolvectl query --type=TXT whoami.leak.dnsrobot.net. O painel de comandos copia cada um.
Este teste vê o DNS que o seu navegador usa, e os apps podem seguir outro caminho: um provedor personalizado de DNS seguro no Chrome ou no Firefox recebe as consultas do navegador no lugar do DNS do sistema. Se o navegador e o comando discordarem, o vazamento está só em um deles.
Acrescente 1.1.1.1 no fim para perguntar diretamente à Cloudflare (dig @1.1.1.1 TXT whoami.leak.dnsrobot.net +short num Mac ou no Linux). A resposta deve ser um endereço da rede da Cloudflare. O endereço de qualquer outra rede é um forte indício de que algo responde ao DNS destinado ao 1.1.1.1: o app da sua VPN (alguns fazem isso de propósito), um software de segurança, o seu roteador ou o seu provedor.
Se você opera o seu próprio resolvedor, como Pi-hole com Unbound, a resposta é o endereço da sua própria casa: lembre-se disso antes de colá-la em qualquer lugar.
Duas verificações num terminalnslookup do Windows, formato real da saída
C:\> nslookup -type=txt whoami.leak.dnsrobot.net
Server:  cache2.broadband.example
Address:  203.0.113.53

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "203.0.113.53"
DNS de Example Broadband: o mesmo servidor do teste do navegador, então aqui o navegador e o sistema seguem o mesmo caminho.
Tem o seu próprio resolvedor (Pi-hole com Unbound)? Então a resposta é o seu próprio endereço público.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1
Server:  one.one.one.one
Address:  1.1.1.1

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "192.0.2.10"
Um endereço da Cloudflare (AS13335): a sua consulta chegou à Cloudflare, como pedido. Isso por si só não prova que não há nada no meio: um proxy pode repassar as consultas a 1.1.1.1.
Se tivesse mostrado "203.0.113.53": um forte indício de que algo redireciona o seu DNS: o app da sua VPN (alguns fazem isso de propósito), um software de segurança, o seu roteador ou o seu provedor.
Vazamento de DNS, de IPv6 e de WebRTC: qual é a diferença?
São três caminhos diferentes por fora de uma VPN. Um vazamento de DNS mostra ao seu provedor os nomes que você consulta; um vazamento de IPv6 envia tráfego IPv6 com o seu endereço real; um vazamento de WebRTC deixa um site ler o seu endereço pelo recurso de chamadas em tempo real do navegador. Um teste completo de vazamento de VPN, ou de vazamento de IP, verifica os três.
Esta página verifica os dois primeiros num só teste: os servidores DNS que perguntam e por onde sai o seu endereço IPv6, numa linha própria abaixo do resultado. O WebRTC nunca passa pelo DNS, então tem o próprio teste de vazamento WebRTC; os endereços que os sites veem estão em Qual é meu IP, e se você alcança sites IPv6, no Teste IPv6.
Ela também funciona como teste de vazamento de DNS por IPv6, com um limite: o nosso servidor de nomes só é acessível por IPv4, então cada servidor DNS aparece pelo endereço IPv4. Uma consulta que o seu dispositivo envia por IPv6 continua sendo captada, porque o servidor DNS que ela alcança precisa nos perguntar por IPv4; um raro servidor DNS só IPv6 não consegue nos alcançar e aparece como nada chegou.
Três caminhos por fora de uma VPNuma conexão, três verificações
- Vazamento de DNSOs servidores DNS que perguntaram: as linhas deste teste.
- Vazamento de WebRTCOs endereços que o seu navegador pode compartilhar com sites: o teste de vazamento WebRTC os verifica.
- Vazamento de IPv6Por onde sai o seu tráfego IPv6: uma linha própria abaixo do resultado deste teste.
O que uma VPN deve mostrar num DNS leak test?
Só o DNS da própria VPN: um servidor na rede da VPN ou do parceiro dela, normalmente perto do servidor a que você se conectou. O nome do seu provedor de internet nunca deve aparecer enquanto a VPN está ligada; Qual é meu ISP mostra qual rede os sites veem no lugar dele.
Os fabricantes descrevem isso de jeitos diferentes. A Surfshark diz que um DNS leak test da Surfshark deve mostrar um servidor DNS com o mesmo endereço da sua VPN; o Proton VPN e a Windscribe dizem que o endereço é diferente, mas fica no mesmo lugar. A Mullvad usa o servidor DNS do servidor VPN a que você está conectado, a ExpressVPN opera o próprio DNS criptografado em cada servidor, e a NordVPN publica os dois endereços DNS dela.
Então, um DNS leak test da ExpressVPN, da Mullvad ou da NordVPN, como qualquer teste de vazamento de DNS de VPN, passa quando nenhum servidor DNS está na rede do seu provedor, seja qual for o endereço: este teste nunca compara endereços. A regra da própria Mullvad é mais rígida: lá, qualquer servidor DNS que não seja da Mullvad conta como vazamento.
Um DNS personalizado no app da VPN muda o cenário: o “Use Existing DNS” da PIA e a opção de DNS personalizado da Mullvad enviam as consultas por fora do DNS da própria VPN, então é esse servidor que aparece. A tabela lista o que as páginas de ajuda de cada VPN dizem; não é uma classificação nem uma recomendação.
O que sete VPNs dizem que você deve verdas próprias páginas de ajuda delas
| VPN | DNS próprio por padrão | O que este teste mostra | Endereço DNS que ela publica |
|---|---|---|---|
| Mullvad | sim | O servidor DNS no servidor Mullvad a que você está conectado | não divulgado |
| Proton VPN | sim | Um servidor DNS no mesmo data center do seu servidor VPN, num endereço diferente; pode pertencer a um parceiro | 10.2.0.1 |
| NordVPN | sim | Os próprios servidores DNS de NordVPN | 103.86.96.100103.86.99.100 |
| Surfshark | sim | Um servidor DNS do mesmo local; Surfshark diz que os seus endereços IP e DNS coincidem | não divulgado |
| ExpressVPN | sim | O próprio DNS criptografado de ExpressVPN, presente em todos os servidores do serviço | não divulgado |
| Private Internet Access | sim | O DNS de PIA, o padrão do app | 10.0.0.24210.0.0.243 |
| Windscribe | sim | DNS próprio no mesmo país, normalmente não exatamente o seu endereço da VPN | 10.255.255.x |


DNS leak test: perguntas frequentes
O que é um vazamento de DNS (DNS leak), e isso é ruim?
Meu provedor consegue ver o que eu acesso se o DNS vazar?
Uma VPN resolve vazamentos de DNS?
Por que o teste mostra um servidor DNS em outro país?
Por que vejo o Google ou a Cloudflare se eu não os configurei?
O teste não encontrou nenhum servidor DNS. Isso quer dizer que não há vazamento?
*.leak.dnsrobot.net e rode o teste de novo, ou tente o teste estendido. Um resultado vazio nunca é tratado como aprovação.Este DNS leak test é privado?
O que é um vazamento de IPv6, e este teste o verifica?
O DNS over HTTPS impede vazamentos de DNS?
Posso ter um vazamento de DNS sem VPN?
Como corrigir um vazamento de DNS no Android ou no iPhone?
Com que frequência devo testar vazamentos de DNS?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de DNS e rede
Teste de Velocidade DNS
Meça o Cloudflare 1.1.1.1, o Google 8.8.8.8 e outros servidores DNS públicos no seu navegador, compare com o seu DNS atual e descubra o mais rápido para você
Teste de Vazamento WebRTC
Verifique se o WebRTC do seu navegador revela seu IP real atrás de uma VPN ou proxy, além dos IPs locais que ele expõe
Qual é Meu IP
Seu IP público IPv4 e IPv6 de uma vez, com a rede, a localização e uma checagem de VPN
Qual é Meu ISP
Descubra seu ISP, ASN e detalhes da conexão
Teste IPv6
Teste se seu IPv6 funciona, que família seu navegador usa e se um site tem IPv6
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare