










DNS Leak Test
Lihat server DNS mana yang benar-benar menjawab lookup Anda dan apakah VPN Anda membocorkannya ke provider internet Anda. Cek DNS leak ini berjalan begitu halaman terbuka, menyebut setiap server, dan memberi kesimpulan yang jelas.
Server DNS yang bertanya ke nameserver kami muncul di sini, satu baris untuk masing-masing, begitu tiba.
Cek dari command line
1DNS sistem Anda
Server DNS yang dipakai aplikasi Anda. Bandingkan dengan baris di atas.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net- Jawabannya adalah alamat server DNS yang bertanya ke kami.
- Jawaban yang berbeda berarti browser dan aplikasi Anda mengambil jalur berbeda, misalnya DNS aman di browser.
- Menjalankan resolver sendiri (Pi-hole dengan Unbound)? Jawabannya adalah alamat rumah Anda: jangan dipublikasikan.
2Tes pembajakan DNS
Bertanya langsung ke Cloudflare (1.1.1.1).
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1- Alamat Cloudflare (AS13335): lookup Anda sampai ke Cloudflare sesuai permintaan.
- Alamat jaringan lain mana pun: tanda kuat ada yang mengalihkan DNS Anda: aplikasi VPN Anda (sebagian sengaja melakukannya), software keamanan, router, atau provider Anda.
Teks tetap di halaman ini; hanya alamatnya yang dicari di server kami untuk menyebut jaringannya.
Nameserver kami menyimpan apa yang terlihat di setiap tes selama 10 menit di memori, lalu melupakannya. Hasil terakhir Anda hanya tersimpan di browser ini, untuk perbandingan sebelum/sesudah.
Apa arti hasil DNS leak test saya?
Tergantung dua hal: server DNS mana yang bertanya ke nameserver kami, dan apakah Anda memakai VPN. DNS provider internet Anda normal tanpa VPN dan menjadi kebocoran saat memakai VPN; DNS publik seperti Cloudflare atau Google tidak pernah menjadi kebocoran dengan sendirinya.
DNS leak (kebocoran DNS) berarti server DNS provider Anda menjawab saat Anda memakai VPN, sehingga provider Anda melihat situs yang Anda cari meski ada tunnel. Perusahaan mitra atau hosting yang menjalankan DNS VPN Anda bukan kebocoran: Proton VPN menarik garis yang sama.
Tes ini mengelompokkan setiap server menurut jenisnya (DNS VPN Anda, DNS publik, DNS ISP Anda, jaringan hosting, atau resolver Anda sendiri) dan menulis kesimpulan dari campurannya, dengan nama mereknya. DNS VPN Anda ditambah DNS provider Anda adalah kebocoran sebagian: sesekali ada lookup yang lolos.
Tidak ada yang sampai tidak pernah berarti lolos: ada yang menghentikan lookup tes sebelum sampai ke internet. Server DNS di negara lain juga bukan kebocoran.
Apa yang bertanya ke nameserver kami × apakah Anda memakai VPN?enam kesimpulan
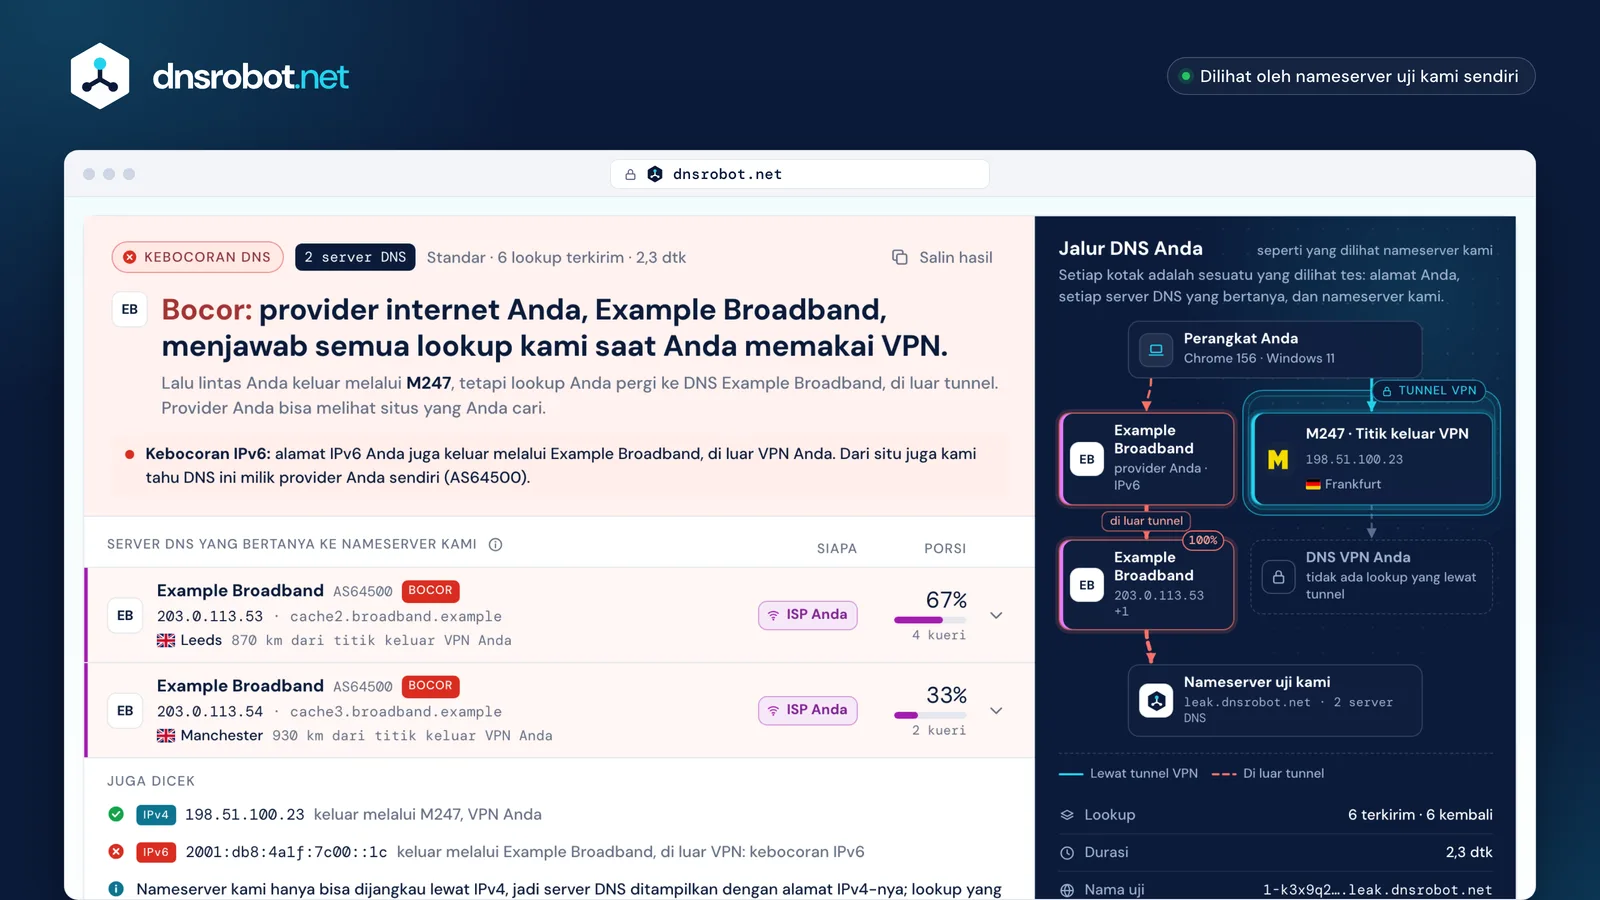
 KesimpulanSatu kalimat yang menyebut siapa yang menjawab lookup Anda dan apakah itu kebocoran, beserta langkah selanjutnya.Sebuah server DNSSetiap server yang bertanya ke nameserver kami: merek atau jaringannya, alamat IPv4, lokasi, jenis, dan porsinya dari kueri.Juga dicekTempat alamat IPv6 Anda keluar, plus catatan jika iCloud Private Relay atau Tor membawa lalu lintas Anda.Jalur DNS AndaPerangkat Anda, tunnel VPN, dan server DNS yang bertanya, dengan kebocoran digambar sebagai lookup di luar tunnel.
Bagaimana cara kerja DNS leak test?
Pemeriksa DNS leak ini membuat browser Anda mencari nama yang belum pernah ada, seperti 1-k3x9q2mfp7c1vn4a.leak.dnsrobot.net. Tidak ada server DNS yang menyimpannya di cache, jadi server mana pun yang menangani lookup Anda harus bertanya ke nameserver kami, yang mencatat alamatnya dan menjawab “nama itu tidak ada”.
Lalu halaman ini bertanya ke nameserver kami server DNS mana saja yang datang menanyakan nama-nama tes ini. Itulah server yang benar-benar dipakai browser Anda, apa pun isi setelan Anda; router rumah biasanya hanya meneruskan lookup, jadi yang tampil adalah server tujuan penerusannya. Setiap nama dipakai sekali, dan nameserver kami melupakan tes ini setelah 10 menit.
Tes standar melakukan 6 lookup, biasanya cukup untuk menemukan kebocoran. Tes diperluas melakukan 36, dalam kelompok berisi 6, untuk menangkap server DNS yang hanya sesekali menjawab, seperti Windows yang mencoba setiap adapter saat DNS VPN lambat membalas.
Jika sebuah server DNS meneruskan sebagian alamat Anda (EDNS Client Subnet), barisnya menampilkan subnet itu hanya untuk Anda. Subnet itu tidak pernah dicatat.
Satu lookup, diikutisatu tes sungguhan, alamat diganti
Mengapa Google, Cloudflare, atau negara lain muncul?
Karena alamat yang Anda atur bukan alamat yang bertanya. Layanan DNS publik menjawab di 1.1.1.1 atau 8.8.8.8 dari banyak lokasi sekaligus (anycast), dan setiap lokasi bertanya ke nameserver lain dari kumpulan alamatnya sendiri, kadang di jaringan mitra.
Dari satu koneksi yang kami uji, hanya Cloudflare, Google, dan OpenDNS yang menghubungi nameserver kami dari jaringannya sendiri; Quad9 datang lewat Equinix, AdGuard lewat Datacamp, dan NextDNS lewat Vultr. Tidak satu pun yang merupakan kebocoran. DNS publik di hasil Anda berarti browser, perangkat, atau VPN Anda mengirim lookup ke sana, dan saat memakai VPN, lookup itu datang dari alamat VPN, bukan alamat Anda.
Jadi tes ini tidak memercayai tabel: tes ini bertanya dari browser Anda ke setiap layanan DNS publik alamat mana yang dipakainya untuk Anda, dan mencocokkan Google dengan rentang yang dipublikasikan Google. Server yang tidak bisa dipastikan ditampilkan sebagai kemungkinan layanan itu, atau sebagai server di jaringan hosting, tidak pernah sebagai kebocoran.
Negara juga bisa menyesatkan: data registri memberi negara tempat jaringan terdaftar, bukan tempat servernya berada (1.1.1.1 sendiri terdaftar di Australia). Kebocoran menyangkut siapa yang melihat lookup Anda, bukan di mana lookup itu berada.
Yang Anda atur · yang bertanya ke kami · jaringannyasatu rekaman tes, alamat diganti
 Direkam di koneksi fiber di India, 24 Okt 2026
- Cloudflare
1.1.1.1192.0.2.10jaringannya sendiri, AS13335 negara registri: Amerika SerikatBukan kebocoran
- Google
8.8.8.8192.0.2.12,192.0.2.13jaringannya sendiri, AS15169negara registri: Amerika Serikatdua alamat untuk dua lookupBukan kebocoran - Quad9
9.9.9.9192.0.2.11lewat Equinix, AS15830 negara registri: Belandajaringan mitraBukan kebocoran
- AdGuard
94.140.14.14192.0.2.30lewat Datacamp (CDN77), AS60068mitra hosting (juga membawa DNS4EU)Bukan kebocoran - NextDNSsetelan Anda
192.0.2.41lewat Vultr, AS20473mitra hosting (juga membawa CleanBrowsing)Bukan kebocoran


Apa penyebab DNS leak?
Biasanya perangkat Anda mengirim lookup ke tempat selain VPN: aplikasi VPN tidak mengatur DNS-nya sendiri, Windows bertanya ke setiap adapter jaringan, atau IPv6 lewat di luar tunnel yang hanya membawa IPv4.
Windows bisa mengirim setiap lookup lewat Wi-Fi dan VPN sekaligus agar lebih cepat dijawab (smart multi-homed name resolution). Banyak VPN hanya membawa IPv4, sehingga lalu lintas IPv6, dan DNS yang dikirim lewat IPv6, berada di luar tunnel (RFC 7359). DNS kustom yang diatur di sistem juga bisa menimpa perlindungan aplikasi VPN.
Setiap penyebab meninggalkan pola tersendiri di hasil. Provider DNS aman kustom di browser tampil sebagai DNS publik itu, melewati DNS milik VPN. Namun, mode otomatis Chrome tetap memakai provider Anda saat ini, dan setelan bawaan Firefox mundur saat ada VPN.
Sesuatu yang mengalihkan DNS di port 53, seperti transparent proxy milik provider, menampilkan provider Anda bahkan saat Anda mengatur 1.1.1.1. VPN yang terputus tanpa kill switch hanya bocor sesaat, jadi satu tes bisa melewatkannya: uji lagi setelah VPN tersambung kembali.
Enam penyebab, dan apa yang ditunjukkan tes ini untuk masing-masingbaris terakhir kartu
VPN tidak mengatur DNS-nya sendiri
Lalu lintas melewati tunnel, tetapi sistem tetap memakai server DNS sebelumnya, biasanya milik provider Anda.
Kebocoran DNSDNS ISP Anda saat memakai VPN
DNS aman kustom di browser
Jika diatur ke provider kustom, browser mengirim lookup ke provider itu lewat HTTPS, melewati DNS VPN. Mode otomatis Chrome tetap memakai provider Anda saat ini, dan setelan bawaan Firefox mundur saat mendeteksi VPN.
Tidak bocorDNS publik, bukan DNS VPN Anda
Windows bertanya ke setiap adapter
Dengan smart multi-homed name resolution, Windows mengirim lookup ke semua jaringan sekaligus: VPN dan Wi-Fi.
Bocor sebagianDNS VPN Anda + DNS ISP Anda
IPv6 lewat di luar tunnel
Banyak VPN hanya membawa IPv4. Lalu lintas IPv6, dan DNS apa pun yang dikirim lewat IPv6, keluar melalui provider Anda.
Kebocoran IPv6baris tersendiri di bawah hasil
Ada yang mengalihkan DNS
Router, software keamanan, atau provider (atau aplikasi VPN, dengan sengaja) menangkap lookup di port 53 dan menjawabnya, bahkan yang ditujukan ke 1.1.1.1.
DNS ISP Anda“Bukan Cloudflare 1.1.1.1: ISP Anda yang menjawab”
VPN terputus, tanpa kill switch
Jika tunnel terputus, lookup bisa pergi ke DNS bawaan sistem, kemungkinan milik provider Anda, sampai tunnel kembali.
Bocor sebagianhanya sesekali: tes diperluas lebih sering menangkapnya
Bagaimana cara mengatasi DNS leak?
Aktifkan perlindungan kebocoran DNS, perlindungan kebocoran IPv6, dan kill switch di aplikasi VPN Anda, lalu uji lagi. Perlindungan kebocoran menjaga DNS tetap di dalam VPN dengan aturan firewall; kill switch menutup saat-saat ketika tunnel putus.
Jika kebocoran tetap ada, perbaiki sistemnya. Di Windows, block-outside-dns di profil OpenVPN menjauhkan lookup dari semua adapter lain, dan tunnel WireGuard yang merutekan semuanya (0.0.0.0/0) dengan baris DNS = membuat port 53 hanya menjangkau DNS tunnel. Mematikan smart multi-homed name resolution hanya menghentikan lookup paralel; itu bukan solusinya.
Di Linux dengan systemd-resolved, beri link VPN routing domain ~. agar tidak ada link lain yang ditanyai. Biarkan aplikasi VPN membawa atau memblokir IPv6 alih-alih mematikan IPv6, yang tidak disarankan Microsoft. Hapus provider DNS aman kustom dari browser dan DNS kustom dari sistem selama Anda memakai VPN.
Di Android, atur DNS Pribadi ke Nonaktif selama memakai VPN, seperti saran Proton VPN dan Mullvad: nama host DNS Pribadi mengirim setiap lookup ke provider itu. Lalu jalankan tes lagi: perbandingan sebelum dan sesudah menunjukkan server DNS mana yang hilang.
Setelan yang pentingper sistem
Aplikasi VPN · Setelan
Profil OpenVPN (.ovpn)
WireGuard (.conf)
Windows 11 · Settings

SettingsNetwork & internetWi-FiManage known networks
Biarkan IPv6 aktif: Microsoft menyarankan untuk tidak mematikannya. Pakai perlindungan kebocoran IPv6 di aplikasi VPN.
Group Policy
nilai registry
Cek DNS sistem
macOS · System Settings
Apple menuSystem SettingsNetworkWi-FiDetailsDNS
Profil atau aplikasi DNS terenkripsi yang Anda aktifkan berlaku untuk seluruh sistem, dan aplikasi VPN tidak bisa mengalihkannya.
Saat VPN aktif, iCloud Private Relay mundur.
Cek DNS sistem
Linux

~./etc/resolv.conf setelah tersambung.Cek DNS sistem
Android · Settings
SettingsNetwork & internetPrivate DNS
Samsung: SettingsConnectionsMore connection settingsPrivate DNS
- Off
- Automatic
- Private DNS provider hostname
- Pembuat VPN menyarankan memilih “Off” selama Anda memakai VPN.
- Nama host mengirim setiap lookup ke provider itu, melewati DNS VPN.
iPhone · Settings
SettingsWi-FiⓘConfigure DNS
- Automatic
- Manual
DNS yang Anda ketik hanya berlaku untuk jaringan Wi-Fi itu, dan bisa menimpa DNS VPN.
- Profil atau aplikasi DNS terenkripsi yang Anda aktifkan berlaku di seluruh sistem, dan aplikasi VPN tidak bisa mengalihkannya.
- Saat VPN aktif, iCloud Private Relay mundur.
Chrome · Settings
SettingsPrivacy and securitySecurityAdvanced
- your current service provider
- a custom service provider
Edge: pilihan yang sama, diSettingsPrivacy, search, and services
- Mode otomatis hanya meningkatkan provider Anda saat ini ke DNS terenkripsi.
- Provider kustom mengirim lookup melewati VPN, di tempat aplikasi VPN tidak bisa mengalihkannya.
- Pembuat VPN melangkah lebih jauh dan menyarankan untuk mematikannya.
Firefox · Settings
DNS over HTTPS
- Default Protection
- Increased Protection
- Max Protection
- Off
- “Default Protection” mematikan DNS over HTTPS saat mendeteksi VPN.
- “Increased” dan “Max” tetap memakai provider pilihan Anda, melewati DNS VPN.
- Aktif secara bawaan hanya di Amerika Serikat, Kanada, Rusia, dan Ukraina.
Apakah DNS kustom Anda berfungsi? Cek DNS 1.1.1.1, NextDNS, AdGuard, atau Pi-hole
Pilih yang Anda atur di Apa yang Anda cek? lalu jalankan tes: kesimpulannya mengatakan apakah layanan itu benar-benar menjawab. Setelan yang berfungsi hanya menampilkan layanan itu, sering dari jaringan mitra atau hosting, bukan jaringannya sendiri, seperti terlihat di tabel. Setelah berfungsi, DNS Speed Test mengukur kecepatannya dibandingkan resolver lain dari koneksi Anda.
Pi-hole meneruskan lookup ke DNS upstream-nya, jadi tes ini menampilkan upstream itu (misalnya Cloudflare), bukan Pi-hole. Dengan Unbound, Pi-hole mencari nama sendiri, jadi alamat rumah Anda sendiri yang tampil: normal tanpa VPN. Cloudflare dan NextDNS juga memastikan layanan mereka sendiri, di halaman cek Cloudflare dan test.nextdns.io.
Jika yang muncul justru provider Anda, router, aplikasi, atau browser menimpa pilihan Anda, atau ada yang mengalihkan port 53; sebagian router bahkan salah merutekan 1.1.1.1 itu sendiri. Cek command line membantu menemukan yang mana.
Apa yang seharusnya ditampilkan setiap layanancontoh dari satu koneksi
| Layanan | Yang Anda atur | Yang seharusnya tampil di tes ini | Sering datang dari |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | DNS publik Cloudflare | jaringannya sendiri · AS13335 |
| Google Public DNS | 8.8.8.8 | DNS publik Google | rentang yang dipublikasikannya sendiri · AS15169 +3 lagi |
| Quad9 | 9.9.9.9 | DNS publik Quad9 | mitra, seperti Equinix · AS15830 |
| NextDNS | ID konfigurasi Anda | Hosting NextDNS kemungkinan | hosting, seperti Vultr · AS20473 |
| AdGuard DNS | 94.140.14.14 | Hosting AdGuard kemungkinan | hosting, seperti Datacamp (CDN77) · AS60068 |
| Control D | 76.76.2.0 | DNS publik Control D | hosting regional · AS146943 |
| Pi-hole | alamat Pi-hole Anda | DNS publik upstream Pi-hole Anda, atau Milik Anda dengan Unbound | jaringan upstream Anda, atau alamat Anda sendiri |


Bagaimana cara cek DNS leak dari command line?
Jalankan nslookup -type=txt whoami.leak.dnsrobot.net: nameserver kami menjawab dengan alamat server DNS yang bertanya, yaitu DNS bawaan sistem Anda. Di Mac, gunakan dns-sd -q whoami.leak.dnsrobot.net TXT (hentikan dengan Ctrl-C), karena di sana dig hanya melihat setelan DNS utama; di Linux, resolvectl query --type=TXT whoami.leak.dnsrobot.net. Panel perintah menyalin masing-masing.
Tes ini melihat DNS yang dipakai browser Anda, dan aplikasi bisa mengambil jalur lain: provider DNS aman kustom di Chrome atau Firefox menerima lookup browser, bukan DNS sistem. Jika browser dan perintah itu tidak sama, kebocorannya hanya ada di salah satunya.
Tambahkan 1.1.1.1 di akhir untuk bertanya langsung ke Cloudflare (dig @1.1.1.1 TXT whoami.leak.dnsrobot.net +short di Mac atau Linux). Jawabannya seharusnya alamat di jaringan Cloudflare. Alamat dari jaringan lain mana pun adalah tanda kuat bahwa ada yang menjawab DNS yang ditujukan ke 1.1.1.1: aplikasi VPN Anda (sebagian sengaja melakukannya), software keamanan, router, atau provider Anda.
Jika Anda menjalankan resolver sendiri, seperti Pi-hole dengan Unbound, jawabannya adalah alamat rumah Anda sendiri: ingat itu sebelum menempelkannya di mana pun.
Dua cek dari terminalnslookup Windows, bentuk output asli
C:\> nslookup -type=txt whoami.leak.dnsrobot.net
Server:  cache2.broadband.example
Address:  203.0.113.53

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "203.0.113.53"
DNS Example Broadband: server yang sama dengan tes browser, jadi di sini browser dan sistem mengambil jalur yang sama.
Menjalankan resolver sendiri (Pi-hole dengan Unbound)? Maka jawabannya adalah alamat publik Anda sendiri.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1
Server:  one.one.one.one
Address:  1.1.1.1

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "192.0.2.10"
Alamat Cloudflare (AS13335): lookup Anda sampai ke Cloudflare, sesuai permintaan. Itu saja tidak membuktikan tidak ada apa pun di tengah: proxy bisa meneruskan lookup ke 1.1.1.1.
Seandainya jawabannya "203.0.113.53": tanda kuat ada yang mengalihkan DNS Anda: aplikasi VPN Anda (sebagian sengaja melakukannya), software keamanan, router, atau provider Anda.
Kebocoran DNS, IPv6, dan WebRTC: apa bedanya?
Ketiganya jalan yang berbeda untuk melewati VPN. Kebocoran DNS memperlihatkan nama yang Anda cari kepada provider Anda; kebocoran IPv6 mengirim lalu lintas IPv6 dengan alamat asli Anda; kebocoran WebRTC membuat situs web bisa membaca alamat Anda lewat fitur panggilan real-time di browser. VPN leak test atau IP leak test yang lengkap memeriksa ketiganya.
Halaman ini mengecek dua yang pertama dalam satu tes: server DNS yang bertanya, dan tempat alamat IPv6 Anda keluar, di barisnya sendiri di bawah hasil. WebRTC tidak pernah menyentuh DNS, jadi ia punya Tes Kebocoran WebRTC sendiri; alamat yang dilihat situs web ada di Apa Alamat IP Saya, dan apakah Anda bisa membuka situs IPv6 ada di Tes IPv6.
Halaman ini juga berfungsi sebagai tes DNS leak lewat IPv6, dengan satu batasan: nameserver kami hanya bisa dijangkau lewat IPv4, jadi setiap server DNS ditampilkan dengan alamat IPv4-nya. Lookup yang dikirim perangkat Anda lewat IPv6 tetap tertangkap, karena server DNS yang dijangkaunya harus bertanya ke kami lewat IPv4; server DNS khusus IPv6 yang langka tidak bisa menghubungi kami dan tampil sebagai tidak ada yang sampai.
Tiga jalan melewati VPNsatu koneksi, tiga cek
- Kebocoran DNSServer DNS yang bertanya: baris-baris di tes ini.
- Kebocoran WebRTCAlamat yang bisa dibagikan browser Anda ke situs web: Tes Kebocoran WebRTC mengeceknya.
- Kebocoran IPv6Tempat lalu lintas IPv6 Anda keluar: baris tersendiri di bawah hasil tes ini.
Apa yang seharusnya ditampilkan VPN di DNS leak test?
Hanya DNS milik VPN itu sendiri: server di jaringan VPN atau mitranya, biasanya dekat dengan server tempat Anda tersambung. Nama provider internet Anda tidak boleh muncul selama VPN aktif; Siapa ISP Saya menunjukkan jaringan mana yang dilihat situs web sebagai gantinya.
Para vendor menjelaskannya secara berbeda. Surfshark mengatakan DNS leak test Surfshark seharusnya menampilkan satu server DNS dengan alamat yang sama dengan VPN Anda; Proton VPN dan Windscribe mengatakan alamatnya berbeda tetapi berada di tempat yang sama. Mullvad memakai server DNS di server VPN tempat Anda tersambung, ExpressVPN menjalankan DNS terenkripsinya sendiri di setiap server, dan NordVPN memublikasikan dua alamat DNS-nya.
Jadi DNS leak test untuk ExpressVPN, Mullvad, atau NordVPN, seperti DNS leak test VPN mana pun, lolos jika tidak ada server DNS di jaringan provider Anda, apa pun alamatnya: tes ini tidak pernah membandingkan alamat. Aturan Mullvad sendiri lebih ketat: di sana, server DNS apa pun yang bukan milik Mullvad dihitung sebagai kebocoran.
DNS kustom di aplikasi VPN mengubah gambarannya: “Use Existing DNS” milik PIA dan opsi DNS kustom Mullvad mengirim lookup melewati DNS milik VPN, jadi server itulah yang tampil. Tabel ini mencantumkan apa yang dikatakan halaman bantuan masing-masing VPN; ini bukan peringkat atau rekomendasi.
Apa yang menurut tujuh VPN seharusnya Anda lihatdari halaman bantuan mereka sendiri
| VPN | DNS sendiri secara bawaan | Yang ditampilkan tes ini | Alamat DNS yang dipublikasikan |
|---|---|---|---|
| Mullvad | ya | Server DNS di server Mullvad yang sedang Anda pakai | tidak dipublikasikan |
| Proton VPN | ya | Server DNS di data center yang sama dengan server VPN Anda, dengan alamat berbeda; mungkin milik mitra | 10.2.0.1 |
| NordVPN | ya | Server DNS milik NordVPN sendiri | 103.86.96.100103.86.99.100 |
| Surfshark | ya | Satu server DNS dari lokasi yang sama; menurut Surfshark, alamat IP dan DNS Anda sama | tidak dipublikasikan |
| ExpressVPN | ya | DNS terenkripsi milik ExpressVPN sendiri, yang berjalan di setiap servernya | tidak dipublikasikan |
| Private Internet Access | ya | DNS PIA, bawaan aplikasinya | 10.0.0.24210.0.0.243 |
| Windscribe | ya | DNS sendiri di negara yang sama, biasanya bukan persis alamat VPN Anda | 10.255.255.x |


DNS leak test: tanya jawab
Apa itu DNS leak, dan apakah berbahaya?
Bisakah ISP melihat situs yang saya buka jika DNS bocor?
Apakah VPN mengatasi DNS leak?
Mengapa tes menampilkan server DNS di negara lain?
Mengapa saya melihat Google atau Cloudflare padahal tidak mengaturnya?
Tes tidak menemukan server DNS. Apakah itu berarti tidak ada kebocoran?
*.leak.dnsrobot.net lalu jalankan tes lagi, atau coba tes diperluas. Hasil kosong tidak pernah dianggap lolos.Apakah DNS leak test ini privat?
Apa itu kebocoran IPv6, dan apakah tes ini mengeceknya?
Apakah DNS over HTTPS mencegah DNS leak?
Bisakah terjadi DNS leak tanpa VPN?
Bagaimana cara mengatasi DNS leak di Android atau iPhone?
Seberapa sering saya harus cek DNS leak?
Ada yang kurang?Usulkan fitur atau alat baru
Alat DNS dan jaringan lainnya
Tes Kecepatan DNS
Ukur Cloudflare 1.1.1.1, Google 8.8.8.8, dan server DNS publik lainnya dari browser Anda, bandingkan dengan DNS Anda saat ini, dan temukan yang tercepat
Tes Kebocoran WebRTC
Cek apakah WebRTC di browser Anda mengungkap alamat IP asli Anda di balik VPN atau proxy, beserta IP lokal yang terekspos
IP Saya Apa
IPv4 dan IPv6 publik Anda sekaligus, dengan jaringan, lokasi, dan cek VPN
ISP Saya Apa
Temukan ISP, ASN, dan detail koneksi Anda
Tes IPv6
Uji apakah IPv6 berfungsi, jenis alamat pilihan browser, dan IPv6 sebuah situs
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare