











SPF Record Generator
Pilih layanan yang mengirim email Anda dan dapatkan satu record SPF, dengan lookup DNS yang dipakainya bagi penerima dihitung langsung selagi Anda membuatnya.
Memuat record SPF domain Anda ke dalam formulir, lengkap dengan pengirimnya. Atau pilih pengirim di bawah: hasilnya berubah seiring Anda memilih.
Dibuat di browser Anda. Hanya pertanyaan DNS yang keluar, lewat HTTPS ke resolver Cloudflare (Google sebagai pembanding).
Contoh record untuk example.com
Ketik domain Anda di atas untuk memulai dari yang dipublikasikannya sekarang, atau ubah apa pun di bawah. Record di kanan ikut berubah.
Server yang tidak tercantum ditandai mencurigakan, tidak ditolak. Dengan DMARC di quarantine atau reject, DMARC memutuskan berdasarkan DKIM. M3AAWG menyarankan ~all.
Yang dihabiskan penerima untuk record ini
/ 10 lookup terpakai
110
Lookup DNS kosong
Menghitung include…
Ke mana lookup terpakai

Sebelum Anda memublikasikan
Satu record, tanpa bagian yang akan dilewati atau salah dibaca penerima.
Di mana saya menempelkan ini?
Pilih host DNS Anda: kolom di bawah ditulis sesuai yang diminta formulirnya.
example.com. 3600 IN TXT "v=spf1 include:_spf.google.com ~all"
Setelah Anda memublikasikan
Bagaimana cara membuat record SPF?
Daftar setiap layanan yang mengirim email sebagai domain Anda, masukkan term include: mereka dan alamat server Anda sendiri dalam satu record TXT di domain, lalu akhiri dengan ~all.
Taruh term yang murah di depan: alamat IP tidak memakai lookup DNS, a dan mx masing-masing satu, include satu ditambah isinya.
Lalu hitung: penerima berhenti di 10 lookup DNS. Generator menelusuri setiap include secara langsung, jadi hitungannya sama dengan yang akan dilihat penerima.

ip4:192.0.2.250 lookup DNSinclude:_spf.google.com1 lookup DNSinclude:spf.mailjet.com1 lookup DNS~all0 lookup DNS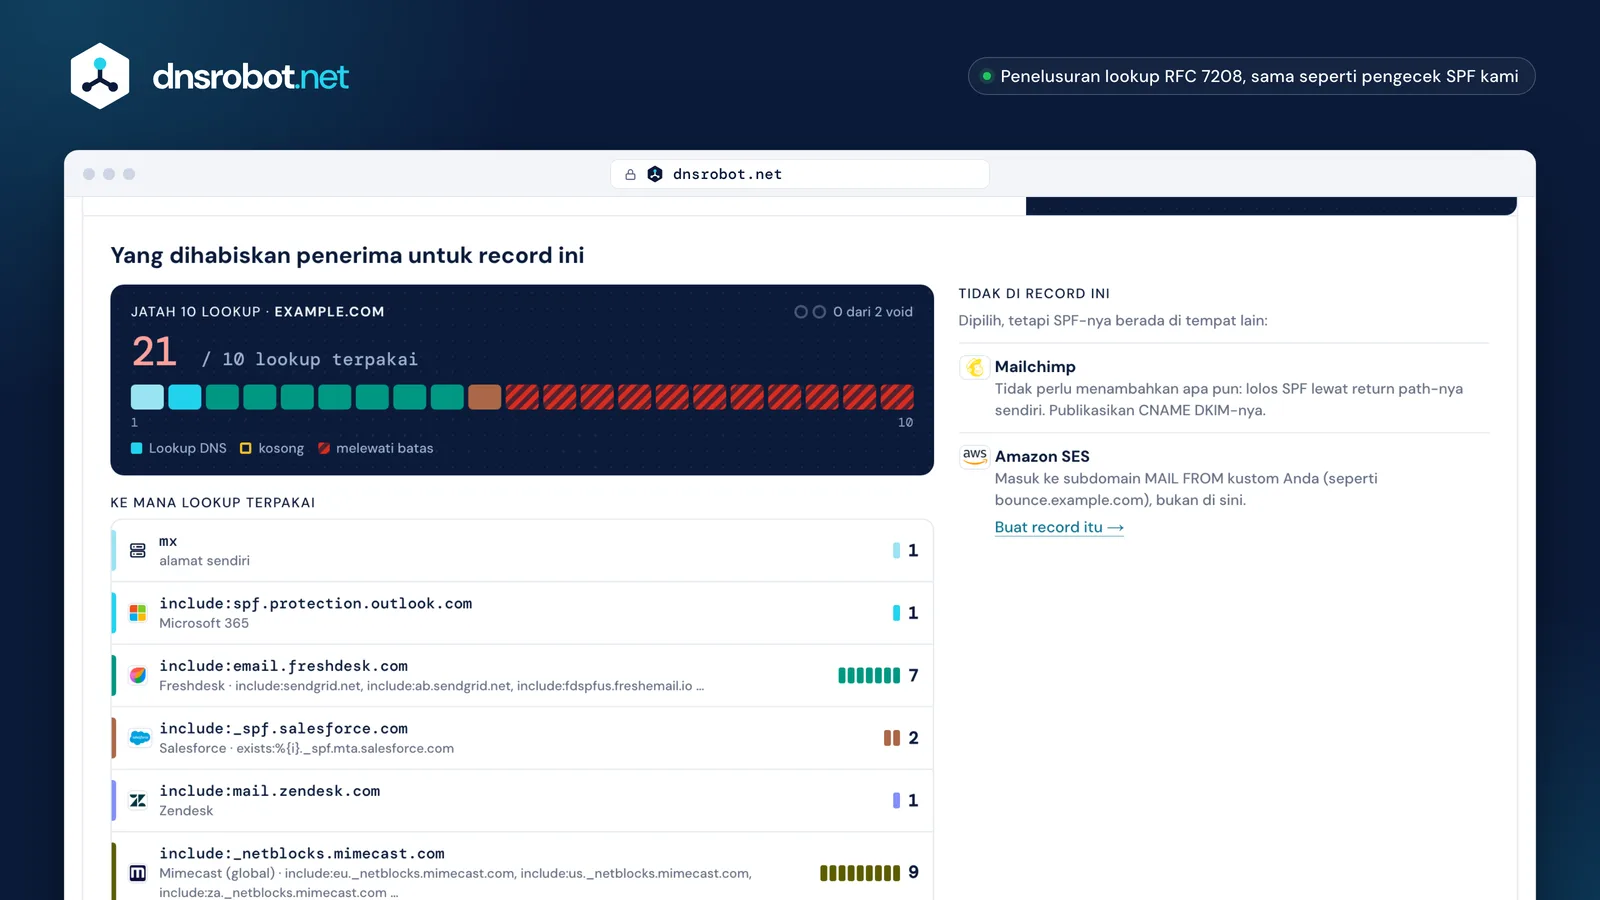
 Hitungan yang akan dicapai penerimaSetiap include ditelusuri langsung dari browser Anda, termasuk yang bersarang, persis seperti yang dihitung penerima.Satu sel per lookupDiwarnai menurut pengirim yang memakainya; lewat 10, selnya diarsir: error permanen.Ke mana lookup terpakaiSetiap term dengan tandanya, include bersarangnya dan biayanya.Siapa yang paling borosDi atas 10, pemakai terbesar dan cara jujur untuk kembali di bawah batas, termasuk kekurangan flattening.Pengirim yang berada di tempat lainLayanan yang SPF-nya masuk ke subdomain, atau tidak ke mana pun, menyebut di mana letaknya.
Apa isi record SPF?
Mekanisme yang menyebut siapa yang boleh mengirim (ip4, ip6, a, mx, include, exists) dan satu akhiran, all atau redirect, masing-masing dengan kualifier; setiap term yang bertanya ke DNS memakai satu dari 10 lookup.
Kualifier menyatakan arti kecocokan: + pass (bawaan), - fail, ~ softfail, ? neutral. Penerima membaca dari kiri ke kanan dan berhenti di kecocokan pertama.
ptr sudah usang dan lambat: jangan dipakai.
| Term | Contoh | Lookup DNS | Dipakai untuk |
|---|---|---|---|
| ip4 | ip4:192.0.2.0/24 | 0 | Server IPv4 Anda sendiri |
| ip6 | ip6:2001:db8::/32 | 0 | Server IPv6 Anda sendiri |
| a | a | 1 | Alamat domain itu sendiri |
| mx | mx | 1 + hingga 10 nama | Server masuk yang juga mengirim |
| include | include:_spf.google.com | 1 + isinya sendiri | Record sebuah layanan |
| exists | exists:%{i}._spf.example.com | 1 | Pengecekan per alamat (makro) |
| redirect | redirect=_spf.example.com | 1 | Pakai seluruh record domain lain |
| all | ~all | 0 | Selebihnya (akhiran) |
+pass-fail~softfail?neutralRecord SPF untuk Google Workspace, Microsoft 365 dan lainnya
Google Workspace adalah include:_spf.google.com dan Microsoft 365 adalah include:spf.protection.outlook.com; kebanyakan layanan memublikasikan satu term include:, dan sebagian tidak butuh apa pun di record Anda.
Setiap biaya di bawah diukur pada record langsung layanan itu dan mencakup semua yang bersarang di dalamnya, yaitu yang dipakai penerima.
Layanan yang ditandai “bukan di sini” mengirim dengan return path sendiri atau subdomain milik Anda, jadi SPF-nya berada di sana.
| Layanan | Tambahkan ke record Anda | Lookup | Di mana |
|---|---|---|---|
| Google Workspace | include:_spf.google.com | 1 | record Anda |
| Microsoft 365 | include:spf.protection.outlook.com | 1 | record Anda |
| Zoho Mail | include:zohomail.com | 2 | record Anda |
| Amazon SES | include:amazonses.com | 1 | subdomain |
| SendGrid | include:sendgrid.net | 2 | subdomain |
| Mailgun | include:mailgun.org | 5 | subdomain |
| Mailchimp | — | — | tidak ada yang ditambahkan |
| Brevo | — | 1 | tidak ada yang ditambahkan |
| HubSpot | include:<HubID>.spf0N.hubspotemail.net | — | record Anda |
| Salesforce | include:_spf.salesforce.com | 2 | record Anda |
| Zendesk | include:mail.zendesk.com | 1 | record Anda |
| Freshdesk | include:email.freshdesk.com | 7 | record Anda |
| Postmark | — | 1 | tidak ada yang ditambahkan |
| Mimecast (global) | include:_netblocks.mimecast.com | 9 | record Anda |
| Proton Mail | include:_spf.protonmail.ch | 2 | record Anda |
| Fastmail | include:spf.messagingengine.com | 1 | record Anda |









Apa itu batas 10 lookup SPF?
Penerima berhenti setelah 10 term yang bertanya ke DNS, include bersarang dihitung, dan SPF lalu gagal dengan error permanen untuk setiap pesan; lookup ketiga yang kembali kosong juga menggagalkannya (RFC 7208).
Untuk kembali di bawah batas, pindahkan pengirim ke subdomain dengan record sendiri, hapus a atau mx jika server itu tidak mengirim, atau minta vendor include yang lebih sempit.
Flattening, mengganti include dengan alamat IP-nya, menghemat lookup tetapi menjadi usang begitu vendor mengganti alamat: cek ulang setiap bulan.
12 / 10 · error permanen
mx1include:spf.protection.outlook.com1include:email.freshdesk.com7include:_spf.salesforce.com2include:mail.zendesk.com1Haruskah SPF diakhiri ~all atau -all?
Pakai ~all pada domain yang mengirim email dan -all pada yang tidak: dengan DMARC ditegakkan, DMARC memutuskan berdasarkan DKIM, sedangkan -all bisa membuat email yang diteruskan ditolak sebelum DMARC berjalan.
M3AAWG menyarankan ~all untuk domain pengirim dan -all untuk domain yang tidak mengirim email. Google mendokumentasikan ~all untuk Workspace; Microsoft mendokumentasikan -all untuk Microsoft 365.
~allsoftfailDiterima, ditandai mencurigakan; DMARC memutuskan bersama DKIM-allfailBisa langsung ditolak, meski DKIM lolos?allneutralSeolah Anda tidak punya SPFPengirim mana yang tidak perlu ada di record SPF Anda?
Layanan yang mengirim dengan return path sendiri, seperti Mailchimp, Postmark, SparkPost, Klaviyo dan Shopify, lolos SPF di domain mereka sendiri; Amazon SES, SendGrid dan Mailgun termasuk di subdomain pengirim milik Anda.
SPF mengecek pengirim amplop (Return-Path), bukan alamat From yang dilihat orang. Untuk DMARC, layanan itu selaras lewat DKIM, jadi publikasikan record DKIM mereka.
From: news@example.comReturn-Path: bounce@esp.example.netTidak ada yang ditambahkan di sini


Di subdomain milik Anda
Bisakah satu domain punya dua record SPF?
Tidak: dengan dua record v=spf1 pada satu nama, penerima berhenti dengan error permanen dan SPF gagal, jadi gabungkan menjadi satu record.
Pertahankan setiap pengirim dari keduanya, satu akhiran, dan hitung lookup record gabungannya: dua record yang masing-masing muat bisa melewati 10 bila digabung.
v=spf1 include:_spf.google.com ~allv=spf1 include:spf.protection.outlook.com -allSatu recordv=spf1 include:_spf.google.com include:spf.protection.outlook.com ~allBagaimana record SPF panjang bekerja dengan host DNS?
Satu string TXT menampung 255 byte; record yang lebih panjang dipecah menjadi beberapa string yang digabung penerima tanpa sisipan apa pun, dan kebanyakan host DNS memecahnya untuk Anda.
Cloudflare dan Azure menerima seluruh nilai dalam satu kolom; Route 53 dan Google Cloud DNS meminta string 255 byte bertanda kutip. RFC 7208 meminta seluruh jawaban dijaga di bawah 450 byte.
v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203.0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~allexample.com. 3600 IN TXT ( "v=spf1 ip4:198.51.100.1 ip4:198.51.100.2 ip4:198.51.100.3 ip4:198.51.100.4 ip4:198.51.100.5 ip4:198.51.100.6 ip4:198.51.100.7 ip4:198.51.100.8 ip4:198.51.100.9 ip4:198.51.100.10 ip4:198.51.100.11 ip4:198.51.100.12 ip4:203.0.113.20 ip4:203.0.113.21 ip4:203" ".0.113.22 ip4:203.0.113.23 ip4:203.0.113.24 include:_spf.google.com ~all" )
FAQ SPF Record Generator
Apa itu record SPF?
Seperti apa record SPF untuk Google Workspace?
Seperti apa record SPF untuk Microsoft 365?
Bisakah saya punya dua record SPF?
Apa yang terjadi jika record SPF saya punya lebih dari 10 lookup?
Haruskah saya memakai ~all atau -all?
Apakah subdomain butuh record SPF sendiri?
Di mana saya menambahkan record SPF?
Apa itu SPF flattening, dan haruskah saya memakainya?
Apakah SPF generator ini gratis, dan apakah ada yang dikirim ke server situs ini?
Ada yang kurang?Usulkan fitur atau alat baru
Alat terkait
DMARC Record Generator
Buat record DMARC Anda untuk RFC 9989, dimulai dari record yang Anda publikasikan sekarang, dan lihat yang akan dilakukan penerima pada email yang gagal.
DKIM Record Generator
Buat pasangan kunci DKIM di browser Anda dan dapatkan record TXT selector._domainkey untuk dipublikasikan
Pemeriksa Rekaman SPF
Validasi rekaman SPF dan periksa jumlah pencarian DNS sesuai RFC 7208
Cek DMARC
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun
Cek DKIM
Verifikasi rekaman DKIM dengan deteksi selektor otomatis
Pencarian MX
Temukan rekaman mail exchange dan detail server email
Analisis Header Email
Parsing header email mentah dan lacak perjalanan email
Cek Record BIMI
Cek record BIMI, logo SVG Tiny PS, sertifikat VMC, dan kotak masuk penampil