











DMARC Record Generator
Buat record DMARC Anda untuk RFC 9989, dimulai dari record yang Anda publikasikan sekarang, dan lihat yang akan dilakukan penerima pada email yang gagal.
Memuat record di _dmarc milik domain Anda ke dalam formulir. Atau buat sendiri di bawah: hasilnya berubah setiap Anda mengubah apa pun.
Dibuat di browser Anda. Hanya pertanyaan DNS yang keluar, lewat HTTPS ke resolver Cloudflare (Google sebagai pembanding).
Contoh record untuk example.com
Ketik domain Anda di atas untuk memulai dari yang dipublikasikannya sekarang, atau ubah apa pun di bawah. Record di kanan ikut berubah.
Laporan kegagalan dan lainnya
psd= hanya untuk operator public suffix, jadi tidak ditawarkan.
Yang terjadi pada email yang gagal DMARC
Email yang lolos tidak pernah terpengaruh. Untuk email yang gagal, penerima membaca record Anda seperti ini:
Kebijakan adalah permintaan: penerima yang memutuskan. Dengan Honor DMARC record policy aktif, seperti yang disarankan Microsoft, Microsoft 365 menolak email yang gagal pada reject dengan 550 5.7.1 dan mengirim yang gagal pada quarantine ke Junk.
Tahapan
- 1Pantau
p=nonep=none dengan laporan, minimal sebulansekarangAnda di sini - 2Uji
p=quarantine; t=yquarantine dengan t=y: opsional - 3Quarantine
p=quarantineminimal selama Anda memantau - 4Reject
p=rejectjika pengguna Anda tidak mengirim ke milis
Sebelum Anda memublikasikan
Satu record, tanpa bagian yang akan dilewati atau salah dibaca penerima.
Tujuan laporan Anda
Penerima mengirim laporan ke alamat organisasi lain hanya jika organisasi itu memublikasikan record izin.
Layanan laporan memublikasikan satu record yang mencakup setiap domain, jadi alamatnya biasanya langsung tampil Diizinkan.
Di mana saya menempelkan ini?
Pilih host DNS Anda: kolom di bawah ditulis sesuai yang diminta formulirnya.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Setelah Anda memublikasikan
Bagaimana cara membuat record DMARC?
Publikasikan satu record TXT bernama _dmarc di domain Anda, diawali v=DMARC1, sebuah kebijakan dan alamat untuk laporan: generator di atas menulisnya, dan record itu berfungsi begitu host DNS Anda menyajikannya.
Pastikan email Anda sudah lolos SPF atau DKIM, lalu mulai di p=none dengan alamat rua yang Anda baca: penerima tetap mengirim seperti biasa dan mengirimi Anda laporan harian tentang siapa yang mengirim sebagai domain Anda.
Baca laporan itu minimal sebulan, perbaiki setiap pengirim sah yang gagal, lalu pindah ke quarantine dan reject. Satu record di domain organisasi Anda juga mencakup subdomainnya.
- 1Publikasikan di _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Penerima mencarinyakueri TXT
_dmarc.example.com - 3Mereka menerapkan kebijakan Andap=none → terkirim
- 4Laporan datang setiap harilaporan agregat (XML, harian)dmarc@example.com


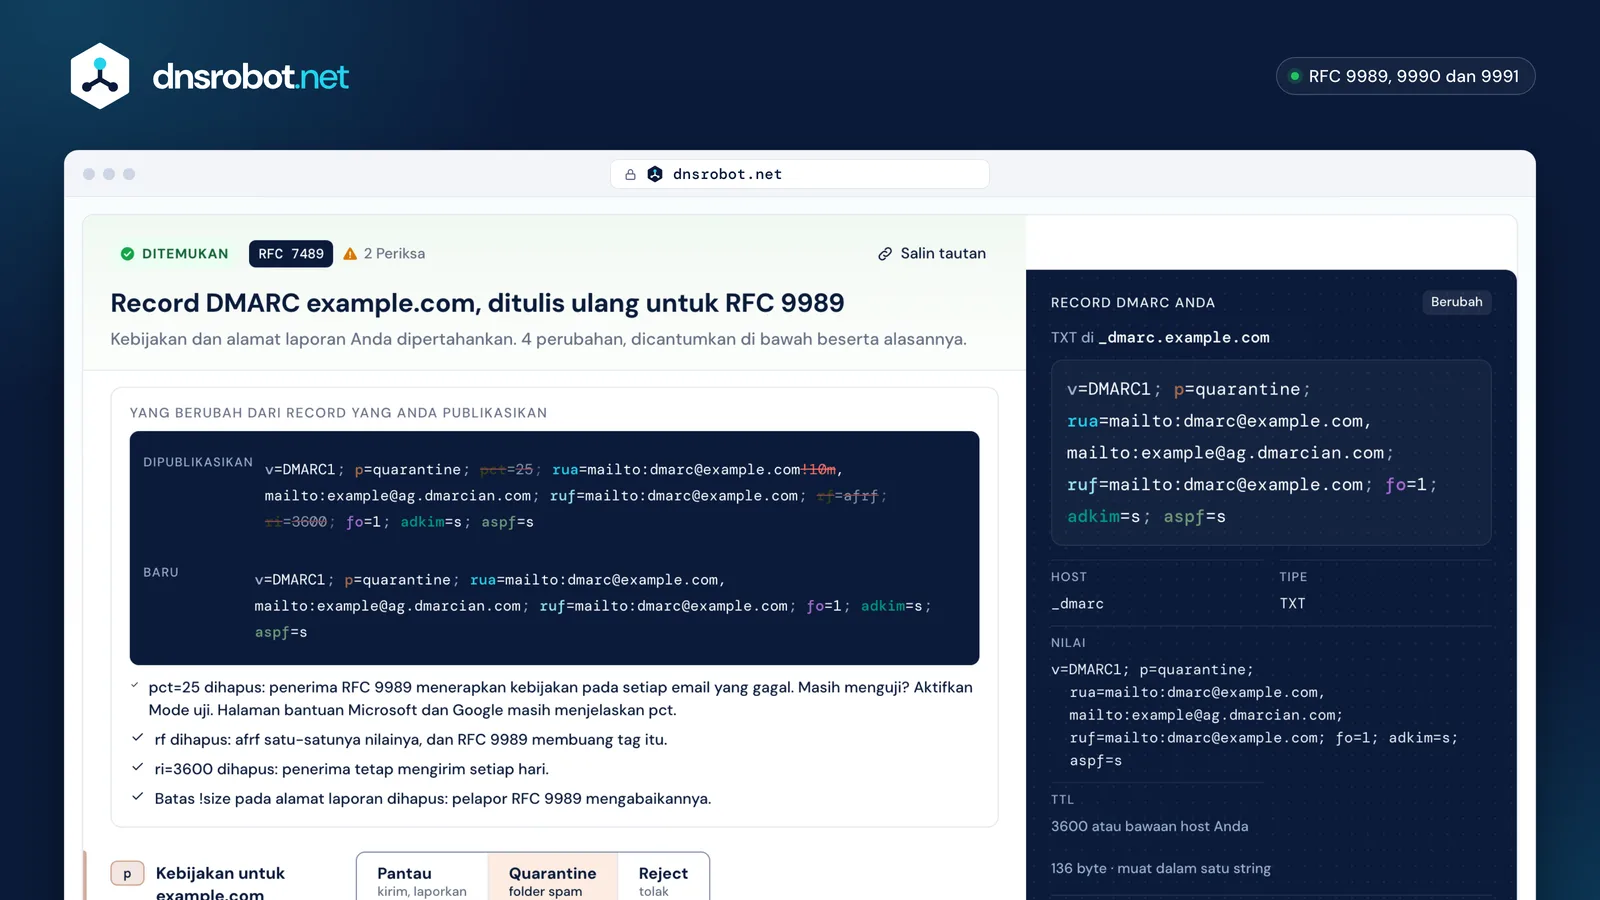
 Mulai dari yang Anda publikasikanMuat membaca _dmarc dari browser Anda dan mengisi formulir; tidak ada yang lewat server kami.Setiap tag, berwarnaSetiap bagian record cocok dengan pengaturannya: arahkan kursor ke salah satunya untuk menemukan pasangannya.Yang berubah dan alasannyaTag yang dihapus RFC 9989 dibuang, masing-masing beserta alasannya.Salin sesuai yang diminta host AndaHost, tipe dan nilai, masing-masing dengan tombol salin, ditulis ulang untuk host DNS Anda.Alamat laporan, dicekAlamat di organisasi lain ditandai, dan record izinnya dicek langsung.
Kebijakan DMARC mana yang harus saya pakai: none, quarantine atau reject?
Mulai di none dengan laporan, pindah ke quarantine setelah semua pengirim sah lolos, lalu ke reject saat Anda yakin: RFC 9989 meminta minimal sebulan di none dan selama itu lagi di quarantine.
none tidak mengubah apa pun pada pengiriman; quarantine mengirim email yang gagal ke spam; reject menolaknya. Kebijakan adalah permintaan: penerima yang memutuskan.
Domain yang penggunanya mengirim ke milis SHOULD NOT memakai reject, karena milis yang mengubah pesan merusak DMARC bagi mereka. Google menyarankan jalur yang lebih cepat (satu minggu di none, lalu sebagian kecil di quarantine).
- 1Pantau
p=none; rua=…minimal sebulansekarangTerkirim, dan dilaporkan - 2Uji
p=quarantine; t=yopsionalSatu tingkat lebih ringan - 3Quarantine
p=quarantineminimal selama itu lagitidak lebih awal dari 27 Nov 2026Folder spam - 4Reject
p=rejectjika pengguna Anda tidak mengirim ke milistidak lebih awal dari 27 Des 2026Ditolak

Apa yang berubah pada DMARC dengan RFC 9989?
RFC 9989 (Mei 2026) menggantikan RFC 7489: menghapus pct, rf dan ri, menambah np, t dan psd, dan menemukan domain organisasi dengan menelusuri DNS ke atas, bukan membaca Public Suffix List.
pct=0 kini dibaca sebagai t=y; pct lain dibuang karena penerima menerapkannya tidak konsisten. Akhiran ukuran laporan (!10m) diabaikan.
Penelusuran pohon menanyakan _dmarc pada nama itu dan setiap induknya, paling banyak delapan pertanyaan, jadi nama yang sangat dalam sebaiknya punya record sendiri. Halaman bantuan Google dan Microsoft masih menjelaskan pct.
- pct=0 menjadi t=y
- rf dihapus
- ri dihapus
- !10m dihapus
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓record pertama yang ditemukan yang dipakai; paling banyak 8 pertanyaanBagaimana cara mengirim laporan DMARC ke layanan lain?
Masukkan alamat layanan itu di rua; bila domainnya bukan milik Anda, domain itu harus memublikasikan record izin bernama seperti example.com._report._dmarc.reports.example.net (domain Anda, lalu domain mereka), yang dilakukan layanan laporan sekali untuk setiap domain dengan wildcard.
Tanpa record itu penerima tidak mengirim laporan ke mana pun, dan tidak ada yang memberi tahu Anda. Generator mengecek setiap alamat luar secara langsung dan menampilkan record yang harus dipublikasikan pemiliknya.
Pakai kotak surat atau layanan yang dibuat untuk volume besar: pengirim besar mendapat ratusan laporan sehari. Laporan kegagalan (ruf) bisa memuat isi pesan, dan Gmail serta Microsoft tidak mengirimnya.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netLayanan laporan yang memublikasikan izin wildcard







DMARC untuk pengirim Gmail, Yahoo dan Outlook.com
Gmail, Yahoo dan Outlook.com mewajibkan pengirim massal memublikasikan DMARC, dan p=none sudah cukup; domain From juga harus selaras dengan SPF atau DKIM.
Gmail dan Outlook.com menghitung lebih dari 5000 pesan sehari; Yahoo tidak menyebut batas. Outlook.com meminta SPF dan DKIM sama-sama lolos, dan menolak email yang gagal dengan 550 5.7.515.
Logo BIMI butuh lebih: quarantine atau reject pada domain organisasi dan domain From, tanpa kebijakan subdomain none.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Sejak | Februari 2024 | Februari 2024 | 5 Mei 2025 |
| Siapa yang dihitung | lebih dari 5000 per hari | tanpa batas yang disebut | lebih dari 5000 per hari |
| DMARC | p=none sudah cukup | p=none, dan harus lolos | p=none, selaras |
| SPF dan DKIM | keduanya | keduanya | keduanya harus lolos |
| Alignment | SPF atau DKIM | longgar sudah cukup | SPF atau DKIM |
DMARC untuk domain yang tidak mengirim email
Publikasikan DMARC p=reject, SPF v=spf1 -all dan null MX, dengan SPF dan MX wildcard untuk subdomain, serta tanpa record DKIM sama sekali: paket M3AAWG 2022 untuk domain parkir.
Karena tidak ada yang boleh mengirim, reject tidak akan merugikan email sungguhan, dan penerima langsung menolak pemalsuan. M3AAWG tidak lagi menyarankan kunci DKIM kosong di sini (saran 2015-nya): jangan publikasikan record DKIM sama sekali.
Punya banyak domain parkir? Arahkan setiap _dmarc ke satu record bersama dengan CNAME, agar perubahan nanti cukup dilakukan sekali.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Di mana saya menambahkan record DMARC?
Di host DNS Anda, sebagai record TXT bernama _dmarc: kebanyakan host menambahkan domain Anda sendiri, jadi Anda cukup mengetik _dmarc, bukan _dmarc.example.com.
Mengetik nama lengkap di host yang menambahkan domain akan membuat _dmarc.example.com.example.com, record yang tidak dibaca siapa pun. Pilih host Anda di generator untuk melihat kolomnya yang persis.
Satu nama menampung satu record DMARC: ganti yang lama, jangan menambah yang kedua, atau penerima mengabaikan keduanya.
| Host DNS | Kolom nama | Nilai panjang |
|---|---|---|
| Cloudflare | _dmarc | satu kolom: dipecah otomatis |
| GoDaddy | _dmarc | satu kolom: dipecah otomatis |
| Namecheap | _dmarc | satu kolom: dipecah otomatis |
| Squarespace | _dmarc | tidak terdokumentasi |
| Amazon Route 53 | _dmarc | string bertanda kutip |
| Google Cloud DNS | _dmarc | string bertanda kutip |
| Azure DNS | _dmarc | satu kolom: dipecah otomatis |
| DigitalOcean | _dmarc | tidak terdokumentasi |
| Hostinger | _dmarc | tidak terdokumentasi |
| IONOS | _dmarc | tidak terdokumentasi |
| OVHcloud | _dmarc | tidak terdokumentasi |
| Porkbun | _dmarc | tidak terdokumentasi |
| cPanel | _dmarc | satu kolom: dipecah otomatis |
| Plesk | _dmarc | tidak terdokumentasi |
| Hetzner | _dmarc | string bertanda kutip |
| STRATO | _dmarc | tidak terdokumentasi |
| Bluehost | _dmarc | tidak terdokumentasi |






FAQ DMARC Record Generator
Apa itu record DMARC?
Seperti apa record DMARC pertama yang sebaiknya saya buat?
Mengapa tidak ada pengaturan pct?
Bisakah laporan DMARC dikirim ke Gmail atau Outlook?
Apakah saya butuh SPF dan DKIM sebelum DMARC?
Apa perbedaan rua dan ruf?
Haruskah saya memakai alignment ketat?
Apa fungsi sp dan np?
Berapa lama record DMARC mulai berfungsi?
Apakah DMARC generator ini gratis, dan apakah domain saya disimpan?
Ada yang kurang?Usulkan fitur atau alat baru
Alat terkait
SPF Record Generator
Buat SPF record TXT yang valid untuk penyedia email dan server Anda, dengan cek langsung batas 10 DNS lookup
DKIM Record Generator
Buat pasangan kunci DKIM di browser Anda dan dapatkan record TXT selector._domainkey untuk dipublikasikan
Cek DMARC
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun
Pemeriksa Rekaman SPF
Validasi rekaman SPF dan periksa jumlah pencarian DNS sesuai RFC 7208
Cek DKIM
Verifikasi rekaman DKIM dengan deteksi selektor otomatis
Pencarian MX
Temukan rekaman mail exchange dan detail server email
Analisis Header Email
Parsing header email mentah dan lacak perjalanan email
Cek Record BIMI
Cek record BIMI, logo SVG Tiny PS, sertifikat VMC, dan kotak masuk penampil