











Uji Kekuatan Password
Lihat berapa lama password Anda akan dibobol, serangan demi serangan, pola mana yang membocorkannya, dan apakah ia pernah muncul dalam kebocoran data. Alat cek kekuatan password ini tidak pernah mengirim password Anda: hanya 5 karakter hash-nya yang keluar dari perangkat.
- Password umum
- Kata
- Nama
- Tahun
- Keyboard
- Ulangan
- Acak
Diuji di browser Anda. Hanya 5 dari 40 karakter pertama hash SHA-1 yang keluar dari sana, untuk pemeriksaan kebocoran.
Secepat apa password ini jebol?
Ketik atau tempel password: hasilnya diperbarui saat Anda mengetik.
Yang diperiksa
- Pola yang dicoba penyerang lebih dulu: 49.233 password umum, kata dan nama, tahun, deretan tombol keyboard, pengulangan, dan penggantian huruf yang mirip.
- Kebocoran data: sekitar 2,07 miliar password bocor di Have I Been Pwned, lewat k-anonymity.
- Delapan serangan, dari halaman login yang mengunci setelah 100 percobaan sampai hash NTLM pada 100 kartu grafis.
Seberapa kuat password saya?
Sekuat jumlah tebakan yang dibutuhkan penyerang untuk mencapainya, dan penyerang mencoba password yang mungkin lebih dulu: password umum, kata dan nama, tahun, deretan tombol keyboard, dan huruf yang diganti, jauh sebelum string acak. Penguji ini menghitung tebakan itu.
Alat ini memecah apa yang Anda ketik menjadi potongan yang dicoba penyerang, seperti Summer + 2026 + !, menghitung harga tiap potongan dari jumlah tebakannya, lalu menjumlahkan cara termurah untuk menyusun seluruh password. Mesinnya adalah zxcvbn-ts, estimator sumber terbuka yang dirujuk OWASP, dengan daftar kata bahasa Inggris dan daftar bahasa halaman ini jika ada.
Kami mengoreksi dua tempat di mana estimator bawaan keliru di sisi yang kuat: ia menilai password acak 12 karakter sekitar 10¹² tebakan, bukan sekitar 10²⁴, dan passphrase enam kata miliaran kali terlalu tinggi. Potongan acak kini dihitung dari karakter yang dipakai, dan passphrase dari skema yang membuatnya.
Huruf kapital, angka, dan simbol ditampilkan, tetapi jenis yang tidak ada tidak pernah merugikan Anda: NIST menghapus aturan semacam itu karena menghasilkan password yang mudah ditebak seperti Password1! (NIST SP 800-63B-4). 64 karakter pertama dianalisis; yang lebih panjang berada di luar jangkauan tebakan kecuali berupa frasa yang dikenal, dan pemeriksaan kebocoran tetap melihat seluruhnya.
Summer2026!
SummerKata kamusNama musim, dengan huruf kapital di awal seperti biasa: 50 tebakan2026!AcakLima karakter tanpa pola yang ditemukan: 100.000 tebakan
LemahSekitar 10 juta tebakan: LemahBocorAda di data kebocoran 45 kali: Bocor
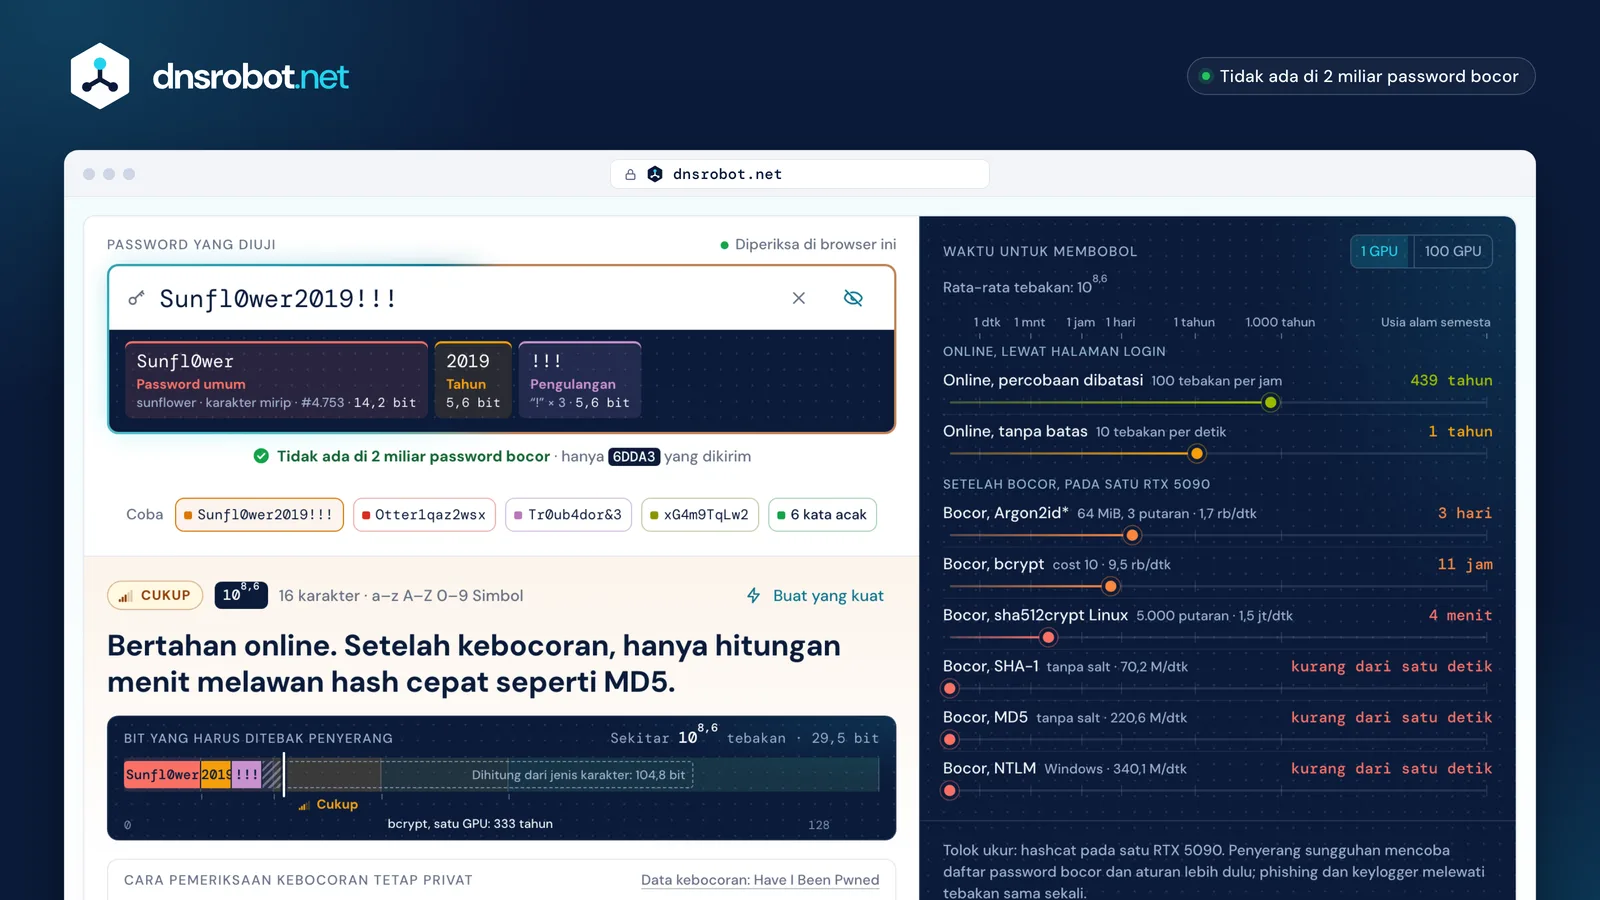
 PeringkatnyaSangat lemah sampai Sangat kuat, dari tebakan yang dibutuhkan penyerang, atau Bocor jika password ada di data kebocoran.Di mana lemahnyaPassword dipecah menjadi pola yang dicoba penyerang, masing-masing dengan alasan mengapa murah ditebak.Waktu bobolBerapa lama masing-masing dari delapan serangan akan berjalan, pada satu kartu grafis atau seratus.Pemeriksaan kebocoranApakah Have I Been Pwned pernah melihatnya, dan 5 karakter hash yang dikirim.
Berapa lama password saya bisa dibobol?
Tergantung serangannya: password yang sama bisa bertahan bertahun-tahun melawan halaman login yang membatasi percobaan, dan jebol kurang dari satu detik begitu sebuah situs membocorkan hash password yang disimpan dengan buruk. Penguji ini memberi waktu bobol untuk delapan serangan bernama, pada satu kartu grafis atau seratus.
Berapa lama password dibobol bergantung pada tebakan yang dibutuhkan dibagi kecepatan penyerang. Online, penyerang menebak lewat halaman login: 100 percobaan per jam jika situs mengunci setelah kegagalan berulang (NIST mengizinkan paling banyak 100 berturut-turut), 10 per detik jika tidak. Offline, setelah database bocor, mereka menebak terhadap hash yang tersimpan pada kartu grafis, dan kecepatannya bergantung pada cara situs menyimpannya.
Satu RTX 5090 mencoba 340,1 miliar hash NTLM per detik (Windows), 220,6 miliar MD5 dan 70,2 miliar SHA-1, tetapi hanya sekitar 9.500 hash bcrypt pada cost 10 dan 1,48 juta sha512crypt Linux (tolok ukur hashcat). Argon2id dengan memori 64 MiB berjalan 1.699 per detik pada RTX 4090 (hashcat). Kesenjangan itulah mengapa OWASP meminta situs menyimpan password dengan Argon2id atau bcrypt.
Setiap waktu adalah rata-rata: untuk password acak, separuh dari semua kemungkinan. Tes password hanya sejujur serangan yang diandaikannya, jadi setiap baris menyebut satu; penyerang nyata juga menjalankan daftar dan aturan sebelum brute force, yang dimodelkan oleh perkiraan pola. Phishing dan keylogger melewati tebakan sama sekali.
| Online, percobaan dibatasi | Online, tanpa batas | Bocor, Argon2id* | Bocor, bcrypt | Bocor, sha512crypt Linux | Bocor, SHA-1 | Bocor, MD5 | Bocor, NTLM | |
|---|---|---|---|---|---|---|---|---|
| PIN 6 angka105,7 | 208 hari | 14 jam | 5 menit | 52 detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik |
| Summer2026!, dari polanya saja107,0 | 11 tahun | 12 hari | 2 jam | 17 menit | 7 detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik |
| 8 karakter acak1015,1 | 2 M tahun | 4 jt tahun | 26 rb tahun | 5 rb tahun | 30 tahun | 6 jam | 2 jam | 1 jam |
| 4 kata acak1015,3 | 2 M tahun | 6 jt tahun | 34 rb tahun | 6 rb tahun | 39 tahun | 7 jam | 2 jam | 1 jam |
| 12 karakter acak1023,2 | 10¹⁷ tahun | 10¹⁴ tahun | 10¹² tahun | 554 M tahun | 4 M tahun | 75 rb tahun | 24 rb tahun | 16 rb tahun |
| 6 kata acak1023,0 | 10¹⁷ tahun | 10¹⁴ tahun | 10¹² tahun | 368 M tahun | 2 M tahun | 50 rb tahun | 16 rb tahun | 10 rb tahun |
| 16 karakter acak1031,2 | 10²⁵ tahun | 10²² tahun | 10²⁰ tahun | 10¹⁹ tahun | 10¹⁷ tahun | 10¹² tahun | 10¹² tahun | 10¹² tahun |
| Password apa pun di data kebocoran109,3 | 2 rb tahun | 7 tahun | 14 hari | 3 hari | 23 menit | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik |
| Online, percobaan dibatasi | Online, tanpa batas | Bocor, Argon2id* | Bocor, bcrypt | Bocor, sha512crypt Linux | Bocor, SHA-1 | Bocor, MD5 | Bocor, NTLM | |
|---|---|---|---|---|---|---|---|---|
| PIN 6 angka105,7 | 208 hari | 14 jam | 3 detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik |
| Summer2026!, dari polanya saja107,0 | 11 tahun | 12 hari | 59 detik | 10 detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik |
| 8 karakter acak1015,1 | 2 M tahun | 4 jt tahun | 262 tahun | 47 tahun | 110 hari | 3 menit | 1 menit | 41 detik |
| 4 kata acak1015,3 | 2 M tahun | 6 jt tahun | 341 tahun | 61 tahun | 143 hari | 4 menit | 1 menit | 54 detik |
| 12 karakter acak1023,2 | 10¹⁷ tahun | 10¹⁴ tahun | 31 M tahun | 6 M tahun | 36 jt tahun | 752 tahun | 239 tahun | 155 tahun |
| 6 kata acak1023,0 | 10¹⁷ tahun | 10¹⁴ tahun | 21 M tahun | 4 M tahun | 24 jt tahun | 499 tahun | 159 tahun | 103 tahun |
| 16 karakter acak1031,2 | 10²⁵ tahun | 10²² tahun | 10¹⁸ tahun | 10¹⁷ tahun | 10¹⁵ tahun | 69 M tahun | 22 M tahun | 14 M tahun |
| Password apa pun di data kebocoran109,3 | 2 rb tahun | 7 tahun | 3 jam | 36 menit | 14 detik | kurang dari satu detik | kurang dari satu detik | kurang dari satu detik |
Apakah password saya aman? Arti setiap peringkat
Password Anda aman terhadap tebakan jika berperingkat Sangat kuat, atau Kuat di situs yang menyimpan password dengan hash lambat, dan belum pernah muncul dalam kebocoran. Bocor mengalahkan semua yang lain.
Setiap peringkat adalah rentang tebakan, ditetapkan oleh berapa lama serangan nyata menjangkaunya. Sangat kuat butuh 10²¹ tebakan atau lebih: tidak ada satu kartu grafis yang menemukannya dalam seabad, bahkan melawan NTLM.
- PIN 6 angka
- Summer2026!
- 8 karakter acak
- 4 kata acak
- 6 kata acak
- 12 karakter acak
- 16 karakter acak
- Login terkunci
- Login terbuka
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: satu tahun pada satu kartu grafis
| Peringkat | Tebakan yang dibutuhkan | Yang bisa ditahan |
|---|---|---|
| Bocor | Ada di data kebocoran | Tidak ada: penyerang mencoba password bocor lebih dulu. Ganti di semua tempat Anda memakainya. |
| Sangat lemah | Di bawah 10⁴ | Tebakan online menemukannya dalam 17 menit, bahkan pada 10 percobaan per detik. |
| Lemah | 10⁴ sampai 10⁸ | Situs yang mengunci setelah 100 kegagalan, tetapi tidak yang tanpa batas; setelah kebocoran, paling lama 16 jam. |
| Cukup | 10⁸ sampai 10¹⁴ | Tebakan online berbulan-bulan sampai ribuan tahun; setelah kebocoran, berjam-jam sampai 333 tahun melawan bcrypt, tetapi kurang dari 10 menit melawan MD5 atau NTLM. |
| Kuat | 10¹⁴ sampai 10²¹ | Setelah kebocoran: 333 sampai 3 miliar tahun melawan bcrypt, tetapi 5 menit sampai 93 tahun melawan NTLM, pada satu kartu grafis. |
| Sangat kuat | 10²¹ atau lebih | Tidak ada satu kartu grafis yang menemukannya dalam seabad, bahkan melawan NTLM, hash yang paling cepat dibobol. |
Apa yang membuat password kuat?
Panjang dan keacakan: minimal 15 karakter jika password sendirian melindungi akun, dibuat oleh generator atau dari kata acak, dipakai untuk satu akun saja dan tidak pernah ditemukan dalam kebocoran. Simbol, huruf kapital, dan penggantian rutin tidak lagi diwajibkan.
Itu kumpulan aturan NIST SP 800-63B-4, standar AS yang direvisi Juli 2025: 15 karakter untuk satu faktor dan 8 dengan faktor kedua, minimal 64 diterima, karakter apa pun termasuk spasi dan emoji, tanpa aturan komposisi, tanpa penggantian paksa, dan setiap password baru diperiksa terhadap password yang bocor dan umum.
CISA, badan keamanan siber AS, meminta minimal 16 karakter atau passphrase empat sampai tujuh kata yang tidak berhubungan, dan NCSC Inggris menyarankan tiga kata acak. Ketiganya mengutamakan panjang.
Mengganti huruf dengan angka yang mirip tidak membantu: penyerang tahu o → 0 dan a → @, dan mencobanya lebih awal (NCSC). Generator password membuat password yang memenuhi semua aturan.
- Minimal 15 karakter, atau 8 dengan faktor keduaPanjang diperiksa terhadap 15
- Terima minimal 64 karakterHingga 256 diterima, 64 pertama dianalisis
- Karakter apa pun, termasuk spasi dan emojiDihitung per karakter: satu emoji dihitung satu
- Tanpa aturan seperti "harus mengandung simbol"Jenis yang tidak ada tidak pernah ditandai sebagai masalah
- Tanpa penggantian paksa; ganti setelah pembobolanBocor memberi tahu kapan saatnya
- Blokir password umum dan yang bocorDiperiksa terhadap Have I Been Pwned
- Izinkan menempel dan pengelola passwordMenempel berfungsi dan memicu pemeriksaan kebocoran
Entropi password: mengapa P@ssw0rd dan Tr0ub4dor&3 gagal
Entropi menghitung password yang mungkin harus dicoba penyerang, yang bermakna hanya untuk password yang diambil secara acak. Dihitung menurut jenis karakter, P@ssw0rd bernilai sekitar 52 bit dan Tr0ub4dor&3 sekitar 72; keduanya ada di data kebocoran, ribuan sampai jutaan kali.
Kalkulator entropi password mengalikan panjang dengan bit tiap jenis karakter yang ada, seolah setiap karakter dipilih secara acak. Manusia tidak pernah melakukannya: P@ssw0rd adalah kata "password" dengan dua penggantian yang terkenal, dan Have I Been Pwned pernah melihatnya 6.421.042 kali. Itulah mengapa NIST mendasarkan aturannya pada panjang: entropi tidak bisa dihitung untuk password yang dipilih manusia (NIST SP 800-63B-4, Lampiran A).
Tr0ub4dor&3, contoh xkcd untuk password yang sulit diingat, adalah kata kamus dengan huruf yang diganti, satu simbol, dan satu angka: sekitar sejuta tebakan setelah penggantiannya dibatalkan, Lemah dengan sendirinya dan nyatanya Bocor, dengan 3.196 kali terlihat.
Untuk password acak kedua hitungan itu sama, dan generator password menampilkan bit pastinya. Penguji ini melaporkan tebakan: 10ˣ tebakan adalah 3,32 × x bit.
- Menurut jenis karakter
- Menurut pola
- Di data kebocoran
P@ssw0rd6.421.042 kaliTr0ub4dor&33.196 kali12 karakter acakTidak ditemukan
Apakah password saya bocor? Pemeriksaan Have I Been Pwned yang privat
Penguji ini memeriksa password persis terhadap Pwned Passwords milik Have I Been Pwned, sekitar 2,07 miliar password dari kebocoran data, tanpa mengirimnya: hanya 5 dari 40 karakter pertama hash SHA-1 yang keluar dari browser Anda, dan dikirim ke server kami, bukan ke Have I Been Pwned.
Browser Anda me-hash password dengan SHA-1 dan mengirim 5 karakter pertama, seperti 21BD1. Sekitar 2.000 hash dalam database diawali 5 karakter itu; balasannya mendaftar semuanya beserta jumlahnya, dan browser Anda mencari 35 karakter sisanya dalam daftar itu. Inilah k-anonymity, rancangan Have I Been Pwned sendiri (HIBP): siapa pun yang melihat 5 karakter itu tidak bisa tahu mana dari 2.000 yang Anda pegang.
Server kami bertanya ke Have I Been Pwned atas nama Anda, jadi ia tidak pernah melihat alamat IP Anda, menambahkan 100 sampai 300 baris palsu pada setiap balasan agar ukurannya tidak membocorkan apa pun, dan tidak mencatat awalan. Pemeriksaan berjalan saat Anda meninggalkan kolom, menekan Enter, atau menempel, tidak pada setiap ketukan: satu awalan per huruf yang diketik bisa membocorkan password, itulah mengapa Have I Been Pwned tidak menyarankannya (HIBP).
Angkanya adalah jumlah kemunculan, bukan jumlah kebocoran: Tr0ub4dor&3 terlihat 3.196 kali. Angka 2,07 miliar adalah pengukuran kami sendiri, karena Have I Been Pwned tidak menerbitkan total terkini: 256 awalan acak masing-masing memuat rata-rata 1.971 hash (23 Oktober 2026).
Browser Anda
••••••••SHA-1 dari password
21BD12DC183F740EE76F27B78EB39C8AD972A757Dikirim: 5 karakter pertama · Disimpan: 35 sisanya
Dicocokkan di browser Anda
…2DC183F74…:6.421.042Terlihat 6.421.042 kali
dnsrobot.net
21BD1+ 100 sampai 300 baris palsu
Tidak dicatat
Sekitar 2.000 hash yang diawali 21BD1Have I Been Pwned
/range/21BD1Melihat server kami, tidak pernah Anda
Apa yang harus dilakukan jika password Anda ada dalam kebocoran
Berhenti memakainya: ganti dulu di akun email Anda, lalu di setiap situs tempat Anda memakai password yang sama atau mirip, tiap kali dengan yang baru dan acak, dan aktifkan login dua langkah di mana pun tersedia.
Password yang bocor ada di daftar yang dicoba penyerang lebih dulu, jadi kekuatannya tidak lagi berarti: menjalankan seluruh daftar 2,07 miliar butuh satu kartu grafis kurang dari satu detik melawan hash NTLM atau MD5 dan sekitar 2,5 hari melawan bcrypt. Itulah mengapa NIST mewajibkan situs menolak password yang bocor dan membuat Anda mengganti yang telah terbobol (NIST SP 800-63B-4).
Email didahulukan karena bisa mereset semua akun lain. Generator password memberi setiap akun passwordnya sendiri, dan pengelola password mengingatnya. Temuan tidak berarti akun Anda dibobol: daftar itu memuat passwordnya sendiri, dari siapa pun yang pernah memakainya.
Bahkan password yang kuat dan unik tidak menghentikan phishing atau keylogger, yang menangkapnya saat Anda mengetik (NIST SP 800-63B-4). Periksa ke mana tautan sebenarnya mengarah sebelum login, dan periksa pengirim asli email yang mencurigakan dengan penganalisis header email.
- 1Ganti dulu di email AndaEmail bisa mereset semua akun lain.
- 2Lalu di semua tempat Anda memakainya ulangSetiap akun mendapat password buatan generator sendiri.
- 3Aktifkan login dua langkahPassword yang dicuri saja tidak lagi cukup untuk masuk.
- 4Simpan di pengelola passwordIa mengingat tiap password dan mengisikannya.
Kekuatan password: tanya jawab
Amankah mengetik password asli saya di sini?
Apakah ini sama dengan pemeriksaan password Have I Been Pwned?
Apa arti "terlihat 3.196 kali"?
Bagaimana alat cek password ini menghitung waktu bobol?
Mengapa pengecek kekuatan password lain memberi jawaban berbeda?
Apakah ini kalkulator entropi password?
Mengapa password panjang saya dinilai lemah?
Apakah saya butuh simbol, angka, dan huruf kapital?
Berapa lama password 8 karakter dibobol?
Bisakah password yang kuat tetap diretas?
Mengapa password yang tampak kuat berperingkat Bocor?
Mengapa pemeriksaan kebocoran tidak berjalan saat saya mengetik?
Ada yang kurang?Usulkan fitur atau alat baru
Alat terkait
Pembuat Kata Sandi
Buat kata sandi acak yang kuat, frasa sandi, dan PIN di browser Anda, lengkap dengan bit dan waktu pembobolan
Analisis Header Email
Parsing header email mentah dan lacak perjalanan email
Login Router
Buka halaman admin router, perbaiki salah ketik pada alamat, dan temukan login default per merek
Pembuat QR Code WiFi
QR code WiFi yang langsung tersambung dengan sekali scan lewat Kamera iPhone atau setelan Wi-Fi Android: WPA2 dan WPA3, plus kartu tamu siap cetak