











Pembuat Kata Sandi
Buat kata sandi acak yang kuat, passphrase dari kata-kata acak, atau PIN, lengkap dengan kekuatan pastinya dalam bit dan berapa lama password itu bisa dibobol. Generator password acak ini bekerja sepenuhnya di browser Anda: tidak ada yang Anda buat dikirim ke mana pun.
Dibuat di browser Anda dengan crypto.getRandomValues. Tidak ada yang dikirim atau disimpan.
Berapa panjang kata sandi yang kuat?
Minimal 15 karakter jika password menjadi satu-satunya pelindung akun, minimum NIST sejak Juli 2025, dan minimal 8 jika hanya satu bagian dari login dua langkah. Generator ini membuat 16 karakter secara bawaan, panjang yang direkomendasikan CISA.
Itu aturan NIST SP 800-63B-4 dan CISA. Setiap karakter acak yang diambil dari semua 94 huruf, angka, dan simbol menambah 6,55 bit, dan setiap bit menggandakan tebakan yang dibutuhkan penyerang (EFF): 16 karakter dengan setiap jenis minimal sekali membawa 104,6 bit, sekitar 10¹² tahun untuk satu kartu grafis bahkan melawan hash NTLM Windows, yang paling cepat dibobol.
16 juga cocok untuk sebagian besar situs: di antara situs dengan batas maksimum yang diketahui dalam data aturan password Apple, tiga dari empat menerima 16 karakter, dan 16 adalah batas yang paling umum. Mengecualikan karakter yang mirip menghabiskan 2,7 bit pada panjang itu; hanya huruf dan angka, 9,4 bit.
Angka-angka ini hanya berlaku untuk karakter yang diambil secara acak. Untuk melihat bagaimana password buatan Anda sendiri dibandingkan, gunakan penguji kekuatan password.
| Panjang | Semua 94 karakter | Tanpa karakter mirip (84) | Huruf dan angka (62) |
|---|---|---|---|
| 8 | 51,3 bit | 49,9 bit | 47,2 bit |
| 12 | 78,1 bit | 76,1 bit | 71,3 bit |
| 15Minimum NIST | 98,0 bit | 95,5 bit | 89,2 bit |
| 16Bawaan · CISA | 104,6 bit | 101,9 bit | 95,2 bit |
| 20 | 130,9 bit | 127,6 bit | 119,0 bit |
| 24 | 157,2 bit | 153,3 bit | 142,9 bit |
| 32 | 209,7 bit | 204,5 bit | 190,5 bit |
- Cukup
- Kuat
- Sangat kuat
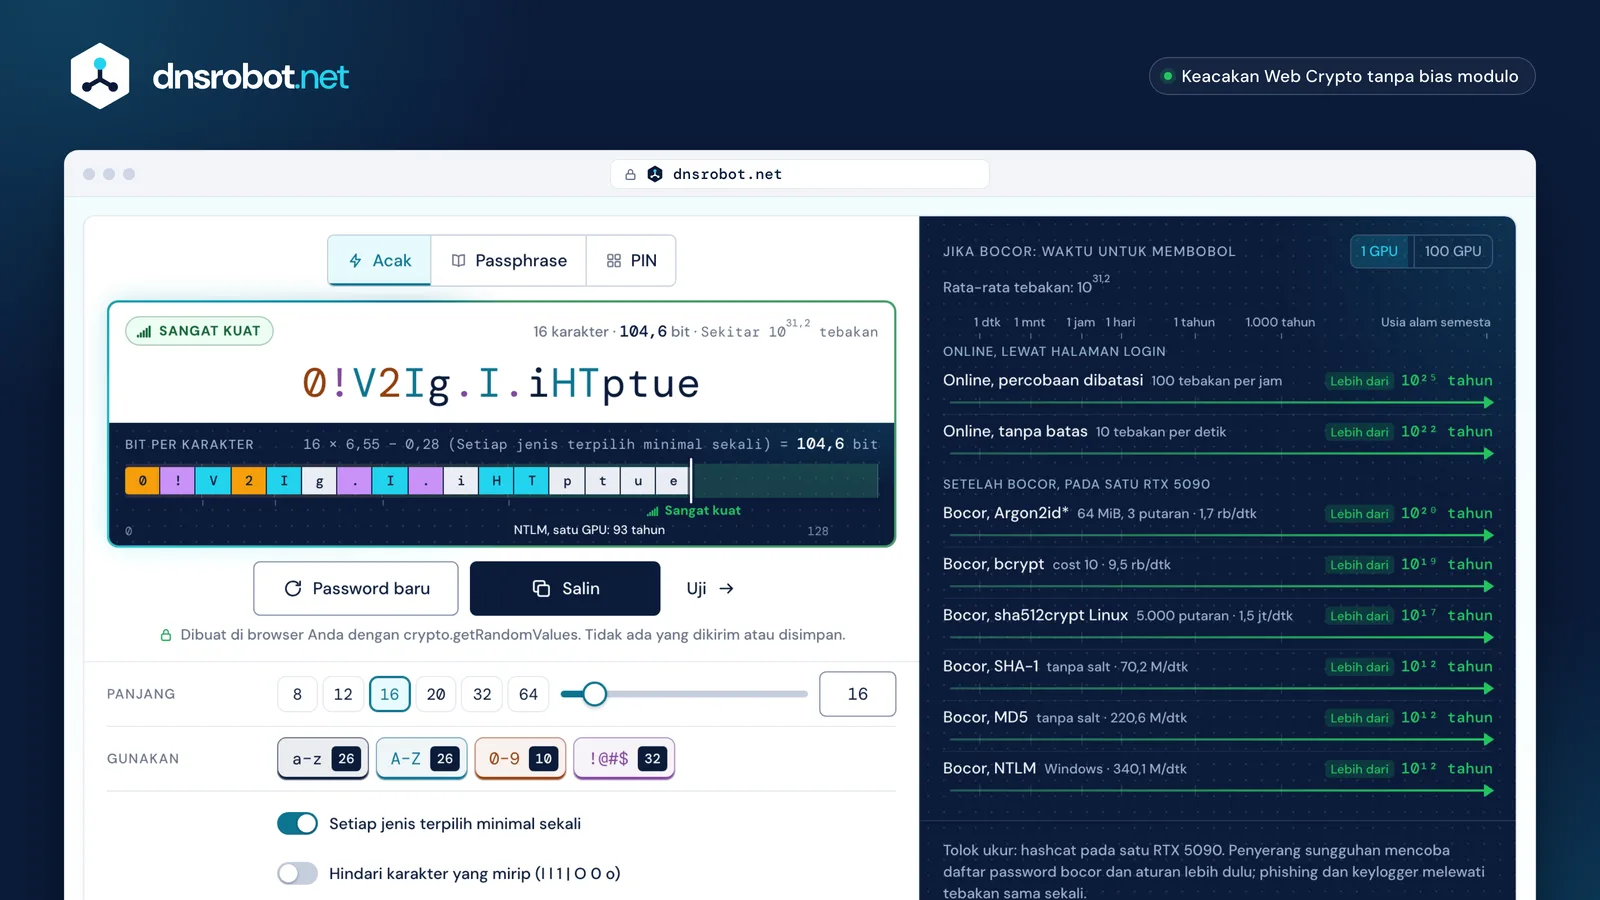
 PasswordnyaDiwarnai menurut jenis karakter, siap disalin, diuji, atau dibuat ulang.KekuatannyaPeringkat, jumlah bit pasti untuk pengaturan ini, dan berapa lama serangan akan berjalan.Tiga modeKarakter acak, passphrase dari kata-kata acak, atau PIN.OpsinyaPanjang, jenis karakter, karakter mirip, simbol kustom, dan berapa banyak yang dibuat sekaligus.
Password acak, passphrase, atau PIN: mana yang sebaiknya dipakai?
Pakai karakter acak untuk password yang diisikan pengelola password, passphrase untuk beberapa yang Anda ketik atau ingat, dan PIN hanya di tempat ponsel atau kartu terkunci setelah beberapa kali salah.
Pada kekuatan yang sama, bentuknya sangat berbeda: 12 karakter acak dan enam kata acak sama-sama membawa sekitar 78 bit. Karakter acak adalah jalan terpendek menuju kekuatan tertentu, cocok untuk situs dengan batas panjang; kata jauh lebih mudah diketik di ponsel atau TV, dan lebih mudah diingat. Password Wi-Fi cocok memakai passphrase, dibagikan ke tamu sebagai kode QR Wi-Fi.
PIN lemah sejak awal: PIN 6 angka adalah satu dari sejuta, 19,9 bit. PIN bekerja hanya karena perangkat berhenti setelah beberapa tebakan salah, itulah sebabnya NIST menerima PIN, 6 angka dan minimal 4, hanya untuk membuka kunci perangkat seperti ponsel atau kunci keamanan, dengan tidak lebih dari 10 percobaan gagal berturut-turut (NIST SP 800-63B-4).
NCSC Inggris menyarankan tiga kata acak untuk password yang harus Anda ingat, dan mengatakan bahwa password acak dari pengelola password masih lebih kuat (NCSC).
Karakter acak
dhLB#crZj}4FSangat kuatPassword yang diisikan oleh pengelola password
Passphrase
thrill-suitable-exponent-overlaid-duplicate-undercookSangat kuatBeberapa yang Anda ketik atau ingat: komputer, email, pengelola password
PIN
637727LemahPonsel dan kartu yang terkunci setelah beberapa kali salah
Generator passphrase: berapa kata acak yang dibutuhkan?
Enam kata, saran EFF sendiri: setiap kata yang diambil acak dari daftar 7.776 kata menambah 12,9 bit, jadi enam kata memberi 77,5 bit, kira-kira sekuat 12 karakter acak. CISA menerima empat sampai tujuh kata yang tidak berhubungan.
Kekuatannya datang dari pengundian, bukan dari kata-katanya: daftar panjang EFF memiliki tepat 7.776 entri, satu untuk setiap lemparan lima dadu, jadi setiap kata adalah satu dari 7.776 pilihan yang sama mungkinnya (EFF). Generator passphrase mengambilnya dengan keacakan yang sama seperti password.
Pemisah dan huruf kapital menambah 0 bit, karena penyerang menganggap polanya diketahui. Satu angka acak di antara kata menambah 3,3 bit per celah, dan satu kata lagi menambah 12,9 bit, jadi kata ketujuh adalah cara termurah untuk menambah kekuatan.
Kata yang Anda pilih sendiri adalah soal lain, begitu juga contoh terkenal: "correct horse battery staple" dari xkcd, ditulis sebagai correcthorsebatterystaple, muncul 4.173 kali di data kebocoran Have I Been Pwned, dan Tr0ub4dor&3 yang "sulit" dari komik itu 3.196 kali. Jangan pernah memakai passphrase yang pernah Anda baca di mana pun, termasuk contoh di halaman ini.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Pemisah+0 bit
- Huruf kapital+0 bit
- Satu angka acak di antara kata+3,3 bit masing-masing
- Satu kata lagi+12,9 bit
Amankah memakai generator password acak online?
Aman jika password dibuat di perangkat Anda sendiri dan tidak pernah dikirim, seperti cara kerja generator ini: browser Anda mengambil setiap karakter, dan tidak ada password yang sampai ke server kami, alamat halaman, atau analitik.
Yang membuat generator password aman adalah dari mana keacakannya berasal. Generator ini memakai crypto.getRandomValues milik browser, pembangkit yang kuat secara kriptografi dari standar Web Crypto (W3C), bukan Math.random, yang tidak dibuat untuk rahasia.
Mengubah bilangan acak menjadi karakter adalah jebakan kedua. Mengambil bilangan modulo 94 membuat beberapa karakter pertama sedikit lebih mungkin muncul; generator ini membuang 42 bilangan sisa yang tidak membentuk satu set penuh 94, lalu mengambil lagi, metode "simple discard" dari NIST SP 800-90A, sehingga setiap karakter tepat sama mungkinnya dengan yang lain.
Saat setiap jenis terpilih harus muncul minimal sekali, generator membuat ulang seluruh password sampai semuanya ada, bukan menyisipkan satu dari tiap jenis lalu mengacak. Setiap password yang valid tetap sama mungkinnya, jadi bit yang ditampilkan tepat.
- 1
crypto.getRandomValuesmemberi bilangan acak 32 bit - 2Di bawah 4.294.967.254 (kelipatan 94 terbesar)? Simpan; jika tidak, ambil lagi
- 3Sisa pembagian dengan 94 menentukan karakternya
- 4Ulangi untuk setiap karakter; buat ulang seluruh password jika ada jenis wajib yang tidak muncul
Masing-masing dari 94 karakter: tepat 1 peluang dari 94
Mengapa situs menolak password yang saya buat?
Karena banyak situs masih membatasi panjang atau simbol. Turunkan panjang ke batas maksimum situs, atau matikan simbol atau ketik simbol yang diizinkan sebagai simbol kustom, lalu buat lagi.
NIST meminta situs menerima minimal 64 karakter, semua karakter yang bisa dicetak dan spasi, serta menghapus aturan seperti "harus mengandung simbol" (NIST SP 800-63B-4). Banyak situs belum menyusul.
Dari 436 situs dalam data aturan password Apple, daftar yang dipakai bersama oleh pengelola password agar password mereka cocok di tiap situs, 337 menetapkan panjang maksimum, 83 di antaranya di bawah 16, dan sekitar empat dari lima mewajibkan angka.
Tetap wajibkan setiap jenis untuk situs seperti itu, supaya angka atau simbol yang mereka minta selalu ada, dan buat password sepanjang yang diizinkan: 20 huruf dan angka (119 bit) mengalahkan 12 karakter dari semua jenis (78 bit).
16: bawaan kami · 68 situsNIST: terima minimal 64
Di mana sebaiknya menyimpan password yang dibuat?
Di pengelola password: ia menyimpan password acak yang berbeda untuk setiap akun dan mengisikannya, jadi Anda tidak pernah mengetik atau memakai ulang. NIST mewajibkan situs mengizinkan pengelola password mengisikan password, dan meminta mereka mengizinkan menempel.
NIST mengutip bukti bahwa orang yang memakai pengelola password dengan generator akhirnya punya password yang lebih kuat (NIST SP 800-63B-4). Pengelola bawaan browser atau aplikasi terpisah sama-sama bisa; yang penting satu password untuk satu akun.
Memakai ulang adalah cara satu kebocoran menjadi banyak: penyerang memutar ulang pasangan email dan password yang bocor di situs lain, serangan yang disebut credential stuffing. Pada November 2025 Have I Been Pwned memuat 1,3 miliar password unik dari daftar semacam itu, 625 juta di antaranya belum pernah terlihat sebelumnya (Troy Hunt).
Ganti password saat kemungkinan bocor, bukan menurut jadwal: NIST meminta situs berhenti memaksa penggantian berkala. Simpan passphrase untuk beberapa yang Anda ketik: komputer, email, dan pengelola password itu sendiri.
Email dan password yang sama, dicoba di tempat lain
Dipakai ulang
- EmailTerbuka
- BankTerbuka
- BelanjaTerbuka
- Media sosialTerbuka
Unik
- EmailTetap terkunci
- BankTetap terkunci
- BelanjaTetap terkunci
- Media sosialTetap terkunci
Pembuat kata sandi: tanya jawab
Apakah generator password ini gratis, dan apakah password disimpan?
Apakah password 12 karakter cukup kuat?
Bisakah saya membuat password secara massal?
Bisakah saya membuat password berdasarkan kata atau nama saya?
Bagaimana membuat password yang mudah diingat?
Haruskah saya menambahkan angka atau simbol ke passphrase?
Apa harga yang dibayar dengan menghindari karakter yang mirip?
Berapa panjang PIN yang sebaiknya dipakai?
Seberapa sering saya harus mengganti password?
Apa fungsi pwgen -s 40 1?
-y menambah minimal satu simbol dan -B mengecualikan karakter mirip seperti l dan 1. Untuk hasil yang sama di sini, pilih karakter acak, atur panjang ke 40, dan matikan simbol.Seperti apa contoh kata sandi yang kuat: buatan generator atau buatan sendiri?
Apakah setiap password memuat tiap jenis karakter yang saya pilih?
Alat terkait
Penguji Kekuatan Kata Sandi
Berapa lama 8 serangan membobol kata sandi, pola yang melemahkannya, dan pemeriksaan kebocoran yang privat
Pembuat QR Code WiFi
QR code WiFi yang langsung tersambung dengan sekali scan lewat Kamera iPhone atau setelan Wi-Fi Android: WPA2 dan WPA3, plus kartu tamu siap cetak
Login Router
Buka halaman admin router, perbaiki salah ketik seperti 192.168.l.l, dan temukan login default per merek
Cek Username
Periksa nama pengguna di 50+ platform sekaligus