











Konverter IPv6 ke IPv4
Tempel alamat IPv6 untuk mendapatkan alamat IPv4 di dalamnya, melihat letak 32 bit-nya, dan format yang menaruhnya di sana. Sebagian besar alamat IPv6 sama sekali tidak membawa IPv4, dan konverter ini akan menyatakannya.
Dibaca sebagai IPv6
Penulisan IPv6 apa pun, dengan kurung siku, port, %zone, atau /prefiks. Dikonversi di browser Anda; tidak ada yang dikirim.
203.0.113.5
Muncul di log server? Pengunjung ini datang lewat IPv4, dari 203.0.113.5: server dual-stack mencatat klien IPv4 dengan cara ini.
- IPv4
- Terkompresi (RFC 5952)
- Diekspansi (lengkap)
- IPv4 sebagai angka
- Desimal · hex · biner
- Nama reverse DNS
Bagaimana cara mengonversi IPv6 ke IPv4?
Alamat IPv6 hanya bisa dikonversi ke IPv4 jika di dalamnya sudah tertulis alamat IPv4: kenali formatnya dari bit-bit pertama alamat, ambil 32 bit yang disediakan format itu, lalu baca sebagai empat angka desimal.
Konverter ini menjalankan ketiga langkah itu. Pada ::ffff:203.0.113.5, 96 bit pertama adalah prefiks IPv4-mapped ::ffff:0:0/96 (RFC 4291), jadi 32 bit terakhir adalah alamat IPv4: cb00:7105 dalam hex, yaitu cb = 203, 00 = 0, 71 = 113, dan 05 = 5.
Format lain menaruh 32 bit itu di tempat lain: 6to4 tepat setelah 2002:, prefiks NAT64 milik jaringan mengapit satu oktet yang dilewati, Teredo dalam keadaan terbalik di bagian akhir. Pita bit di alat ini menunjukkan letaknya di setiap alamat yang Anda ketik.
::ffff:0:0/96 Prefiks IPv4-mappedcb00:7105cb20300071113055203.0.113.5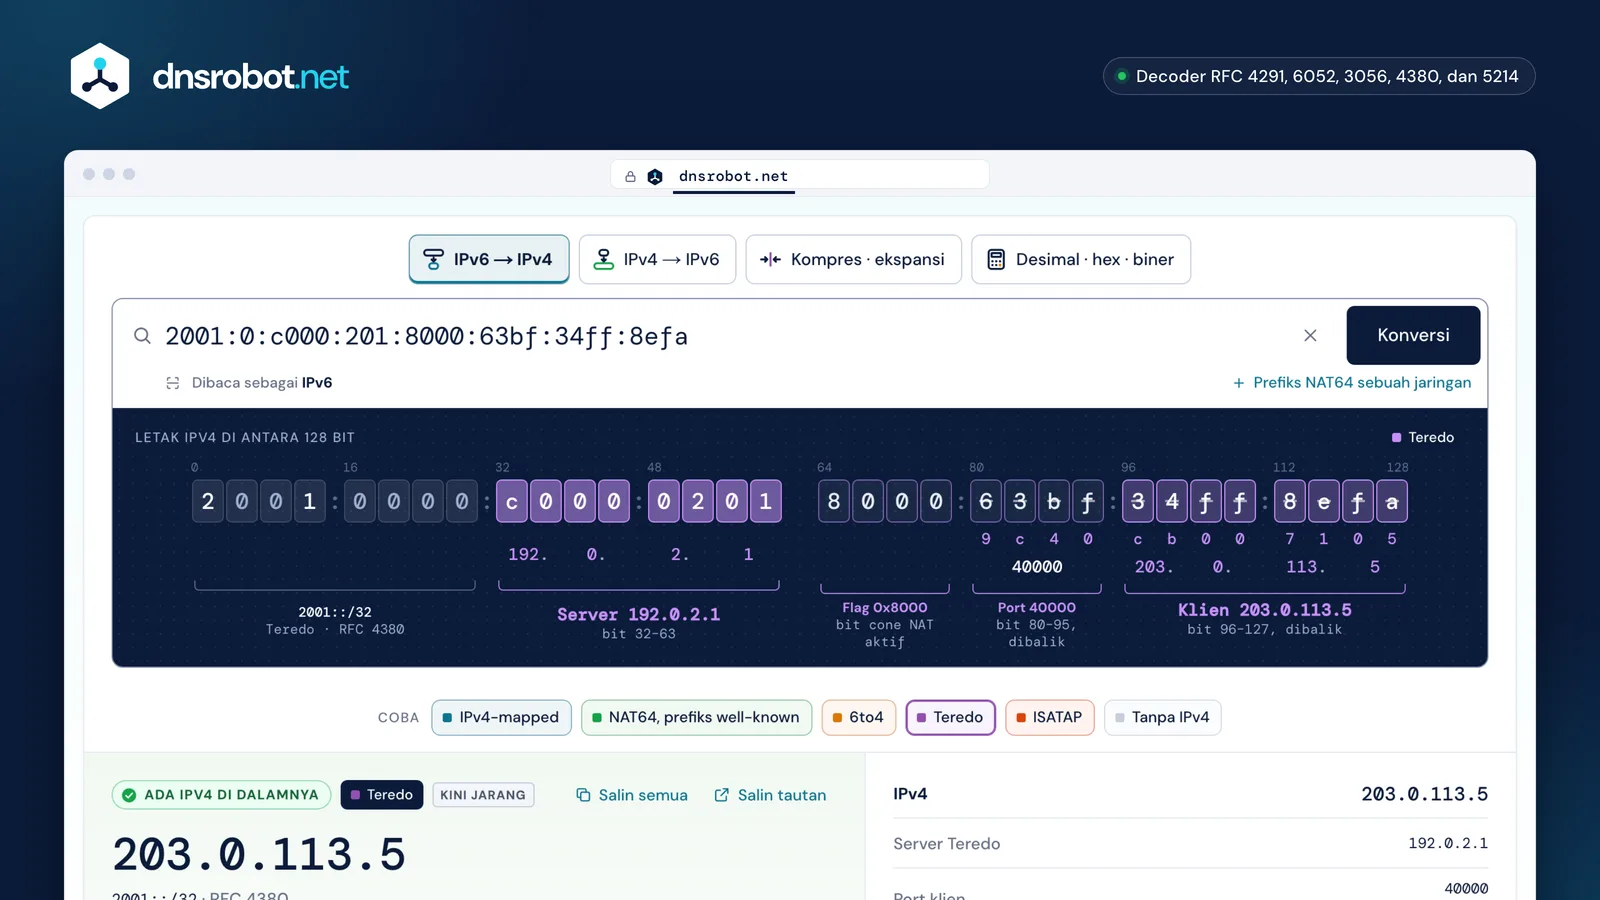
 Satu kolom, penulisan apa punKurung siku, port, zone, prefiks, URL, dan nama reverse bisa dibaca; baris di bawah kolom menjelaskan caranya.PrefiksnyaBit-bit pertama menentukan formatnya, di sini 2001::/32 milik Teredo dari RFC 4380.Bit terbalik, dikembalikanTeredo menyimpan port dan IPv4 klien dalam keadaan terbalik; baris di bawahnya adalah nilai sebenarnya.Alamat IPv4Setiap byte yang disorot dalam desimal, dan alamat lengkapnya di bawah kurung penandanya.KesimpulannyaAda IPv4 di dalamnya, formatnya, statusnya saat ini, dan artinya bagi Anda.Semua bentuk, siap disalinServer, port, flag, teks IPv6 kanonis, bentuk lengkap, dan nama reverse DNS.
Apakah setiap alamat IPv6 berisi alamat IPv4?
Tidak. Alamat IPv6 biasa sama sekali tidak berisi alamat IPv4; hanya segelintir format yang menyematkannya, dan masing-masing dikenali dari prefiks atau interface ID tertentu.
RFC 4291 meminta software tidak menafsirkan struktur alamat IPv6 melebihi yang ditetapkan prefiksnya, jadi alat yang mengubah 2001:db8:85a3::8a2e:370:7334 menjadi alamat IPv4 sedang mengarang alamat. Format yang benar-benar membawa alamat IPv4 digambar di sini, lengkap dengan letak 32 bit-nya.
Hanya dua yang umum saat ini: alamat IPv4-mapped di dalam software, dan alamat NAT64 di jaringan khusus IPv6. 6to4 dan Teredo praktis sudah lenyap dari lalu lintas nyata.
Mengapa log saya menampilkan alamat ::ffff:?
Karena server Anda mendengarkan di satu socket IPv6 untuk kedua protokol, dan sistem operasi menampilkan pengunjung IPv4 sebagai alamat IPv4-mapped: ::ffff:203.0.113.5 adalah pengunjung IPv4 203.0.113.5, bukan pengunjung IPv6.
Inilah socket dual-stack dari RFC 3493. Bentuk mapped hanya ada di dalam software: IANA menandai ::ffff:0:0/96 sebagai tidak dapat diteruskan dan tidak terjangkau secara global, jadi tidak ada paket di internet yang membawanya.
Untuk melaporkan atau memblokir pengunjung itu, gunakan alamat IPv4 biasa. Setiap alat menampilkannya dengan cara berbeda: paket net Go yang lebih lama menampilkan 203.0.113.5, sedangkan net/netip dan Python 3.13 menampilkan ::ffff:203.0.113.5, jadi satu pengunjung bisa muncul dalam dua bentuk.
203.0.113.5IPv42001:db8::7IPv6[::]:443satu socket IPv6::ffff:203.0.113.5 - - [24/Oct/2026:09:14:02 +0000] "GET / HTTP/1.1" 200 2001:db8::7 - - [24/Oct/2026:09:14:05 +0000] "GET / HTTP/2" 200
Bagaimana NAT64 menaruh alamat IPv4 di dalam IPv6?
Jaringan NAT64 memberi setiap host IPv4 sebuah alamat IPv6 dengan menuliskan alamat IPv4-nya ke dalam prefiks, secara bawaan 64:ff9b::/96, sehingga 192.0.2.33 menjadi 64:ff9b::c000:221.
Di jaringan khusus IPv6, DNS64 menjawab nama yang hanya punya record A dengan record AAAA buatan yang disusun dengan cara ini, dan penerjemah mengubah paket ke alamat itu menjadi IPv4. Perangkat menemukan prefiks jaringannya dengan menanyakan ipv4only.arpa.
Jaringan boleh memakai prefiksnya sendiri sepanjang 32, 40, 48, 56, 64, atau 96 bit (RFC 6052). Bit 64–71 lalu tetap nol, sehingga pada /40, /48, dan /56 alamat IPv4 terbelah di sekitar oktet itu. Alamatnya saja tidak menunjukkan panjang yang dipilih jaringan, karena itulah alat ini menanyakannya. Prefiks well-known tidak boleh membawa alamat IPv4 privat.
2001:db8:c000:221::2001:db8:1c0:2:21::2001:db8:122:c000:2:2100::2001:db8:122:3c0:0:221::2001:db8:122:344:c0:2:2100:02001:db8:122:344::192.0.2.3364:ff9b::192.0.2.33Apa itu alamat Teredo?
Alamat Teredo adalah alamat IPv6 untuk komputer di balik NAT IPv4, yang di-tunnel lewat UDP; alamat ini memuat alamat IPv4 server Teredo dan, dalam keadaan terbalik, alamat IPv4 publik serta port klien.
Ada lima bagian: prefiks 2001::/32, alamat IPv4 server di bit 32–63, 16 bit flag, port UDP yang ditetapkan NAT klien, dan alamat IPv4 publik klien; dua yang terakhir dengan setiap bit dibalik (RFC 4380).
Sejak RFC 5991, 12 dari 16 bit flag bersifat acak, jadi flag selain 0x8000 itu wajar. Teredo praktis sudah hilang dari internet saat ini, tetapi log lama dan aturan firewall masih menyimpan alamatnya.
2001:0000·2001:00002001::/32c000:0201·c000:0201192.0.2.18000·80000x800063bfXOR ffff ↓9c404000034ff:8efaXOR ffff:ffff ↓cb00:7105203.0.113.5Apa itu alamat 6to4 dan ISATAP?
6to4 dan ISATAP adalah cara awal untuk membawa IPv6 melewati jaringan IPv4, dan keduanya menuliskan alamat IPv4 ke dalam alamat IPv6: 6to4 tepat setelah 2002:, ISATAP di interface ID setelah 5efe.
Prefiks sebuah situs 6to4 adalah 2002: diikuti alamat IPv4 publiknya, jadi 192.0.2.33 memiliki 2002:c000:221::/48. RFC 7526 memensiunkan relay anycast yang membuat 6to4 bekerja lintas internet, bukan formatnya.
ISATAP menyusun 64 bit terakhir dari 0:5efe, atau 200:5efe untuk alamat IPv4 publik, diikuti alamat IPv4-nya, di bawah prefiks /64 mana pun.
 Porsi pengguna IPv6 Google yang datang lewat 6to4 atau Teredo
Bagaimana cara mengetahui alamat IPv4 saya jika saya punya IPv6?
Cari secara terpisah: alamat IPv4 dan IPv6 Anda adalah dua alamat yang berdiri sendiri, alamat IPv6 Anda tidak berisi alamat IPv4, dan IP Saya Apa menampilkan keduanya berdampingan.
Koneksi dual-stack punya satu alamat IPv4, sering kali dipakai bersama lewat NAT provider, dan satu prefiks IPv6; setiap situs menjangkau Anda lewat mana pun yang dipilih browser Anda. Konverter ini hanya membantu untuk alamat dalam format tersemat, seperti alamat mapped di sebuah log.
Di jaringan seluler khusus IPv6, lalu lintas IPv4 aplikasi Anda melewati 464XLAT milik operator, dan alamat IPv4 yang dilihat situs web adalah milik penerjemah operator.
Bagaimana cara memaksa IPv4, bukan IPv6?
Buat komputer Anda mengutamakan IPv4 alih-alih mematikan IPv6: komputer mencoba IPv6 lebih dulu jika sebuah nama punya kedua jenis alamat, dan menaikkan IPv4 di tabel pemilihan alamat mengubah hal itu sementara IPv6 tetap berfungsi.
Microsoft menyarankan persis hal ini di Windows dan memperingatkan bahwa menonaktifkan atau melepas IPv6 bisa membuat sebagian Windows berhenti bekerja. Di Mac, System Settings tidak punya tombol untuk mematikan IPv6. Di Linux, satu baris di /etc/gai.conf sudah cukup, meski Chrome mengurutkan alamat sendiri.
Untuk satu perintah saja, sebagian besar alat menerima -4. Tab-tabnya menampilkan langkah setiap sistem, yang sudah dicek dengan dokumentasi vendornya sendiri.
Tabel pemilihan alamat
| Bawaan | Utamakan IPv4 | |
|---|---|---|
| IPv6 (::/0) | 40 | 40 |
| IPv4 (::ffff:0:0/96) | 35 | 100 |
RFC 6724 §2.1, §10.3
 Chrome mungkin tidak mengikuti gai.conf: Chrome mengurutkan alamat sendiri.Chrome tidak punya setelan seperti ini; di Windows, Chrome mengikuti preferensi sistem.
Pertanyaan yang sering diajukan
Apakah setiap alamat IPv6 bisa dikonversi ke IPv4?
Apa alamat IPv4 di dalam ::ffff:192.0.2.1?
Bagaimana cara mengonversi alamat 64:ff9b:: ke IPv4?
Mengapa konverter menanyakan panjang prefiks NAT64 jaringan saya?
Apa itu alamat IPv6 IPv4-compatible?
Bagaimana cara mendapatkan alamat IPv4 dari alamat IPv6 di Python?
Apakah mengonversi alamat mengubah koneksi saya?
Bagaimana cara mengutamakan IPv4 daripada IPv6 di Windows?
Mengapa alamat 6to4 dan Teredo kini sangat jarang?
Apakah alamat yang saya tempel dikirim ke server Anda?
Ada yang kurang?Usulkan fitur atau alat baru
Alat terkait
IPv4 ke IPv6
Semua bentuk IPv6 dari alamat IPv4: mapped, NAT64, dan 6to4, masing-masing ditandai dipakai atau jarang
Kompresi IPv6
Persingkat atau ekspansi alamat IPv6 sesuai RFC 5952 dan lihat aturan yang membuang setiap nol
Konverter IP ke Desimal
Alamat IP ke desimal, hex, biner, dan oktal serta sebaliknya, dengan nilai tempat setiap oktet
IP Saya Apa
IPv4 dan IPv6 publik Anda sekaligus, dengan jaringan, lokasi, dan cek VPN
Tes IPv6
Uji apakah IPv6 berfungsi, jenis alamat pilihan browser, dan IPv6 sebuah situs
Kalkulator Subnet
Jaringan, broadcast, host yang dapat dipakai, dan mask untuk blok IPv4 atau IPv6, plus VLSM, pembagian, dan subnet cloud
Pencarian DNS Terbalik
Temukan hostname terkait alamat IP melalui rekaman PTR
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare