











IPv6→IPv4変換ツール
IPv6からIPv4への変換ツールです。IPv6アドレスを貼り付けると、中に含まれるIPv4アドレスを取り出し、その32ビットがどこにあり、どの形式で埋め込まれたかを表示します。ほとんどのIPv6アドレスにはIPv4がまったく含まれておらず、その場合はその旨を表示します。
読み取った形式: IPv6
IPv6はどの書き方でも入力できます。角かっこ、ポート、%ゾーン、/プレフィックス付きでも構いません。変換はブラウザー内で行い、何も送信しません。
203.0.113.5
サーバーのログで見つけたアドレスですか?この訪問者はIPv4で203.0.113.5からアクセスしています:デュアルスタックのサーバーは、IPv4のクライアントをこの形で記録します。
- IPv4
- 省略表記(RFC 5952)
- 完全表記
- IPv4の数値
- 10進数 · 16進数 · 2進数
- 逆引きDNS名
IPv6をIPv4に変換する方法は?
IPv6アドレスをIPv4に変換できるのは、その中にIPv4アドレスがすでに書き込まれている場合だけです:アドレスの先頭のビットから形式を判断し、その形式がIPv4用に確保している32ビットを取り出して、4つの10進数として読みます。
変換ツールはこの3つの手順をすべて行います。::ffff:203.0.113.5では、先頭の96ビットがIPv4射影アドレスのプレフィックス::ffff:0:0/96(RFC 4291)なので、最後の32ビットがIPv4アドレスです:16進数ではcb00:7105で、cb = 203、00 = 0、71 = 113、05 = 5です。
他の形式では、32ビットは別の場所にあります:6to4では2002:の直後、ネットワーク独自のNAT64プレフィックスでは読み飛ばすオクテットの前後、Teredoでは末尾にビットを反転した形で入っています。ツールのリボンには、入力した各アドレスでの位置が表示されます。
::ffff:0:0/96 IPv4射影アドレスのプレフィックスcb00:7105cb20300071113055203.0.113.5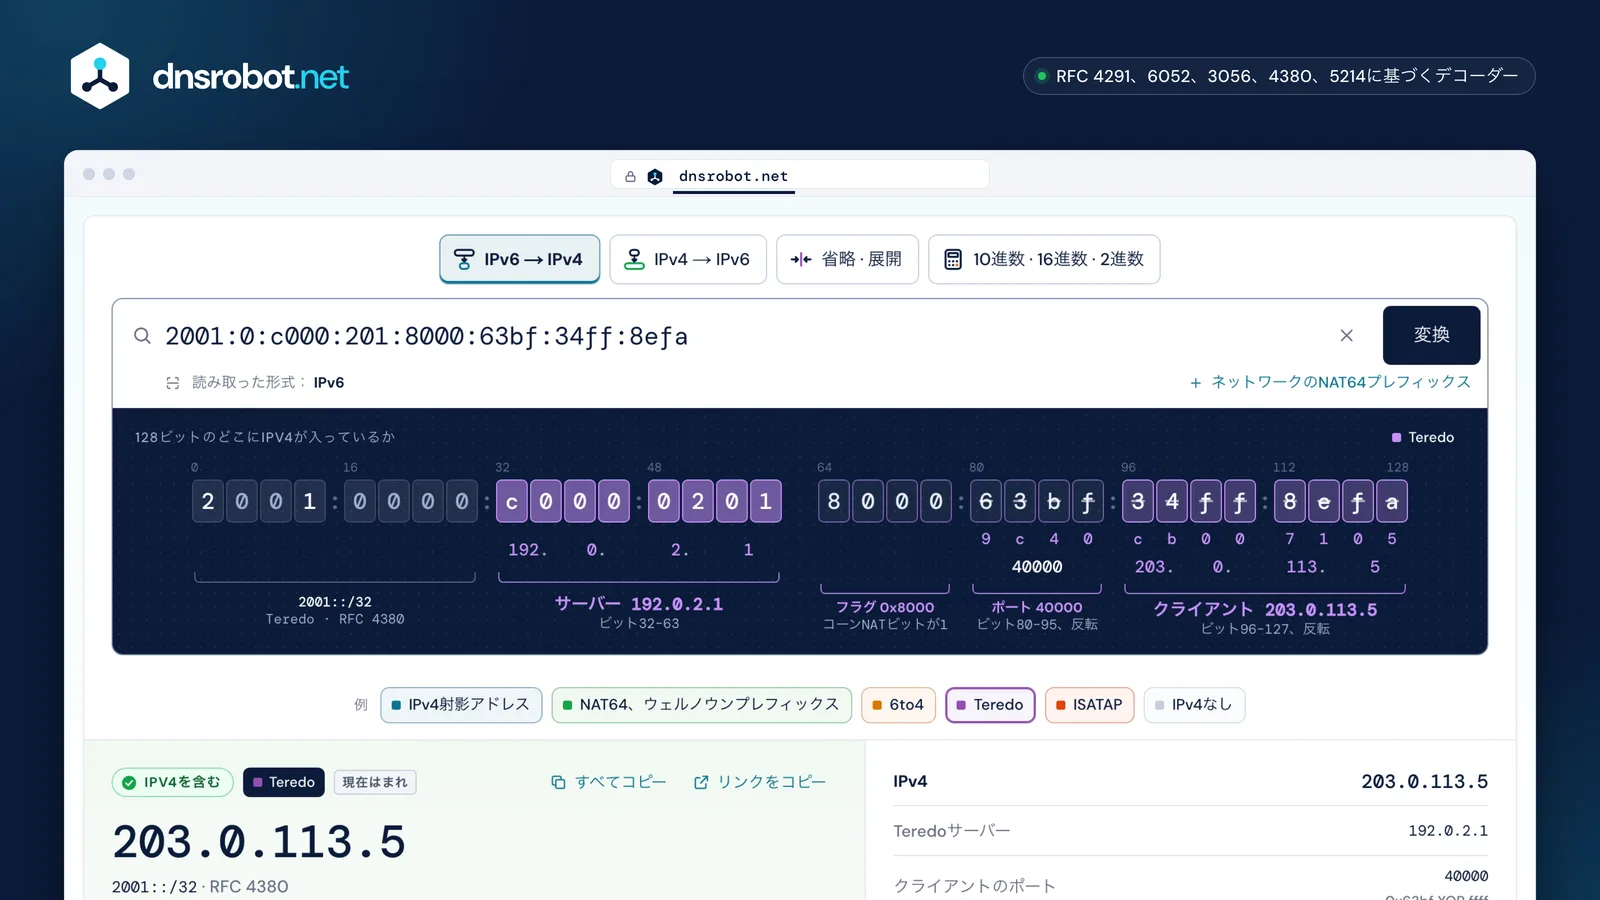
 1つの入力欄、どんな書き方でも角かっこ、ポート、ゾーン、プレフィックス、URL、逆引き名も読み取り、どう読んだかを入力欄の下の行に表示します。プレフィックス先頭のビットが形式を示します。ここではRFC 4380で定められたTeredoの2001::/32です。反転したビットを元に戻すTeredoはクライアントのポートとアドレス(IPv4)をビット反転して格納します。その下の行が本来の値です。IPv4アドレス点灯した各バイトを10進数で示し、それらをまとめるかっこの下にアドレス全体を表示します。判定IPv4を含むかどうか、形式、その形式の現在の状況、そしてあなたにとっての意味。すべての形式をコピー可能サーバー、ポート、フラグ、正規のIPv6表記、完全表記、逆引きDNS名。
すべてのIPv6アドレスにIPv4アドレスが含まれていますか?
いいえ。通常のIPv6アドレスにIPv4アドレスはまったく含まれていません。IPv4を埋め込むのは一部の形式だけで、それぞれ決まったプレフィックスかインターフェースIDで見分けられます。
RFC 4291は、プレフィックスが定める以上の構造をIPv6アドレスから読み取らないようソフトウェアに求めています。つまり、2001:db8:85a3::8a2e:370:7334をIPv4アドレスに変換するツールは、存在しないアドレスを作り出しています。IPv4アドレスを含む形式と、その32ビットの位置を図に示します。
現在よく見かけるのは2つだけです:ソフトウェア内部のIPv4射影アドレスと、IPv6専用ネットワークのNAT64アドレスです。6to4とTeredoは、実際の通信から事実上姿を消しています。
ログに::ffff:で始まるアドレスが記録されるのはなぜ?
サーバーが1つのIPv6ソケットで両方のプロトコルを待ち受けていて、OSがIPv4の訪問者をIPv4射影アドレスとして渡すためです:::ffff:203.0.113.5はIPv4の訪問者203.0.113.5であり、IPv6の訪問者ではありません。
これはRFC 3493のデュアルスタックソケットです。射影形式はソフトウェアの内部にしか存在しません:IANAは::ffff:0:0/96を転送不可かつグローバル到達不可としているため、インターネット上のパケットがこのアドレスを運ぶことはありません。
その訪問者を報告したりブロックしたりするには、通常のIPv4アドレスを使います。表示の仕方はツールによって異なります:Goの古いnetパッケージは203.0.113.5と表示し、net/netipとPython 3.13は::ffff:203.0.113.5と表示するため、同じ訪問者が両方の形で現れることがあります。
203.0.113.5IPv42001:db8::7IPv6[::]:443IPv6ソケット1つ::ffff:203.0.113.5 - - [24/Oct/2026:09:14:02 +0000] "GET / HTTP/1.1" 200 2001:db8::7 - - [24/Oct/2026:09:14:05 +0000] "GET / HTTP/2" 200
NAT64はIPv4アドレスをどのようにIPv6に入れるのですか?
NAT64のネットワークは、IPv4アドレスをプレフィックス(既定は64:ff9b::/96)に書き込むことで、すべてのIPv4ホストにIPv6アドレスを与えます。192.0.2.33なら64:ff9b::c000:221になります。
IPv6専用ネットワークでは、Aレコードしか持たないホスト名に対して、DNS64がこの方法で作ったAAAAレコードを返し、変換装置がそのアドレス宛てのパケットをIPv4に変換します。端末はipv4only.arpaを問い合わせて、ネットワークのプレフィックスを見つけます。
ネットワークは32、40、48、56、64、96ビットの独自のプレフィックスを使うこともできます(RFC 6052)。その場合ビット64–71は常にゼロのままなので、/40、/48、/56ではIPv4アドレスがこのオクテットの前後に分かれます。どの長さを選んだかはアドレスだけでは分からないため、ツールが長さを尋ねます。ウェルノウンプレフィックスにプライベートIPv4アドレスを入れてはなりません。
2001:db8:c000:221::2001:db8:1c0:2:21::2001:db8:122:c000:2:2100::2001:db8:122:3c0:0:221::2001:db8:122:344:c0:2:2100:02001:db8:122:344::192.0.2.3364:ff9b::192.0.2.33Teredoアドレスとは?
Teredoアドレスは、IPv4のNATの内側にあるコンピューターがUDPでトンネルして使うIPv6アドレスです。TeredoサーバーのIPv4アドレスと、ビットを反転したクライアントのパブリックIPv4アドレスとポートを含みます。
5つの部分からなります:プレフィックス2001::/32、ビット32–63のサーバーのIPv4アドレス、16ビットのフラグ、クライアントのNATが割り当てたUDPポート、クライアントのパブリックIPv4アドレスで、最後の2つはすべてのビットが反転されています(RFC 4380)。
RFC 5991以降、16ビットのフラグのうち12ビットはランダムなので、0x8000以外のフラグも正常です。Teredoは現在のインターネットからほぼ姿を消しましたが、古いログやファイアウォールのルールには今もそのアドレスが残っています。
2001:0000·2001:00002001::/32c000:0201·c000:0201192.0.2.18000·80000x800063bfXOR ffff ↓9c404000034ff:8efaXOR ffff:ffff ↓cb00:7105203.0.113.56to4アドレスとISATAPアドレスとは?
6to4とISATAPは、IPv4ネットワーク上でIPv6を運ぶ初期の方式で、どちらもIPv6アドレスにIPv4アドレスを書き込みます:6to4は2002:の直後に、ISATAPは5efeに続くインターフェースIDに入れます。
6to4サイトのプレフィックスは、2002:の後にそのサイトのパブリックIPv4アドレスを続けたものです。192.0.2.33なら2002:c000:221::/48を持っていました。RFC 7526が廃止したのは、インターネット上で6to4を機能させていたエニーキャストのリレーであり、形式そのものではありません。
ISATAPは、任意の/64プレフィックスの下で、最後の64ビットを0:5efe(パブリックIPv4アドレスの場合は200:5efe)と、それに続くIPv4アドレスで構成します。
 6to4またはTeredo経由でアクセスしたGoogleのIPv6利用者の割合
IPv6を使っているときに自分のIPv4アドレスを調べるには?
IPv4アドレスは別に調べます:IPv4とIPv6のアドレスは互いに独立した2つのアドレスで、IPv6アドレスにIPv4アドレスは含まれていません。自分のIPアドレス確認では両方を並べて表示します。
デュアルスタックの接続には、IPv4アドレス(プロバイダーのNATで共有されていることが多い)とIPv6プレフィックスがあり、各Webサイトにはブラウザーが選んだ方で接続します。この変換ツールが役立つのは、ログにある射影アドレスのような、埋め込み形式のアドレスだけです。
IPv6専用のモバイルネットワークでは、アプリのIPv4通信はプロバイダーの464XLATを通り、Webサイトから見えるIPv4アドレスはプロバイダーの変換装置のものです。
IPv6からIPv4に切り替える方法は?
IPv6をオフにするのではなく、IPv4を優先するように設定します:ホスト名にIPv4とIPv6の両方のアドレスがあると、コンピューターはまずIPv6を試します。アドレス選択テーブルでIPv4の優先度を上げれば、IPv6を動かしたままこの順番を変えられます。
WindowsではMicrosoftがまさにこの方法を推奨しており、IPv6の無効化やバインド解除は、Windowsの一部が動作しなくなるおそれがあるとして勧めていません。Macでは、システム設定にIPv6をオフにする項目がありません。Linuxでは/etc/gai.confに1行追加すれば設定できますが、Chromeはアドレスを自分で並べ替えます。
1つのコマンドだけIPv4で使うなら、ほとんどのツールに-4オプションがあります。タブには各OSの手順を、各ベンダーの公式ドキュメントで確認した内容で示しています。
アドレス選択テーブル
| 既定 | IPv4を優先 | |
|---|---|---|
| IPv6 (::/0) | 40 | 40 |
| IPv4 (::ffff:0:0/96) | 35 | 100 |
RFC 6724 §2.1, §10.3
 Chromeはgai.confに従わないことがあります:アドレスを自分で並べ替えるためです。Chromeにはこの設定がありません。Windowsではシステムの優先順位に従います。
よくある質問
どんなIPv6アドレスでもIPv4に変換できますか?
::ffff:192.0.2.1に含まれるIPv4アドレスは?
64:ff9b::で始まるアドレスをIPv4に変換するには?
変換ツールがネットワークのNAT64プレフィックス長を尋ねるのはなぜですか?
IPv4互換IPv6アドレスとは何ですか?
PythonでIPv6アドレスからIPv4アドレスを取り出すには?
アドレスを変換すると接続が変わりますか?
WindowsでIPv6よりIPv4を優先するには?
6to4やTeredoのアドレスを今ほとんど見かけないのはなぜですか?
貼り付けたアドレスはサーバーに送信されますか?
関連ツール
IPv4からIPv6変換
IPv4アドレスのすべてのIPv6形式:射影・NAT64・6to4、使用中か、まれかも表示
IPv6省略・展開
RFC 5952の方法でIPv6アドレスを省略・展開し、各ゼロを消した規則も表示
IPから10進数変換
IPアドレスと10進数・16進数・2進数・8進数を相互変換、各オクテットの重みも表示
自分のIPアドレス確認
パブリックIPのIPv4とIPv6を同時に表示。ネットワーク、位置情報、VPNチェック付き
IPv6接続確認テスト
IPv6が使えるか、ブラウザーがどちらを選ぶか、サイトのIPv6対応を確認
サブネット計算機
IPv4・IPv6ブロックのネットワーク、ブロードキャスト、使用可能なホスト、マスクを計算。VLSM、分割、クラウドのサブネットにも対応
逆引きDNS
PTRレコードでIPアドレスに関連するホスト名を検索
DNS検索
ドメイン自身のネームサーバーから全DNSレコードを取得し、GoogleとCloudflareのキャッシュと比較