











IPv6 to IPv4 변환기 — IPv6에서 IPv4 주소 추출
IPv6 주소를 붙여 넣으면 이 IPv6 주소 변환기가 그 안에 든 IPv4 주소를 꺼내고, 32비트가 어디에 있는지와 어떤 형식이 넣었는지 보여 줍니다. 대부분의 IPv6 주소에는 IPv4가 전혀 들어 있지 않으며, 그럴 때는 변환기가 그렇다고 알려 줍니다.
읽은 형식: IPv6
어떤 IPv6 표기든 됩니다. 대괄호, 포트, %존, /프리픽스가 붙어 있어도 됩니다. 변환은 브라우저에서 이루어지며 아무것도 전송되지 않습니다.
203.0.113.5
서버 로그에서 보셨나요? 이 방문자는 IPv4로, 203.0.113.5 주소에서 접속했습니다: 듀얼 스택 서버는 IPv4 클라이언트를 이런 형태로 기록합니다.
- IPv4
- 압축 표기(RFC 5952)
- 전체 표기
- IPv4 숫자
- 10진수 · 16진수 · 2진수
- 역방향 DNS 이름
IPv6를 IPv4로 변환하는 방법은 무엇인가요?
IPv6 주소를 IPv4로 변환할 수 있는 것은 그 안에 IPv4 주소가 이미 적혀 있을 때뿐입니다: 주소의 앞쪽 비트로 형식을 알아내고, 그 형식이 IPv4용으로 정해 둔 32비트를 꺼내 10진수 네 개로 읽습니다.
변환기는 이 세 단계를 모두 처리합니다. ::ffff:203.0.113.5에서는 앞쪽 96비트가 IPv4 매핑 주소의 프리픽스 ::ffff:0:0/96(RFC 4291)이므로, 마지막 32비트가 IPv4 주소입니다: 16진수로 cb00:7105이고, cb = 203, 00 = 0, 71 = 113, 05 = 5입니다.
다른 형식은 32비트를 다른 곳에 둡니다: 6to4는 2002: 바로 뒤, 네트워크 자체 NAT64 프리픽스는 건너뛰는 옥텟의 앞뒤, Teredo는 끝부분에 반전해서 둡니다. 도구의 리본에서 입력한 각 주소의 위치를 볼 수 있습니다.
::ffff:0:0/96 IPv4 매핑 주소 프리픽스cb00:7105cb20300071113055203.0.113.5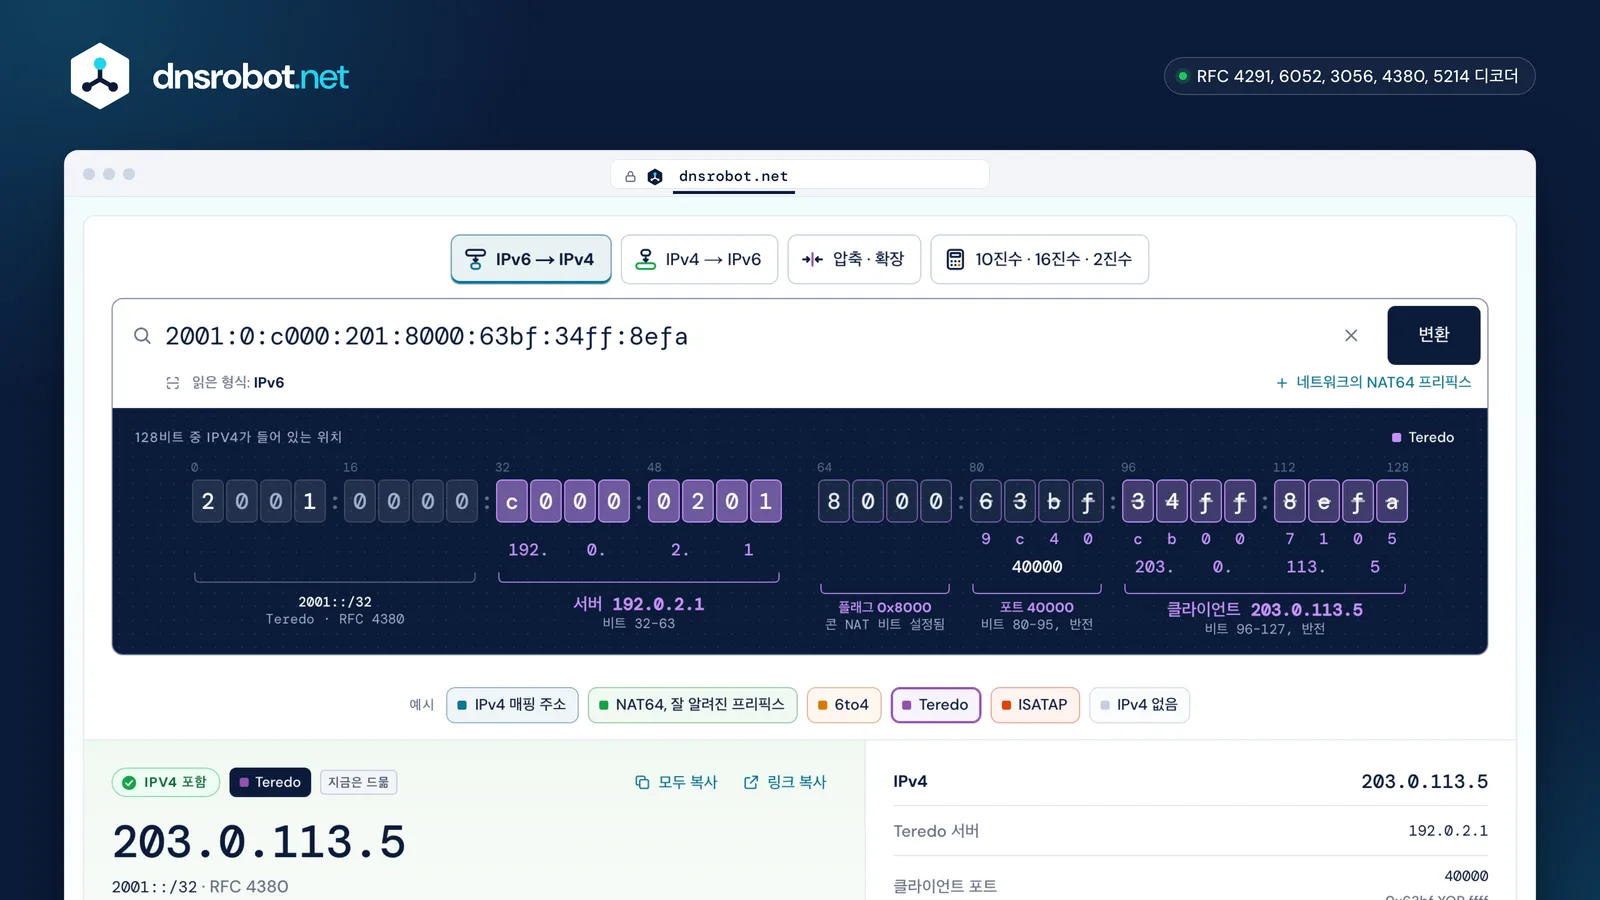
 입력란 하나, 어떤 표기든대괄호, 포트, 존, 프리픽스, URL, 역방향 이름도 읽으며, 입력란 아래 줄에 어떻게 읽었는지 표시합니다.프리픽스앞쪽 비트가 형식을 나타냅니다. 여기서는 RFC 4380에 정의된 Teredo의 2001::/32입니다.반전된 비트를 되돌리기Teredo는 클라이언트의 포트와 IPv4를 반전해 저장합니다. 그 아래 줄이 실제 값입니다.IPv4 주소켜진 각 바이트를 10진수로 보여 주고, 묶음 표시 아래에 주소 전체를 보여 줍니다.판정IPv4 포함 여부, 형식, 그 형식의 현재 상태, 그리고 사용자에게 어떤 의미인지.모든 형식, 바로 복사서버, 포트, 플래그, 표준 IPv6 표기, 전체 표기, 역방향 DNS 이름.
모든 IPv6 주소에 IPv4 주소가 들어 있나요?
아닙니다. 일반 IPv6 주소에는 IPv4 주소가 전혀 들어 있지 않습니다. IPv4를 담는 형식은 몇 가지뿐이며, 각 형식은 정해진 프리픽스나 인터페이스 ID로 자신을 드러냅니다.
RFC 4291은 소프트웨어가 프리픽스가 정한 것 이상의 구조를 IPv6 주소에서 읽어 내지 않도록 합니다. 따라서 2001:db8:85a3::8a2e:370:7334를 IPv4 주소로 바꿔 주는 도구는 없는 주소를 지어내는 것입니다. IPv4 주소를 담는 형식과 그 32비트의 위치를 그림으로 나타냈습니다.
오늘날 흔한 것은 두 가지뿐입니다: 소프트웨어 내부의 IPv4 매핑 주소와 IPv6 전용 네트워크의 NAT64 주소입니다. 6to4와 Teredo는 실제 트래픽에서 사실상 사라졌습니다.
로그에 ::ffff: 주소가 찍히는 이유는 무엇인가요?
서버가 IPv6 소켓 하나로 두 프로토콜을 모두 받고 있고, 운영 체제가 IPv4 방문자를 IPv4 매핑 주소로 넘겨주기 때문입니다: ::ffff:203.0.113.5는 IPv6 방문자가 아니라 IPv4 방문자 203.0.113.5입니다.
이것이 RFC 3493의 듀얼 스택 소켓입니다. 매핑 형식은 소프트웨어 안에만 존재합니다: IANA는 ::ffff:0:0/96을 전달 불가, 전역 도달 불가로 지정하므로, 인터넷의 어떤 패킷도 이 주소를 싣지 않습니다.
그 방문자를 신고하거나 차단할 때는 일반 IPv4 주소를 쓰세요. 도구마다 표시 방식이 다릅니다: Go의 예전 net 패키지는 203.0.113.5로, net/netip과 Python 3.13은 ::ffff:203.0.113.5로 표시하므로, 같은 방문자가 두 가지로 나타날 수 있습니다.
203.0.113.5IPv42001:db8::7IPv6[::]:443IPv6 소켓 하나::ffff:203.0.113.5 - - [24/Oct/2026:09:14:02 +0000] "GET / HTTP/1.1" 200 2001:db8::7 - - [24/Oct/2026:09:14:05 +0000] "GET / HTTP/2" 200
NAT64는 IPv4 주소를 어떻게 IPv6에 넣나요?
NAT64 네트워크는 IPv4 주소를 프리픽스(기본값 64:ff9b::/96)에 적어 넣어 모든 IPv4 호스트에 IPv6 주소를 줍니다. 그래서 192.0.2.33은 64:ff9b::c000:221이 됩니다.
IPv6 전용 네트워크에서는 A 레코드만 있는 도메인 이름에 대해 DNS64가 이렇게 만든 AAAA 레코드로 답하고, 변환 장치가 그 주소로 가는 패킷을 IPv4로 바꿉니다. 기기는 ipv4only.arpa를 조회해 네트워크의 프리픽스를 알아냅니다.
네트워크는 32, 40, 48, 56, 64, 96비트의 자체 프리픽스를 쓸 수도 있습니다(RFC 6052). 이때 비트 64–71은 0으로 남으므로, /40, /48, /56에서는 IPv4 주소가 이 옥텟을 사이에 두고 나뉩니다. 네트워크가 어떤 길이를 골랐는지는 주소만으로 알 수 없어서 도구가 길이를 묻습니다. 잘 알려진 프리픽스에는 사설 IPv4 주소를 절대 넣으면 안 됩니다.
2001:db8:c000:221::2001:db8:1c0:2:21::2001:db8:122:c000:2:2100::2001:db8:122:3c0:0:221::2001:db8:122:344:c0:2:2100:02001:db8:122:344::192.0.2.3364:ff9b::192.0.2.33Teredo 주소란 무엇인가요?
Teredo 주소는 IPv4 NAT 뒤에 있는 컴퓨터가 UDP로 터널링해 쓰는 IPv6 주소로, Teredo 서버의 IPv4 주소와, 반전된 클라이언트의 공인 IPv4 주소와 포트를 담고 있습니다.
다섯 부분으로 이루어집니다: 프리픽스 2001::/32, 비트 32–63의 서버 IPv4 주소, 16비트 플래그, 클라이언트의 NAT가 할당한 UDP 포트, 클라이언트의 공인 IPv4 주소이며, 마지막 두 부분은 모든 비트가 반전되어 있습니다(RFC 4380).
RFC 5991 이후 16개 플래그 비트 중 12개는 무작위이므로, 0x8000이 아닌 플래그도 정상입니다. Teredo는 오늘날 인터넷에서 사실상 사라졌지만, 오래된 로그와 방화벽 규칙에는 아직 그 주소가 남아 있습니다.
2001:0000·2001:00002001::/32c000:0201·c000:0201192.0.2.18000·80000x800063bfXOR ffff ↓9c404000034ff:8efaXOR ffff:ffff ↓cb00:7105203.0.113.56to4 주소와 ISATAP 주소란 무엇인가요?
6to4와 ISATAP는 IPv4 네트워크 위로 IPv6를 실어 나르던 초기 방식이며, 둘 다 IPv6 주소에 IPv4 주소를 적어 넣습니다: 6to4는 2002: 바로 뒤에, ISATAP는 5efe 뒤의 인터페이스 ID에 넣습니다.
6to4 사이트의 프리픽스는 2002: 뒤에 그 사이트의 공인 IPv4 주소를 붙인 것이므로, 192.0.2.33은 2002:c000:221::/48을 가졌습니다. RFC 7526이 폐기한 것은 인터넷 전체에서 6to4가 작동하게 하던 애니캐스트 릴레이이며, 형식 자체는 아닙니다.
ISATAP는 어떤 /64 프리픽스 아래에서든 마지막 64비트를 0:5efe(공인 IPv4 주소라면 200:5efe)와 그 뒤의 IPv4 주소로 만듭니다.
 6to4나 Teredo를 거쳐 들어온 Google IPv6 사용자의 비율
IPv6를 쓸 때 내 IPv4 주소는 어떻게 찾나요?
따로 확인하세요: IPv4 주소와 IPv6 주소는 서로 독립된 두 주소이며, IPv6 주소에는 IPv4 주소가 들어 있지 않습니다. 내 IP 주소 확인에서 두 주소를 나란히 볼 수 있습니다.
듀얼 스택 연결에는 IPv4 주소(제공업체의 NAT로 공유되는 경우가 많음)와 IPv6 프리픽스가 있으며, 웹사이트마다 브라우저가 고른 쪽으로 연결됩니다. 이 변환기가 도움이 되는 것은 로그에 남은 매핑 주소처럼 IPv4가 들어 있는 형식의 주소뿐입니다.
IPv6 전용 모바일 네트워크에서는 앱의 IPv4 트래픽이 제공업체의 464XLAT를 거치며, 웹사이트가 보는 IPv4 주소는 제공업체 변환 장치의 주소입니다.
IPv6 대신 IPv4를 강제로 쓰려면 어떻게 하나요?
IPv6를 끄기보다 컴퓨터가 IPv4를 우선하도록 하세요: 도메인 이름에 두 종류의 주소가 모두 있으면 컴퓨터는 IPv6를 먼저 시도하는데, 주소 선택 테이블에서 IPv4의 순위를 올리면 IPv6는 계속 작동하면서 이 순서가 바뀝니다.
Windows에서는 Microsoft가 바로 이 방법을 권장하며, IPv6를 비활성화하거나 바인딩을 해제하면 Windows 일부가 작동하지 않을 수 있다고 경고합니다. Mac의 시스템 설정에는 IPv6 끄기 스위치가 없습니다. Linux에서는 /etc/gai.conf에 한 줄을 넣으면 되지만, Chrome은 주소를 직접 정렬합니다.
명령 하나에만 적용하려면 대부분의 도구에서 -4 옵션을 쓰면 됩니다. 탭에서 각 공급업체 문서로 확인한 운영 체제별 단계를 볼 수 있습니다.
주소 선택 테이블
| 기본값 | IPv4 우선 | |
|---|---|---|
| IPv6 (::/0) | 40 | 40 |
| IPv4 (::ffff:0:0/96) | 35 | 100 |
RFC 6724 §2.1, §10.3
 Chrome은 gai.conf를 따르지 않을 수 있습니다: 주소를 직접 정렬하기 때문입니다.Chrome에는 이런 설정이 없습니다. Windows에서는 시스템의 우선순위를 따릅니다.
자주 묻는 질문
모든 IPv6 주소를 IPv4로 변환할 수 있나요?
::ffff:192.0.2.1에 들어 있는 IPv4 주소는 무엇인가요?
64:ff9b:: 주소를 IPv4로 변환하려면 어떻게 하나요?
변환기가 네트워크의 NAT64 프리픽스 길이를 묻는 이유는 무엇인가요?
IPv4 호환 IPv6 주소란 무엇인가요?
Python에서 IPv6 주소의 IPv4 주소를 꺼내려면 어떻게 하나요?
주소를 변환하면 내 연결이 바뀌나요?
Windows에서 IPv6보다 IPv4를 우선하려면 어떻게 하나요?
6to4와 Teredo 주소가 요즘 드문 이유는 무엇인가요?
붙여 넣은 주소가 서버로 전송되나요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기
관련 도구
IPv4에서 IPv6로
IPv4 주소의 모든 IPv6 형식: 매핑, NAT64, 6to4와 각 형식의 사용 여부
IPv6 압축
RFC 5952 방식의 IPv6 주소 압축·확장, 각 0을 지운 규칙까지 표시
IP를 10진수로 변환
IP 주소와 10진수·16진수·2진수·8진수 상호 변환, 옥텟별 자릿값 표시
내 IP 주소 확인
공인 IP의 IPv4와 IPv6를 한 번에 확인하고 네트워크, 위치, VPN 여부까지 확인
IPv6 테스트
IPv6 작동 여부, 브라우저가 고르는 주소 체계, 사이트의 IPv6 지원을 확인합니다
서브넷 계산기
IPv4·IPv6 블록의 네트워크, 브로드캐스트, 사용 가능한 호스트, 마스크 계산과 VLSM, 분할, 클라우드 서브넷
역방향 DNS 조회
PTR 레코드로 IP 주소에 연결된 호스트 이름 검색
DNS 조회
도메인 자체 네임서버의 모든 DNS 레코드를 Google·Cloudflare 캐시와 나란히 확인