











IPv6'dan IPv4'e Dönüştürücü
İçindeki IPv4 adresini almak, 32 bitinin nerede durduğunu ve onları oraya hangi biçimin koyduğunu görmek için bir IPv6 adresi yapıştırın. IPv6 adreslerinin çoğu hiç IPv4 taşımaz ve dönüştürücü bunu açıkça söyler.
Okunan biçim: IPv6
Her IPv6 yazımı olur: köşeli parantez, port, %bölge veya /önek ile. Dönüştürme tarayıcınızda yapılır; hiçbir şey gönderilmez.
203.0.113.5
Bir sunucu logunda mı gördünüz? Bu ziyaretçi IPv4 üzerinden, 203.0.113.5 adresinden geldi: çift yığınlı bir sunucu IPv4 istemcilerini böyle yazar.
- IPv4
- Sıkıştırılmış (RFC 5952)
- Genişletilmiş (tam)
- Sayı olarak IPv4
- Ondalık · hex · ikili
- Ters DNS adı
IPv6'dan IPv4'e nasıl dönüştürülür?
Bir IPv6 adresini IPv4'e ancak içine zaten bir IPv4 adresi yazılmışsa dönüştürebilirsiniz: biçimi adresin ilk bitlerinden bulun, o biçimin ayırdığı 32 biti alın ve onları dört ondalık sayı olarak okuyun.
Dönüştürücü üç adımın hepsini yapar. ::ffff:203.0.113.5 adresinde ilk 96 bit IPv4 eşlemeli önek ::ffff:0:0/96 (RFC 4291) olduğu için son 32 bit IPv4 adresidir: hex olarak cb00:7105, yani cb = 203, 00 = 0, 71 = 113 ve 05 = 5.
Diğer biçimler 32 biti başka yerlere koyar: 6to4 hemen 2002: sonrasına, bir ağın NAT64 öneki atlanan bir oktetin iki yanına, Teredo ise ters çevrilmiş olarak sona. Araçtaki şerit, yazdığınız her adreste bu bitlerin nerede durduğunu gösterir.
::ffff:0:0/96 IPv4 eşlemeli önekcb00:7105cb20300071113055203.0.113.5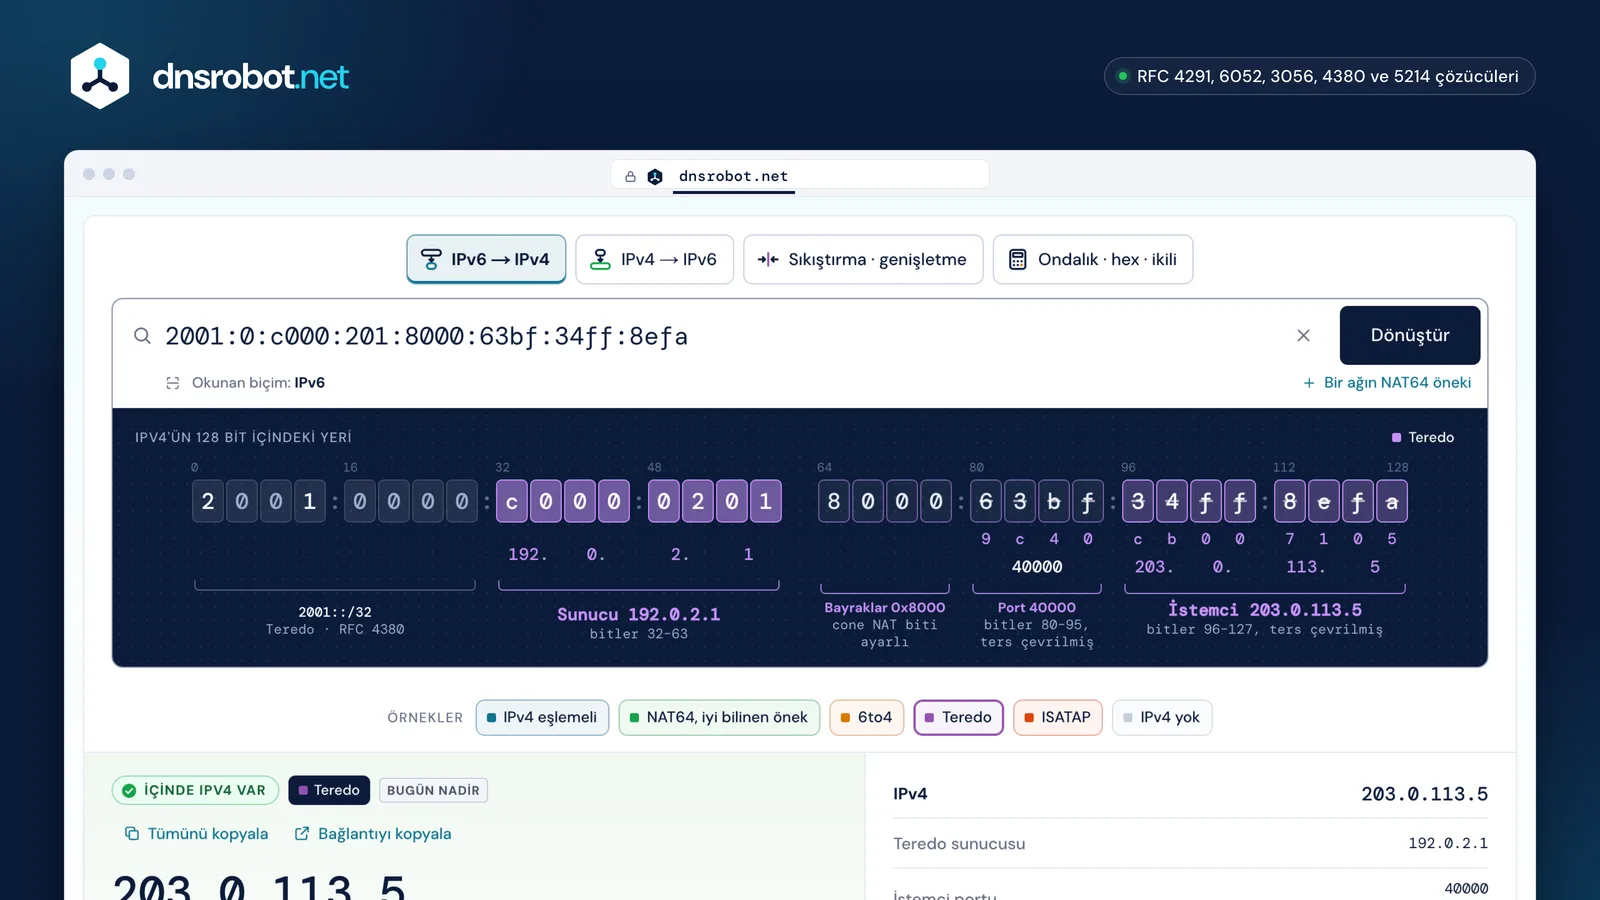
 Tek alan, her yazımKöşeli parantezler, portlar, bölgeler, önekler, URL'ler ve ters adlar okunur; alanın altındaki satır nasıl okunduğunu söyler.Önekİlk bitler biçimi adlandırır; burada RFC 4380'deki Teredo öneki 2001::/32.Ters çevrilmiş bitler, geri çevrildiTeredo, istemcinin portunu ve IPv4 adresini ters çevrilmiş olarak saklar; altlarındaki satır gerçek değerdir.IPv4 adresiVurgulanan her bayt ondalık olarak, adresin tamamı da ayracının altında.Sonuçİçinde IPv4 olup olmadığı, biçimi, bugünkü durumu ve sizin için ne anlama geldiği.Kopyalamaya hazır tüm biçimlerSunucu, port, bayraklar, kanonik IPv6 metni, tam biçim ve ters DNS adı.
Her IPv6 adresi bir IPv4 adresi içerir mi?
Hayır. Sıradan bir IPv6 adresi hiç IPv4 adresi içermez; yalnızca birkaç biçim bir IPv4 adresi gömer ve her biri kendini bilinen bir önek veya arayüz kimliğiyle belli eder.
RFC 4291, yazılımlara bir IPv6 adresinde önekinin tanımladığından fazla yapı aramamalarını söyler; bu yüzden 2001:db8:85a3::8a2e:370:7334 adresini bir IPv4 adresine çeviren bir araç o adresi uyduruyordur. IPv4 adresi taşıyan biçimler burada, 32 bitlerinin durduğu yerle birlikte çizildi.
Bugün yalnızca ikisi yaygın: yazılım içindeki IPv4 eşlemeli adresler ve yalnızca IPv6 olan ağlardaki NAT64 adresleri. 6to4 ve Teredo gerçek trafikten neredeyse tamamen kayboldu.
Loglarımda neden ::ffff: adresleri görünüyor?
Çünkü sunucunuz iki protokol için tek bir IPv6 soketini dinler ve işletim sistemi IPv4 ziyaretçilerini ona IPv4 eşlemeli adresler olarak gösterir: ::ffff:203.0.113.5, bir IPv6 ziyaretçisi değil, 203.0.113.5 adresinden gelen IPv4 ziyaretçisidir.
Bu, RFC 3493 ile tanımlanan çift yığınlı sokettir. Eşlemeli biçim yalnızca yazılımın içinde vardır: IANA, ::ffff:0:0/96 bloğunu iletilemez ve küresel olarak erişilemez diye işaretler, bu yüzden internetteki hiçbir paket bu biçimi taşımaz.
Bu ziyaretçiyi bildirmek veya engellemek için düz IPv4 adresini kullanın. Araçlar onu farklı yazdırır: Go'nun eski net paketi 203.0.113.5 gösterirken net/netip ve Python 3.13 ::ffff:203.0.113.5 gösterir; yani aynı ziyaretçi iki şekilde de görünebilir.
203.0.113.5IPv42001:db8::7IPv6[::]:443tek bir IPv6 soketi::ffff:203.0.113.5 - - [24/Oct/2026:09:14:02 +0000] "GET / HTTP/1.1" 200 2001:db8::7 - - [24/Oct/2026:09:14:05 +0000] "GET / HTTP/2" 200
NAT64 bir IPv4 adresini IPv6'nın içine nasıl koyar?
Bir NAT64 ağı her IPv4 hostuna, IPv4 adresini bir öneke (varsayılan olarak 64:ff9b::/96) yazarak bir IPv6 adresi verir; böylece 192.0.2.33, 64:ff9b::c000:221 olur.
Yalnızca IPv6 olan bir ağda DNS64, yalnızca A kaydı olan bir ada bu şekilde üretilmiş yapay bir AAAA kaydıyla yanıt verir ve çevirici o adrese giden paketleri IPv4'e dönüştürür. Cihazlar ağlarının önekini ipv4only.arpa adını sorgulayarak bulur.
Bir ağ 32, 40, 48, 56, 64 veya 96 bitlik kendi önekini kullanabilir (RFC 6052). Bu durumda 64–71 arasındaki bitler sıfır kalır, bu yüzden /40, /48 ve /56 öneklerinde IPv4 adresi bu oktetin iki yanına bölünür. Adresin kendisi ağın hangi uzunluğu seçtiğini söylemez; araç bu yüzden sorar. İyi bilinen önek asla özel bir IPv4 adresi taşımamalıdır.
2001:db8:c000:221::2001:db8:1c0:2:21::2001:db8:122:c000:2:2100::2001:db8:122:3c0:0:221::2001:db8:122:344:c0:2:2100:02001:db8:122:344::192.0.2.3364:ff9b::192.0.2.33Teredo adresi nedir?
Teredo adresi, IPv4 NAT arkasındaki bir bilgisayar için UDP üzerinden tünellenen bir IPv6 adresidir; Teredo sunucusunun IPv4 adresini ve ters çevrilmiş olarak istemcinin genel IPv4 adresiyle portunu taşır.
Beş parçası vardır: 2001::/32 öneki, 32–63 arasındaki bitlerde sunucunun IPv4 adresi, 16 bayrak biti, istemcinin NAT'ının atadığı UDP portu ve istemcinin genel IPv4 adresi; son ikisinin her biti ters çevrilmiştir (RFC 4380).
RFC 5991'den beri 16 bayrak bitinin 12'si rastgeledir, bu yüzden 0x8000 dışındaki bayraklar normaldir. Teredo bugünün internetinden neredeyse tamamen kalktı, ancak eski loglar ve güvenlik duvarı kuralları hâlâ onun adreslerini barındırır.
2001:0000·2001:00002001::/32c000:0201·c000:0201192.0.2.18000·80000x800063bfXOR ffff ↓9c404000034ff:8efaXOR ffff:ffff ↓cb00:7105203.0.113.56to4 ve ISATAP adresleri nedir?
6to4 ve ISATAP, IPv6'yı IPv4 ağları üzerinden taşımanın ilk yollarıydı ve ikisi de IPv6 adresinin içine bir IPv4 adresi yazar: 6to4 hemen 2002: sonrasına, ISATAP ise arayüz kimliğinde 5efe sonrasına.
Bir 6to4 sitesinin öneki 2002: ve ardından gelen genel IPv4 adresidir; yani 192.0.2.33 adresinin öneki 2002:c000:221::/48 idi. RFC 7526, internet genelinde 6to4 trafiğini taşıyan anycast aktarıcıları kullanımdan kaldırdı, biçimin kendisini değil.
ISATAP son 64 biti 0:5efe ile (genel bir IPv4 adresi için 200:5efe ile) ve ardından gelen IPv4 adresiyle oluşturur; önek herhangi bir /64 olabilir.
 Google'a 6to4 veya Teredo üzerinden gelen IPv6 kullanıcılarının payı
IPv6 kullanırken IPv4 adresimi nasıl bulurum?
Onu ayrıca sorgulayın: IPv4 ve IPv6 adresleriniz birbirinden bağımsız iki adrestir, IPv6 adresiniz IPv4 adresinizi içermez ve IP Adresim Nedir ikisini yan yana gösterir.
Çift yığınlı bir bağlantının, çoğu zaman sağlayıcının NAT'ı üzerinden paylaşılan bir IPv4 adresi ve bir IPv6 öneki vardır; her web sitesi size tarayıcınızın seçtiği protokolle ulaşır. Dönüştürücü yalnızca gömülü biçimlerdeki adreslerde, örneğin bir logdaki eşlemeli adreste yardımcı olur.
Yalnızca IPv6 olan bir mobil ağda uygulamalarınızın IPv4 trafiği sağlayıcının 464XLAT'ı üzerinden geçer ve web sitelerinin gördüğü IPv4 adresi sağlayıcının çeviricisine aittir.
Bilgisayarı IPv6 yerine IPv4 kullanmaya nasıl zorlarım?
IPv6'yı kapatmak yerine bilgisayarınızın IPv4'ü tercih etmesini sağlayın: bir adın iki tür adresi de varsa bilgisayarlar önce IPv6'yı dener; adres seçim tablosunda IPv4'ü yukarı taşımak bunu değiştirir ve IPv6 çalışmaya devam eder.
Microsoft, Windows'ta tam olarak bunu önerir ve IPv6'yı devre dışı bırakmanın ya da bağdaştırıcıdan kaldırmanın Windows'un bazı bölümlerini çalışmaz hâle getirebileceği konusunda uyarır. Mac'te Sistem Ayarları'nda IPv6 için bir kapatma düğmesi yoktur. Linux'ta /etc/gai.conf dosyasındaki tek bir satır yeterlidir, ancak Chrome adresleri kendisi sıralar.
Tek bir komut için çoğu araç -4 seçeneğini kabul eder. Sekmeler her sistemin adımlarını, üreticinin kendi belgeleriyle karşılaştırılmış olarak gösterir.
Adres seçim tablosu
| Varsayılan | IPv4 öncelikli | |
|---|---|---|
| IPv6 (::/0) | 40 | 40 |
| IPv4 (::ffff:0:0/96) | 35 | 100 |
RFC 6724 §2.1, §10.3
 Chrome gai.conf dosyasına uymayabilir: adresleri kendisi sıralar.Chrome'da böyle bir ayar yok; Windows'ta sistemin tercihine uyar.
Sık sorulan sorular
Her IPv6 adresi IPv4'e dönüştürülebilir mi?
::ffff:192.0.2.1 içindeki IPv4 adresi nedir?
Bir 64:ff9b:: adresi IPv4'e nasıl dönüştürülür?
Dönüştürücü neden ağımın NAT64 önek uzunluğunu soruyor?
IPv4 uyumlu IPv6 adresi nedir?
Python'da bir IPv6 adresinden IPv4 adresi nasıl alınır?
Bir adresi dönüştürmek bağlantımı değiştirir mi?
Windows'ta IPv6 yerine IPv4 nasıl tercih edilir?
6to4 ve Teredo adresleri bugün neden bu kadar nadir?
Yapıştırdığım adres sunucunuza gönderiliyor mu?
İlgili araçlar
IPv4'ten IPv6'ya
Bir IPv4 adresinin tüm IPv6 biçimleri: eşlemeli, NAT64 ve 6to4; her biri kullanımda veya nadir diye işaretli
IPv6 Sıkıştırma
IPv6 adreslerini RFC 5952'ye göre kısaltın veya genişletin, her sıfırı hangi kuralın attığını görün
IP'den Ondalığa Çevirici
IP adresini ondalık, hex, ikili ve sekizli sayıya çevirin ve geri alın; her oktetin basamak değerleriyle
IP Adresim Nedir
Genel IPv4 ve IPv6 adresiniz bir arada; ağ, konum ve VPN kontrolüyle
IPv6 Testi
IPv6 çalışıyor mu, tarayıcı hangi aileyi seçiyor, sitede IPv6 var mı: test edin
Alt Ağ Hesaplayıcı
Her IPv4 veya IPv6 bloğu için ağ, yayın adresi, kullanılabilir hostlar ve maskeler; VLSM, bölme ve bulut alt ağları
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana