











Şifrem ne kadar güçlü? Şifre güvenlik testi
Şifrenizin bir saldırıda ne kadar sürede kırılacağını, hangi desenlerin onu ele verdiğini ve bir veri ihlalinde görünüp görünmediğini öğrenin. Bu şifre güvenliği sorgulama aracı, şifrenizi asla göndermez: cihazınızdan yalnızca hash'inin 5 karakteri çıkar.
- Yaygın şifre
- Kelime
- Ad
- Yıl
- Klavye
- Tekrar
- Rastgele
Tarayıcınızda test edilir. Sızıntı kontrolü için yalnızca SHA-1 hash'inin 40 karakterinden ilk 5'i dışarı çıkar.
Ne kadar çabuk çözülür?
Bir şifre yazın veya yapıştırın: sonuç siz yazdıkça güncellenir.
Neleri kontrol eder
- Desenler: saldırganların ilk denediği 49.233 yaygın şifre, kelimeler ve adlar, yıllar, klavye dizileri, tekrarlar ve benzer karakter değişimleri.
- Veri ihlalleri: Have I Been Pwned'deki yaklaşık 2,07 milyar sızdırılmış şifre, k-anonimlik yöntemiyle.
- Sekiz saldırı: 100 denemeden sonra kilitlenen bir giriş sayfasından, 100 ekran kartındaki NTLM hash'lerine kadar.
Şifrem ne kadar güçlü?
Saldırganın ona ulaşmak için gereken tahmin sayısı kadar; saldırganlar da olası şifreleri önce dener: yaygın şifreler, kelimeler ve adlar, yıllar, klavye dizileri ve değiştirilmiş harfler, rastgele dizilerden çok önce. Test bu tahminleri sayar.
Yazdığınızı saldırganların denediği parçalara böler, örneğin Summer + 2026 + !, her parçanın kaç tahmin aldığını hesaplar ve tüm şifreyi oluşturmanın en ucuz yolunu toplar. Motor, OWASP'ın işaret ettiği açık kaynaklı tahmin aracı zxcvbn-ts; İngilizce kelime listeleri ile varsa sayfanın dilindeki listelerle çalışır.
Hazır tahmin aracının güçlü uçta yanıldığı iki yeri düzelttik: gerçekten rastgele 12 karakterlik bir şifreyi yaklaşık 10²⁴ yerine 10¹² tahmin olarak, altı kelimelik bir şifre cümlesini ise milyarlarca kat fazla değerlendiriyordu. Rastgele bölümler artık kullandıkları karakterlere, şifre cümleleri de onları oluşturan düzene göre puanlanıyor.
Büyük harfler, rakamlar ve semboller gösterilir ama eksik bir tür hiçbir zaman aleyhinize sayılmaz: NIST bu tür kuralları, Password1! gibi tahmin edilebilir şifreler ürettikleri için kaldırdı (NIST SP 800-63B-4). İlk 64 karakter analiz edilir; daha uzunu, bilinen bir cümle değilse tahminin ötesindedir ve ihlal kontrolü yine de hepsini görür.
Summer2026!
SummerSözlük kelimesiBir mevsim, olağan şekilde büyük harfle: 50 tahmin2026!RastgeleDesen bulunamayan beş karakter: 100.000 tahmin
ZayıfYaklaşık 10 milyon tahmin: ZayıfSızdırılmışİhlal verisinde 45 kez: Sızdırılmış
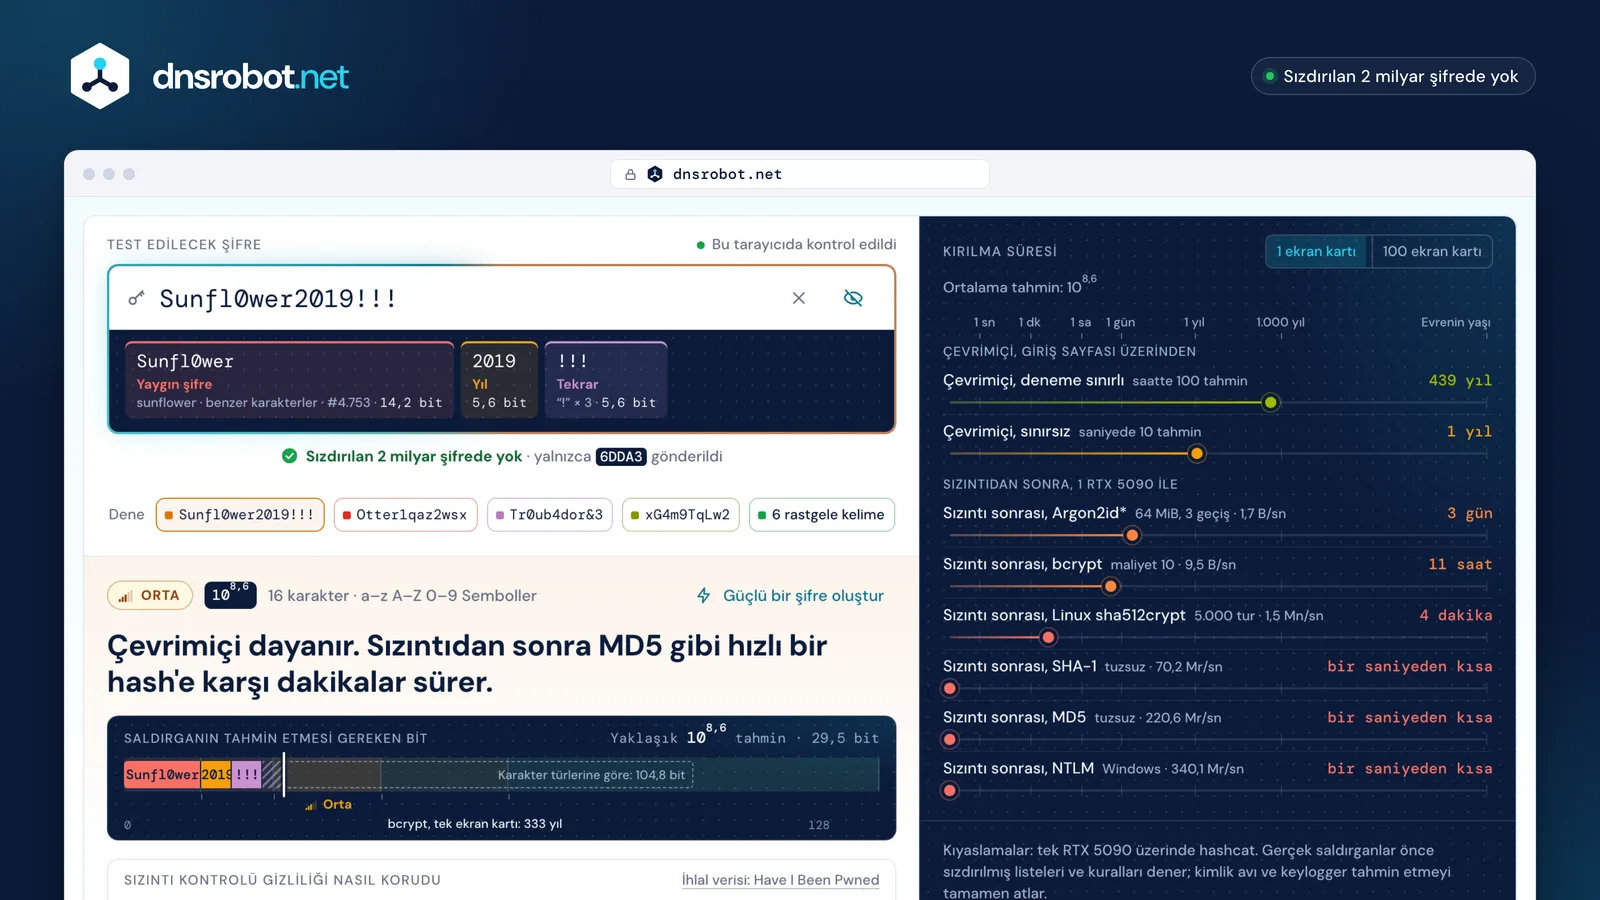
 DereceSaldırganın gereken tahmin sayısına göre Çok zayıftan Çok güçlüye; şifre ihlal verisindeyse Sızdırılmış.Zayıf noktasıSaldırganların denediği desenlere ayrılmış şifre; her biri tahmin etmenin neden ucuz olduğunun gerekçesiyle.Kırılma süresiSekiz saldırının her birinin bir ekran kartıyla veya yüzle ne kadar süreceği.İhlal kontrolüHave I Been Pwned'in onu görüp görmediği ve gönderilen hash'inin 5 karakteri.
Şifremin kırılması ne kadar sürer?
Saldırıya bağlıdır: aynı şifre denemeleri sınırlayan bir giriş sayfasına karşı yıllarca dayanabilir, ama bir site kötü saklanmış şifre hash'lerini sızdırdığında bir saniyenin altında çözülebilir. Test, sekiz adlandırılmış saldırı için, bir ekran kartıyla veya yüzle kırılma süresini verir.
Bir şifrenin kırılma süresi, gereken tahminlerin saldırganın hızına bölünmesine dayanır. Çevrimiçi, saldırganlar giriş sayfası üzerinden tahmin eder: tekrarlanan başarısızlıkları kilitleyen sitelerde saatte 100 deneme (NIST art arda en fazla 100'e izin verir), kilitlemeyenlerde saniyede 10. Çevrimdışı, yani bir veritabanı sızıntısından sonra, ekran kartlarında saklanan hash'lere karşı tahmin ederler ve hız, sitenin onları nasıl sakladığına bağlıdır.
Tek bir RTX 5090 saniyede 340,1 milyar NTLM hash'i (Windows), 220,6 milyar MD5 ve 70,2 milyar SHA-1 dener; ama maliyet 10'da yalnızca yaklaşık 9.500 bcrypt hash'i ve 1,48 milyon Linux sha512crypt dener (hashcat kıyaslamaları). 64 MiB belleğe sahip Argon2id, bir RTX 4090'da saniyede 1.699 hızla çalışır (hashcat). OWASP'ın sitelerden şifreleri Argon2id veya bcrypt ile saklamalarını istemesinin nedeni bu farktır.
Her süre bir ortalamadır: rastgele bir şifre için tüm olasılıkların yarısı. Bir şifre güvenliği testi ancak varsaydığı saldırı kadar dürüsttür; bu yüzden her satır birini adlandırır. Gerçek saldırganlar kaba kuvvetten önce listeleri ve kuralları da çalıştırır; desen tahmininin modellediği budur. Kimlik avı ve keylogger tahmin etmeyi tamamen atlar.
| Çevrimiçi, deneme sınırlı | Çevrimiçi, sınırsız | Sızıntı sonrası, Argon2id* | Sızıntı sonrası, bcrypt | Sızıntı sonrası, Linux sha512crypt | Sızıntı sonrası, SHA-1 | Sızıntı sonrası, MD5 | Sızıntı sonrası, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6 haneli PIN105,7 | 208 gün | 14 saat | 5 dakika | 52 saniye | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa |
| Summer2026!, yalnızca desenlerine göre107,0 | 11 yıl | 12 gün | 2 saat | 17 dakika | 7 saniye | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa |
| 8 rastgele karakter1015,1 | 2 Mr yıl | 4 Mn yıl | 26 B yıl | 5 B yıl | 30 yıl | 6 saat | 2 saat | 1 saat |
| 4 rastgele kelime1015,3 | 2 Mr yıl | 6 Mn yıl | 34 B yıl | 6 B yıl | 39 yıl | 7 saat | 2 saat | 1 saat |
| 12 rastgele karakter1023,2 | 10¹⁷ yıl | 10¹⁴ yıl | 10¹² yıl | 554 Mr yıl | 4 Mr yıl | 75 B yıl | 24 B yıl | 16 B yıl |
| 6 rastgele kelime1023,0 | 10¹⁷ yıl | 10¹⁴ yıl | 10¹² yıl | 368 Mr yıl | 2 Mr yıl | 50 B yıl | 16 B yıl | 10 B yıl |
| 16 rastgele karakter1031,2 | 10²⁵ yıl | 10²² yıl | 10²⁰ yıl | 10¹⁹ yıl | 10¹⁷ yıl | 10¹² yıl | 10¹² yıl | 10¹² yıl |
| İhlal verisindeki herhangi bir şifre109,3 | 2 B yıl | 7 yıl | 14 gün | 3 gün | 23 dakika | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa |
| Çevrimiçi, deneme sınırlı | Çevrimiçi, sınırsız | Sızıntı sonrası, Argon2id* | Sızıntı sonrası, bcrypt | Sızıntı sonrası, Linux sha512crypt | Sızıntı sonrası, SHA-1 | Sızıntı sonrası, MD5 | Sızıntı sonrası, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6 haneli PIN105,7 | 208 gün | 14 saat | 3 saniye | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa |
| Summer2026!, yalnızca desenlerine göre107,0 | 11 yıl | 12 gün | 59 saniye | 10 saniye | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa |
| 8 rastgele karakter1015,1 | 2 Mr yıl | 4 Mn yıl | 262 yıl | 47 yıl | 110 gün | 3 dakika | 1 dakika | 41 saniye |
| 4 rastgele kelime1015,3 | 2 Mr yıl | 6 Mn yıl | 341 yıl | 61 yıl | 143 gün | 4 dakika | 1 dakika | 54 saniye |
| 12 rastgele karakter1023,2 | 10¹⁷ yıl | 10¹⁴ yıl | 31 Mr yıl | 6 Mr yıl | 36 Mn yıl | 752 yıl | 239 yıl | 155 yıl |
| 6 rastgele kelime1023,0 | 10¹⁷ yıl | 10¹⁴ yıl | 21 Mr yıl | 4 Mr yıl | 24 Mn yıl | 499 yıl | 159 yıl | 103 yıl |
| 16 rastgele karakter1031,2 | 10²⁵ yıl | 10²² yıl | 10¹⁸ yıl | 10¹⁷ yıl | 10¹⁵ yıl | 69 Mr yıl | 22 Mr yıl | 14 Mr yıl |
| İhlal verisindeki herhangi bir şifre109,3 | 2 B yıl | 7 yıl | 3 saat | 36 dakika | 14 saniye | bir saniyeden kısa | bir saniyeden kısa | bir saniyeden kısa |
Şifrem güvenli mi? Her derece ne anlama gelir
Şifreniz, Çok güçlü olarak derecelendirilirse, ya da şifreleri yavaş bir hash ile saklayan bir sitede Güçlü ise ve hiç ihlalde görünmediyse tahmine karşı güvenlidir. Sızdırılmış her şeyin önüne geçer.
Her derece, gerçek saldırıların onu kapsamasının ne kadar sürdüğüne göre belirlenmiş bir tahmin aralığıdır. Çok güçlü 10²¹ veya daha fazla tahmin gerektirir: hiçbir tek ekran kartı, NTLM'ye karşı bile onu bir yüzyıl içinde bulamaz.
- 6 haneli PIN
- Summer2026!
- 8 rastgele karakter
- 4 rastgele kelime
- 6 rastgele kelime
- 12 rastgele karakter
- 16 rastgele karakter
- Kilitli giriş
- Açık giriş
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: tek ekran kartıyla bir yıl
| Derece | Gereken tahmin | Neye dayanır |
|---|---|---|
| Sızdırılmış | İhlal verisinde | Hiçbir şeye: saldırganlar ihlal edilmiş şifreleri ilk dener. Kullandığınız her yerde değiştirin. |
| Çok zayıf | 10⁴'ün altı | Çevrimiçi tahmin, saniyede 10 denemeyle bile onu 17 dakika içinde bulur. |
| Zayıf | 10⁴ ile 10⁸ arası | 100 başarısızlıktan sonra kilitleyen bir site, ama sınırı olmayan bir site değil; sızıntıdan sonra en fazla 16 saat. |
| Orta | 10⁸ ile 10¹⁴ arası | Çevrimiçi tahmine aylar ila bin yıllar; sızıntıdan sonra bcrypt'e karşı saatler ila 333 yıl, ama MD5 veya NTLM'ye karşı 10 dakikanın altı. |
| Güçlü | 10¹⁴ ile 10²¹ arası | Sızıntıdan sonra: bcrypt'e karşı 333 ila 3 milyar yıl, ama NTLM'ye karşı tek ekran kartıyla 5 dakika ila 93 yıl. |
| Çok güçlü | 10²¹ veya daha fazla | Hiçbir tek ekran kartı, kırılması en hızlı hash olan NTLM'ye karşı bile onu bir yüzyıl içinde bulamaz. |
Güçlü bir şifreyi ne oluşturur?
Uzunluk ve rastgelelik: hesabı yalnızca şifre koruyorsa en az 15 karakter; bir oluşturucuyla veya rastgele kelimelerden yapılmış, yalnızca bir hesapta kullanılan ve hiç ihlalde bulunmamış. Semboller, büyük harfler ve düzenli değişiklikler artık gerekli değil.
Bu, Temmuz 2025'te güncellenen ABD standardı NIST SP 800-63B-4'ün kural setidir: tek faktörlüyse 15 karakter, ikinci faktörle 8; en az 64 kabul; boşluk ve emoji dahil her karakter; kompozisyon kuralı yok; zorunlu değişiklik yok; her yeni şifre ihlal edilmiş ve yaygın olanlara karşı kontrol edilir.
ABD siber güvenlik kurumu CISA, en az 16 karakter veya birbiriyle ilgisiz dört ila yedi kelimelik bir şifre cümlesi ister; Birleşik Krallık'ın NCSC'si ise üç rastgele kelime önerir. Üçü de uzunluğu ilk sıraya koyar.
Harfleri benzer rakamlarla değiştirmek işe yaramaz: saldırganlar o → 0 ve a → @ değişimlerini bilir ve erkenden dener (NCSC). Şifre oluşturucu her kurala uyan şifreler üretir.
- En az 15 karakter, ikinci bir faktörle 8Uzunluk 15'e göre kontrol edilir
- En az 64 karakteri kabul et256'ya kadar kabul edilir, ilk 64'ü analiz edilir
- Boşluk ve emoji dahil her karakterKarakter olarak sayılır: bir emoji bir karakterdir
- "Bir sembol içermeli" gibi kurallar yokEksik bir tür hiçbir zaman sorun olarak işaretlenmez
- Zorunlu değişiklik yok; ele geçirilmeden sonra değiştirSızdırılmış, ne zaman değiştirme vakti geldiğini söyler
- Yaygın ve ihlal edilmiş şifreleri engelleHave I Been Pwned'e karşı kontrol edilir
- Yapıştırmaya ve şifre yöneticilerine izin verYapıştırma çalışır ve ihlal kontrolünü başlatır
Şifre entropisi: P@ssw0rd ve Tr0ub4dor&3 neden başarısız olur
Entropi, saldırganın denemesi gereken olası şifreleri sayar ve yalnızca rastgele çekilmiş bir şifre için anlamlıdır. Karakter türlerine göre sayıldığında P@ssw0rd yaklaşık 52, Tr0ub4dor&3 yaklaşık 72 bit alır; ikisi de ihlal verisinde, binlerce ila milyonlarca kez.
Bir şifre entropisi hesaplayıcısı, uzunluğu bulunan her karakter türünün bitiyle çarpar; sanki her karakter rastgele seçilmiş gibi. İnsan bunu asla yapmaz: P@ssw0rd, iki bilinen değişimle "password" kelimesidir ve Have I Been Pwned onu 6.421.042 kez görmüştür. NIST'in kurallarını uzunluğa dayandırmasının nedeni budur: insanların seçtiği şifreler için entropi hesaplanamaz (NIST SP 800-63B-4, Ek A).
xkcd'nin hatırlaması zor şifre örneği olan Tr0ub4dor&3, değiştirilmiş harfler, bir sembol ve bir rakamla bir sözlük kelimesidir: değişimler geri alındığında yaklaşık bir milyon tahmin, tek başına Zayıf ve aslında 3.196 görülmeyle Sızdırılmış.
Rastgele bir şifre için iki sayım örtüşür ve şifre oluşturucu tam bit değerini gösterir. Test ise bunun yerine tahmin bildirir: 10ˣ tahmin, 3,32 × x bittir.
- Karakter türlerine göre
- Desenlere göre
- İhlal verisinde
P@ssw0rd6.421.042 kezTr0ub4dor&33.196 kez12 rastgele karakterBulunamadı
Şifrem sızdırıldı mı? Have I Been Pwned ile gizli kontrol
Test, tam şifreyi Have I Been Pwned'in Pwned Passwords listesine, yani veri ihlallerinden gelen yaklaşık 2,07 milyar şifreye karşı, göndermeden kontrol eder: tarayıcınızdan yalnızca SHA-1 hash'inin 40 karakterinden ilk 5'i çıkar ve bunlar Have I Been Pwned'e değil, sunucumuza gider.
Tarayıcınız şifreyi SHA-1 ile hash'ler ve 21BD1 gibi ilk 5 karakteri gönderir. Veritabanındaki yaklaşık 2.000 hash bu 5 karakterle başlar; yanıt hepsini sayılarıyla listeler ve tarayıcınız diğer 35 karakteri bu listede arar. Bu, Have I Been Pwned'in kendi tasarımı olan k-anonimliktir (HIBP): 5 karakteri gören biri, elinizdeki şifrenin 2.000'den hangisi olduğunu anlayamaz.
Sunucumuz Have I Been Pwned'e sizin adınıza sorar; böylece IP adresinizi asla görmez, boyut hiçbir şey belli etmesin diye her yanıtı 100 ila 300 sahte satırla doldurur ve ön eki günlüğe kaydetmez. Kontrol, alanı terk ettiğinizde, Enter'a bastığınızda veya yapıştırdığınızda çalışır, asla her tuş vuruşunda değil: yazılan her harf için bir ön ek şifreyi ele verebilir; Have I Been Pwned'in buna karşı önermesinin nedeni budur (HIBP).
Sayı ihlallerin değil görülme sayısıdır: Tr0ub4dor&3 3.196 kez görüldü. 2,07 milyar bizim kendi ölçümümüzdür, çünkü Have I Been Pwned güncel bir toplam yayımlamaz: 256 rastgele ön ek ortalama olarak 1.971'er hash tuttu (23 Ekim 2026).
Tarayıcınız
••••••••Şifrenin SHA-1'i
21BD12DC183F740EE76F27B78EB39C8AD972A757Gönderilen: ilk 5 karakter · Kalan: diğer 35
Tarayıcınızda karşılaştırılır
…2DC183F74…:6.421.0426.421.042 kez görüldü
dnsrobot.net
21BD1+ 100 ila 300 sahte satır
Kaydedilmez
21BD1 ile başlayan yaklaşık 2.000 hashHave I Been Pwned
/range/21BD1Sunucumuzu görür, sizi asla
Şifreniz bir ihlalde çıktıysa ne yapmalı
Kullanmayı bırakın: önce e-posta hesabınızda, sonra aynı veya benzer şifreyi kullandığınız her sitede değiştirin; her seferinde yeni bir rastgele şifreye ve sunulduğu her yerde iki adımlı girişi açın.
İhlal edilmiş bir şifre saldırganların ilk denediği listelerdedir, bu yüzden gücünün önemi kalmaz: 2,07 milyarlık listenin tamamını taramak bir ekran kartı için NTLM veya MD5 hash'lerine karşı bir saniyenin altında, bcrypt'e karşı yaklaşık 2,5 gün sürer. NIST'in sitelerden ihlal edilmiş şifreleri reddetmelerini ve ele geçirilmiş bir şifreyi değiştirtmelerini şart koşmasının nedeni budur (NIST SP 800-63B-4).
E-posta önce gelir, çünkü diğer tüm hesapları sıfırlayabilir. Şifre oluşturucu her hesaba kendi şifresini verir, bir şifre yöneticisi de hepsini hatırlar. Bir eşleşme hesabınıza girildiği anlamına gelmez: liste şifrenin kendisini, onu kullanan kişi her kimse ondan alınmış hâliyle tutar.
Güçlü ve benzersiz bir şifre bile, siz yazarken onu yakalayan kimlik avını veya keylogger'ı durdurmaz (NIST SP 800-63B-4). Giriş yapmadan önce bir bağlantının gerçekte nereye gittiğini kontrol edin ve şüpheli bir e-postanın gerçek göndericisini e-posta üstbilgisi analizcisi ile kontrol edin.
- 1Önce e-postanızda değiştirinE-posta diğer tüm hesapları sıfırlayabilir.
- 2Sonra yeniden kullandığınız her yerdeHer hesap kendi oluşturulmuş şifresini alır.
- 3İki adımlı girişi açınÇalınan şifre tek başına artık içeri sokmaz.
- 4Hepsini bir şifre yöneticisinde tutunHer birini hatırlar ve doldurur.
Şifre gücü: sorular ve cevaplar
Gerçek şifremi buraya yazmak güvenli mi?
Bu, Have I Been Pwned'in şifre kontrolüyle aynı mı?
"3.196 kez görüldü" ne demek?
Şifre denetleyici kırılma süresini nasıl hesaplar?
Başka bir şifre gücü denetleyicisi neden farklı bir cevap veriyor?
Bu bir şifre entropisi hesaplayıcısı mı?
Uzun şifrem neden zayıf derecelendirildi?
Sembollere, rakamlara ve büyük harflere ihtiyacım var mı?
8 karakterlik bir şifrenin kırılması ne kadar sürer?
Güçlü bir şifre yine de hacklenebilir mi?
Güçlü görünen bir şifre neden Sızdırılmış diyor?
İhlal kontrolü neden ben yazarken çalışmıyor?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
İlgili araçlar
Şifre Oluşturucu
Tarayıcınızda güçlü rastgele şifreler, parola ifadeleri ve PIN'ler üretin; tam bit değeri ve kırılma süresiyle
E-posta Başlık Analizi
Ham e-posta başlıklarını ayrıştırın ve e-posta yolculuğunu izleyin
Modem Arayüzü Giriş
Modem arayüzünü açın, adresteki yazım hatalarını düzeltin ve markaya göre varsayılan şifreleri bulun
WiFi QR Kod Oluşturucu
WiFi QR kod oluşturun: misafirler iPhone Kamera veya Android Wi-Fi ayarlarıyla tek okutmada bağlansın; WPA2 ve WPA3, yazdırılabilir misafir kartı