











DMARC Kaydı Oluşturma Aracı
RFC 9989 için DMARC kaydınızı, şu anda yayımladığınız kayıttan başlayarak oluşturun ve geçemeyen e-postaya alıcıların ne yapacağını görün.
Alan adınızın _dmarc adındaki kaydını forma yükler. Ya da aşağıda kendiniz oluşturun: her değişiklikte güncellenir.
Tarayıcınızda oluşturulur. Yalnızca DNS soruları tarayıcıdan çıkar: HTTPS ile Cloudflare'in çözümleyicisine (ikinci görüş olarak Google'ınkine) gider.
example.com için örnek bir kayıt
Şu anda yayımladığı kayıttan başlamak için yukarıya alan adınızı yazın ya da aşağıdan bir şeyi değiştirin. Sağdaki kayıt siz değiştirdikçe güncellenir.
Başarısızlık raporları ve daha fazlası
psd= yalnızca genel son ek (public suffix) işletmecileri içindir, bu yüzden sunulmuyor.
DMARC'ı geçemeyen e-postaya ne olur
Geçen e-postalar hiçbir zaman etkilenmez. Geçemeyenler için alıcılar kaydınızı şöyle okur:
Politika bir istektir: son kararı alıcılar verir. Microsoft'un önerdiği gibi Honor DMARC record policy açıkken Microsoft 365, reject başarısızlıklarını 550 5.7.1 ile reddeder ve quarantine başarısızlıklarını Junk klasörüne gönderir.
Kademeli geçiş
- 1İzle
p=noneraporlarla p=none, en az bir ayşimdiŞu an buradasınız - 2Test
p=quarantine; t=yt=y ile quarantine: isteğe bağlı - 3Karantina
p=quarantineen az izlediğiniz süre kadar - 4Reddet
p=rejectkullanıcılarınız e-posta listelerine yazmıyorsa
Yayımlamadan önce
Tek kayıt; alıcıların atlayacağı ya da yanlış okuyacağı hiçbir şey yok.
Raporlarınızın gideceği yer
Alıcılar, başka bir kuruluşun adresine yalnızca o kuruluş bir izin kaydı yayımlıyorsa rapor gönderir.
Rapor hizmetleri her alan adını kapsayan tek bir kayıt yayımlar, bu yüzden adresleri genellikle hemen Yetkili görünür.
Bunu nereye yapıştıracağım?
DNS barındırıcınızı seçin: aşağıdaki alanlar, onun formunun istediği biçimde yazılmıştır.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Yayımladıktan sonra
DMARC kaydı nasıl oluşturulur?
Alan adınızda _dmarc adında tek bir TXT kaydı yayımlayın; kayıt v=DMARC1 ile başlasın ve bir politika ile raporlar için bir adres içersin: yukarıdaki araç bunu sizin için yazar ve DNS barındırıcınız yayımlar yayımlamaz çalışır.
E-postanızın zaten SPF veya DKIM'i geçtiğini kontrol edin, ardından okuduğunuz bir rua adresiyle p=none ile başlayın: alıcılar eskisi gibi teslim etmeyi sürdürür ve alan adınız adına kimin gönderdiğine dair size günlük raporlar yollar.
Raporları en az bir ay okuyun, başarısız olan her meşru göndericiyi düzeltin, ardından quarantine ve reject'e geçin. Kuruluş alan adınızdaki tek bir kayıt, alt alan adlarını da kapsar.
- 1_dmarc adında yayımlayın
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Alıcılar kaydı sorgularTXT sorgusu
_dmarc.example.com - 3Politikanızı uygularlarp=none → teslim edildi
- 4Raporlar her gün gelirtoplu rapor (XML, günlük)dmarc@example.com


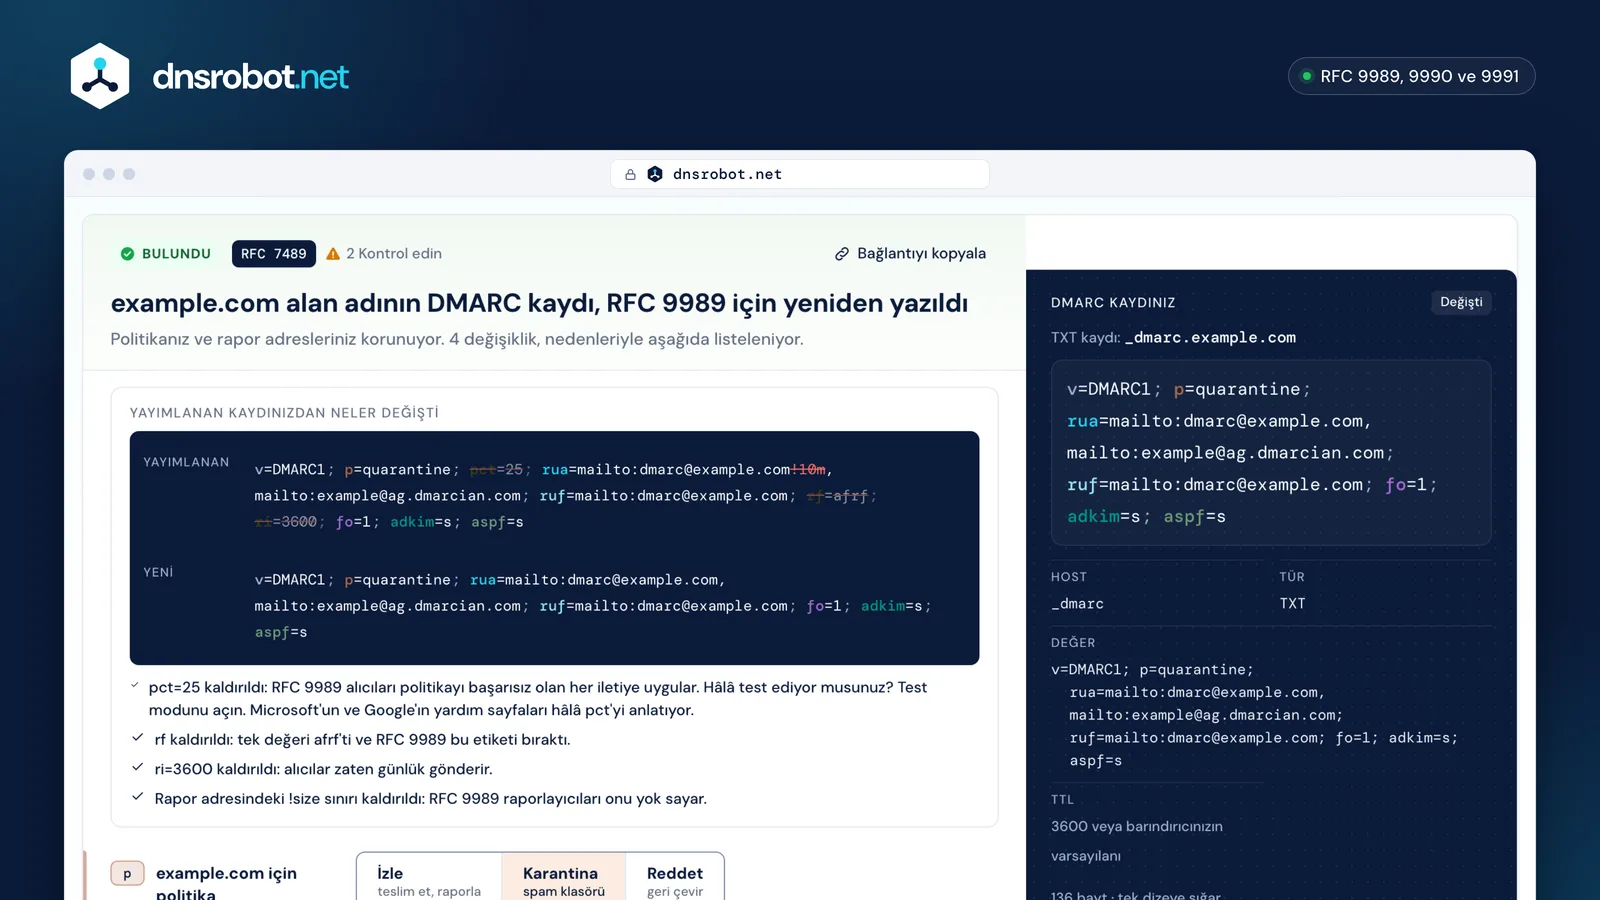
 Yayımladığınızdan başlayınYükle, _dmarc kaydını tarayıcınızdan okuyup formu doldurur; hiçbir şey sunucumuzdan geçmez.Her etiket renkliKaydın her parçası ayarıyla aynı renktedir: birinin üzerine gelin, eşini bulun.Ne değişti ve nedenRFC 9989'un kaldırdığı etiketler, nedenleriyle birlikte çıkarılır.Barındırıcınızın istediği gibi kopyalayınHost, tür ve değer, her biri bir kopyala düğmesiyle, DNS barındırıcınız için yeniden yazılmış.Rapor adresleri kontrol edilirBaşka bir kuruluştaki adres işaretlenir ve izin kaydı canlı kontrol edilir.
Hangi DMARC politikasını kullanmalıyım: none, quarantine veya reject?
Raporlarla none ile başlayın, her meşru gönderici geçtiğinde quarantine'e, emin olduğunuzda reject'e geçin: RFC 9989 none'da en az bir ay, quarantine'de de bir o kadar daha bekleme ister.
none teslimatı hiç değiştirmez; quarantine başarısız e-postayı spam'e gönderir; reject onu reddeder. Politika bir istektir: son kararı alıcılar verir.
Kullanıcıları e-posta listelerine yazan alan adları reject kullanmamalıdır (SHOULD NOT), çünkü iletiyi değiştiren listeler onlar için DMARC'ı bozar. Google daha hızlı bir yol öneriyor (bir hafta none, ardından quarantine'de küçük bir pay).
- 1İzle
p=none; rua=…en az bir ayşimdiTeslim edilir ve raporlanır - 2Test
p=quarantine; t=yisteğe bağlıBir seviye daha hafif - 3Karantina
p=quarantineen az bir o kadar daha28 Kas 2026 tarihinden önce değilSpam klasörü - 4Reddet
p=rejectkullanıcılarınız listelere yazmıyorsa28 Ara 2026 tarihinden önce değilReddedilir

RFC 9989 ile DMARC'ta ne değişti?
RFC 9989 (Mayıs 2026) RFC 7489'un yerini aldı: pct, rf ve ri etiketlerini kaldırdı, np, t ve psd etiketlerini ekledi ve kuruluş alan adını Public Suffix List'i okumak yerine DNS'te yukarı doğru yürüyerek buluyor.
pct=0 artık t=y olarak okunur; diğer her pct, alıcılar onu tutarsız uyguladığı için çıkarılır. Rapor boyutu eki (!10m) yok sayılır.
Ağaç yürüyüşü, adın ve her üst adın _dmarc kaydını en fazla sekiz soruyla sorar; bu yüzden çok derin bir ad kendi kaydını taşımalıdır. Google'ın ve Microsoft'un yardım sayfaları hâlâ pct'yi anlatıyor.
- pct=0, t=y oldu
- rf kaldırıldı
- ri kaldırıldı
- !10m kaldırıldı
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓bulunan ilk kayıt geçerli olur; en fazla 8 soruDMARC raporlarını başka bir hizmete nasıl gönderirim?
Hizmetin adresini rua alanına yazın; alan adı sizin değilse, o alan adı example.com._report._dmarc.reports.example.net gibi adlandırılmış (önce sizin alan adınız, sonra onların) bir izin kaydı yayımlamalıdır; rapor hizmetleri bunu her alan adı için bir joker karakterle tek seferde yapar.
O kayıt olmadan alıcılar raporları hiçbir yere göndermez ve size hiçbir şey söylemez. Araç, dışarıdaki her adresi canlı kontrol eder ve sahibinin yayımlaması gereken kaydı gösterir.
Hacim için yapılmış bir posta kutusu ya da hizmet kullanın: büyük göndericiler günde yüzlerce rapor alır. Başarısızlık raporları (ruf) ileti içeriği taşıyabilir ve Gmail ile Microsoft bunları göndermez.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netJoker karakterli izin yayımlayan rapor hizmetleri







Gmail, Yahoo ve Outlook.com göndericileri için DMARC
Gmail, Yahoo ve Outlook.com toplu göndericilerin DMARC yayımlamasını şart koşar ve p=none yeterlidir; From alan adı ayrıca SPF veya DKIM ile hizalanmalıdır.
Gmail ve Outlook.com günde 5.000'den fazla iletiyi sayar; Yahoo bir eşik belirtmez. Outlook.com hem SPF hem DKIM'in geçmesini ister ve geçemeyen e-postayı 550 5.7.515 ile reddeder.
BIMI logoları daha fazlasını ister: kuruluş ve From alan adlarında quarantine veya reject, hiçbir alt alan adı politikası none olmadan.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Başlangıç | Şubat 2024 | Şubat 2024 | 5 Mayıs 2025 |
| Kimler kapsanır | günde 5.000'den fazla | eşik belirtilmemiş | günde 5.000'den fazla |
| DMARC | p=none yeterli | p=none ve geçmeli | p=none, hizalı |
| SPF ve DKIM | ikisi de | ikisi de | ikisi de geçmeli |
| Hizalama | SPF veya DKIM | esnek olması yeterli | SPF veya DKIM |
E-posta göndermeyen bir alan adı için DMARC
DMARC p=reject, SPF v=spf1 -all ve bir null MX yayımlayın; alt alan adları için joker karakterli SPF ve MX ekleyin ve hiç DKIM kaydı yayımlamayın: M3AAWG'nin park edilmiş alan adları için 2022 seti.
Hiçbir şeyin göndermesine izin verilmediğinde reject gerçek e-postaya zarar veremez ve alıcılar sahteciliği hemen reddeder. M3AAWG artık burada boş bir DKIM anahtarı önermiyor (2015 tavsiyesi): hiç DKIM kaydı yayımlamayın.
Çok sayıda park edilmiş alan adınız mı var? Her _dmarc kaydını bir CNAME ile tek bir ortak kayda yönlendirin; böylece sonraki bir değişiklik bir kez yapılır.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
DMARC kaydını nereye eklerim?
DNS barındırıcınızda, _dmarc adında bir TXT kaydı olarak: çoğu barındırıcı alan adınızı kendisi ekler, bu yüzden yalnızca _dmarc yazarsınız, asla _dmarc.example.com değil.
Alan adını kendisi ekleyen bir barındırıcıya tam adı yazmak, kimsenin okumadığı _dmarc.example.com.example.com kaydını oluşturur. Tam alanları görmek için araçta barındırıcınızı seçin.
Bir ad tek bir DMARC kaydı tutar: ikinci bir kayıt eklemek yerine eskisini değiştirin, yoksa alıcılar ikisini de yok sayar.
| DNS barındırıcısı | Ad alanı | Uzun bir değer |
|---|---|---|
| Cloudflare | _dmarc | tek alan: kendisi böler |
| GoDaddy | _dmarc | tek alan: kendisi böler |
| Namecheap | _dmarc | tek alan: kendisi böler |
| Squarespace | _dmarc | belgelenmemiş |
| Amazon Route 53 | _dmarc | tırnaklı dizeler |
| Google Cloud DNS | _dmarc | tırnaklı dizeler |
| Azure DNS | _dmarc | tek alan: kendisi böler |
| DigitalOcean | _dmarc | belgelenmemiş |
| Hostinger | _dmarc | belgelenmemiş |
| IONOS | _dmarc | belgelenmemiş |
| OVHcloud | _dmarc | belgelenmemiş |
| Porkbun | _dmarc | belgelenmemiş |
| cPanel | _dmarc | tek alan: kendisi böler |
| Plesk | _dmarc | belgelenmemiş |
| Hetzner | _dmarc | tırnaklı dizeler |
| STRATO | _dmarc | belgelenmemiş |
| Bluehost | _dmarc | belgelenmemiş |






DMARC Kaydı Oluşturma Aracı SSS
DMARC kaydı nedir?
İlk DMARC kaydım ne olmalı?
Neden pct ayarı yok?
DMARC raporları Gmail veya Outlook'a gönderilebilir mi?
DMARC'tan önce SPF ve DKIM gerekir mi?
rua ile ruf arasındaki fark nedir?
Sıkı hizalama kullanmalı mıyım?
sp ve np ne işe yarar?
Bir DMARC kaydının çalışması ne kadar sürer?
DMARC kaydı oluşturma aracı ücretsiz mi, alan adım saklanıyor mu?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
İlgili araçlar
SPF Kaydı Oluşturma Aracı
E-posta sağlayıcılarınız ve sunucularınız için 10 DNS sorgusu limitini canlı kontrol ederek geçerli bir SPF TXT kaydı oluşturun
DKIM Kaydı Oluşturucu
Tarayıcınızda bir DKIM anahtar çifti oluşturun ve yayınlanacak selector._domainkey TXT kaydını alın
DMARC Sorgulama
Alan adının DMARC politikası ve hizalama ayarlarını kontrol edin
SPF Kayıt Kontrolü
SPF kayıtlarını doğrulayın ve RFC 7208'e göre DNS sorgu sayısını kontrol edin
DKIM Kontrolü
Otomatik seçici algılama ile DKIM kayıtlarını doğrulayın
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
E-posta Başlık Analizi
Ham e-posta başlıklarını ayrıştırın ve e-posta yolculuğunu izleyin
BIMI Kaydı Kontrolü
BIMI kaydı, SVG Tiny PS logo ve VMC kontrolü, logonun göründüğü gelen kutuları