











Générateur d'enregistrement DMARC
Créez votre enregistrement DMARC pour la RFC 9989, en partant de celui que vous publiez aujourd'hui, et voyez ce que les destinataires feront des e-mails qui échouent.
Charge dans le formulaire l'enregistrement situé à _dmarc de votre domaine. Ou créez-en un ci-dessous : il se met à jour à chaque changement.
Créé dans votre navigateur. Seules les requêtes DNS en sortent, en HTTPS vers le résolveur de Cloudflare (celui de Google en second avis).
Un exemple d'enregistrement pour example.com
Saisissez votre domaine ci-dessus pour partir de ce qu'il publie aujourd'hui, ou modifiez ce que vous voulez ci-dessous. L'enregistrement à droite se met à jour au fur et à mesure.
Rapports d'échec et plus
psd= est réservé aux opérateurs de suffixes publics : il n'est donc pas proposé.
Ce qui arrive aux e-mails qui échouent à DMARC
Les e-mails qui passent ne sont jamais affectés. Pour ceux qui échouent, les destinataires lisent votre enregistrement ainsi :
Une politique est une demande : les destinataires ont le dernier mot. Avec Honor DMARC record policy activé, comme Microsoft le recommande, Microsoft 365 refuse les échecs reject avec 550 5.7.1 et envoie les échecs quarantine dans le dossier Junk.
Déploiement
- 1Surveillance
p=nonep=none avec rapports, un mois au moinsmaintenantVous êtes ici - 2Test
p=quarantine; t=yquarantine avec t=y : facultatif - 3Quarantaine
p=quarantineau moins aussi longtemps que la surveillance - 4Rejet
p=rejectsi vos utilisateurs n'écrivent pas à des listes de diffusion
Avant de publier
Un seul enregistrement, sans rien que les destinataires ignoreraient ou liraient de travers.
Où vont vos rapports
Les destinataires n'envoient des rapports à l'adresse d'une autre organisation que si elle publie un enregistrement d'autorisation.
Les services de rapports publient un enregistrement qui couvre tous les domaines : leurs adresses s'affichent donc en général Autorisé tout de suite.
Où coller ceci ?
Choisissez votre hébergeur DNS : les champs ci-dessous sont écrits comme son formulaire les attend.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Après la publication
Comment créer un enregistrement DMARC ?
Publiez un enregistrement TXT nommé _dmarc sur votre domaine, commençant par v=DMARC1, une politique et une adresse pour les rapports : le générateur ci-dessus l'écrit, et il fonctionne dès que votre hébergeur DNS le sert.
Vérifiez que vos e-mails passent déjà SPF ou DKIM, puis commencez à p=none avec une adresse rua que vous lisez : les destinataires continuent de livrer comme avant et vous envoient chaque jour des rapports sur qui envoie au nom de votre domaine.
Lisez les rapports pendant un mois au moins, corrigez chaque expéditeur légitime qui échoue, puis passez à quarantine et à reject. Un enregistrement sur votre domaine d'organisation couvre aussi ses sous-domaines.
- 1Publier à _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Les destinataires le consultentrequête TXT
_dmarc.example.com - 3Ils appliquent votre politiquep=none → livré
- 4Les rapports reviennent chaque jourrapport agrégé (XML, quotidien)dmarc@example.com


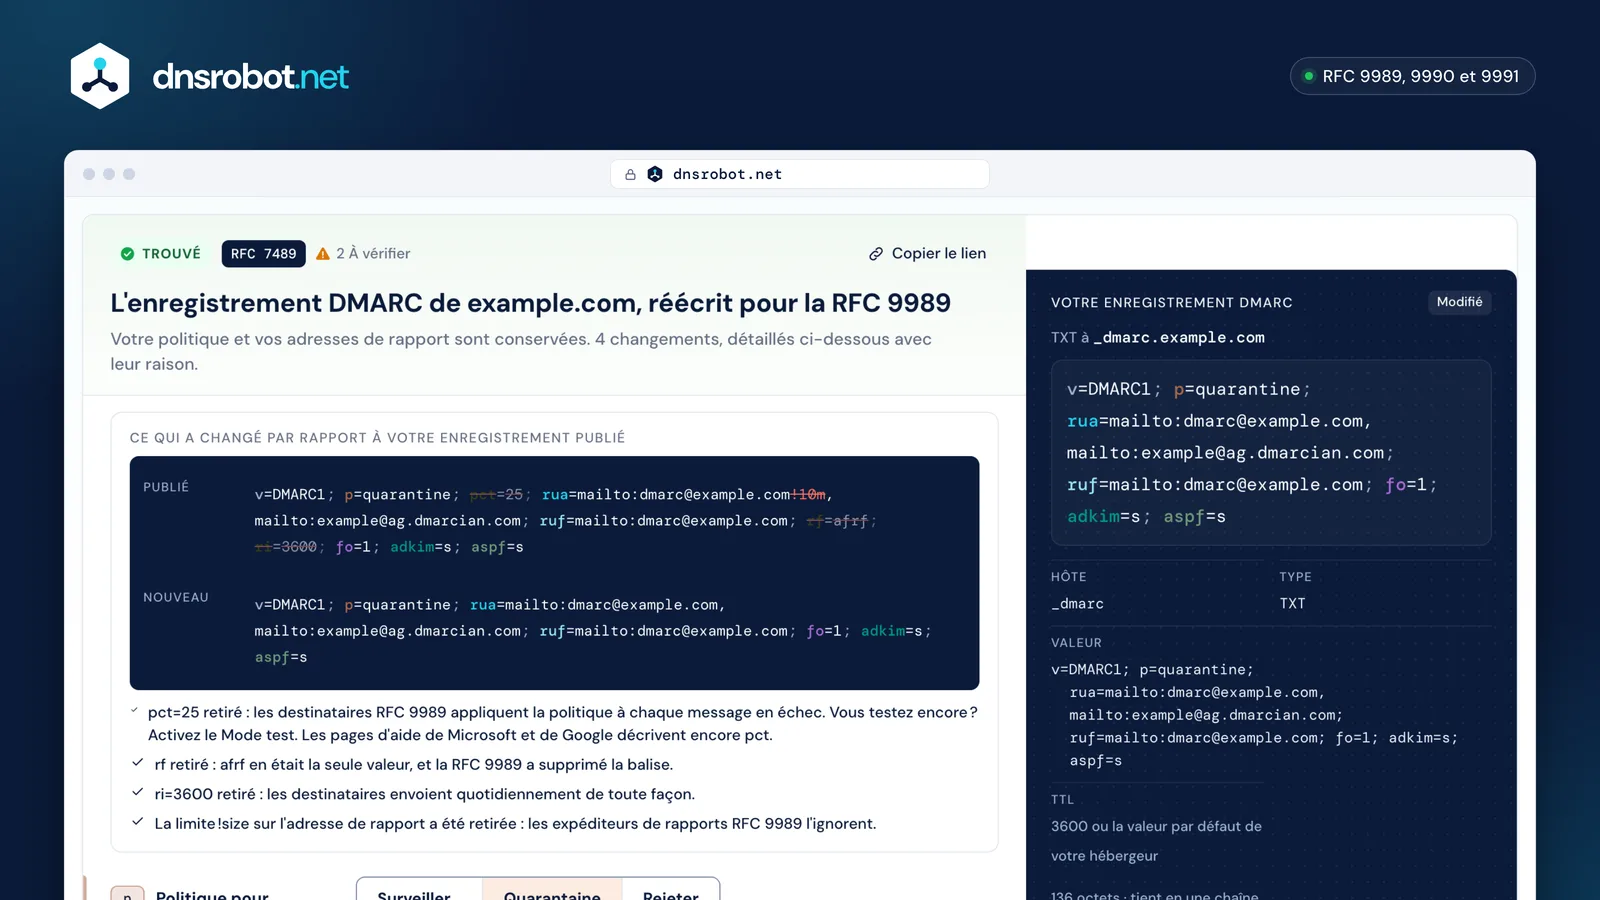
 Partir de ce que vous publiezCharger lit _dmarc depuis votre navigateur et remplit le formulaire ; rien ne passe par notre serveur.Chaque balise, en couleurChaque partie de l'enregistrement correspond à son réglage : survolez-en une pour trouver l'autre.Ce qui a changé et pourquoiLes balises supprimées par la RFC 9989 sont retirées, chacune avec sa raison.Copiez-le comme votre hébergeur l'attendHôte, type et valeur, chacun avec un bouton de copie, réécrits pour votre hébergeur DNS.Adresses de rapport, vérifiéesUne adresse chez une autre organisation est signalée, et son enregistrement d'autorisation est vérifié en direct.
Quelle politique DMARC choisir : none, quarantine ou reject ?
Commencez à none avec des rapports, passez à quarantine quand chaque expéditeur légitime passe, puis à reject quand vous êtes sûr : la RFC 9989 demande un mois au moins à none et autant à quarantine.
none ne change rien à la livraison ; quarantine envoie les e-mails en échec dans le dossier spam ; reject les refuse. Une politique est une demande : les destinataires ont le dernier mot.
Les domaines dont les utilisateurs écrivent à des listes de diffusion NE DEVRAIENT PAS utiliser reject, car les listes qui modifient les messages font échouer DMARC pour eux. Google propose un parcours plus rapide (une semaine à none, puis une petite part à quarantine).
- 1Surveillance
p=none; rua=…un mois au moinsmaintenantLivré, et signalé - 2Test
p=quarantine; t=yfacultatifUn niveau de moins - 3Quarantaine
p=quarantineau moins aussi longtempspas avant le 27 nov. 2026Dossier spam - 4Rejet
p=rejectsi vos utilisateurs n'écrivent pas à des listespas avant le 27 déc. 2026Refusé

Qu'est-ce qui a changé dans DMARC avec la RFC 9989 ?
La RFC 9989 (mai 2026) a remplacé la RFC 7489 : elle a supprimé pct, rf et ri, ajouté np, t et psd, et trouve le domaine d'organisation en remontant le DNS au lieu de lire la Public Suffix List.
pct=0 se lit désormais t=y ; tout autre pct est abandonné parce que les destinataires l'appliquaient de façon incohérente. Le suffixe de taille des rapports (!10m) est ignoré.
La remontée de l'arbre interroge _dmarc au nom puis à chaque parent, huit requêtes au plus : un nom très profond devrait donc porter son propre enregistrement. Les pages d'aide de Google et de Microsoft décrivent encore pct.
- pct=0 est devenu t=y
- rf retiré
- ri retiré
- !10m retiré
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓le premier enregistrement trouvé l'emporte ; huit requêtes au plusComment envoyer les rapports DMARC à un autre service ?
Mettez l'adresse du service dans rua ; quand son domaine n'est pas le vôtre, il doit publier un enregistrement d'autorisation nommé comme example.com._report._dmarc.reports.example.net (votre domaine, puis le leur), ce que font les services de rapports une seule fois pour tous les domaines avec un enregistrement générique.
Sans cet enregistrement, les destinataires n'envoient les rapports nulle part, et rien ne vous le dit. Le générateur vérifie chaque adresse extérieure en direct et affiche l'enregistrement que son propriétaire doit publier.
Utilisez une boîte ou un service prévu pour le volume : les gros expéditeurs reçoivent des centaines de rapports par jour. Les rapports d'échec (ruf) peuvent contenir le contenu des messages, et Gmail et Microsoft n'en envoient pas.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netServices de rapports qui publient une autorisation générique







DMARC pour les expéditeurs vers Gmail, Yahoo et Outlook.com
Gmail, Yahoo et Outlook.com exigent des expéditeurs en masse qu'ils publient DMARC, et p=none suffit ; le domaine De doit aussi s'aligner avec SPF ou DKIM.
Gmail et Outlook.com comptent plus de 5 000 messages par jour ; Yahoo n'indique aucun seuil. Outlook.com veut que SPF et DKIM passent tous les deux, et refuse les e-mails en échec avec 550 5.7.515.
Les logos BIMI demandent plus : quarantine ou reject sur le domaine d'organisation et le domaine De, sans politique de sous-domaine à none.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Depuis | février 2024 | février 2024 | 5 mai 2025 |
| Qui est concerné | plus de 5 000 par jour | aucun seuil indiqué | plus de 5 000 par jour |
| DMARC | p=none suffit | p=none, et il doit passer | p=none, aligné |
| SPF et DKIM | les deux | les deux | les deux doivent passer |
| Alignement | SPF ou DKIM | souple suffit | SPF ou DKIM |
DMARC pour un domaine qui n'envoie aucun e-mail
Publiez DMARC p=reject, SPF v=spf1 -all et un MX nul, avec SPF et MX génériques pour les sous-domaines, et aucun enregistrement DKIM : c'est l'ensemble 2022 du M3AAWG pour les domaines parqués.
Comme rien n'est autorisé à envoyer, reject ne peut pas nuire aux vrais e-mails, et les destinataires refusent aussitôt les falsifications. Le M3AAWG ne conseille plus ici une clé DKIM vide (son conseil de 2015) : ne publiez aucun enregistrement DKIM.
Beaucoup de domaines parqués ? Faites pointer chaque _dmarc vers un enregistrement partagé avec un CNAME, pour qu'un changement ultérieur se fasse une seule fois.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Où ajouter l'enregistrement DMARC ?
Chez votre hébergeur DNS, sous forme d'enregistrement TXT nommé _dmarc : la plupart des hébergeurs ajoutent eux-mêmes votre domaine, donc vous saisissez seulement _dmarc, jamais _dmarc.example.com.
Saisir le nom complet chez un hébergeur qui ajoute le domaine crée _dmarc.example.com.example.com, un enregistrement que personne ne lit. Choisissez votre hébergeur dans le générateur pour voir ses champs exacts.
Un nom ne porte qu'un enregistrement DMARC : remplacez l'ancien au lieu d'en ajouter un second, sinon les destinataires ignorent les deux.
| Hébergeur DNS | Champ Nom | Une longue valeur |
|---|---|---|
| Cloudflare | _dmarc | un seul champ : il découpe |
| GoDaddy | _dmarc | un seul champ : il découpe |
| Namecheap | _dmarc | un seul champ : il découpe |
| Squarespace | _dmarc | non documenté |
| Amazon Route 53 | _dmarc | chaînes entre guillemets |
| Google Cloud DNS | _dmarc | chaînes entre guillemets |
| Azure DNS | _dmarc | un seul champ : il découpe |
| DigitalOcean | _dmarc | non documenté |
| Hostinger | _dmarc | non documenté |
| IONOS | _dmarc | non documenté |
| OVHcloud | _dmarc | non documenté |
| Porkbun | _dmarc | non documenté |
| cPanel | _dmarc | un seul champ : il découpe |
| Plesk | _dmarc | non documenté |
| Hetzner | _dmarc | chaînes entre guillemets |
| STRATO | _dmarc | non documenté |
| Bluehost | _dmarc | non documenté |






FAQ du générateur d'enregistrement DMARC
Qu'est-ce qu'un enregistrement DMARC ?
Quel doit être mon premier enregistrement DMARC ?
Pourquoi n'y a-t-il pas de réglage pct ?
Les rapports DMARC peuvent-ils aller vers Gmail ou Outlook ?
Faut-il SPF et DKIM avant DMARC ?
Quelle est la différence entre rua et ruf ?
Faut-il utiliser l'alignement strict ?
À quoi servent sp et np ?
Combien de temps un enregistrement DMARC met-il à fonctionner ?
Le générateur DMARC est-il gratuit, et mon domaine est-il conservé ?
Outils associés
Générateur d'enregistrement SPF
Créez un enregistrement SPF TXT valide pour vos services email et vos serveurs, avec un contrôle en direct de la limite de 10 requêtes DNS
Générateur d'enregistrement DKIM
Créez une paire de clés DKIM dans votre navigateur et obtenez l'enregistrement TXT selector._domainkey à publier
Vérification DMARC
Vérifiez la politique DMARC et les paramètres d'alignement de n'importe quel domaine
Vérificateur d'Enregistrement SPF
Validez les enregistrements SPF et vérifiez le nombre de requêtes DNS selon RFC 7208
Vérifier DKIM
Vérifiez les enregistrements DKIM avec détection automatique de sélecteur
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie
Analyseur d'En-têtes E-mail
Analysez les en-têtes bruts d'e-mail et tracez le parcours de l'e-mail
Vérificateur d'enregistrement BIMI
Enregistrements BIMI, logos SVG Tiny PS, certificats VMC et messageries qui les affichent