











Cek Kesehatan DNS
Cek DNS domain, atau validasi domain untuk DNS: delegasi dari registri, setiap nameserver yang ditanyai langsung, SOA, DNSSEC, dan record email. 40 pengecekan, masing-masing dengan perbaikannya.
Menelusuri dari server root ke registri .nl, lalu bertanya langsung ke setiap nameserver sidn.nl · 40 pengecekan · sekitar 3 detikregistri .nl → setiap nameserver · 40 pengecekan
 .nl3 NSDNSSEC ditandatangani
sidn.nl lulus setiap pengecekan yang dijalankan, termasuk DNSSEC
terdaftar di SIDN·2,9 dtk

A+: tidak ada yang di atas info. Setiap nameserver menjawab dengan otoritas dan sepakat dengan yang lain, timernya berada dalam rentang Zonemaster, dan Google Public DNS memvalidasi rantai DNSSEC dari root.
Ditanyakan lewat TCP dari server kami di edge Cloudflare: root, registri .nl, dan setiap nameserver secara langsung; Google Public DNS dan Cloudflare untuk record email dan validasi. Kami tidak menyimpan log apa pun dari yang Anda cek.
Apa saja yang diuji saat cek DNS domain?
Cek kesehatan DNS menelusuri sebuah domain seperti cara resolver menemukannya dan menguji setiap langkahnya: delegasi dari registri, setiap nameserver yang ditanyai langsung, apakah server-server itu sepakat, record SOA, DNSSEC, dan record email. Alat ini menjalankan 40 pengecekan dalam tujuh kelompok dan menilai masing-masing pada tingkat yang ditetapkan otoritasnya.
Kebanyakan alat cek DNS bertanya ke resolver lalu menilai apa yang kembali. Cara itu menyembunyikan server di baliknya: resolver menjawab dari nameserver mana pun yang berfungsi, jadi server yang rusak tetap tak terlihat sampai server lainnya ikut gagal. Di sini setiap nameserver ditanyai lewat TCP dengan rekursi mati, salinan record NS milik registri dibandingkan dengan milik zona sendiri, dan rantai DNSSEC diverifikasi dari DS di registri sampai tanda tangan di dalam zona.
Gunakan sebagai audit DNS setelah setiap perubahan: alat ini mengecek DNS record yang diandalkan sebuah domain, bukan hanya apakah situsnya terbuka (untuk itu, Cek Website Down memeriksa situsnya sendiri). Salin laporan mengubah hasilnya menjadi laporan DNS berupa teks biasa yang bisa Anda tempel ke tiket.


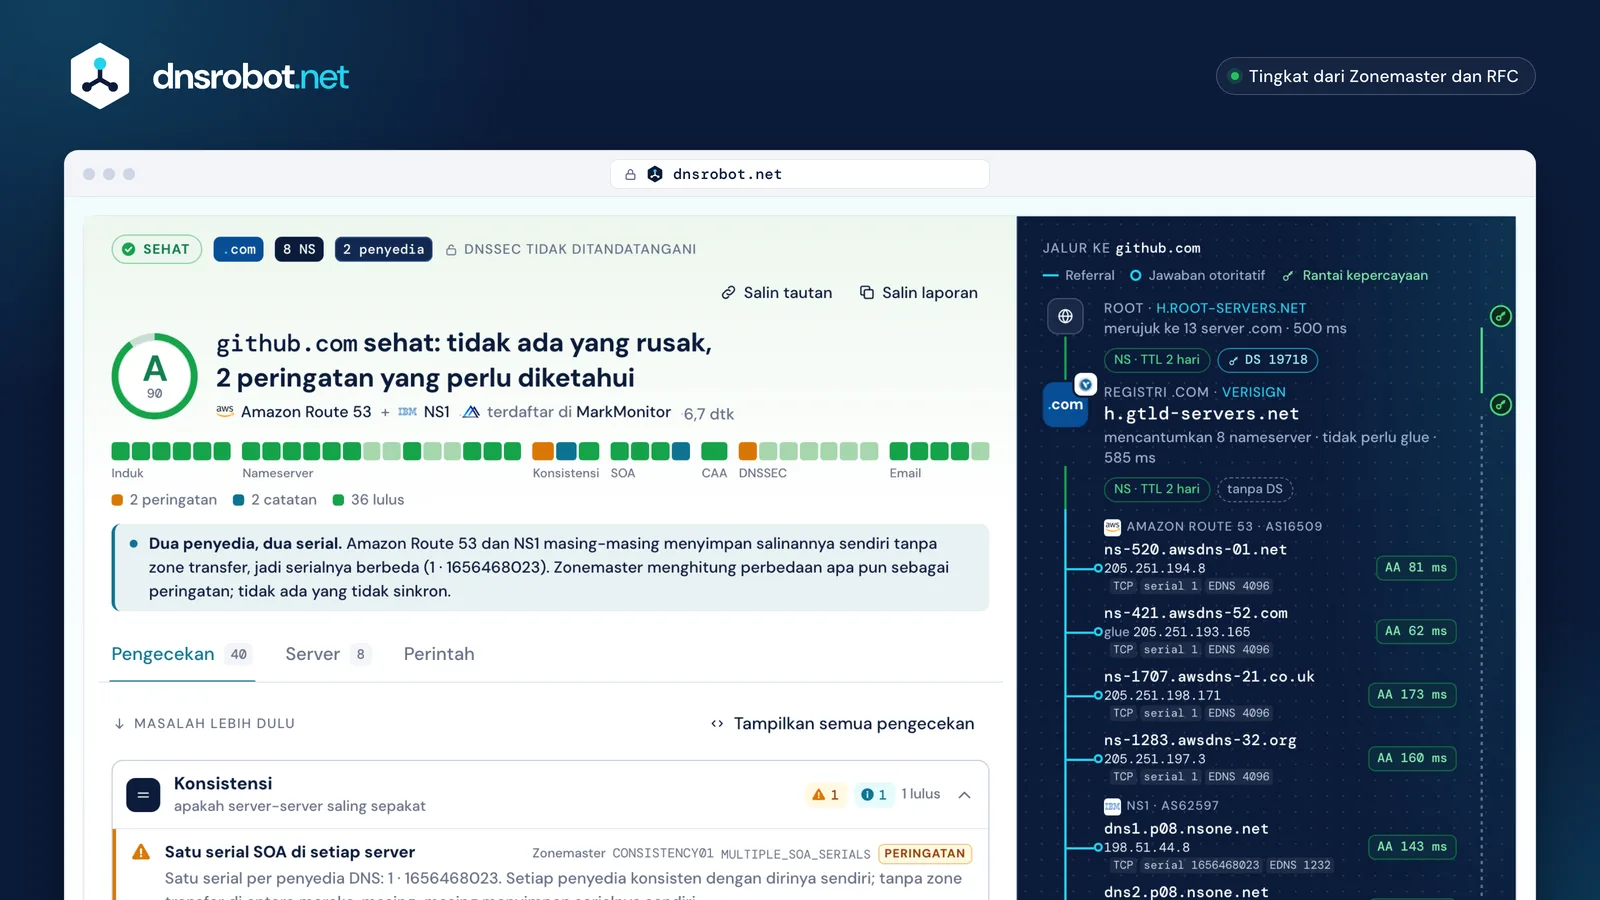
 NilaiHanya dari tingkat temuan: tanpa kritis, tanpa kesalahan, dua peringatan menghasilkan A. Cincinnya menunjukkan skor, 90 dari 100.40 pengecekan, satu sel masing-masingDikelompokkan seperti urutan di halaman. Sel kuning dan biru adalah peringatan dan catatan; sel berarsir tidak bisa dijalankan.Masalah lebih duluKelompok yang punya sesuatu untuk diperbaiki terbuka paling atas, setiap baris dengan otoritas dan perbaikannya.JalurnyaSebuah server root, registri .com yang dijalankan Verisign, lalu setiap nameserver yang ditanyai langsung: jawaban, serial, dan EDNS-nya.Rantai kepercayaanJalur DNSSEC di samping jalur utama: hijau jika tersambung, putus-putus jika berhenti, merah jika rusak.
Bagaimana nilainya dihitung?
Huruf nilai hanya berasal dari tingkat temuan yang gagal, tidak pernah dari tabel poin: masalah kritis apa pun berarti F, dua kesalahan atau lebih D, satu kesalahan atau lima peringatan atau lebih C, tiga atau empat peringatan B, satu atau dua peringatan (atau hanya catatan) A, dan tidak ada yang di atas info A+.
Tingkatnya adalah milik otoritas yang dikutip: profil default Zonemaster jika Zonemaster mendefinisikan ujinya, MUST atau SHOULD dari RFC jika tidak. Angka dari 100 hanya mengurutkan domain di dalam satu huruf (100 − 30 per kritis, 12 per kesalahan, 4 per peringatan, 1 per catatan). Pengecekan yang tidak bisa dijalankan server kami tidak pernah merugikan domain; jika seperempat atau lebih tidak bisa dijalankan, nilainya bertanda sebagian.
- A+100tidak ada yang di atas infoINFO “jelas tidak menunjukkan adanya masalah”sidn.nl100
- A90–991–2 peringatan, atau hanya catatanNOTICE “perlu diketahui oleh administrator zona, tetapi belum tentu merupakan masalah sama sekali”github.com90example.com95bücher.de90
- B75–893–4 peringatanWARNING “dalam keadaan tertentu akan menjadi masalah, tetapi kemungkinan besar tidak disadari oleh pengguna biasa”cloudflare.com87google.com83
- C60–741 kesalahan, atau 5 peringatan atau lebihERROR “sangat mungkin (atau bahkan pasti) berdampak buruk pada fungsi zona”tidak ada di sampel
- D45–592 kesalahan atau lebihdnssec-failed.org55
- F0–44masalah kritis apa punCRITICAL “secara wajar dapat dikatakan tidak ada”sebuah domain .com44

skor = 100 − 30 × kritis − 12 × kesalahan − 4 × peringatan − 1 × catatan, tetap di dalam rentang hurufnya
sebagianseperempat atau lebih pengecekan tidak bisa dijalankan dari server kami, jadi nilainya menyatakan hal itu
Apakah record NS induk dan anak cocok?
Seharusnya cocok: registri (induk) dan zona (anak) masing-masing mempublikasikan set NS, dan RFC 1912 §2.8 meminta keduanya dibuat sama. Jika registri menunjuk ke server yang tidak menjawab untuk zona itu, itulah delegasi lame: server menjawab REFUSED, atau menjawab tanpa flag otoritatif (AA).
Resolver pindah ke server berikutnya, jadi satu server lame membuang waktu; jika setiap server yang tercantum lame, domain berhenti ter-resolve. Zonemaster menilai nama yang hanya dicantumkan registri sebagai kesalahan (EXTRA_NAME_PARENT), nama yang hanya dicantumkan zona sebagai catatan, dan tidak adanya server yang berfungsi sama sekali sebagai kritis.
github.comcocok
- ns-520.awsdns-01.net
- ns-421.awsdns-52.com
- ns-1707.awsdns-21.co.uk
- ns-1283.awsdns-32.org
- dns1–4.p08.nsone.net
- 8 yang sama
8 dari 8 menjawab dengan AA
sebuah domain .nettidak cocok
- ns1.domaindirect.com
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.com
- ns1.hover.com
- ns2.hover.com
tidak ada nama yang sama · ns2.domaindirect.com REFUSED · 2 kesalahan
sebuah domain .comdelegasi lame
- ns63.domaincontrol.comREFUSED
- ns64.domaincontrol.comREFUSED
- tidak ada yang menjawabSERVFAIL
setiap server REFUSED · resolver menjawab SERVFAIL · CRITICAL
Berapa banyak nameserver yang dibutuhkan sebuah domain?
Minimal dua, dan yang disarankan tiga. RFC 1034 §4.1 mewajibkan setiap zona tersedia di setidaknya dua server, dan RFC 2182 §5 menyarankan tiga untuk kebanyakan zona tingkat organisasi. Satu nameserver adalah kesalahan di Zonemaster; dua lolos dengan catatan info.
Lokasinya lebih penting daripada jumlahnya, jadi cek nameserver ini juga melihat jaringannya. Server dalam satu jaringan gagal bersama-sama: Zonemaster memberi peringatan jika setiap alamat berada di satu autonomous system (IPV4_ONE_ASN), bahkan untuk host anycast seperti Google, Cloudflare, atau Akamai, yang setiap alamatnya menjawab dari banyak lokasi. Anycast menyebarkan beban; operatornya tetap satu.
- google.com4 NS · 1 jaringansatu jaringan
- github.com8 NS · 2 jaringantersebar
- sidn.nl3 NS · 2 jaringantersebar
- cloudflare.com5 NS · 1 jaringansatu jaringan
- nasa.gov6 NS · 1 jaringansatu jaringan
- example.com2 NS · 1 jaringansatu jaringan
AS1921 ipcomAS13335 CloudflareAS15169 GoogleAS16509 AmazonAS21342 AkamaiAS48283 SIDNAS62597 NS1


“Disarankan agar tiga server disediakan untuk sebagian besar zona tingkat organisasi, dengan setidaknya satu yang harus berada jauh dari yang lain.” RFC 2182 §5
Apakah nilai record SOA Anda sudah benar?
Jika diatur oleh penyedia DNS besar, nilainya hampir pasti baik-baik saja, meskipun ditandai oleh alat cek. Refresh, retry, dan expire hanya mengatur server sekunder yang menyalin zona lewat zone transfer. Minimum adalah TTL negative caching (RFC 2308): berapa lama resolver mengingat bahwa sebuah nama tidak ada.
RIPE-203 (1999) menyarankan refresh 86400, retry 7200, expire 3600000, dan minimum 172800; yang terakhir berasal dari masa sebelum RFC 2308. Zonemaster menetapkan batas bawah yang lebih rendah: refresh 14400 dan retry 3600 (catatan), expire 604800 (satu-satunya peringatan), minimum antara 300 dan 86400 (catatan). Nilai default Cloudflare, Route 53, dan Azure berada di bawah batas bawah refresh dan retry; expire 3 hari milik Google Cloud DNS adalah satu-satunya peringatan di antara penyedia besar.
| refreshZonemaster ≥ 4 j · ◆ 1 hr | retryZonemaster ≥ 1 j · ◆ 2 j | expireZonemaster ≥ 7 hr · ◆ 41,7 hr | minimumZonemaster 5 mnt – 1 hr · ◆ 2 hr | ||
|---|---|---|---|---|---|
| Cloudflare | 2,8 j | 40 mnt | 7 hr | 30 mnt | 2 catatan |
| Amazon Route 53 | 2 j | 15 mnt | 14 hr | 1 hr | 2 catatan |
| Google Cloud DNS | 6 j | 1 j | 3 hr | 5 mnt | 1 peringatan |
| Azure DNS | 1 j | 5 mnt | 28 hr | 5 mnt | 2 catatan |
| GoDaddy | 8 j | 2 j | 7 hr | 1 j | lulus |
| Namecheap BasicDNS | 12 j | 1 j | 7 hr | 1 j | lulus |
| google.com (milik sendiri) | 15 mnt | 15 mnt | 30 mnt | 1 mnt | 1 peringatan · 3 catatan |


di bawah batas bawah ZonemasterluluscatatanperingatanRIPE-203 (1999)
Cek DNSSEC: DS, DNSKEY, dan tanda tangan
Cek DNSSEC menelusuri rantai kepercayaan: record DS di registri harus merupakan digest dari sebuah kunci (DNSKEY) di zona, kunci itu harus menandatangani set kunci zona, dan setiap tanda tangan (RRSIG) harus terverifikasi dan masih dalam masa berlakunya. Alat ini menghitung digest dan memverifikasi setiap tanda tangan sendiri, lalu bertanya ke Google Public DNS apakah zona itu tervalidasi.
Jika satu mata rantai saja putus, resolver yang memvalidasi menjawab SERVFAIL: domain hilang bagi semua pengguna di belakangnya. dnssec-failed.org, zona uji yang sengaja dibiarkan rusak, menunjukkan dua kerusakan sekaligus. Algoritma dinilai berdasarkan registri IANA (RFC 9904): 8, 13, dan 15 disarankan, sedangkan 5 dan 7, yang menandatangani dengan SHA-1, tidak boleh dipakai lagi (RFC 9905) dan dinilai Zonemaster sebagai kesalahan.
cloudflare.comaman
- DS 2371 di .comalgoritma 13 · SHA-256 · 329968…26F2B9
- digest cocok dengan kunci 2371
- DNSKEY 2371 · KSKflag 257 · ECDSA P-256 (13)
- menandatangani set kunci · sisa 50,8 hari dari 61 hari
- DNSKEY 34505 · ZSKflag 256 · ECDSA P-256 (13)
- menandatangani record · SOA: sisa 1 hari dari 2 hari
- Google Public DNSflag AD diatur: aman
dnssec-failed.orgtidak valid
- DS 42069 di .orgalgoritma 13 · SHA-256
- tidak ada kunci 42069 di zona
- DNSKEY 50719 · KSKkey-signing key asli milik zona
- tanda tangannya pada set kunci kedaluwarsa 112 hari yang lalu
- DNSKEY 32784 · ZSKmenandatangani SOA: valid, sisa 5,7 hari dari 7 hari
- tidak ada yang tepercaya yang menjangkaunya
- Google Public DNSSERVFAIL; menjawab setelah CD diatur: tidak valid
Algoritma penandatanganan (registri IANA, RFC 9904)
- RECOMMENDED8 RSASHA256 · 13 ECDSAP256SHA256 · 15 ED25519gunakan ini
- MAY14 ECDSAP384SHA384 · 16 ED448diizinkan
- NOT RECOMMENDED10 RSASHA512Zonemaster WARNING
- MUST NOT5 RSASHA1 · 7 RSASHA1-NSEC3-SHA1 · 1 · 3 · 6 · 12RFC 9905 · Zonemaster ERROR
kedua rantai di atas menandatangani dengan 13
DNS email: MX, SPF, dan DMARC
Pengecekan email membaca apa yang dibaca server penerima: record MX (atau null MX yang menyatakan domain tidak menerima email, RFC 7505), satu record SPF dalam batas 10 DNS lookup dari RFC 7208, dan kebijakan DMARC (RFC 9989, yang menggantikan RFC 7489 pada Mei 2026).
SPF dievaluasi, bukan sekadar ditemukan: setiap include diikuti dan dihitung. Record milik github.com butuh tepat 10 lookup ditambah satu void lookup: valid, tanpa sisa ruang. Domain yang tidak pernah mengirim email sebaiknya menyatakannya: example.com mempublikasikan set untuk domain parkir, yaitu null MX, v=spf1 -all, dan p=reject. Untuk detailnya, pemeriksa SPF dan pemeriksa DMARC membahas lebih jauh.
github.commengirim dan menerima
example.comset domain parkir
Cek DNS dari baris perintah (dig)
Empat langkah dengan dig dan delv mengulang inti pengecekan ini: ikuti delegasi dari root, tanyai satu nameserver langsung dengan rekursi mati, bandingkan DS di registri dengan kunci zona, dan biarkan resolver yang memvalidasi menilai rantainya.
Tambahkan +tcp untuk melihat apa yang dilihat server kami; hilangkan untuk menguji UDP, yang tidak bisa dilakukan alat web di jaringan Cloudflare. Di header jawaban, aa menandai jawaban otoritatif; REFUSED, atau tidak adanya flag aa dari server yang dicantumkan registri, berarti delegasi lame.
Terminal · dig 9.20
$ dig +trace +tcp github.com NS
;; (dipersingkat)
com.          172800 IN NS a.gtld-servers.net.   ;; dari h.root-servers.net 1
github.com.   172800 IN NS ns-520.awsdns-01.net. ;; dari h.gtld-servers.net: 8 NS 2

$ dig @ns-421.awsdns-52.com github.com SOA +norec +tcp
;; flags: qr aa; QUERY: 1, ANSWER: 1 3
github.com.   900 IN SOA ns-1707.awsdns-21.co.uk. awsdns-hostmaster.amazon.com.
              1 7200 900 1209600 86400 4

$ dig @a.gtld-servers.net github.com DS +norec
;; status: NOERROR, ANSWER: 0 ;; tanpa DS: tidak ditandatangani 5

$ delv @8.8.8.8 cloudflare.com SOA
; fully validated 6
cloudflare.com. 300 IN SOA ns3.cloudflare.com. dns.cloudflare.com.
                2417999975 10000 2400 604800 300
- Root merujuk .com ke 13 servernya
- Set NS registri untuk github.com, disimpan 2 hari
- aa: jawaban otoritatif, bukan cache
- SOA: serial 1, lalu refresh, retry, expire, minimum
- Tidak ada DS di .com: tidak ada yang perlu diverifikasi DNSSEC
- delv memvalidasi rantai dari root
Mengapa hasil alat cek DNS berbeda-beda?
Karena patokan angkanya berbeda. Alat cek klasik menandai nilai default penyedia: intoDNS menyebut expire 1800 detik milik google.com “NOT OK” dan memberi error pada dua serial github.com, yang wajar untuk dua penyedia DNS. Zonemaster menilai serial itu sebagai peringatan dan mengenali null MX; versi pertama alat kami sendiri keliru di keduanya.
Selain itu, mereka melihat jaringan dari tempat yang berbeda. Zonemaster (AFNIC dan Swedish Internet Foundation) bertanya lewat UDP dan TCP, di IPv4 dan IPv6. Pengecekan ini berjalan di edge Cloudflare: hanya bertanya lewat TCP, tidak menghubungi IPv6, dan tidak bisa terhubung ke alamat milik Cloudflare sendiri, jadi server-server itu dibaca lewat 1.1.1.1 dan pengecekannya ditandai tidak diuji, tidak pernah gagal. Sebagai alternatif intoDNS, alat ini menunjukkan otoritas di balik setiap tingkat, bukan sekadar OK atau NOT OK.
| Kasus | intoDNS | Zonemaster | DNS Robot v1 | Pengecekan ini |
|---|---|---|---|---|
| github.comdua serial SOA (dua penyedia DNS) | kesalahan“Looks like your nameservers do not agree on the SOA serial.” | peringatanMULTIPLE_ | gagal“Serial mismatch detected: 1656468023 vs 1.” | peringatandijelaskan: satu serial per penyedia DNS |
| google.comexpire SOA 1.800 dtk | tidak ok“Your SOA EXPIRE number is: 1800. That is NOT OK” | peringatanEXPIRE_ | gagal“too low (min recommended: 14 days)” | peringatanbeserta apa yang dipengaruhi expire |
| example.comnull MX (0 .) | kesalahan“0 No A Record (no glue either)” | infoZ09_ | lulus“Found 1 MX record(s)” | lulusnull MX dikenali |
| cloudflare.comretry SOA 2.400 dtk | —tidak dikutip | catatanRETRY_ | gagal“too high (max recommended: 15min)” | catatandefault Cloudflare |
| cloudflare.comditandatangani dengan DNSSEC | tidak dicektanpa uji DNSSEC | lulusDNSSEC02 · 05 · 08: rantai terverifikasi | perhatian“DNSSEC does not appear to be enabled for this domain.” | lulusDS → KSK → RRSIG terverifikasi, Google memvalidasi |


Cek kesehatan DNS: pertanyaan yang sering diajukan
Apa itu cek kesehatan DNS?
Apakah validasi domain sama dengan cek kesehatan DNS?
Apa itu delegasi lame dan bagaimana cara memperbaikinya?
Penyedia DNS saya memakai anycast. Mengapa ada peringatan satu jaringan?
Timer SOA saya ditandai. Apakah perlu diubah?
Mengapa sebagian pengecekan ditandai “tidak diuji”?
Mengapa nameserver saya melaporkan serial SOA yang berbeda?
Apakah ini alat cek DNSSEC, dan apakah tanpa DNSSEC nilainya turun?
Seberapa sering saya perlu cek DNS domain?
Apakah domain yang saya cek disimpan?
Ada yang kurang?Usulkan fitur atau alat baru
Alat terkait
Pencarian NS
Temukan nameserver untuk domain apa pun dengan deteksi penyedia
Cek DNS
Semua DNS record langsung dari nameserver domain, berdampingan dengan cache Google dan Cloudflare
Pencarian MX
Temukan rekaman mail exchange dan detail server email
Pencarian WHOIS
Cari detail pendaftaran domain, registrar, dan pemilik via RDAP
Pemeriksa Rekaman SPF
Validasi rekaman SPF dan periksa jumlah pencarian DNS sesuai RFC 7208
Cek DMARC
Periksa kebijakan DMARC dan pengaturan alignment untuk domain apa pun
Pencarian DNS Terbalik
Temukan hostname terkait alamat IP melalui rekaman PTR
Cek Domain
Cek ketersediaan domain dan harga aslinya selama 3 tahun