







DNS Speed Test: Ihr schnellster DNS-Server
Der DNS-Test für Ihren eigenen Anschluss: Dieser DNS-Server-Test misst echte Abfragen aus Ihrem Browser an 12 öffentliche Resolver und an Ihren aktuellen DNS-Server, zeigt, woher jede Antwort kam, und wie Sie zum schnellsten wechseln.
Ihr aktueller DNS-Server
von unserem Test-Nameserver erkannt
—Browser-Cache—kein Filter
1.1.1.1 · one.one.one.one
kein Filter
8.8.8.8 · dns.google
blockiert Malware
9.9.9.9 · dns.quad9.net
Kostenlos, ungefiltert
76.76.2.0 · p0.freedns.controld.com
Ihre eigenen Filter
dns.nextdns.io/dns-query
blockiert Werbung & Tracker
94.140.14.14 · dns.adguard-dns.com
blockiert Phishing
208.67.222.222
Sicherheitsfilter
185.228.168.9 · security-filter-dns.cleanbrowsing.org
kein Filter
185.222.222.222 · dot.sb
Ungefiltert
86.54.11.100 · unfiltered.joindns4.eu
blockiert nur Seiten mit Kindesmissbrauch
public.dns.iij.jp
Basis
77.88.8.8 · common.dot.dns.yandex.net


Wie funktioniert dieser DNS-Test?
Er misst für jeden Resolver drei Dinge, aus Ihrem eigenen Browser: die erste Verbindung, Abfragen beliebter Namen, die der Resolver schon im Cache hat, und Abfragen brandneuer Namen, die er nicht im Cache haben kann. Jede Abfrage ist eine echte DNS-Anfrage über HTTPS, daher enthält die Zeit Ihren Anschluss, den Weg zum nächstgelegenen Standort des Resolvers und seine eigene Arbeit: ein DNS-Latenztest genau von dort, wo Sie sind.
Es laufen immer vier Anfragen gleichzeitig, in jeder Runde in neuer zufälliger Reihenfolge, sodass ein ausgelasteter Moment auf Ihrer Leitung jeden Resolver gleich trifft. Der Median bestimmt die Rangfolge; eine einzelne langsame Antwort kann einen Resolver nicht herunterziehen, und eine Abfrage ohne Antwort innerhalb von 3 Sekunden zählt als Fehlschlag, nie als erfundene Zeit.
Auch Ihr aktueller DNS-Server wird gemessen: Ihr Browser fragt Namen ab, die nur unser Test-Nameserver beantwortet, und unser Nameserver sieht, welcher Resolver gefragt hat.
- Erste Verbindung, einmal: die Adressabfrage für den Resolver selbst, TCP und TLS. Danach hält Ihr Gerät die Verbindung offen, daher wird sie nicht noch einmal gezählt.
- Abfrage aus dem Cache: eine beliebte Website, die der Resolver schon gespeichert hat. Dieser Wert bestimmt seinen Rang.
- Neuer Name: ein Name, nach dem noch niemand gefragt hat, daher muss der Resolver zuerst den eigenen Server der Domain fragen, so wie bei einer Website, die Sie noch nie besucht haben.
1Erste Verbindung, einmal
133 ms
DNS + TCP + TLS
2Abfrage aus dem Cache ×8
58 ms
Median · beliebte Namen
3Neuer Name ×4
60 ms
Median · zufällige Namen
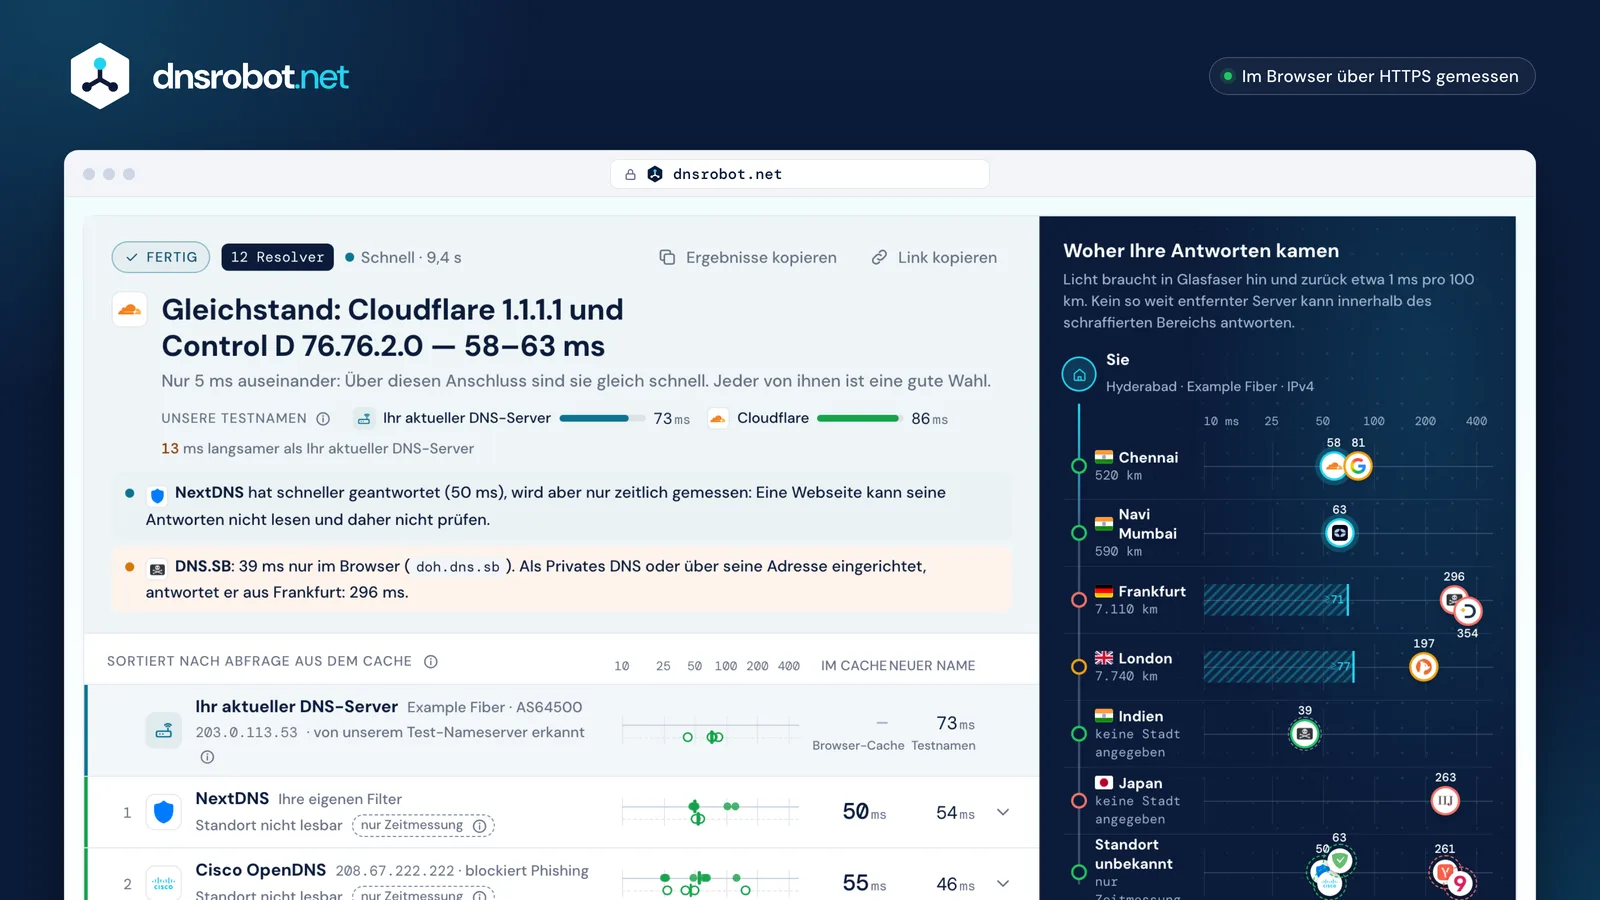
 Das ErgebnisDer schnellste Resolver, dessen Antworten gelesen und geprüft wurden, oder ein Gleichstand, wenn zwei höchstens 5 ms auseinanderliegen.Ihr aktueller DNS-ServerDer Resolver, den Ihr Gerät wirklich nutzt, gemessen mit derselben Art brandneuer Namen wie der Sieger.Jede AbfrageAbfragen aus dem Cache als Punkte, neue Namen als Ringe, die Mediane als Striche, auf einer logarithmischen Skala.Woher die Antworten kamenJeder Standort, der geantwortet hat, der nächste zuerst, verglichen mit der kürzesten Zeit, in der ein so weit entfernter Server überhaupt antworten kann.
Warum ist der schnellste DNS-Server für jeden ein anderer?
Weil jeder Resolver von dem seiner Standorte antwortet, den Ihr Netz erreicht, und die Entfernung eine Untergrenze setzt. Licht braucht in Glasfaser hin und zurück etwa 1 ms pro 100 km (ITU-T G.114), noch vor jedem Routing und jeder Verarbeitung.
Im aufgezeichneten Durchlauf brauchten die Resolver, die aus Indien antworteten, 58–81 ms, die Standorte in Europa und Japan dagegen 197–354 ms. Derselbe Resolver kann in einer Stadt der schnellste und in einer anderen der langsamste sein, und das kann sich sogar zwischen Ihrem WLAN und Ihren mobilen Daten ändern.
Deshalb zeigt dieser Test, woher jede Antwort kam, gelesen aus dem Namen, den der Server sich selbst gibt (NSID, RFC 5001), und nicht nur, wie lange sie gedauert hat.
Cache oder neu: Warum dauert eine DNS-Abfrage beim ersten Mal länger?
Einen Namen im Cache beantwortet ein Resolver aus dem Speicher; bei einem neuen Namen muss er zuerst die eigenen Nameserver der Domain fragen. Google hat Cache-Misses als Hauptursache der DNS-Latenz gemessen (Google Public DNS), daher misst dieser Test beides, so wie der DNS Benchmark von GRC Abfragen mit und ohne Cache trennt.
Die beiden Werte können Resolver unterschiedlich einstufen. Im aufgezeichneten Durchlauf beantwortete AdGuard DNS Namen aus dem Cache in 63 ms, brauchte für neue aber 267 ms, während Cloudflare 58 und 60 ms brauchte.
Neue Namen sind hier zufällige Labels unter acht großen Zonen verschiedener DNS-Anbieter (keine davon bei Cloudflare oder Google gehostet, damit keiner einen Heimvorteil hat). Es gibt sie nicht, also kann sie niemand im Cache haben.
- NextDNSnur Zeitmessung
- Cisco OpenDNSnur Zeitmessung
- Cloudflare
- AdGuard DNSnur Zeitmessung
- Control D
- Google Public DNS
- CleanBrowsing
- Yandex DNSnur Zeitmessung
- IIJ Public DNS
- DNS.SB
- Quad9nur Zeitmessung
- DNS4EU
Ist 1.1.1.1 schneller als 8.8.8.8?
Das hängt davon ab, welcher Standort Ihnen antwortet. Beide nutzen Anycast: 1.1.1.1 von Cloudflare und 8.8.8.8 von Google antworten jeweils aus dem nächstgelegenen ihrer eigenen Rechenzentren, und Ihr Netz entscheidet, welches das ist.
Im aufgezeichneten Durchlauf war Cloudflare bei Namen aus dem Cache 23 ms und bei neuen 42 ms schneller, beide antworteten aus Indien. Google wählte außerdem zwischen Verbindungen einen anderen Standort, daher streuen seine Abfragen stärker.
Testen Sie in Ihrem eigenen WLAN und über mobile Daten: Das Ergebnis kann sich umkehren.
 ChennaiChennai
Was ist eine gute DNS-Antwortzeit?
Unter etwa 75 ms ist schnell, bis 200 ms ordentlich, und langsamer bedeutet meist, dass die Antwort von einem anderen Kontinent kommt. Das sind die eigenen Stufen von DNS Robot, abgeleitet aus der Entfernung, kein Branchenstandard.
Die Untergrenze ist Physik: etwa 1 ms pro 100 km hin und zurück. Ein Resolver mit einem Standort in Ihrer Stadt kann Namen aus dem Cache in 10–30 ms beantworten; einer im Nachbarland braucht 30–80 ms; über einen Ozean hinweg 150 ms oder mehr.
Ein „DNS-Ping-Test“, der 1.1.1.1 anpingt, misst den Weg, nicht DNS: Ein Resolver kann schnell auf einen Ping antworten und trotzdem langsam einen Namen auflösen. Dieser Test misst echte Abfragen.
Stufen von DNS Robot, aus der Entfernung
- NextDNS: 50 ms
- Cisco OpenDNS: 55 ms
- Cloudflare: 58 ms
- AdGuard DNS: 63 ms
- Control D: 63 ms
- Google Public DNS: 81 ms
- CleanBrowsing: 197 ms
- Yandex DNS: 261 ms
- IIJ Public DNS: 263 ms
- DNS.SB: 296 ms
- Quad9: 319 ms
- DNS4EU: 354 ms
Schnellster und bester DNS-Server: Was zeigt ein DNS-Benchmark?
Der Server mit einem Standort in Ihrer Nähe, der beliebte Namen im Cache hält: Es gibt nicht den einen schnellsten oder besten DNS-Server für alle. Führen Sie diesen DNS-Benchmark über Ihren eigenen Anschluss aus, und er stuft die öffentlichen Resolver für Sie ein.
Achten Sie auf die Route. Aus manchen Netzen antwortet der Browser-Hostname von DNS.SB aus der Nähe (39 ms), während seine Adresse und sein Name für Privates DNS aus Frankfurt antworten (296 ms): Die meisten Speedtests würden ihn zum Sieger erklären, aber die Adresse, die Sie tatsächlich einrichten würden, ist langsam. Dieser Test stuft nach der Adresse ein, die Sie einrichten würden, und zeigt beides.
Geschwindigkeit ist nicht alles: Was ein Resolver blockiert, was er protokolliert und ob er einen Teil Ihrer Adresse weitergibt (ECS), zählt ebenfalls. Die Tabelle unten listet das auf.
- 1NextDNSnur Zeitmessung50 ms
- 2Cisco OpenDNSnur Zeitmessung55 ms
- 3CloudflareChennai58 ms
- 4AdGuard DNSnur Zeitmessung63 ms
- 5Control DNavi Mumbai63 ms
- 6Google Public DNSChennai81 ms
- 7CleanBrowsingLondon197 ms
- 8Yandex DNSnur Zeitmessung261 ms
- 9IIJ Public DNSJapan263 ms
- 10DNS.SBFrankfurt296 ms↳ doh.dns.sbIndien · Browser-Route, nicht die, die Sie einrichten würden39 ms
- 11Quad9nur Zeitmessung319 ms
- 12DNS4EUFrankfurt354 ms
Welcher Hostname für Privates DNS ist unter Android am schnellsten?
Testen Sie auf Ihrem Smartphone: Der schnellste Resolver mit einem Hostnamen für Privates DNS ist der, den Sie eintragen. Privates DNS unter Android (ab Android 9) erwartet einen Hostnamen im Feld Hostname des privaten DNS-Anbieters, keine IP-Adresse, und nutzt DNS over TLS; seit 2022 nutzt Android 11+ für Google und Cloudflare DNS over HTTP/3.
Geben Sie den Hostnamen exakt ein: one.one.one.one für Cloudflare, dns.google für Google, dns.quad9.net für Quad9. Bei einem Tippfehler meldet Android in jedem Netz, dass kein Internetzugang besteht.
Manche Hostnamen führen weiter weg als die Adresse: dot.sb von DNS.SB ging im aufgezeichneten Durchlauf nach Frankfurt. Mehr dazu: Was ist Privates DNS?
| Resolver | Hostname für Privates DNS |
|---|---|
| Cloudflare | one.one.one.one |
| Google Public DNS | dns.google |
| Quad9 | dns.quad9.net |
| Control D | p0.freedns.controld.com |
| AdGuard DNS | dns.adguard-dns.com |
| CleanBrowsing | security-filter-dns.cleanbrowsing.org |
| DNS.SB | dot.sbantwortet aus Frankfurt: 296 ms |
| DNS4EU | unfiltered.joindns4.eu |
| IIJ Public DNS | public.dns.iij.jp |
| Yandex DNS | common.dot.dns.yandex.net |
| NextDNS | kein öffentlicher Hostname |
| Cisco OpenDNS | kein öffentlicher Hostname |
Wie ändere ich meinen DNS-Server?
Stellen Sie ihn am Router ein, um jedes Gerät in Ihrem WLAN abzudecken, oder an einem Gerät, um ihn zuerst auszuprobieren. Jedes System speichert die Einstellung an einer anderen Stelle; die Werte sind überall dieselben.
Unter Windows 11 und auf einem Mac geben Sie die IPv4-Adressen ein (Windows kann DNS over HTTPS hinzufügen); auf einem iPhone gilt die Einstellung pro WLAN-Netz; unter Android erwartet Privates DNS den Hostnamen. Nach dem Test zeigt der Bereich Wechseln die genauen Schritte und Werte für Ihren schnellsten Resolver.
Zum Rückgängigmachen stellen Sie das DNS wieder auf automatisch. Sonst ändert sich nichts an Ihrem Gerät.
Windows 11

Einstellungen › Netzwerk und Internet › Ihr Netzwerk › DNS-Serverzuweisung › Bearbeiten
Mac

Systemeinstellungen › Netzwerk › WLAN › Details › DNS
iPhone
Einstellungen › WLAN › ⓘ › DNS konfigurieren › Manuell
Router
Admin-Seite › Internet / WAN › DNS
Macht ein schnellerer DNS-Server das Internet oder Spiele schneller?
Nur den ersten Besuch jeder Website, um ein paar Dutzend Millisekunden. DNS läuft einmal pro Name; Ihr Gerät speichert die Antwort, und die Seite, das Video oder die Spieldaten berühren DNS nie wieder.
Bei Spielen, auch bei BGMI, Free Fire und PUBG, wird DNS beim Beitritt abgefragt; jeder Zug danach geht direkt an den Server des Spiels. Ihr Ping im Spiel hängt von der Route zu diesem Server ab, nicht von Ihrem DNS. Ein Resolver, der Sie zu einem weit entfernten Server schickt, kann schaden, und genau dabei helfen ECS und ein Standort in der Nähe.
Wo DNS wirklich zählt: Ein langsamer oder fehlerhafter Resolver verzögert jede neue Website, die Sie öffnen, und ein filternder Resolver kann blockieren, was Sie brauchen.
Ein erster Besuch einer Website ≈ 1.078 ms
Eine Spielsitzung von 30 Minuten
Welche DNS-Server kann ein Browser testen und welche nicht?
Jeder DNS-over-HTTPS-Server lässt sich zeitlich messen, aber eine Webseite kann nur die Antworten von Servern lesen, die es erlauben (ein CORS-Header). Von den zwölf hier erlauben es sieben: Cloudflare, Google, Control D, CleanBrowsing, DNS.SB, DNS4EU und IIJ.
AdGuard DNS, NextDNS, Cisco OpenDNS und Yandex DNS senden keinen CORS-Header. Quad9 sendet ihn über HTTP/2, aber nicht über HTTP/3, daher scheitern Browser, sobald sie umschalten, gemessen in Chromium, Firefox und WebKit. Für sie gibt es nur eine Zeitmessung: Die Zeit ist echt, aber die Seite kann die Antwort nicht prüfen und nicht sehen, woher sie kam.
Zeilen mit reiner Zeitmessung werden trotzdem eingestuft und entsprechend markiert; das Ergebnis nennt immer einen Resolver, dessen Antworten gelesen wurden.
AnfrageDoH-ServerAntwort + Access-Control-Allow-OriginAntwort gelesen und geprüftAnfrageDoH-ServerAntwort ohne den Headernur die Zeit ist bekanntGeprüft: Antworten gelesen · 7
CloudflareGoogle Public DNSControl DCleanBrowsingDNS.SBDNS4EUIIJ Public DNS
Nur Zeitmessung · 5
- Quad9verliert den CORS-Header über HTTP/3
- NextDNSsendet keinen CORS-Header
- AdGuard DNSsendet keinen CORS-Header
- Cisco OpenDNSsendet keinen CORS-Header
- Yandex DNSsendet keinen CORS-Header
Wer betreibt 8.8.8.8, 1.1.1.1 und 9.9.9.9?
Google betreibt 8.8.8.8 und 8.8.4.4 (Google Public DNS), Cloudflare betreibt 1.1.1.1 und 1.0.0.1, und die Quad9 Foundation, eine Schweizer Non-Profit-Organisation, betreibt 9.9.9.9. Jeder davon ist ein kostenloser öffentlicher Resolver: Er löst Namen für jeden auf, der ihn einrichtet.
Die besten DNS-Server unterscheiden sich darin, was sie blockieren, was sie protokollieren und ob sie einen Teil Ihrer Adresse an die Server der Domain weitergeben (ECS, das CDNs hilft, einen nahen Server zu wählen, ihnen aber ungefähr verrät, wo Sie sind). Die Tabelle fasst zusammen, was jeder Betreiber auf seinen eigenen Seiten angibt.
| Dienst | Betreiber | Adressen | Privates DNS | Blockiert | Protokolle | ECS | DNSSEC |
|---|---|---|---|---|---|---|---|
| Cloudflare |  Cloudflare, Inc. | 1.1.1.11.0.0.1 | one.one.one.one | kein Filter | Nach spätestens 25 Stunden gelöscht; Ihre Adresse wird nie auf einen Datenträger geschrieben | nein | ja |
| Google Public DNS | Google LLC | 8.8.8.88.8.4.4 | dns.google | kein Filter | Ihre Adresse 24–48 Stunden gespeichert; eine Stichprobe ohne sie länger | ja: ein Teil Ihrer Adresse (/24) | ja |
| Quad9 |  Quad9 Foundation | 9.9.9.9149.112.112.112 | dns.quad9.net | blockiert Malware | Ihre Adresse wird nicht erfasst | nein | ja |
| Control D |  ControlD Inc. | 76.76.2.076.76.10.0 | p0.freedns.controld.com | kein Filter | Keine Abfrage-Logs bei den kostenlosen Resolvern | nicht veröffentlicht | nicht veröffentlicht |
| NextDNS | NextDNS Inc. | nicht veröffentlicht | — | Ihre eigenen Filter | Nichts, außer Sie schalten Logs ein | eigenes ECS, ohne Ihre Adresse | ja |
| AdGuard DNS |  Adguard Software Ltd | 94.140.14.1494.140.15.15 | dns.adguard-dns.com | blockiert Werbung & Tracker | Keine personenbezogenen Daten; anonyme Zählungen pro Domain | ein Ersatz-Subnetz, nicht Ihres | nicht veröffentlicht |
| Cisco OpenDNS | Cisco | 208.67.222.222208.67.220.220 | — | blockiert Phishing | Nicht veröffentlicht | nicht veröffentlicht | nicht veröffentlicht |
| CleanBrowsing | CleanBrowsing, Inc. | 185.228.168.9185.228.169.9 | security-filter-dns.cleanbrowsing.org | blockiert Phishing, Malware, Spam | Keine personenbezogenen Daten bei den kostenlosen Filtern | nicht veröffentlicht | nicht veröffentlicht |
| DNS.SB |  xTom GmbH | 185.222.222.22245.11.45.11 | dot.sb | kein Filter | Keine Abfrage-Logs | nein | ja |
| DNS4EU |  Whalebone s.r.o. (EU-backed) | 86.54.11.10086.54.11.200 | unfiltered.joindns4.eu | nur gerichtlich angeordnete Sperren | „Abfragen werden anonymisiert“; keine Speicherdauer veröffentlicht | nicht veröffentlicht | nicht veröffentlicht |
| IIJ Public DNS |  Internet Initiative Japan Inc. | nicht veröffentlicht | public.dns.iij.jp | blockiert nur Seiten mit Kindesmissbrauch | Absenderadresse auf ein /22 gekürzt; nach spätestens 24 Stunden gelöscht | nicht veröffentlicht | nicht veröffentlicht |
| Yandex DNS |  YANDEX LLC | 77.88.8.877.88.8.1 | common.dot.dns.yandex.net | kein Filter | Kann die von Ihnen besuchten Websites erfassen und mit Yandex-Unternehmen teilen | nicht veröffentlicht | nicht veröffentlicht |
DNS Speed Test: Fragen und Antworten
Was ist der schnellste DNS-Server?
Cloudflare-DNS-Test: Ist 1.1.1.1 schneller als 8.8.8.8?
Wer steckt hinter 9.9.9.9?
Was machen 8.8.8.8 und 8.8.4.4?
Was ist ein guter DNS-Ping in ms?
Erkennt dieser DNS-Test meinen aktuellen DNS-Server?
Warum ändern sich meine Ergebnisse jedes Mal?
Ist es sicher, den DNS-Server zu ändern, und was protokollieren diese Dienste?
Welches Private DNS ist das beste für Android?
Welcher DNS-Server ist der beste fürs Gaming (BGMI, Free Fire, PUBG)?
Was ist der Unterschied zu GRC DNS Benchmark oder namebench?
Warum ist Quad9 (oder AdGuard) als „nur Zeitmessung“ markiert?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere DNS- und Netzwerk-Tools
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
Ping Test
Ping, Jitter und Paketverlust messen, den Ping zu 34 Cloud-Regionen sehen und jede Website oder IP aus 11 Städten anpingen
Mein ISP
Ihren ISP, ASN und Verbindungsdetails ermitteln
DNS-Leak-Test
Prüfen, welche DNS-Server Ihre Anfragen wirklich auflösen und ob Ihr VPN DNS-Anfragen an Ihren Internetanbieter durchsickern lässt
Router-Login
Router-Oberfläche aufrufen, Tippfehler in der Adresse korrigieren und Standard-Logins nach Marke finden
Packet Loss Test
Echter UDP-Paketverlust, Jitter und Bufferbloat bis zum nächsten Cloudflare-Rechenzentrum, getrennt nach Upload und Download