











NS-Abfrage — Nameserver einer Domain abfragen
Nameserver abfragen für jede Domain: die NS-Einträge, die ihre Registry ausgibt, mit Glue und TTL, neben dem, was jeder Nameserver selbst sagt. Lame Server, Abweichungen und veralteter Glue werden benannt, samt Lösung.
Fragt zuerst die Registry, dann jeden Nameserver, den sie nennt. Eine URL, eine E-Mail-Adresse oder eine Subdomain ist in Ordnung.
Was ist ein NS-Eintrag?
Ein NS-Eintrag nennt einen Server, der eine Zone hält: den Ort, an dem die Einträge einer Domain liegen. Eine Zone listet einen NS-Eintrag pro Server, daher hat google.com vier, ns1 bis ns4.google.com (RFC 1035 §3.3.11).
Dieselben NS-Einträge gibt es zweimal. Die Parent-Zone, hier .com, hält an der Zonengrenze eine Kopie, um Resolver weiterzuschicken; diese Kopie ist nicht autoritativ. Die Zone hält an ihrer Spitze ihre eigene Kopie, und diese ist es (RFC 1034 §4.2.1, RFC 2181 §6.1). Beide sollten genau gleich sein.
Der Wert ist immer ein Hostname, nie eine Adresse und nie ein Alias: Der Name muss eigene A- oder AAAA-Einträge haben (RFC 2181 §10.3).


So können Sie die Nameserver einer Domain abfragen
Geben Sie oben die Domain ein und drücken Sie Nameserver prüfen: Wir fragen die Registry, dann jeden Server, den sie nennt und den unser Server erreichen kann. Im Terminal: dig NS example.com unter macOS und Linux, nslookup -type=ns example.com unter Windows, Resolve-DnsName -Name example.com -Type NS in PowerShell.
Diese drei fragen Ihren eigenen Resolver und zeigen daher eine Kopie im Cache. Um die Liste der Registry zu sehen, fragen Sie ihren Server ohne Rekursion: dig @a.gtld-servers.net example.com NS +norec. Um einen einzelnen Nameserver zu testen, fragen Sie ihn mit +norec nach dem SOA und achten Sie auf aa in den Flags. whois zeigt ebenfalls die Liste der Registry, nicht die der Zone.
dig NS example.com +shortDie Kopie Ihres Resolvers, ein Nameserver pro Zeile. Mit @a.gtld-servers.net und +norec erhalten Sie die eigene Liste der .com-Registry.
$ dig @l.gtld-servers.net google.com NS +norec
;; ->>HEADER<<- opcode: QUERY, status: NOERROR
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 4, ADDITIONAL: 91
;; AUTHORITY SECTION:
google.com.       172800  IN  NS  ns2.google.com.2
google.com.       172800  IN  NS  ns1.google.com.
…
;; ADDITIONAL SECTION:
ns1.google.com.   172800  IN  A   216.239.32.103
…

$ dig @216.239.32.10 google.com NS +norec
;; flags: qr aa; QUERY: 1, ANSWER: 4, AUTHORITY: 04
google.com.       345600  IN  NS  ns1.google.com.5
…
- Kein aa: ein Verweis. Die Registry bedient google.com nicht; sie sagt, wohin man sich wenden soll.
- Die Liste der Parent-Zone und ihre TTL: 2 Tage, gesetzt von der .com-Registry.
- Glue: ns1.google.com liegt innerhalb von google.com, daher liefert .com seine Adresse mit.
- aa: die Zone selbst. Eine autoritative Antwort des Servers.
- Die eigene TTL der Zone: 4 Tage, gesetzt von Google, nicht von der Registry.
$ nslookup -type=ns google.com 8.8.8.8
Server:   8.8.8.8
Address:  8.8.8.8#53

Non-authoritative answer:
google.com  nameserver = ns3.google.com.
google.com  nameserver = ns1.google.com.
…

# Kopie Ihres Resolvers
PS> Resolve-DnsName -Name google.com -Type NS

# ein Server, Rekursion aus
PS> Resolve-DnsName -Name google.com -Type SOA -Server ns1.google.com -NoRecursion
$ whois google.com
Registrar: MarkMonitor Inc.
Name Server: NS1.GOOGLE.COM
…
DNSSEC: unsigned
Das Ergebnis lesen
Der Befund nennt den DNS-Hoster und den Registrar; die Ansicht Delegation stellt die Liste der Registry neben die der Zone, Server für Server, mit der Antwort jedes Servers und seiner Zeit über TCP (der Verbindungsaufbau eingeschlossen, also etwa zwei Round Trips).
Die marineblaue Spalte ist der Weg eines Resolvers: die Root, die Registry mit ihrer TTL und ihrem DS, dann jeder Nameserver. Ein Server, der die Zone nicht bedient, ist abgetrennt dargestellt.
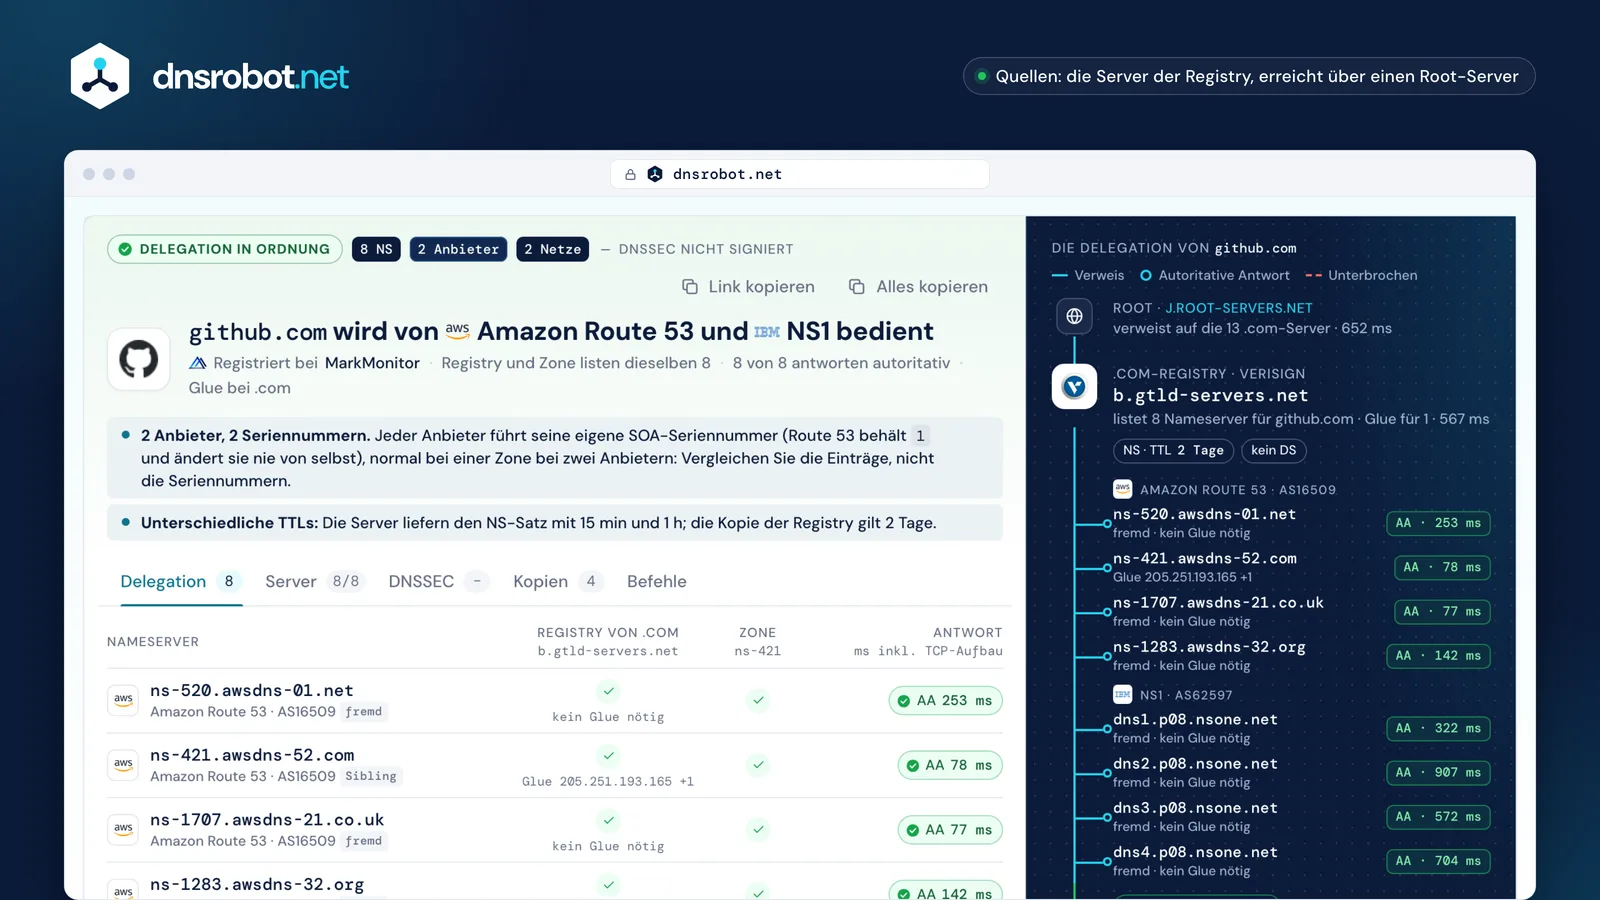
 Der BefundWer die Zone bedient, wer sie registriert hat und ob Registry und Zone übereinstimmen.Die Registry neben der ZoneJeder Name in der Liste der Registry und in der eigenen der Zone, mit Glue und der Antwort.Die Antwort jedes ServersAA und seine Zeit über TCP, der Code eines verweigernden Servers oder über 1.1.1.1, wo unser Server sich nicht verbinden kann.Die DelegationRoot, Registry, dann die eigene Antwort jedes Servers, so wie ein Resolver sie durchläuft.
Parent- vs. Child-Nameserver: warum sie abweichen
Zwei verschiedene Stellen führen die beiden Listen. Die Registry veröffentlicht die Liste der Parent-Zone, wenn Ihr Registrar es ihr aufträgt; Ihr DNS-Hoster liefert die eigene Liste der Zone. Ändern Sie nur eine davon, laufen sie auseinander.
Resolver vertrauen der eigenen Antwort der Zone mehr als dem Verweis (RFC 2181 §5.4.1), daher behalten sie nach einer Abfrage der Zone deren Liste und deren TTL. Am 2026-10-23 hielt der Resolver von Cloudflare den NS-Satz von google.com mit 340.859 s Restlaufzeit: mehr als die 172.800 von .com, die Kopie stammte also von der TTL der Zone von 4 Tagen.
Ein Name nur in der Liste der Registry bekommt weiter Verkehr von Resolvern, die frisch beginnen. Ein Name nur in der Zone ist für sie unsichtbar. Beides sollte behoben werden; keines ist für sich ein Ausfall.

Registry von .jp1 Tg.

- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
- ns4.xserver.jpnur Registry
- ns5.xserver.jpnur Registry
Zone1 Std.
- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
ns4.xserver.jp und ns5.xserver.jp stehen nur bei der Registry. Beide antworten autoritativ, daher geht nichts kaputt; die Listen weichen trotzdem ab.


Registry von .com2 Tg.
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net


Zone15 Min. · 1 Std.
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net
Dieselben Namen, verschiedene Uhren: Die Kopie der Registry gilt 2 Tage, die von Route 53 15 Minuten, die von NS1 1 Stunde.
Registry von .net2 Tg.
- ns1.domaindirect.comnur Registry
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.comnur Registry
Zone15 Min.

- ns1.hover.comnur Zone
- ns2.hover.comnur Zone
Die Registry listet noch die alten Namen. Zwei davon teilen sich Adressen mit den Servern von Hover und antworten; der dritte verweigert.
Was sind Glue-Einträge?
Glue ist eine Adresse, die die Parent-Zone mit ihrem Verweis mitliefert, damit ein Resolver einen Nameserver erreichen kann, dessen Name innerhalb der Zone liegt, die er bedient. Ohne sie hieße das Finden von ns1.google.com, die Server von google.com zu fragen, und das ist genau die Frage, mit der Sie begonnen haben (RFC 1034 §4.2.1).
RFC 9471 macht daraus eine Regel: Ein Verweis MUSS den Glue jedes In-Domain-Servers enthalten (ns1.google.com für google.com) und SOLLTE ihn für Sibling-Server unter derselben Parent-Zone enthalten (ns-421.awsdns-52.com für github.com). Ein fremder Name wie ns-520.awsdns-01.net wird eigenständig aufgelöst.
Glue wird beim Registrar gesetzt, als Host-Einträge, Child-Nameserver oder persönliche DNS-Server. Zieht ein Server um, muss der Glue mitziehen: Veralteter Glue schickt Resolver zu einer Adresse, die nicht mehr antwortet.
In-Domain · google.com
- .com: ns1.google.com fragen
- Seine Adresse liegt in google.com selbst
- ohne Glue dreht sich die Abfrage im Kreis
- Daher fügt .com ns1.google.com A 216.239.32.10 hinzu · MUSS: erforderlich
Sibling und fremd · github.com
- .com: ns-421.awsdns-52.com, ns-520.awsdns-01.net, … fragen
- awsdns-52.com liegt ebenfalls unter .com: Glue 205.251.193.165 · SOLLTE: enthalten
- awsdns-01.net liegt anderswo: Der Resolver löst ihn bei .net auf · kein Glue
Was ist eine Lame Delegation, und wie behebt man sie?
Eine Delegation ist lame (fehlerhaft), wenn die Parent-Zone Resolver zu einem Server schickt, der die Zone nicht bedient: Er verweigert, schweigt oder antwortet ohne Autorität. Ist jeder gelistete Server lame, löst sich die Domain nicht mehr auf; ist es einer von mehreren, werden Abfragen langsamer, während Resolver es erneut versuchen.
RFC 9499 stellt fest, dass „lame delegation“ inzwischen mehrere Fehler umfasst, daher benennt das Tool jeden einzeln: verweigert die Zone (REFUSED), keine Antwort (zweimal gefragt), antwortet ohne Autorität (kein aa), Serverfehler (SERVFAIL). Schweigen allein über TCP gilt nicht als lame, solange Google und Cloudflare die Domain noch auflösen: Es heißt keine TCP-Antwort, da dieser Server über UDP antworten kann.
Die Lösung liegt immer auf einer von zwei Seiten: die Zone bei dem DNS-Hoster anlegen, auf den die Registry zeigt, oder die Registry auf den Hoster zeigen lassen, der die Zone hat. Resolver können sich den Fehler nach der Korrektur bis zu 5 Minuten lang merken (RFC 9520).
Verweigert die Zone
ns63 · ns64.domaincontrol.com

Beide Server von GoDaddy, die .com nennt, antworten mit REFUSED: Die Zone ist dort nicht eingerichtet.
$ dig @ns63.domaincontrol.com \
    example.com SOA +norec
;; … status: REFUSED
;; flags: qr; … ANSWER: 0
Ein Timeout, dann REFUSED
ns1 · ns2.eftydns.com

Ein Server lief einmal in ein Timeout und antwortete bei erneuter Frage mit REFUSED. Ein Timeout ist kein Urteil: Das Tool fragt erneut, bevor es einen Zustand benennt.
$ dig @ns1.eftydns.com \
    example.com SOA +norec
;; connection timed out
# erneut gefragt
;; … status: REFUSED
Einer von dreien
ns1 · ns2 · ns3.domaindirect.com

Zwei Server antworten autoritativ; der dritte verweigert. Die Domain funktioniert, nur langsamer.
$ dig @ns2.domaindirect.com \
    example.net SOA +norec
;; … status: REFUSED
# ns1, ns3: NOERROR, flags qr aa
- Sehen, wohin die Registry zeigtDie Ansicht Delegation listet die Server der Registry und die Antwort jedes einzelnen.
- Eine Seite korrigierenDie Zone bei diesem Hoster anlegen oder die Nameserver beim Registrar ändern.
- Erneut prüfenAntworten kommen sofort zurück; ein zwischengespeicherter Fehler hält bis zu 5 Minuten.
Was Besucher bekommen, wenn jeder Server lame ist:Google SERVFAILCloudflare SERVFAIL

Wie viele Nameserver braucht man?
Mindestens zwei: „The DNS specification and domain name registration rules require at least two servers for every zone“ (RFC 2182 §5, BCP 16). Derselbe Abschnitt empfiehlt drei für die meisten Organisationen, einen davon weit von den anderen entfernt, und vier oder fünf, wo Zuverlässigkeit wichtiger ist.
Zählen Sie Netze, nicht Namen. Server sollten dort stehen, wo ein Ausfall nicht alle erreichen kann (RFC 2182 §3.1): Sechs Server in einem /22 teilen sich ein Routingschicksal. Anycast verteilt eine Adresse auf viele Standorte und ist die übliche Antwort, bleibt aber ein Betreiber; ein zweiter Anbieter überlebt dessen Ausfall (RFC 8901).
Mehr ist in Ordnung. Das alte Limit von sieben in RFC 1912 stammte von UDP-Antworten mit 512 Byte; große Zonen betreiben heute acht (github.com, bbc.co.uk).
| Domain | Server nach Netz | NS | Netze | Befund |
|---|---|---|---|---|
| google.com | Google · AS15169 · Anycast | 4 | 1 | Anycast, ein Betreiber |
| github.com | NS1 · AS62597Route 53 · AS16509 · Anycast | 8 | 2 | Zwei Anbieter |
| bbc.co.uk | NetActuate · AS63911NS1 · AS62597 | 8 | 2 | Zwei Netze |
| xserver.ne.jp | Xserver · AS131965Amazon · AS16509 | 5 | 2 | Zwei Netze |
| craigslist.org | craigslist · AS22414 | 6 | 1 | Ein /22 |





„Es wird empfohlen, für die meisten Zonen auf Organisationsebene drei Server bereitzustellen, von denen mindestens einer weit von den anderen entfernt sein muss.“
RFC 2182 §5 · BCP 16, Juli 1997 · zwei erforderlich, drei empfohlen
So ändern Sie Nameserver, und wie lange es dauert
Ändern Sie sie dort, wo die Domain registriert ist, nicht beim DNS-Hoster: Der Registrar schickt die neue Liste an die Registry, und die Registry veröffentlicht sie. Legen Sie die Zone zuerst beim neuen Hoster an, mit allen Einträgen, damit die neuen Server in dem Moment antworten, in dem sie genannt werden.
Dann laufen zwei Uhren. Resolver, die den Verweis der Registry zwischengespeichert haben, behalten die alte Liste bis zu der TTL der Parent-Zone: 2 Tage bei .com, 1 Tag bei .de und .jp, 1 Stunde bei .org. Resolver, die die Zone schon gefragt haben, behalten den alten eigenen NS-Satz der Zone für dessen TTL, die länger sein kann: Bei google.com sind es 4 Tage. Google Public DNS behält NS höchstens 6 Stunden.
Es sind also nie pauschal „24–48 Stunden“. Lassen Sie den alten DNS-Hoster dieselben Einträge weiter beantworten, bis die längere Uhr abgelaufen ist, und entfernen Sie bei einer signierten Domain den DS vor dem Umzug (RFC 6781).
Beim Registrar: die jeweils eigene Anleitung
- GoDaddyDNS → Nameservers
- NamecheapDomain List → Manage → Nameservers
- Squarespace DomainsDNS → Domain Nameservers
- PorkbunDetails → Nameservers
- Onamae.comネームサーバー/DNS → ネームサーバー設定
- XServer Domainネームサーバー設定
- MuuMuu Domainドメイン管理 → ネームサーバー設定変更
- Cloudflare Registrarbleibt auf den Nameservern von Cloudflare


Wie lange die Kopie der Registry gilt (NS-TTL der Parent-Zone)
- .ru4 Tage345.600 s
- .com2 Tage172.800 s
- .uk2 Tage172.800 s
- .de1 Tag86.400 s
- .jp1 Tag86.400 s
- .tr12 Stunden43.200 s
- .dev3 Stunden10.800 s
- .org1 Stunde3.600 s
- .io1 Stunde3.600 s
- .in15 Minuten900 s
Die Uhren nach einer Änderung
- Alter Verweis in Cachesdie TTL der Parent-Zone.com: bis zu 2 Tage
- Alter NS-Satz der Zone in Cachesdie TTL der alten Zonegoogle.com: bis zu 4 Tage
- Google Public DNSseine Obergrenze für NShöchstens 6 Stunden
NS vs. SOA vs. Glue-Einträge
Drei Einträge treffen an einer Delegation zusammen. NS nennt die Server: Die Kopie der Parent-Zone weist den Weg, die Kopie der Zone ist die Autorität. Glue ist ein A- oder AAAA-Eintrag, den die Parent-Zone nur für Server hält, die innerhalb der Zone benannt sind. SOA gibt es einmal pro Zone, an ihrer Spitze: den Primary-Server, eine Kontaktadresse, die Seriennummer und die Timer.
Ein Server, der das SOA mit dem Flag aa beantwortet, hält die Zone, deshalb fragt das Tool jeden Server danach. Die Seriennummer zeigt, ob die Server dieselbe Version haben; Route 53 beginnt bei 1 und ändert sie nie von selbst, und eine Zone bei zwei Anbietern trägt zwei Seriennummern, beides normal.
Die Zone .combetrieben von Verisign
- NSgoogle.com. 172800 NS ns1.google.com.Delegation: wohin es weitergeht · nicht autoritativ
- Ans1.google.com. 172800 A 216.239.32.10Glue: die Adresse des Servers, damit er erreichbar ist
- DSkein DS: google.com ist nicht signiertDS: verweist auf den Signierschlüssel der Child-Zone; nur bei signierten Zonen (cloudflare.com DS 2371 13 2)
Zonengrenze · google.com
Die Zone google.combetrieben von Google
- NSgoogle.com. 345600 NS ns1.google.com.Die eigene Liste der Zone · autoritativ
- SOAns1.google.com. dns-admin.google.com. 1003797344 900 900 1800 60Einer pro Zone: Primary, Kontakt, Seriennummer, Timer
- Ans1.google.com. 345600 A 216.239.32.10Die eigene Adresse des Servers: Der Glue sollte dazu passen
NS-Abfrage vs. der Befehl nslookup
Unter „ns lookup“ suchen Leute zwei Dinge: die Nameserver einer Domain und den Befehl nslookup, der bei Windows, macOS und Linux dabei ist. nslookup fragt Ihren Resolver und gibt aus, was er im Cache hat; mit -type=ns listet es den NS-Satz der Zone so, wie Ihr Resolver ihn hält.
Diese Kopie kann Stunden alt sein, und sie zeigt nie die Liste der Registry, den Glue oder ob jeder Server die Zone hält. Diese Seite fragt jeden davon, den sie erreichen kann, direkt.
| Dieser NS Lookupdnsrobot.net | nslookup-type=ns | digNS · +norec | |
|---|---|---|---|
| Fragt | die Registry, dann jeden Server | Ihren Resolver | einen beliebigen Server, den Sie nennen |
| Registry vs. Zone | beide, Name für Name | die Kopie im Cache | eine Liste pro Befehl |
| aa jedes Servers | jede IPv4-Adresse (A und Glue) | Nein | ein Server pro Befehl |
| Glue und TTLs | beide TTLs | mit -debug | in der Ausgabe |
| Diagnose | benannt, mit Lösung | Nein | Nein |
| Läuft in | jedem Browser | WindowsmacOSLinux | macOSLinux |


NS-Abfrage: häufig gestellte Fragen
Was ist eine NS-Abfrage?
Wie finde ich heraus, wer mein DNS-Anbieter ist?
Warum listen Registry und Zone unterschiedliche Nameserver?
Was ist eine Lame Delegation?
Wie lange dauert die Verbreitung einer Nameserver-Änderung?
Wie viele Nameserver sollte eine Domain haben?
Was sind Glue-Einträge, und wann brauche ich sie?
Warum zeigen verschiedene Tools unterschiedliche Nameserver?
Was bedeutet „nicht direkt geprüft“?
Ist eine NS-Abfrage dasselbe wie nslookup?
Warum zeigt sich meine Nameserver-Änderung noch nicht?
Sollte ich DNSSEC vor einem Nameserver-Wechsel entfernen?
Weitere DNS-Tools
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
WHOIS-Abfrage
Domain-Registrierung, Registrar und Inhaberdetails über RDAP nachschlagen
Hosting-Checker
Finden Sie heraus, wer eine Website hostet: Webhoster, CDN, CMS, E-Mail-Anbieter, Registrar und SSL-Aussteller
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden
Domain zu IP
Jeden Domainnamen in seine IP-Adresse mit Geolokalisierung und CDN-Erkennung umwandeln
Reverse DNS-Abfrage
Hostnamen zu jeder IP-Adresse über PTR-Einträge finden
Subdomain-Finder
Alle Subdomains einer Domain entdecken
Domain-Alter-Checker
Domain-Registrierungsdatum, Alter, Ablauf und Registrar-Details über WHOIS prüfen