











Subdomain Finder & Checker
Mit diesem Subdomain Finder & Checker finden Sie die Subdomains jeder Domain in Zertifikats-Logs, mit einer Liste gängiger Namen, auf ihrer Startseite und in ihren DNS-Einträgen. Danach sehen Sie, welche davon auflösen, wo jede läuft und wann ihr Zertifikat abläuft.
Auch eine Subdomain oder URL funktioniert: docs.python.org durchsucht ganz python.org.
- Cert Spotter · Nur nicht abgelaufene · unser Server
- crt.sh · Gesamter Verlauf · Ihr Browser
- Gängige Namen · 1.000 Labels · unser Server
- Startseite · Links, Header · unser Server
- DNS-Einträge · NS, MX, SPF… · unser Server
- Zonentransfer · Bis zu 6 Nameserver · unser Server


Wie funktioniert ein Subdomain Finder?
Er sammelt Namen aus öffentlichen Quellen und dem eigenen DNS der Domain und fragt dann für jeden einzelnen das DNS.
Jedes HTTPS-Zertifikat, das eine vertrauenswürdige Zertifizierungsstelle ausstellt, wird mit jedem Namen, den es abdeckt, in Certificate-Transparency-Logs geschrieben. Dieser Finder liest zwei Suchdienste für diese Logs: Cert Spotter für aktuelle Zertifikate und crt.sh für den gesamten Verlauf samt abgelaufener Zertifikate, wenn es rechtzeitig antwortet (große oder ausgelastete Domains laufen oft in ein Timeout). Parallel fragt er das DNS nach 1.000 gängigen Namen, liest die Links der Startseite und die eigenen Einträge der Domain und versucht einen Zonentransfer.
Dann macht das DNS aus der Liste eine Karte. Ein Name, der auflöst, bekommt seine Adressen und das Netz, das sie ankündigt, und dieses Netz verrät den Hoster oder das CDN. Ein Name aus einem Zertifikat oder einem DNS-Eintrag, der heute nicht auflöst, war einmal echt: ein stillgelegter Name oder einer, der nur in einem privaten Netz auflöst. Ein Link auf der Startseite kann dagegen auf einen Namen zeigen, den es nie gab.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Gängige Namen242,6 s
- Startseite141,9 s
- DNS-Einträge10,4 s
- ZonentransferAbgelehnt ×42,3 s





- Zertifikats-Logs: jeder Name auf einem öffentlichen Zertifikat; Cert Spotter ist aktuell, crt.sh ergänzt abgelaufene, wenn sein gesamter Verlauf rechtzeitig antwortet.
- Gängige Namen, Startseite, Einträge: aktive Namen, die in keinem Zertifikat stehen.
- DNS: eine Frage pro Name und Typ an Google Public DNS.
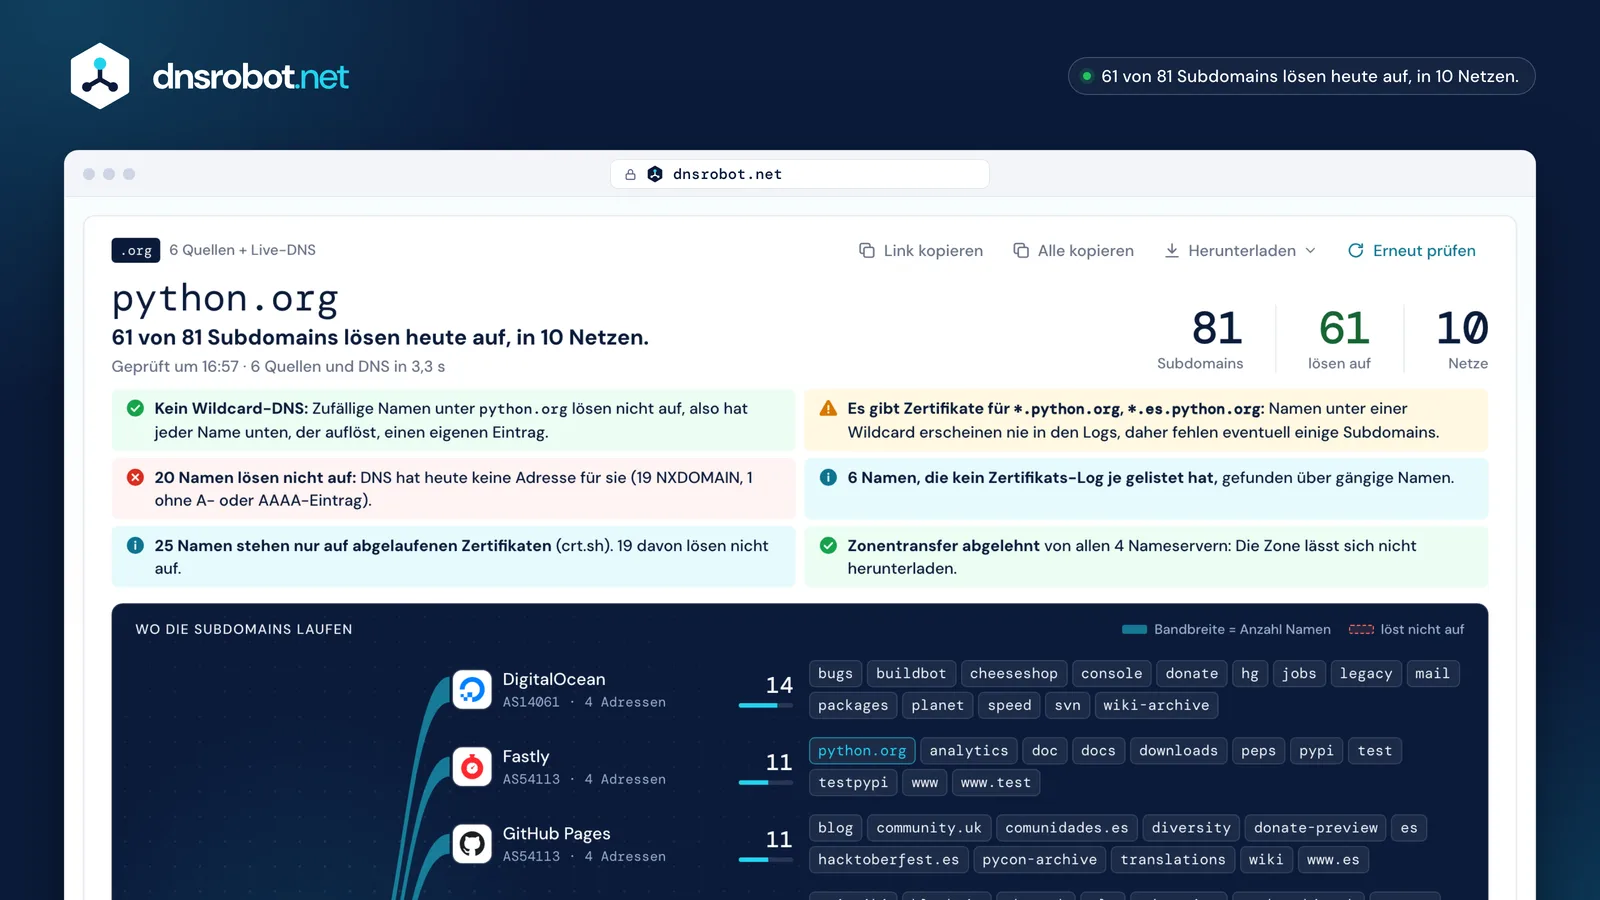
 Zuerst die AntwortWie viele Namen gefunden wurden, wie viele heute auflösen und in wie vielen Netzen.DNS-Fakten, keine UrteileWildcard-DNS, Wildcard-Zertifikate, Namen, die nicht auflösen, Namen, die kein Zertifikats-Log listet, und der Zonentransfer, jeweils mit Beleg.Wo jeder Name läuftEin Band pro Hoster oder CDN, so breit wie die Zahl seiner Namen, mit den Plattformen, die seine CNAMEs verraten.Jeder Name einen Klick entferntJede Beschriftung verlinkt auf ihre Zeile: Status, Adressen, CNAME-Kette, Hoster und Zertifikatsdaten.
Wie kann ich alle Subdomains einer Domain herausfinden?
Kombinieren Sie passive Quellen mit ein paar DNS-Abfragen: Keine Methode allein findet jeden Namen.
Zertifikats-Logs listen jeden Namen, der je ein öffentliches Zertifikat hatte, aber nichts unter einer Wildcard und nichts, was nie per HTTPS erreichbar war. Die Abfrage gängiger Namen im DNS findet aktive Hosts, die die Logs nie gesehen haben. Die Startseite und die Einträge der Domain nennen ein paar weitere, und ein Zonentransfer listet die ganze Zone, wo ein Server ihn erlaubt.
Dieser Finder führt alle Methoden gleichzeitig aus. Methoden, die einen kostenpflichtigen Datensatz brauchen (Passive DNS) oder die Daten anderer Websites entgegen deren Nutzungsbedingungen kopieren (Scraping von Suchmaschinen, manche öffentlichen APIs), nutzt er nicht.
| Methode | Findet | Übersieht | Hier |
|---|---|---|---|
| Zertifikats-Logs | Jeden Namen auf einem öffentlichen Zertifikat, auch abgelaufenen (crt.sh) | Namen unter Wildcards; Namen, die nie HTTPS hatten | Beide Suchen |
| Gängige Namen | Aktive Hosts mit erratbaren Labels | Ungewöhnliche Labels | 1.000 + 4.000 |
| Startseite | Hosts, die die Website verlinkt oder lädt | Nicht verlinkte Namen | Ja |
| DNS-Einträge | Mail-, Nameserver- und SPF-Hosts | Alles andere | Ja |
| Zonentransfer | Die ganze Zone, wo erlaubt | Fast überall abgelehnt | Bis zu 6 Nameserver |
| NSEC-Walking | Jeden Namen in einer reinen NSEC-Zone | NSEC3- und unsignierte Zonen | Noch nicht |
| Passive DNS | Namen aus dem Resolver-Verkehr | Braucht einen kostenpflichtigen Datensatz | Nein |
| Suchmaschinen | Hosts indexierter Seiten | Nicht indexierte Namen; Scraping verstößt gegen ihre Nutzungsbedingungen | Nein |
Wie finde ich Subdomains ohne Zertifikat?
Fragen Sie das DNS nach wahrscheinlichen Namen: Jede Domain, die wir gemessen haben, hatte aktive Namen, die noch kein Zertifikats-Log je gelistet hat.
Wir haben 1.000 gängige Labels (www, mail, vpn, dev…) unter 13 bekannten Domains abgefragt und die Treffer mit dem vollständigen Verlauf von crt.sh verglichen. Jede Domain hatte 3 bis 71 aktive Namen, die kein Log je gezeigt hat; am meisten kamen bei uber.com (71), kompas.com (37) und github.com (32) hinzu. Die Links der Startseite brachten bis zu 65 weitere (kompas.com); die 160 verlinkten Sprachseiten von wordpress.org lassen sich im DNS nicht bestätigen, weil seine Wildcard auf jeden Namen antwortet.
Der Finder fragt standardmäßig die ersten 1.000 Labels der SecLists-Liste ab und auf Wunsch 4.000 weitere, was mit insgesamt fünfmal so vielen Abfragen etwa 60 % mehr Treffer brachte. Wildcard-DNS wird zuerst getestet, sodass ein geratener Name nur zählt, wenn er einen eigenen Eintrag hat.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- nie in CT
- in CT-Logs
- wordpress.org: Wildcard-DNS: Auflösen beweist nichts
Was ist Certificate Transparency, und wie verrät sie Subdomains?
Certificate Transparency (CT) ist ein Verbund öffentlicher Logs, die sich nur ergänzen lassen und jedes Zertifikat enthalten, das vertrauenswürdige Zertifizierungsstellen ausstellen.
Browser setzen sie durch: Chrome lehnt ein nach dem 30. April 2018 ausgestelltes Zertifikat ab, wenn es keine signierten Zeitstempel von CT-Logs trägt. Jedes Log ist ein Merkle-Baum, den jeder lesen und niemand ändern kann. Sobald ein Zertifikat protokolliert ist, ist also jeder Name darin öffentlich, oft bevor die Website ihn überhaupt nutzt.
Deshalb taucht eine neue Subdomain hier auf, innerhalb weniger Stunden nach dem Start von HTTPS („Erneut prüfen“ überspringt unsere 6-Stunden-Kopie), und eine alte bleibt auffindbar, nachdem sie abgeschaltet wurde. Eine Certificate-Transparency-Suche wie crt.sh oder Cert Spotter liest diese Logs für Sie; dieser Finder fragt beide.

- Aussteller
- Let's Encrypt
- Ausgestellt
- 20. Okt. 2026
- Läuft ab
- 18. Jan. 2027


Warum löst eine Subdomain nicht auf?
Weil das DNS keine Adresse mehr für sie hat: Der Name wurde gelöscht, hatte nie eine Adresse oder zeigt auf etwas, das nicht mehr existiert.
NXDOMAIN bedeutet, dass der Name nicht mehr existiert. Keine Adresse (NOERROR ohne A- oder AAAA-Eintrag) bedeutet, dass er existiert, aber nur für andere Einträge, etwa für Mail. Verwaist bedeutet, dass sein CNAME auf ein Ziel zeigt, das nicht existiert.
Alte Namen sind die Regel: Von 2.036 Namen in den Zertifikats-Logs von 11 geprüften Domains existierte die Hälfte nicht mehr. Ein Name, der nicht auflöst, ist auf dieser Seite kein Fehler: Es ist ein stillgelegter Name oder einer, der nur in einem privaten Netz auflöst. Aufräumen lohnt sich bei übrig gebliebenen Einträgen: verwaisten CNAMEs und Namen ohne Adresse.
- 922 lösen auf (45%)
- 1.008 NXDOMAIN (50%)
- 106 ohne Adresse (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Löst nicht aufDer Name existiert nicht. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Keine AdresseEr existiert, aber nur für andere Einträge, etwa für Mail. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
VerwaistEr zeigt auf einen Namen, den es nicht mehr gibt.
Was ist ein verwaister CNAME (Dangling CNAME)?
Ein verwaister CNAME ist ein DNS-Eintrag, der noch auf einen Namen zeigt, den es nicht mehr gibt, etwa einen gelöschten Load Balancer oder einen gekündigten gehosteten Dienst.
Zunächst ist er ein Fall fürs Aufräumen: Die Subdomain zeigt einen Fehler, und der Eintrag bewirkt nichts. In 2.036 Zertifikatsnamen von 11 Domains fanden wir 25 verwaiste CNAMEs, bei 8 der 11 Domains, meist gelöschte Cloud-Load-Balancer.
Er kann aber auch ein Risiko sein. Ist das Ziel ein Dienst, bei dem jeder den frei gewordenen Namen beanspruchen kann, etwa ein Storage-Bucket oder eine Website auf manchen Plattformen, könnte ein Fremder Seiten auf Ihrer Subdomain ausliefern: eine Subdomain-Übernahme (Subdomain Takeover). Dieser Finder zeigt für jeden Namen den DNS-Befund und meldet „mögliche Übernahme“ nur, wenn CNAME und Seite beide zur veröffentlichten Signatur einer nicht beanspruchten Ressource eines Dienstes passen.
25 verwaiste CNAMEs in 2.036 Namen (1,2 %), bei 8 von 11 Domains
- Gelöschte Cloud-Load-Balancer
- Stillgelegte Endpunkte von Skype for Business Online
- Ein gekündigtes gehostetes Forum
- VerwaistDas CNAME-Ziel existiert nichtEin DNS-Befund, für jeden Namen gezeigt: Löschen Sie den Eintrag, wenn er nicht genutzt wird.
- Mögliche ÜbernahmeCNAME und Seite passen zur Signatur einer nicht beanspruchten Ressource eines DienstesMit Belegen gezeigt. Signale, kein Beweis.
- Nicht übernahmegefährdetDer Dienst prüft, wem eine Domain gehörtFastly, CloudFront, Zendesk, Statuspage und andere: nie markiert.
Ist Ihr DNS-Zonentransfer offen?
Wahrscheinlich nicht: Alle Nameserver der 12 echten Domains, die wir getestet haben, lehnten einen DNS-Zonentransfer ab, aber selbst betriebene Server können offen sein, testen Sie Ihren also hier.
Ein Zonentransfer (AXFR) dient dazu, eine Zone auf ihre sekundären Server zu kopieren. Fragt jemand anderes an, sendet ein offener Server jeden Namen der Zone. RFC 5936 sagt, Server sollten ihn einschränken und standardmäßig nicht für alle offen sein.
Der Finder sendet eine AXFR-Anfrage an bis zu sechs Nameserver der Domain (über IPv4) und meldet jede Antwort. Nur die Testdomain zonetransfer.me, die eingerichtet wurde, um das Problem zu zeigen, antwortete mit ihren 52 Einträgen.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52 Einträge gesendet
12 von 12 echten Domains lehnten auf jedem Nameserver ab
Warum lässt sich nicht jede Subdomain finden?
Weil manche Namen nie öffentlich werden: Kein Zertifikat nennt sie, kein Link zeigt auf sie, und kein gängiges Label passt.
Drei Arten von Namen gelangen selten oder nie in die Logs, und das DNS findet sie nur, wenn ihr Label zu erraten ist. Chrome selbst nennt Wildcard-Zertifikate als Weg, zu begrenzen, was Certificate Transparency offenlegt: Die Wildcard wird protokolliert, die Namen, die sie bedient, nicht.
Namen unter einer Wildcard
Ein Zertifikat für
*.python.orgdeckt jeden Namen eine Ebene tiefer ab, ohne einen davon aufzuführen. Das Log speichert die Wildcard, nicht die Namen, die sie bedient.In den LogsNur*.python.orgNamen in einem privaten Netz
Namen, die nur im internen DNS eines Unternehmens existieren, bekommen selten ein öffentliches Zertifikat. Ohne eines gelangen sie nie in ein Log.
In den LogsNichtsNamen ohne HTTPS
Ein SSH-Host, ein Mail-Relay oder ein alter FTP-Server braucht kein öffentliches Zertifikat, daher gelangt sein Name oft nie in ein Log.
In den LogsNichts
Wo wird jede Subdomain gehostet?
Die Adressen jedes Namens gehören zu einem Netz, und das Netz verrät den Hoster oder das CDN dahinter.
Der Finder fragt Team Cymru, welches Netz jede Adresse ankündigt, und gleicht dann Netz und CNAME-Kette mit den über 200 Anbietern des Hosting-Checkers ab. Ein CNAME nennt oft die Plattform hinter einem CDN: Read the Docs hinter Cloudflare oder Heroku und Netlify im Netz von Amazon.
Hinter einem CDN sind die Adressen die Edge-Server des CDN, für viele Websites dieselben; der Server dahinter bleibt verborgen. Der Finder rät nie eine Origin-Adresse.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· über9
- HetznerAS249406
- CloudflareAS13335· über5
- Google CloudAS396982· über2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· über1
- University of OregonAS37011





- CDN-Edge: geteilte Adressen, der Ursprungsserver bleibt verborgen
- das eigene Netz des Hosters
Was ist Subdomain-Enumeration?
Subdomain-Enumeration ist das Auflisten der Subdomains einer Domain, passiv aus öffentlichen Quellen oder aktiv mit DNS-Abfragen und Anfragen.
Passive Quellen lesen, was schon öffentlich ist, etwa Zertifikats-Logs, und senden nichts an die Server der Domain. Aktive Prüfungen stellen dem DNS eine Frage pro Name, hier über Google Public DNS, rufen die Startseite ab oder bitten die eigenen Nameserver der Domain um einen Zonentransfer. Sicherheitsteams enumerieren, um vergessene Hosts zu finden, bevor es jemand anderes tut, oft mit einem Subdomain-Scanner; ein Subdomain-Scan hier führt nur die leichten Standardprüfungen aus: gängige Namen, Einträge, die Startseite und einen Zonentransfer.
Passiv
Liest öffentliche Quellen; sendet nichts an die Domain
- Cert Spotter51 Namen
- crt.sh74 Namen
Aktiv
Fragt Google Public DNS nach jedem Namen, ruft die Startseite ab und bittet jeden Nameserver um die Zone
- Gängige Namen24 Namen
- Die Startseite14 Namen
- DNS-Einträge1 Name
- ZonentransferAbgelehnt ×4
Wie verbergen oder verraten NSEC und NSEC3 die Namen einer Zone?
In einer mit DNSSEC signierten Zone verketten NSEC-Einträge jeden Namen mit dem nächsten, sodass jeder die Kette ablaufen kann; NSEC3 hasht die Namen, um das zu verhindern.
Fragt man in einer reinen NSEC-Zone nach einem fehlenden Namen, kommen die beiden echten Namen zurück, die ihn umgeben; wiederholt man das, läuft man die ganze Zone ab. NSEC3 liefert stattdessen Hashes, die sich mit einem Wörterbuch trotzdem knacken lassen. Eine neuere Methode, Compact Denial (RFC 9824), verrät überhaupt keinen Nachbarn.
Die meisten Domains, die wir geprüft haben, nutzen NSEC3 oder kein DNSSEC; einige wenige, etwa isc.org, nutzen reines NSEC, das RFC 9276 empfiehlt, daher lassen sich ihre Namen ablaufen.
NSECder nächste echte Name, in Reihenfolge
NSEC3der Hash des nächsten Namens
Compact Denialein erfundener nächster Name: nichts abzulaufen
Kein DNSSECNXDOMAIN
Was können Sie mit der Liste anfangen?
Ein Inventar führen, alte Einträge aufräumen und prüfen, was jede Subdomain ausliefert.
Exportieren Sie die Liste als CSV, löschen Sie übrig gebliebene Einträge (verwaiste CNAMEs, Namen ohne Adresse) und prüfen Sie Zertifikat, Hoster und DNS-Einträge der Namen, die auflösen.
Ein Inventar führen
Laden Sie jeden Namen mit Status, Adressen, Hoster und Zertifikatsdaten als CSV oder JSON herunter.
Alte Einträge aufräumen
Löschen Sie übrig gebliebene Einträge: CNAMEs, die ins Leere zeigen, und Namen ohne Adresse.
Jedes Zertifikat prüfen
Sehen Sie die Kette, das Ablaufdatum und was das Zertifikat abdeckt.
Herausfinden, wer hostet
Der Hoster, das CDN und der Mail-Anbieter hinter jedem Namen.
Die DNS-Einträge lesen
Jeder Eintragstyp, der Pfad ab der Root und DNSSEC.
Sehen, wie alt sie ist
Registrierungsdatum, erstes Zertifikat und erste Archivkopie.
Daten und Nachweise
- Zertifikatsdaten von Cert Spotter (SSLMate) und crt.sh (Sectigo).
- Gängige Namen: die ersten 1.000 (und 5.000) Labels von
subdomains-top1million-5000.txtaus SecLists, © Daniel Miessler, MIT-Lizenz. - Takeover-Signaturen nach can-i-take-over-xyz von EdOverflow und Mitwirkenden, CC BY 4.0, angepasst von DNS Robot.
- Netze aus dem IP-to-ASN-Dienst von Team Cymru; DNS-Antworten von Google Public DNS.
Subdomain Finder: häufige Fragen
Was ist ein Subdomain Finder?
Ist dieser Subdomain Finder kostenlos, und welche Grenzen gibt es?
Wie viele Subdomains kann eine Domain haben?
Warum zeigt eine Suche weniger Subdomains als beim letzten Mal?
Was ist crt.sh?
Ist es legal, die Subdomains einer Domain herauszufinden?
Wie prüfe ich, ob eine Subdomain aktiv ist?
Was ist ein Wildcard-Zertifikat?
Was ist ein DNS-Zonentransfer?
dig AXFR example.com @ns1.example.com für jeden Nameserver aus: Ein sicherer lehnt ab. Zum Schließen erlauben Sie Transfers nur an die Adressen Ihrer sekundären Server (allow-transfer in BIND oder die Einstellung Ihres DNS-Hosts).Was ist eine Subdomain-Übernahme (Subdomain Takeover)?
Kann ich meine Subdomains verbergen?
Gibt es eine API?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere Domain- und DNS-Tools
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
SSL-Zertifikat-Check
Gültigkeit und Sicherheitsdetails des SSL-Zertifikats überprüfen
Hosting-Checker
Finden Sie heraus, wer eine Website hostet: Webhoster, CDN, CMS, E-Mail-Anbieter, Registrar und SSL-Aussteller
Domain zu IP
Jeden Domainnamen in seine IP-Adresse mit Geolokalisierung und CDN-Erkennung umwandeln
WHOIS-Abfrage
Domain-Registrierung, Registrar und Inhaberdetails über RDAP nachschlagen
Domain-Alter-Checker
Domain-Registrierungsdatum, Alter, Ablauf und Registrar-Details über WHOIS prüfen