Was ist ein SPF-Eintrag?
Ein SPF-Eintrag (Sender Policy Framework, RFC 7208) ist ein TXT-Eintrag Ihrer Domain, der die Server auflistet, die E-Mails für sie senden dürfen. Trifft eine Nachricht ein, ruft der empfangende Server den SPF-Eintrag der Domain des Envelope-Absenders ab (Return-Path, nicht die sichtbare From-Adresse) und prüft, ob die sendende IP auf der Liste steht.
Eine Domain darf nur einen SPF-Eintrag haben. Zwei Einträge, die mit v=spf1 beginnen, lassen jede SPF-Prüfung mit PermError scheitern. Wenn Sie einen neuen Dienst hinzufügen, bearbeiten Sie also den vorhandenen Eintrag, statt einen weiteren anzulegen. Seit Februar 2024 erwarten Gmail und Yahoo von jedem Absender SPF oder DKIM und von Massenversendern SPF, DKIM und DMARC zusammen.
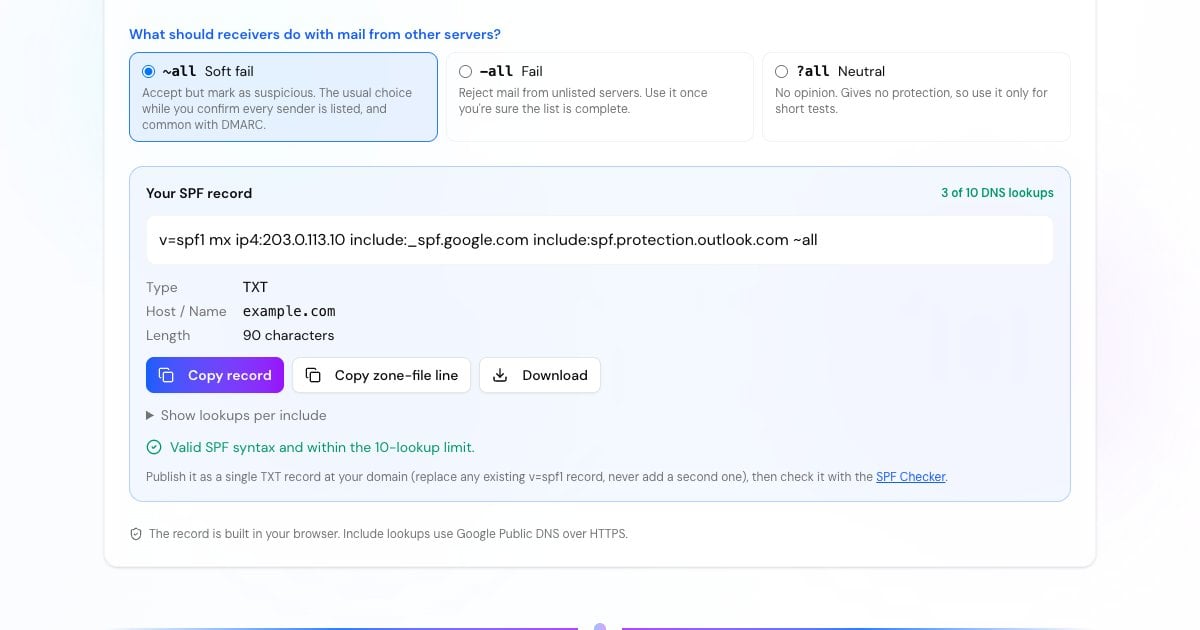
So erstellen Sie einen SPF-Eintrag
Ihr Postfach-Anbieter, Newsletter- und Transaktionsdienste, Helpdesk, CRM sowie jeder Server oder jede Website, die Mails von Ihrer Domain verschickt. Einen davon zu vergessen ist der häufigste Grund, warum SPF fehlschlägt.
Wählen Sie oben jeden Anbieter aus, fügen Sie weitere Include-Domains hinzu und tragen Sie Ihre eigenen Server als IPv4- oder IPv6-Adressen ein. Nutzen Sie mx nur, wenn Ihre eingehenden Mailserver auch senden.
~all (Soft Fail) ist der übliche Start. Wechseln Sie zu -all (Fail), wenn Sie sicher sind, dass die Liste vollständig ist. Behalten Sie den Lookup-Zähler im Blick: Er muss bei 10 oder darunter bleiben.
Legen Sie ihn als TXT-Eintrag mit dem Host @ an (oder mit der Subdomain, die Mails sendet) und ersetzen Sie einen vorhandenen v=spf1-Eintrag. Prüfen Sie ihn anschließend mit dem SPF-Prüfer.
Advertisement
SPF-Syntax erklärt
Ein SPF-Eintrag ist eine Liste von Termen, die von links nach rechts gelesen werden. Der erste Term, der auf die sendende IP passt, bestimmt das Ergebnis.
Das Versions-Tag. Es muss der erste Term sein, und daran erkennen Empfänger den TXT-Eintrag als SPF.
Autorisiert alles im SPF-Eintrag einer anderen Domain, etwa include:_spf.google.com. Jeder Lookup in diesem Eintrag zählt ebenfalls zu Ihrem Limit.
Autorisieren eine Adresse oder einen CIDR-Bereich, zum Beispiel ip4:203.0.113.10 oder ip6:2001:db8::/48. Sie kosten keine DNS-Lookups.
Autorisieren die IPs aus dem A/AAAA-Eintrag der Domain bzw. ihrer MX-Hosts. Praktisch, aber jeder kostet einen Lookup, und mx kann intern bis zu 10 weitere Abfragen verursachen.
Was mit allen anderen Servern geschehen soll: Soft Fail, Fail oder Neutral. Veröffentlichen Sie nie +all, denn damit darf jeder im Namen Ihrer Domain senden.
redirect= übergibt die gesamte Prüfung an den Eintrag einer anderen Domain. exists: wird von einigen großen Versendern mit Makros genutzt. ptr ist langsam, und RFC 7208 rät davon ab, es zu veröffentlichen.
~all vs -all: Soft Fail oder Fail?
-all teilt Empfängern mit, dass Mails von jedem nicht aufgeführten Server bei SPF durchfallen, und viele lehnen sie dann ab. ~all markiert sie als Soft Fail: Empfänger sollten sie nicht allein deshalb ablehnen, dürfen sie aber als verdächtig behandeln. ?all ist neutral und bietet keinen Schutz.
Googles Anleitung für Workspace verwendet ~all, das Beispiel von Microsoft für Microsoft 365 -all. Beides funktioniert. Sobald Sie DMARC veröffentlichen, entscheidet die DMARC-Richtlinie (p=quarantine oder p=reject), was mit fehlschlagenden Mails passiert. Deshalb behalten viele Domains ~all, um legitime weitergeleitete Mails nicht abzulehnen, und überlassen DMARC die Durchsetzung. Wenn die Domain überhaupt keine E-Mails sendet, veröffentlichen Sie v=spf1 -all.
Advertisement
Beispiele für SPF-Einträge
Kopieren Sie das Beispiel, das Ihrer Konfiguration am nächsten kommt, oder erstellen Sie Ihren eigenen Eintrag mit dem Generator oben. Jedes Beispiel ist ein einzelner TXT-Eintrag auf Ihrer Domain.
v=spf1 include:_spf.google.com ~allv=spf1 include:spf.protection.outlook.com -allv=spf1 ip4:203.0.113.10 include:_spf.google.com include:mailgun.org ~allv=spf1 include:zohomail.com ~allv=spf1 mx ip4:198.51.100.0/24 ip6:2001:db8::/48 -allv=spf1 -allDas Limit von 10 DNS-Lookups
RFC 7208 begrenzt eine SPF-Prüfung auf 10 DNS-Lookups. Jedes include, a, mx, ptr, exists und redirect kostet einen, ebenso jeder dieser Mechanismen in den eingebundenen Einträgen. ip4, ip6 und all sind kostenlos. Eine Prüfung, die einen 11. Lookup bräuchte, bricht mit PermError ab, was für DMARC als SPF-Fehlschlag zählt. Empfänger sollten außerdem höchstens 2 Void-Lookups zulassen (Namen, die nicht existieren oder keine Einträge liefern).
Nicht jeder Anbieter kostet gleich viel. Wir haben jedes Include am 5. Oktober 2026 gezählt, verschachtelte Lookups eingeschlossen:
_spf.google.com und spf.protection.outlook.com listen ihre IP-Bereiche direkt auf. Amazon SES, Brevo, Mailjet, Zendesk und Fastmail kosten ebenfalls 1.
Jeder verweist auf einen weiteren eigenen Eintrag.
Postfächer von Hostern verketten oft mehrere Includes.
Einer davon plus ein paar weitere Dienste kann das ganze Budget aufbrauchen.
Advertisement
SPF-Eintrag mit zu vielen Lookups reparieren
Entfernen Sie Dienste, die Sie nicht mehr nutzen. Alte Newsletter-Tools und Testkonten sind die üblichen Verdächtigen.
Ersetzen Sie `a` und `mx` durch `ip4`/`ip6`, wenn Ihre eigenen Server feste Adressen haben.
Verlagern Sie Massenmails auf eine Subdomain wie news.example.com, mit eigenem SPF-Eintrag und eigenen 10 Lookups.
Prüfen Sie, ob ein Dienst überhaupt ein Include braucht. Viele Versender nutzen ihre eigene Bounce-Domain, sodass SPF auf deren Domain besteht und das DMARC-Alignment über DKIM kommt.
Vorsicht bei SPF-Flattening. Includes durch kopierte IP-Listen zu ersetzen funktioniert nur, bis ein Anbieter seine IPs ändert. Dann schlagen Mails ohne Vorwarnung fehl.
Häufige SPF-Fehler
Zwei SPF-Einträge auf derselben Domain, zum Beispiel einer pro Anbieter. Führen Sie sie zu einem zusammen.
+allverwenden, das das gesamte Internet autorisiert.Den Eintrag unter dem falschen Namen veröffentlichen. SPF wird auf der Domain des Envelope-Absenders geprüft, und Subdomains erben ihn nicht.
Mechanismen nach
allanhängen. Empfänger werten sie nie aus, diese Absender sind also nicht autorisiert.Einen Absender vergessen, etwa den Webserver, der Kontaktformular-Mails verschickt.
Den alten SPF-Eintragstyp (Typ 99) verwenden. RFC 7208 hat ihn abgeschafft: Veröffentlichen Sie nur TXT.
Advertisement
SPF, DKIM und DMARC arbeiten zusammen
SPF allein verhindert nicht, dass jemand die From-Adresse fälscht, die Ihre Leser sehen. DKIM signiert jede Nachricht, und DMARC verknüpft beides mit der sichtbaren From-Domain und legt fest, was Empfänger bei Fehlschlägen tun sollen. Richten Sie alle drei ein:
Den veröffentlichten Eintrag, seine verschachtelten Includes und die Lookup-Anzahl prüfen.
Ein DKIM-Schlüsselpaar und den TXT-Eintrag selector._domainkey erstellen.
Eine DMARC-Richtlinie mit Reporting-Adressen erstellen.
SPF-, DKIM- und DMARC-Ergebnisse einer echten Nachricht auslesen.