











DKIM-Generator
Erstellen Sie ein DKIM-Schlüsselpaar in Ihrem Browser und erhalten Sie den Eintrag zum Veröffentlichen. Auf Google Workspace oder Microsoft 365? Dort wird der Schlüssel erstellt: Wir zeigen, wo.
Sucht Schlüssel, die Ihre Domain bereits veröffentlicht, und wer sie erstellt hat. Oder wählen Sie unten, wer Ihre Mails signiert.
Läuft in Ihrem Browser. Nur DNS-Abfragen verlassen ihn, per HTTPS an den Resolver von Cloudflare (den von Google als zweite Meinung).
Einen Schlüssel für example.com erzeugen
In Ihrem Browser mit Web Crypto erstellt. Der private Schlüssel verlässt diesen Tab nie.
Was RFC 8301 verlangt. Die übliche Wahl.
Erweitert
Ihr Schlüssel
Funktioniert offline: Schalten Sie Ihr WLAN aus und erzeugen Sie erneut.
OpenDKIM einrichten
# Key file: only the opendkim user may read it
$ sudo mkdir -p /etc/opendkim/keys/example.com
$ sudo nano /etc/opendkim/keys/example.com/s.private
$ sudo chown -R opendkim:opendkim /etc/opendkim/keys
$ sudo chmod 600 /etc/opendkim/keys/example.com/s.private
Rotationsplan
- HeuteVeröffentlichen Sie und beginnen Sie dann, damit zu signieren.
- In sechs MonatenErstellen Sie … und veröffentlichen Sie es neben .
- WechselnMit … signieren.
- 7 bis 30 Tage späterLassen Sie für noch unterwegs befindliche Mails veröffentlicht.
- WiderrufenVeröffentlichen Sie einen leeren Schlüssel bei , löschen Sie ihn nicht.
v=DKIM1; k=rsa; p=
Nach dem Veröffentlichen
Wie erstelle ich einen DKIM-Schlüssel und DKIM-Eintrag?
Erstellen Sie ein RSA-2048-Schlüsselpaar, behalten Sie den privaten Schlüssel auf dem Server, der Ihre Mails signiert, und veröffentlichen Sie den öffentlichen als TXT-Eintrag bei selector._domainkey.yourdomain (RFC 6376).
Wählen Sie für jeden Schlüssel einen neuen Selektornamen, etwa den Monat der Erstellung, damit der alte Schlüssel veröffentlicht bleiben kann, solange damit signierte Mails noch unterwegs sind.
Installieren Sie dann den privaten Schlüssel in Ihrem Signierer und senden Sie eine Testnachricht: Der Header DKIM-Signature nennt die Domain (d=) und den Selektor (s=), die Empfänger nachschlagen.
DKIM-Signature: v=1; a=rsa-sha256; d=example.com; s=s202610; …s202610._domainkey.example.comEmpfänger verifizieren damit ✓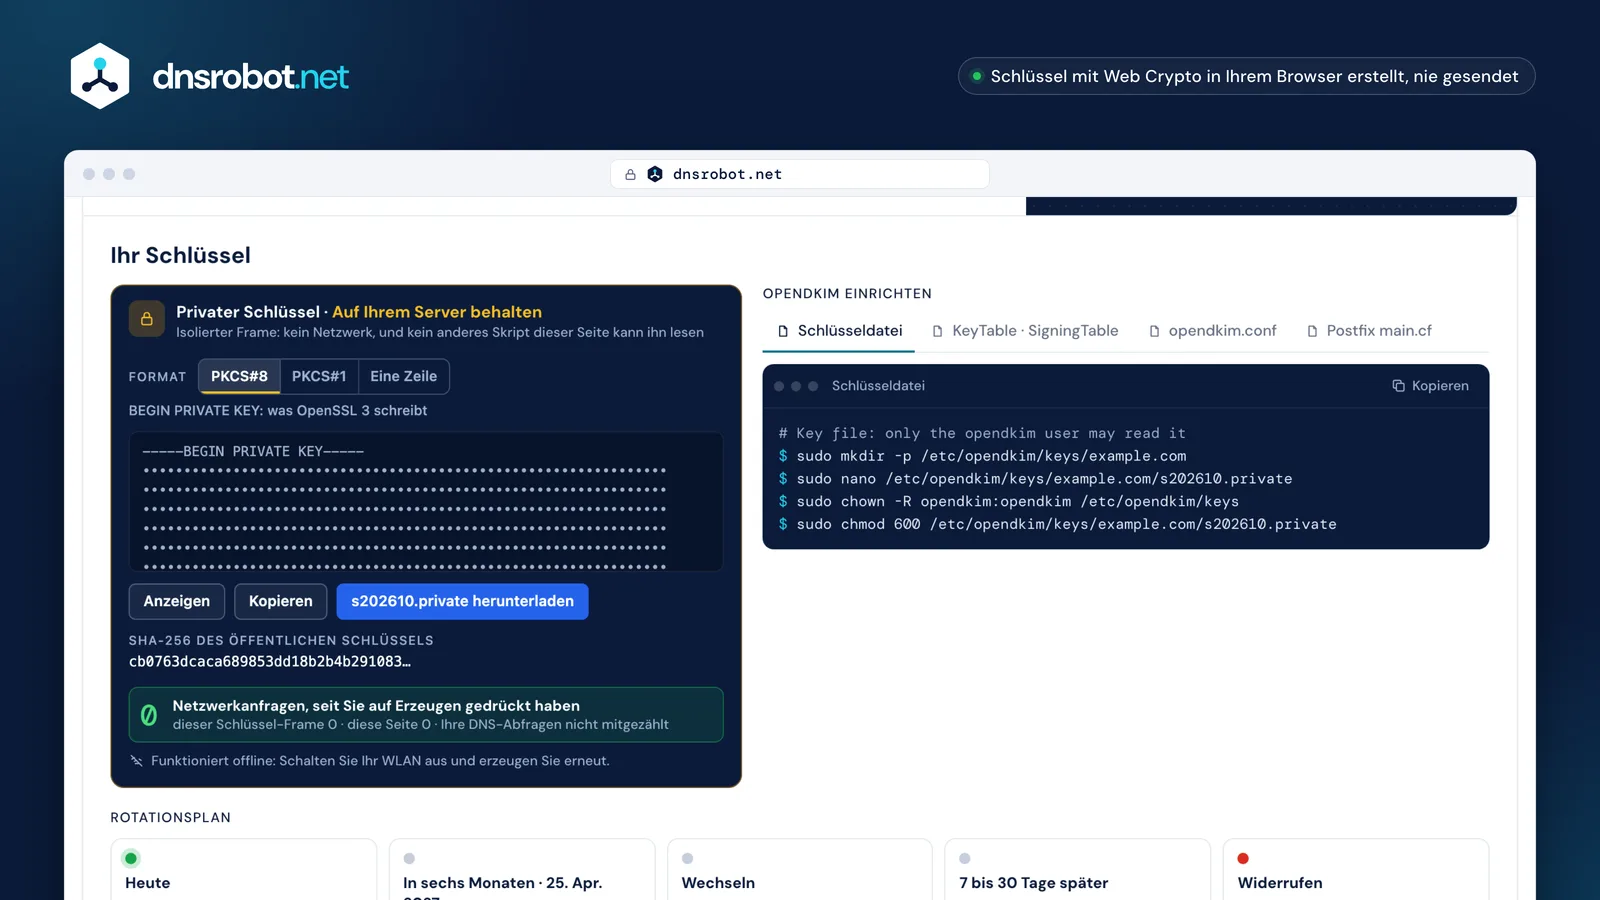
 Ein privater Schlüssel, den kein anderes Skript lesen kannIn einem isolierten Frame erstellt und gehalten, der das Netzwerk nicht erreicht.Die Form, die Ihr Signierer liestPKCS#8, PKCS#1 oder eine Zeile Base64, passend für Ihren Signierer gewählt.Null Anfragen, und es funktioniert offlineEine Live-Zählung der Netzwerkanfragen, seit Sie auf Erzeugen gedrückt haben.Die Dateien Ihres SignierersOpenDKIM, rspamd, Exim, Postfix oder Amazon SES, mit Ihrer Domain und Ihrem Selektor ausgefüllt.Ein datierter SelektorSein Name sagt, wann der Schlüssel erstellt wurde; der Rotationsplan darunter datiert den nächsten Schlüssel und den Widerruf.
Muss ich meinen eigenen DKIM-Schlüssel erstellen?
Nur wenn Ihr eigener Server Ihre Mails signiert: Google Workspace, Microsoft 365 und die meisten E-Mail-Dienste erstellen den Schlüssel selbst und zeigen Ihnen den Eintrag zum Veröffentlichen, daher würde ein Schlüssel aus einem Generator nie benutzt.
Ihr eigener Schlüssel zählt bei Postfix mit OpenDKIM, rspamd, Exim, Haraka, Ihrer eigenen App und Diensten, die einen annehmen, wie Amazon SES (BYODKIM) und Mailgun.
| Absender | Schlüssel erstellt von | Sie veröffentlichen | Selektoren |
|---|---|---|---|
| Google Workspace | dem Anbieter | TXT (deren Schlüssel) | |
| Microsoft 365 | dem Anbieter | CNAMEs auf deren Schlüssel | selector1, selector2 |
| SendGrid | dem Anbieter | CNAMEs auf deren Schlüssel | s1, s2 |
| Mailchimp | dem Anbieter | CNAMEs auf deren Schlüssel | k2, k3 |
| Postmark | dem Anbieter | TXT (deren Schlüssel) | <date>pm |
| Brevo | dem Anbieter | CNAMEs auf deren Schlüssel | brevo1, brevo2 |
| Zoho Mail | dem Anbieter | TXT (deren Schlüssel) | zoho |
| Amazon SES | beiden möglich | TXT (Ihr Schlüssel) | beliebig |
| Mailgun | beiden möglich | TXT (Ihr Schlüssel) | beliebig |
| OpenDKIM | Ihnen | TXT (Ihr Schlüssel) | beliebig |
| rspamd | Ihnen | TXT (Ihr Schlüssel) | beliebig |
| Exim | Ihnen | TXT (Ihr Schlüssel) | beliebig |








RSA 1024, 2048, 4096 oder Ed25519?
Nutzen Sie RSA 2048: 1024 ist das Minimum, das Empfänger akzeptieren, 4096 belastet DNS, und Ed25519 ist kurz, aber unabhängige Tests fanden, dass die großen Postfachanbieter es nicht verifizieren, es hilft also nur neben einer RSA-Signatur.
Viele Tools nutzen noch 1024 als Standard: opendkim-genkey, dkim_keygen von rspamd und Microsoft 365. RFC 8301 verlangt 2048.
Wenn Sie Ed25519 ergänzen, signieren Sie auch mit RSA, unter einem zweiten Selektor; Yahoo besteht DMARC womöglich nicht, wenn eine von mehreren aligned Signaturen fehlschlägt.
Wie richte ich DKIM bei OpenDKIM, rspamd oder Exim ein?
Legen Sie den privaten Schlüssel dort ab, wo nur der Signierer ihn lesen kann, ordnen Sie ihm in der Konfiguration des Signierers Ihre Domain und Ihren Selektor zu und starten Sie neu; die Tabs zeigen die Dateien jedes Signierers mit Ihren Namen.
Prüfen Sie das Ergebnis, indem Sie sich selbst eine Nachricht senden und ihr DKIM-Ergebnis in den Headern lesen, oder mit unserem DKIM Checker.
# /etc/opendkim/KeyTable
s202610._domainkey.example.com example.com:s202610:/etc/opendkim/keys/example.com/s202610.private

# /etc/opendkim/SigningTable
*@example.com s202610._domainkey.example.com

# /etc/opendkim/TrustedHosts
127.0.0.1
localhost
# /etc/rspamd/local.d/dkim_signing.conf
domain {
  example.com {
    selector = "s202610";
    path = "/var/lib/rspamd/dkim/example.com.s202610.key";
  }
}
# only if example.com is a subdomain: use_esld = false;
# only if users log in without @example.com: allow_username_mismatch = true;

$ sudo rspamadm configtest && sudo systemctl restart rspamd
Warum ist mein DKIM-Eintrag in mehrere Strings geteilt?
Der Eintrag eines 2048-Bit-Schlüssels hat etwa 410 Zeichen, mehr als ein TXT-String von 255 Bytes, daher speichert DNS ihn als zwei Strings, die Prüfer ohne Zwischenraum zusammenfügen.
Cloudflare, Azure und Oberflächen im Stil von cPanel nehmen den ganzen Wert und teilen ihn; Route 53 und Google Cloud DNS wollen, dass Sie die Strings in Anführungszeichen einfügen. GoDaddy begrenzt einen Wert auf 1024 Zeichen.
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIaM9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQABs202610._domainkey.example.com. 3600 IN TXT ( "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIa" "M9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQAB" )
Wie rotiere ich DKIM-Schlüssel?
Veröffentlichen Sie einen neuen Schlüssel unter einem neuen Selektor, stellen Sie die Signierung darauf um, behalten Sie den alten Eintrag 7 bis 30 Tage für Mails, die noch unterwegs sind, und widerrufen Sie ihn dann mit einem leeren p=; M3AAWG sagt, mindestens alle sechs Monate rotieren.
Widerrufen Sie, statt zu löschen, damit Prüfer den alten Selektor als widerrufen melden. Verwenden Sie einen Selektornamen nie für einen neuen Schlüssel wieder.
s202611signiert7–30 Tage behaltenp= (widerrufen)s202705signiertIst es sicher, einen DKIM-Schlüssel online zu erstellen?
Nur wenn der Schlüssel in Ihrem Browser erstellt und nie gesendet wird: Diese Seite erstellt ihn mit Web Crypto in einem isolierten Frame, der das Netzwerk nicht erreichen kann, was Sie in den Entwicklertools Ihres Browsers bestätigen können.
Manche Online-Generatoren erstellen den Schlüssel auf ihrem Server und senden ihn in der Antwort zurück, wo er protokolliert oder behalten werden könnte. Ein in Ihrem Browser erstellter Schlüssel existiert nur in Ihrem Tab, bis Sie ihn speichern.
Kein anderes Skript dieser Seite kann den Frame lesen, der den Schlüssel hält, und die Seite funktioniert offline: Schalten Sie Ihr WLAN aus und erzeugen Sie erneut.
GET /generate?key_size=2048200 {"private_key": "-----BEGIN…"}kann protokolliert werdenFAQ zum DKIM-Generator
Was ist ein DKIM-Eintrag?
Ist es sicher, hier DKIM-Schlüssel zu erstellen?
Welche Schlüsselgröße sollte ich verwenden?
Brauche ich für Google Workspace oder Microsoft 365 einen DKIM-Schlüssel?
Was ist ein DKIM-Selektor?
Welches Format hat der private Schlüssel?
Kann eine Domain mehr als einen DKIM-Eintrag haben?
Warum ist mein DKIM-Eintrag länger als 255 Zeichen?
Was bedeutet t=y in einem DKIM-Eintrag?
Wie oft sollte ich DKIM-Schlüssel rotieren?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Verwandte Tools
DMARC-Generator
Erstellen Sie Ihren DMARC-Eintrag nach RFC 9989, ausgehend von dem, den Sie jetzt veröffentlichen, und sehen Sie, was Empfänger mit Mails tun, die durchfallen.
SPF-Generator
Einen gültigen SPF-TXT-Eintrag für Ihre E-Mail-Anbieter und Server erstellen, mit Live-Prüfung des Limits von 10 DNS-Lookups
DKIM-Check
DKIM-Einträge mit automatischer Selektor-Erkennung verifizieren
DMARC-Check
DMARC-Richtlinie und Alignment-Einstellungen für jede Domain prüfen
SPF-Eintrag-Checker
SPF-Einträge validieren und DNS-Lookup-Anzahl gemäß RFC 7208 prüfen
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden
E-Mail-Header-Analyse
Rohe E-Mail-Header analysieren und den E-Mail-Weg verfolgen
BIMI-Eintrag-Check
BIMI-Einträge, SVG-Tiny-PS-Logos und VMC-Zertifikate prüfen; welche Postfächer es zeigen