











Обратный DNS (Reverse DNS)
Узнайте через обратный DNS имя хоста любого адреса IPv4 или IPv6: все PTR-записи прямо с собственных DNS-серверов обратной зоны, указывает ли каждое имя обратно на адрес (FCrDNS), кто ведёт зону и выполняет ли адрес правила Gmail, Yahoo и Microsoft для почтовых серверов.
IPv4 или IPv6 в любой записи, имя хоста (сначала определяется его адрес) или имя in-addr.arpa.
Что такое обратный DNS (rDNS)?
Обратный DNS превращает IP-адрес обратно в имя хоста — в противоположность обычному (прямому) запросу, который превращает имя в адрес. Ответ — PTR-запись, которую владелец адреса публикует в отдельной части DNS, отведённой для адресов.
Имена DNS читаются справа налево, поэтому для запроса адрес записывается задом наперёд: 8.8.8.8 становится 8.8.8.8.in-addr.arpa, а 203.0.113.7 — 7.113.0.203.in-addr.arpa. Когда часть сети стоит справа, каждый блок адресов можно передать тому, кто им владеет (RFC 1035 §3.5).
IPv6 использует ip6.arpa и все 32 шестнадцатеричные цифры (ниблы) адреса, начиная с последней: :: раскрывается до того, как цифры переворачиваются, поэтому у 2001:4860:4860::8888 имя из 32 меток (RFC 3596 §2.5). Инструмент ещё во время ввода показывает под полем имя, которое запросит, а в обратном пути рядом с результатом выписывает все 32 нибла.
Адрес IPv4OpenDNS


Его обратное имя, запрос PTRresolver1.opendns.com +3


Адрес IPv6, записанный полностьюGoogle
2001:
32 нибла, начиная с последней цифры
8888 в конце идёт первым, /32 Google 2001:4860 — последним, а 16 нулей, которые скрывал ::, выписаны полностью.
:: не раскрыт: другое имя и NXDOMAINКак выполнить обратный DNS-запрос
Введите адрес выше и нажмите Найти PTR. Инструмент спускается от корневого сервера к собственному DNS-серверу обратной зоны и спрашивает его напрямую, а затем сравнивает копии в кэше Google и Cloudflare. Из терминала то же самое делают dig -x 8.8.8.8 в macOS и Linux, nslookup 8.8.8.8 в Windows или host 8.8.8.8.
dig -x сам строит имя in-addr.arpa или ip6.arpa; добавьте @ и DNS-сервер зоны с +norecurse (dig -x 8.8.8.8 @ns1.google.com +norecurse), чтобы прочитать собственный ответ зоны с полным TTL, а не кэш. Для PowerShell документированная Microsoft форма передаёт перевёрнутое имя: Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR.
dig -x 8.8.8.8 +noall +answerdig сам строит 8.8.8.8.in-addr.arpa. Число перед IN — оставшийся TTL у вашего резолвера.
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- Статус. NOERROR с одним ответом. NXDOMAIN означал бы, что PTR не задан; SERVFAIL — что обратная зона неисправна.
- Вопрос. dig построил 8.8.8.8.in-addr.arpa из адреса и запросил его PTR.
- TTL. В кэше Google осталось 14 003 с. Собственный сервер зоны отдаёт полные 86 400 с — сутки.
- Имя хоста. Значение PTR. Точка в конце завершает имя.
- Кто ответил. 8.8.8.8 — это кэш. Во втором ответе флаг
aaотмечает собственный сервер зоны.
+norecurse, отвечает за зону с полным TTL.Как читать результат
Заголовок одной фразой говорит, какое PTR-имя у адреса и указывает ли оно обратно, с TTL зоны и ответившим сервером. Цветные заметки под ним говорят, кто может изменить имя и что в нём необычного.
Раздел PTR перечисляет все имена с TTL и прямой проверкой; «Почта» оценивает их по правилам получателей; «Делегирование» показывает каждый опрошенный сервер; «Копии» сравнивает ответы в кэше Google и Cloudflare; «Команды» дают тот же запрос для терминала. Справа обратный путь рисует весь спуск.
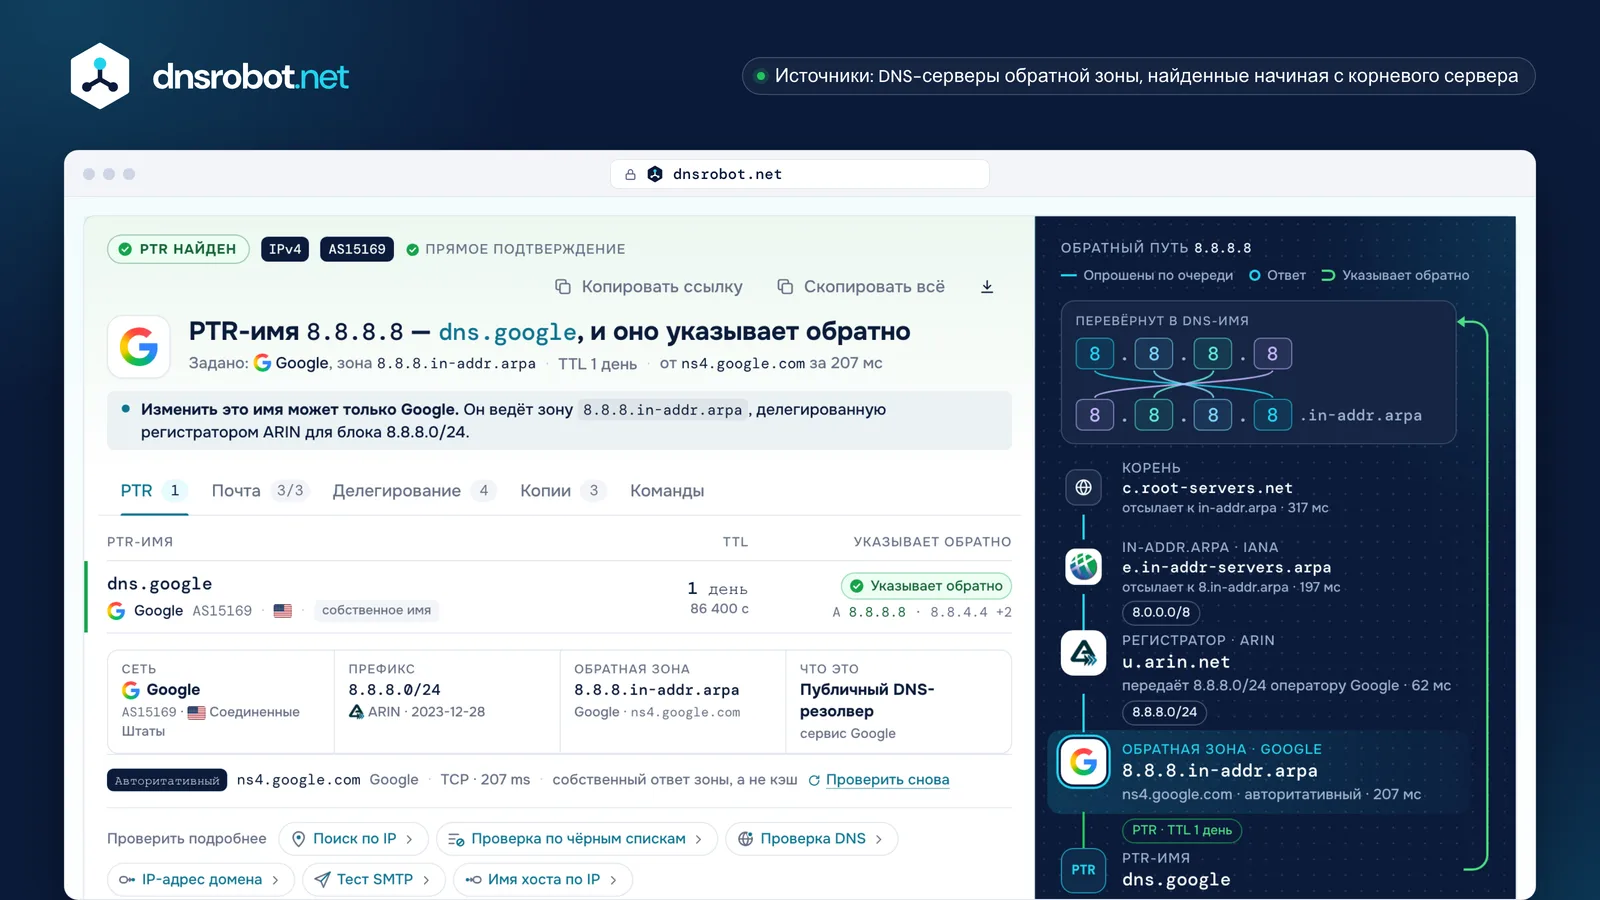
 ВердиктPTR-имя адреса, указывает ли оно обратно и кто его задал, с TTL и ответившим сервером.PTR-записиВсе имена, которые зона хранит для адреса, с TTL и адресами, которые возвращает их прямой запрос.РазделыПочтовые правила, делегирование шаг за шагом, копии в кэше с обратным отсчётом и команды.Обратный путьАдрес, превращённый в DNS-имя, затем корень, IANA, регистратор и зона, которая ответила.
Что такое PTR-запись?
PTR-запись (pointer, указатель), тип DNS 12, содержит одно имя хоста для адреса, под которым она стоит: 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. Это просто данные: в отличие от CNAME, она никуда не перенаправляет (RFC 1035 §3.3.12).
Её пишет владелец адреса, а не владелец имени внутри неё: обратная зона Google говорит, что 8.8.8.8 — это dns.google, а обратное утверждает только запись A в зоне dns.google. У одного адреса может быть несколько PTR-записей (RFC 2181 §10.2): у 208.67.222.222 их четыре. Имя должно быть настоящим именем хоста, а не псевдонимом.
PTR содержит имя и больше ничего: ни владельца, ни страны, ни города. Место, показанное рядом с результатом, берётся из слов, которые оператор вписал в имя, или из отдельной базы данных.
Обслуживает ns1.zdns.google для владельца dns.google
Делегирована ARIN компании Google, обслуживает ns1.google.com

Что такое обратный DNS с прямым подтверждением (FCrDNS)?
Обратный DNS с прямым подтверждением означает, что имя из PTR разрешается обратно в тот же адрес: 8.8.8.8 → dns.google → 8.8.8.8. Почтовые серверы называют эту проверку iprev (RFC 8601 §3): запросить PTR-имена адреса, запросить записи A или AAAA каждого имени и считать проверку пройденной, если адрес есть среди них.
Второй шаг важен, потому что владелец адреса может вписать в PTR любое имя, хоть google.com. Имя что-то доказывает, только когда владелец домена направляет его обратно. Инструмент проверяет каждое PTR-имя, до десяти, и рисует петлю справа: зелёную, когда она замыкается, жёлтую, когда имя указывает в другое место.
Если PTR-записей несколько, достаточно одной, которая указывает обратно. Имя, у которого в записи A есть и другие адреса, всё равно проходит, если этот адрес среди них.

Проверка обратного DNS для почтовых серверов: что требуют Gmail, Yahoo и Outlook.com
Все трое требуют PTR-запись для каждого IP, с которого идёт отправка. Gmail также требует, чтобы имя разрешалось обратно в тот же IP, а Yahoo — «действительную прямую и обратную DNS-запись»; оба — для всех отправителей с февраля 2024 года. Политика Outlook.com требует действительный обратный DNS и ничего не говорит о прямом шаге.
Шаблонное имя вроде ec2-3-80-0-1.compute-1.amazonaws.com не нарушает ни одного правила: Yahoo лишь рекомендует осмысленное, не шаблонное имя, отражающее ваш домен. Outlook.com предупреждает, что подключения из динамических диапазонов IP могут не приниматься, — это касается пуловых имён интернет-провайдеров, а не статического имени облачного сервера по умолчанию. Раздел «Почта» показывает их как предупреждения, а требования — как «пройдено» или «не пройдено»; незавершённая проверка — ни то ни другое.
Две вещи никогда не считаются ошибкой: несколько PTR-записей, которые разрешает RFC 2181, и PTR, отличающийся от имени HELO сервера: RFC 5321 §4.1.4 запрещает отклонять почту из-за этого. Gmail ограничивает скорость кодами 421 4.7.0 или 451 4.7.23 и блокирует кодом 550 5.7.25, когда PTR нет или он не указывает обратно.
| Проверка | Gmailправила для отправителей | Yahoo Mailрекомендации для отправителей | Outlook.comполитика postmaster |
|---|---|---|---|
| Есть PTR-запись | обязательно | обязательно | обязательно |
| Имя указывает обратно | обязательно | обязательно | не указано |
| Не шаблонное и не динамическое | не указано | рекомендует | может отклонять динамические IP |
| Четыре реальных отправителя, проверены вживую | |||
| mail-sor-f41.google.com209.85.220.41 · исходящий сервер самого Gmail | пройдено | пройдено | пройдено |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · имя AWS по умолчанию | пройдено | пройденопредупреждение | пройденопредупреждение |
| dns.adguard-dns.com94.140.14.14 · указывает на 185.113.30.30 | не пройдено | не пройдено | пройдено |
| Нет PTR104.18.0.1 · NXDOMAIN | не пройдено | не пройдено | не пройдено |





Ответы Gmail
Кто управляет обратным DNS и как задать PTR-запись
Владелец блока адресов, а не владелец домена. IANA делегирует обратную зону каждого блока его региональному интернет-регистратору, а регистратор — сети, которой принадлежат адреса; она ведёт зону сама или передаёт дальше (RFC 3172). Владение example.com не позволяет дать имя адресу: это должен сделать ваш хостинг или интернет-провайдер.
Облака позволяют клиентам задать его самим, у каждого своё правило: AWS требует сначала прямую запись A, Azure задаёт только IPv4 и не в портале, DigitalOcean строит PTR из имени Droplet, Google Cloud просит подтвердить домен. На домашней линии собственный PTR обычно бывает только на бизнес-тарифе со статическим IP: спросите провайдера. Блоки меньше /24 часто передаются через CNAME (RFC 2317), и инструмент следует за ними, куда бы они ни вели.
Изменение доходит до всех, когда кэши сбрасывают старый ответ: решает TTL старой записи или время кэширования «нет PTR», если записи не было (RFC 2308), а не фиксированные 24–48 часов. Vultr сообщает, что его изменения занимают от 6 до 12 часов.
- in-addr.arpaАдминистрирует IANA, обслуживают серверы от a до f.in-addr-servers.arpa
- 8.in-addr.arpa · 208.in-addr.arpaРегиональный регистратор блока: ARIN для 8.0.0.0/8 и 208.0.0.0/8ARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpaВладелец 8.8.8.0/24: PTR пишет Google, на серверах ns1–ns4.google.com


| Провайдер | Как задать | Ограничения |
|---|---|---|
| AWSДокументация | Только Elastic IP. Опубликуйте для своего имени запись A, указывающую на Elastic IP, затем EC2 console › Elastic IPs › адрес › Actions › Update reverse DNS или aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.com. | Прямая запись A должна существовать заранее. Пока у Elastic IP есть обратная запись, он закреплён за вашим аккаунтом. В GovCloud (US) задать её может только поддержка AWS. Ограничения порта 25 снимаются отдельным запросом. |
| Microsoft AzureДокументация | Задайте ReverseFqdn публичного IP: az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com. (имя оканчивается точкой) или Set-AzPublicIpAddress в PowerShell. | Только IPv4: адреса IPv6, принадлежащие Azure, PTR не получают. Не в портале Azure. Имя должно разрешаться в этот IP или принадлежать вашей подписке. Один PTR на адрес, по умолчанию его нет, и нет для App Service и Application Gateway. |
| Google CloudДокументация | Сначала подтвердите домен (Search Console или запись A на внешний IP ВМ). Затем VM instances › экземпляр › Edit › основной сетевой интерфейс › Public DNS PTR record или gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.com. | Только основной сетевой интерфейс; нет PTR для балансировщиков нагрузки и Cloud NAT. PTR для IPv6 требуют подсеть dual-stack или только IPv6 с внешним IPv6. Имя по умолчанию — <reversed-ip>.bc.googleusercontent.com. |
| HetznerДокументация | Cloud: Hetzner Console › сервер (или Primary IP, Floating IP) › Networking › edit rDNS рядом с IP; для IPv6 введите только часть интерфейса, например ::1. Dedicated: Robot › сервер › IPs, поле рядом с каждым IP. | Обратную зону ведёт Hetzner. Запись rDNS считается действительной, только если она разрешается в обе стороны (FCrDNS). По умолчанию — static.<reversed-ip>.clients.your-server.de. |
| DigitalOceanДокументация | Редактора PTR нет: назовите или переименуйте Droplet полным нужным именем, например mail.example.com, и DigitalOcean создаст PTR из него. | Имя должно быть корректным FQDN (my-droplet не даёт PTR). PTR получает только первый адрес IPv6 Droplet. Создать PTR вручную нельзя. |
| OVHcloudДокументация | Сначала направьте на IP запись A или AAAA. Затем Control Panel › Network › Public IP Addresses › кнопка действий в строке IP › Configure the reverse DNS (Public Cloud: ваш проект › Public IPs). | OVHcloud сразу проверяет, что имя указывает обратно на тот же IP, поэтому запись уже должна работать. Имя должно быть в нижнем регистре и оканчиваться точкой. |
| VultrДокументация | Products › Compute › экземпляр › Settings › IPv4 или IPv6 › Public Network: нажмите на имя в столбце Reverse DNS, введите полное имя и сохраните. | Vultr просит, чтобы имя разрешалось обратно в тот же IP, и сообщает, что изменения появляются через 6–12 часов. По умолчанию — <ip>.vultrusercontent.com. |
| Akamai Cloud (Linode)Документация | Сначала добавьте запись A (и AAAA). Затем Cloud Manager › Linodes › Linode › Network › меню с многоточием у IP › Edit RDNS и введите полное имя; пустое поле возвращает имя по умолчанию. | Выдаёт ошибку, пока запись A не совпадёт с IP. Диапазоны IPv6: Edit rDNS для диапазона, затем для каждого адреса. По умолчанию: <ip-with-dashes>.ip.linodeusercontent.com, у старых — li<n>-<n>.members.linode.com. |
| Oracle CloudДокументация | Сначала создайте запись A или AAAA, затем откройте запрос в поддержку с IP, нужным именем для PTR и именем прямой записи; Oracle проверит его и создаст PTR. | Один PTR на IP, только по запросу в поддержку; прямая запись должна разрешаться в этот IP. |
| Ваш интернет-провайдерRFC 8501 | Обратитесь к своему интернет-провайдеру: задать PTR может только провайдер, которому принадлежит адрес. На практике для этого нужен статический IP на бизнес-тарифе. | Домашние линии сохраняют пуловое имя провайдера, а получатели вроде Comcast считают такие имена динамическими и отклоняют прямую почту с них. |




Почему у большинства адресов IPv6 нет PTR-записи
Потому что их слишком много, чтобы давать имена по одному. Интернет-провайдер может заранее задать PTR для каждого выдаваемого адреса IPv4, но в одном /48 — 2⁸⁰ адресов, а устройства выбирают себе адреса сами, часто недолговечные (RFC 8501).
RFC 8501 перечисляет варианты для провайдера: отвечать NXDOMAIN (нет PTR, самый точный вариант), wildcard-PTR на префикс каждого клиента, динамический DNS, делегирование зоны клиенту или генерация согласованных PTR и AAAA на лету. Прямую проверку ломает только wildcard; для домашних пользователей чистый NXDOMAIN — нормально, тайм-аут — нет.
Серверам, отправляющим почту по IPv6, всё равно нужен PTR с прямым подтверждением: Gmail отклоняет почту по IPv6 без него с ответом 550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authentication. Azure вообще не даёт своим адресам IPv6 PTR.
Длина полосы: биты адресного пространства. Каждый бит удваивает количество.
Даже при 1000 PTR-записей в секунду /48 не был бы заполнен и через 38 триллионов лет (RFC 8501).
Варианты RFC 8501 для провайдера
Почтовому серверу всё равно нужен собственный PTR с прямым подтверждением:2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Как проверить Googlebot и других поисковых роботов
Запросите PTR адреса посетителя, убедитесь, что имя оканчивается на документированный домен краулера, затем выполните прямой запрос этого имени и проверьте, что он возвращает тот же адрес: 66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1. Или сверьте адрес с опубликованным списком оператора (метод Google).
Документированные домены: googlebot.com и google.com у Google, search.msn.com у Bingbot, applebot.apple.com у Applebot, yandex.ru, yandex.net и yandex.com у Яндекса. DuckDuckBot публикует только список адресов.
googleusercontent.com сам по себе ничего не доказывает: каждая ВМ Google Compute Engine по умолчанию получает имя в этом домене, поэтому инструмент считает его Google, только если адрес есть в опубликованных списках Google. Имя с правильным окончанием, которое не указывает обратно, — подделка, и инструмент так и пишет.
- Обратный запросPTR адреса посетителя.66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Домен Google?Оканчивается на googlebot.com. Имени в googleusercontent.com понадобился бы ещё адрес в списках Google.
- Прямой запросcrawl-66-249-66-1.googlebot.com → 66.249.66.1Тот же адрес: настоящий Googlebot.
| Краулер | PTR-имя оканчивается на | Опубликованный список IP |
|---|---|---|
| GooglebotPTR и прямой запрос или список | googlebot.com | common-crawlers.json |
| Особые краулеры GooglePTR и прямой запрос или список | rate-limited-proxy-….google.com | special-crawlers.json |
| Сборщики Google по запросу пользователейPTR и прямой запрос или список | google-proxy-….google.com….gae.googleusercontent.comтолько со списком | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTR и прямой запрос или список | search.msn.com | bingbot.json |
| ApplebotPTR и прямой запрос или список | applebot.apple.com | applebot.json |
| YandexBotPTR и прямой запрос | yandex.ruyandex.netyandex.com | нет |
| DuckDuckBotтолько список IP | нет | duckduckbot.json |

Работают сегодня, каждый указывает обратно:crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
Ошибки обратного DNS
NXDOMAIN означает, что обратного имени не существует: для адреса никто не задал PTR. NOERROR без ответа (NODATA) означает, что имя существует, но PTR в нём нет. Резолверы хранят любой из этих ответов в течение времени негативного кэширования из SOA зоны (RFC 2308), поэтому новый PTR может появиться только по его истечении.
SERVFAIL означает, что зона неисправна, чаще всего из-за неработающего делегирования: серверы, указанные для зоны, её не обслуживают, и все резолверы сдаются. REFUSED приходит от сервера, который вообще отказывается отвечать за зону. Частные адреса и адреса для документации никогда не получают публичного PTR: инструмент отвечает на них по реестру IANA, никого не спрашивая.
Обратный DNS: частые вопросы
Что такое обратный DNS-запрос?
Как проверить PTR-запись через dig или nslookup?
Почему у моего IP-адреса нет обратного DNS?
Как настроить или изменить PTR-запись?
Сколько времени применяется изменение PTR-записи?
Может ли у IP-адреса быть несколько PTR-записей?
Что такое FCrDNS?
Нужен ли обратный DNS для отправки почты?
Что значит «reverse DNS is not a valid hostname»?
Обратный DNS — то же самое, что reverse IP lookup?
Работает ли обратный DNS с IPv6?
Почему у частного IP-адреса нет PTR?
Другие инструменты для DNS, IP и почты
IP в имя хоста
Преобразование IP адресов в имена хостов через обратный DNS
Проверка DNS
Все DNS-записи прямо с серверов имён домена рядом с кешем Google и Cloudflare
IP Поиск
Мгновенный поиск геолокации IP адреса, провайдера и данных сети
MX Поиск
Поиск записей mail exchange и данных почтового сервера
Проверка IP в чёрных списках
Проверка IP адреса в списках спама и вредоносного ПО
Проверка SPF записи
Проверка записей SPF и подсчёт DNS запросов по RFC 7208
Тест SMTP
Проверка любого почтового сервера: STARTTLS, сертификат, AUTH и open relay
Домен в IP
Преобразование любого доменного имени в IP адрес с геолокацией и определением CDN